


Google Cloud Fraud Defense를 사용하는 동안 발생할 수 있는 일반적인 문제나 질문에 대해 알아봅니다.
일반
Fraud Defense와 reCAPTCHA의 관계 및 기존 통합과의 작동 방식을 알아보세요.
reCAPTCHA와 Fraud Defense의 차이점은 무엇이며 현재 통합에 어떤 영향을 미치나요?
Fraud Defense는 봇, 인간 사기, AI 에이전트로부터 디지털 상호작용을 보호하도록 설계된 Google의 신뢰 플랫폼의 차세대 버전입니다. Fraud Defense 제품군 내에서 reCAPTCHA는 계속해서 핵심 봇 방어 기둥 역할을 합니다.
기본 reCAPTCHA API, 봇 방어 기능, 사용 중인 토큰은 계속 완전히 지원됩니다. 현재 reCAPTCHA 고객의 경우 Fraud Defense로의 전환이 원활하게 이루어집니다.
- 자동으로 Fraud Defense 고객이 됩니다.
- 마이그레이션이나 조치가 필요하지 않습니다.
- 가격 변경사항은 없습니다.
- 기존 사이트 키와 통합은 코드나 구성 변경 없이 계속 작동합니다.
구현
reCAPTCHA를 전역적으로 사용할 수 있나요?
예, 사용자가 www.google.com에 액세스할 수 없는 경우 프런트엔드 코드에서 www.recaptcha.net을 사용할 수 있습니다.
- 먼저
<script src="https://www.google.com/recaptcha/enterprise.js?render=<SITE_KEY>"></script>를<script src="https://www.recaptcha.net/recaptcha/enterprise.js?render=<SITE_KEY>"></script>로 바꾼 다음 사이트 키를<SITE_KEY>로 대체합니다. - 그런 다음 사이트에서
www.google.com/recaptcha/를 사용하는 다른 모든 곳에 동일한 로직을 적용합니다.
Fraud Defense는 쿠키를 사용하나요?
Fraud Defense는 위험 분석을 제공하기 위해 실행 시 필요한 쿠키 (_GRECAPTCHA)를 설정합니다.
다른 쿠키가 설정되어 있을 수 있는 www.google.com 도메인을 사용하지 않으려면 www.recaptcha.net을 대신 사용할 수 있습니다.
reCAPTCHA 배지를 숨기고 싶습니다. 허용사항
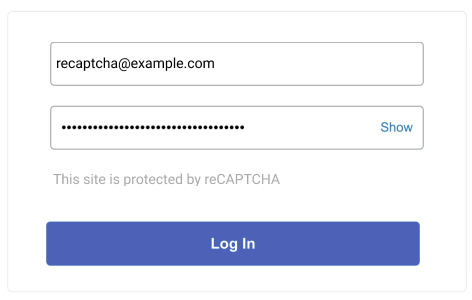
reCAPTCHA를 사용하여 사이트를 보호한다는 사실을 포함하는 경우에는 배지를 숨기는 것이 허용됩니다. 다음 텍스트를 포함합니다.
This site is protected by reCAPTCHA.
예를 들면 다음과 같습니다.
Fraud Defense 데이터 처리에 대해 알아보세요.
기본 모바일 애플리케이션에 reCAPTCHA 배지 또는 위젯을 표시해야 하나요?
아니요. reCAPTCHA 모바일 SDK는 백그라운드에서 보이지 않게 실행되며 기본 모바일 애플리케이션에 배지나 위젯을 렌더링하지 않습니다. 배지를 숨기거나 구성할 필요가 없습니다.
모바일 애플리케이션이 reCAPTCHA로 보호된다는 사실을 사용자에게 알리려면 애플리케이션의 정보 화면, 사용자 흐름, 바닥글 등에 텍스트 공개를 표시하면 됩니다. 예를 들면 다음과 같습니다.
This app is protected by reCAPTCHA.
reCAPTCHA 위젯 또는 배지를 맞춤설정할 수 있나요?
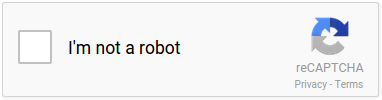
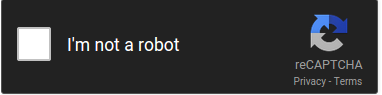
예. reCAPTCHA는 밝은 테마와 어두운 테마를 제공합니다. 테마를 선택하려면 위젯이나 배지를 렌더링할 때 data-theme 속성 또는 theme 매개변수를 설정합니다.
밝은 테마:
어두운 테마:
CSP3에 문서화된 접근 방식을 사용하는 것이 좋습니다.
reCAPTCHA enterprise.js 스크립트 태그에 한 번만 사용할 수 있는 번호를 포함하면 나머지는 Google에서 처리합니다.
또는 다음 값을 지시문에 추가합니다.
- script-src https://www.google.com/recaptcha/, https://www.gstatic.com/recaptcha/
- frame-src https://www.google.com/recaptcha/, https://recaptcha.google.com/recaptcha/
- connect-src https://www.google.com/recaptcha/
Google Cloud 콘솔의 '도메인 확인' 목록에 도메인을 몇 개 추가할 수 있나요?
키당 도메인이 250개로 제한됩니다.
250개가 넘는 도메인에서 키를 사용하려면 웹사이트용 키 만들기를 참조하세요.
공식적으로 reCAPTCHA의 클라우드 API를 지원하지 않고 기존 reCAPTCHA API siteverify만 지원하는 서드 파티 플러그인 구현을 사용하고 있습니다. reCAPTCHA를 계속 사용할 수 있나요?
예, 기존 보안 비밀 키는 Google Cloud 콘솔에서 사용할 수 있습니다. 기존 보안 비밀 키를 찾는 방법을 알아보려면 기존 reCAPTCHA 보안 비밀 키 찾기를 참고하세요.
사이트를 디버깅할 때 Fraud Defense 코드로 들어가지 않으려면 어떻게 해야 하나요?
사이트에서 다른 JavaScript를 디버깅하는 동안 reCAPTCHA 코드를 실행하지 않으려면 브라우저의 무시 목록에 reCAPTCHA 스크립트 /recaptcha__.+\.js$를 추가합니다. Chrome 관련 안내는 커스텀 스크립트 목록 무시를 참고하세요. 다른 브라우저에서도 유사한 기능을 사용할 수 있습니다.
iOS 10에서만 사용자가 도전과제를 완료하면 페이지가 하단으로 스크롤되는 이유는 무엇인가요?
Apple에 신고된 초점 버그입니다. iOS 10을 사용하는 사용자에게만 영향을 미치며 일부 사이트에만 영향을 미칩니다. 이 문제가 발생한 경우 페이지에서 reCAPTCHA 위젯을 위 또는 아래로 이동하면 해결할 수 있습니다.
사용
Google Cloud Fraud Defense 할당량, 측정항목, 테스트에 관한 질문에 대한 답변을 확인하세요.
'컴퓨터 또는 네트워크에서 자동화된 쿼리를 전송하고 있을 수 있습니다'라는 메시지가 표시되는 이유는 무엇인가요?
'컴퓨터 또는 네트워크에서 자동화된 쿼리를 전송하고 있을 수 있습니다. 사용자를 보호하기 위해 다음과 같은 이유로 지금은 요청을 처리할 수 없습니다.
- 공유 네트워크 트래픽: 악용 또는 자동화된 트래픽을 생성하는 공유 네트워크 (예: 회사 VPN 또는 공용 Wi-Fi)를 사용하고 있습니다.
- 의심스러운 IP 주소: 인터넷 서비스 제공업체 (ISP)에서 최근 의심스러운 활동과 관련된 IP 주소를 할당했습니다.
- 활성 사이트 공격: 액세스하려는 웹사이트에서 대량의 자동 요청 또는 DDoS 공격이 발생하고 있습니다.
문제를 해결하려면 비정상 트래픽 도움말 페이지를 참고하거나 나중에 요청을 다시 시도하세요.
Fraud Defense 사용에 비율 제한이 있나요?
예. 할당량 및 한도를 참조하세요.
Fraud Defense 대시보드에서 사용되는 시간대는 무엇인가요? 이 시간대를 변경할 수 있나요?
이 시간대는 브라우저의 클라이언트 시간대를 기준으로 합니다. 지금은 변경할 수 없습니다.
Fraud Defense가 반환하는 점수의 품질을 어떻게 측정하나요?
궁극적으로는 사용 사례와 필요한 결과에 따라 다릅니다. 일반적으로 사용자 행동에 관한 자체 내부 측정항목을 사용하여 점수가 정확했는지 확인하는 것이 좋습니다. 예를 들면 다음과 같습니다.
- 비밀번호를 재설정하고 높은 점수를 받은 사용자가 나중에 자신의 계정이 도용당했다고 보고했나요?
- 낮은 점수로 로그인한 사용자가 다른 사용자를 스팸으로 처리했나요?
- 로그인에 실패하고 낮은 점수를 받은 사용자가 여러 다른 사용자 이름에 로그인을 시도했나요?
웹사이트 트래픽에 대한 자세한 내용을 확인하려면 어떻게 해야 하나요?
Google Cloud 콘솔의 Fraud Defense 페이지에서 세부정보를 확인할 수 있습니다.
reCAPTCHA를 사용하여 자동 테스트를 실행하고 싶습니다. 어떻게 해야 하나요?
Google Cloud CLI를 사용하여 테스트용으로 설계된 reCAPTCHA 사이트 키를 만들 수 있습니다.
자세한 내용은 recaptcha keys create reference 페이지의 --testing-challenge 및 --testing-score 옵션을 참고하세요.
예시
- 항상 '보안문자 없음'(챌린지 없음)과 1.0을 반환하는 체크박스 사이트 키를 생성합니다(아래 --domains 및 --display-name 변경).
gcloud recaptcha keys create --testing-challenge=nocaptcha --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always No CAPTCHA" --integration-type=checkbox
- 항상 해결할 수 없는 챌린지를 반환하는 체크박스 사이트 키를 생성합니다(아래의 --domains 및 --display-name 변경).
gcloud recaptcha keys create --testing-score=0.0 --testing-challenge=challenge --web --domains="domain1.com,domain2.com" --display-name="Unsolvable Challenge" --integration-type=checkbox
- 항상 설정된 점수를 반환하는 점수 기반 사이트 키를 생성합니다(아래의 --domains, --display-name, --testing-score 변경).
gcloud recaptcha keys create --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always 1" --integration-type=score
reCAPTCHA REST API로 통신하고 싶습니다. 향후 응답 형식이 변경되지 않는다고 가정해도 되나요?
제품이 발전함에 따라 API에 새 필드 추가와 같은 이전 버전과 호환되지 않는 변경사항을 적용할 수도 있습니다. JSON을 사용하는 경우, 향후 API에 추가되는 사항과의 호환성을 유지하기 위해 응답 형식을 엄격하게 검증하지 마세요.
기본 reCAPTCHA 키를 만들 때 어떤 옵션이 있나요?
더 이상 새 기본 키를 만들 수 없습니다. 기존 클래식 키가 있는 경우 reCAPTCHA 클래식에서 마이그레이션하는 것이 좋습니다. 모든 Google Cloud reCAPTCHA 고객은 매월 무료로 10,000회의 평가를 만들 수 있습니다. 사용량 및 가격 책정에 관한 자세한 내용은 reCAPTCHA 가격 책정을 참고하세요.
데이터 처리
Fraud Defense 데이터 처리에 대해 알아봅니다.
2026년 4월 2일부터 reCAPTCHA 배지 및 고객 웹사이트에서 Google 개인정보처리방침 및 이용약관 참조가 삭제되는 것과 관련하여 어떤 영향이 있으며 어떤 권장사항이 있나요?
2026년 4월 2일부터 고객의 역할이 데이터 컨트롤러이고 Google의 역할이 고객 데이터의 데이터 프로세서임을 반영하기 위해 reCAPTCHA 배지에서 Google 개인정보처리방침 및 서비스 약관에 대한 참조가 삭제됩니다. 이러한 링크는 다른 Google 제품에서 계속 활성 상태로 유지되지만, 고객은 정확한 표현을 위해 자체 웹사이트에서 이러한 참조를 선제적으로 삭제하는 것이 좋습니다. 필요한 경우 reCAPTCHA 배지를 계속 숨길 수 있습니다.
고객이 데이터 컨트롤러 역할을 맡나요?
Fraud Defense 고객은 항상 최종 사용자 데이터에 대한 데이터 컨트롤러였습니다. 하지만 Google은 Fraud Defense 제공과 관련하여 독립적인 데이터 컨트롤러로 운영된다는 입장을 유지했습니다. 데이터 처리자 역할로 전환함으로써 Google은 고객 데이터 처리의 목적과 수단을 결정할 수 있는 권한을 포기합니다. 따라서 Fraud Defense 고객은 Google 개인정보처리방침 및 서비스 약관에 대한 언급을 삭제해야 합니다. 2026년 4월 2일부터 Fraud Defense 고객은 고객 데이터의 단독 데이터 컨트롤러가 되며 Google은 Google Cloud 서비스 약관 및 Cloud 데이터 처리 추가 조항에 따라 Fraud Defense 고객 데이터만 처리합니다.
쿠키 (_grecaptcha) 세부정보에 Google 데이터 개인 정보 보호 정책을 연결하고 있습니다. 데이터 프로세서 변경으로 인해 이 쿠키가 영향을 받나요?
reCAPTCHA 쿠키 (_grecaptcha)는 그대로 유지되며 이 쿠키에는 영향을 미치지 않습니다.
Google이 데이터 처리자 역할로 전환될 때 현재 사기 방지 구현 또는 Google과의 계약 관계에 미치는 영향이 있나요?
사기 방지 구현 또는 Google과의 계약 관계에 미치는 영향은 없습니다. 하지만 최종 사용자 대상 개인 정보 보호 공개가 보안, 사기, 악용 방지 등 Fraud Defense에서 실행하는 처리 목적을 포함하는지 검토해야 합니다. 데이터 프로세서로 전환하는 과정에서 Google은 Fraud Defense 서비스별 약관을 업데이트했습니다. 이번 업데이트에서는 주로 최종 사용자에게 Google 개인정보처리방침 및 Google 서비스 약관을 표시해야 하는 요구사항과 같은 고객 의무가 삭제됩니다.
데이터 처리자로서 Fraud Defense에서 처리하는 고객 데이터에 적용되는 처리 제한사항은 무엇인가요?
Google은 '서비스'를 제공하고 유지하며, 진화하는 위협에 대해 '서비스'의 보안, 위협 감지, 보호, 대응 기능이 효과적으로 유지되도록 하는 데 필요한 경우에만 '사기 방어'를 사용하여 캡처된 '고객 데이터'를 처리합니다. 이 목적 제한은 현재 사기 방지 서비스별 약관에 이미 명시되어 있으며, Cloud 데이터 처리 추가 조항에 명시된 데이터 처리자로서의 Google의 의무에 기반합니다.
Fraud Defense에서 수집하는 세션 데이터는 무엇이며 Google에서는 데이터를 어떻게 보호하나요?
Fraud Defense에서 수집하는 데이터와 Google에서 데이터를 보호하기 위해 수행하는 조치에 대한 자세한 내용은 Cloud 데이터 처리 추가 조항 및 Fraud Defense 서비스별 약관을 참고하세요.
Google의 데이터 보호 방법에 대한 자세한 내용은 보안 백서를 참조하세요.
Fraud Defense는 GDPR을 준수하나요?
예. Google Cloud에서는 고객 개인 정보의 보안과 개인 정보 보호를 강화하는 프로젝트를 최우선적으로 추진하고 있으며 Fraud Defense 고객이 서비스를 사용하는 데 있어 GDPR 요구사항이 준수되고 있다는 확신을 가질 수 있기를 바랍니다. Google은 Fraud Defense를 포함한 모든 Google Cloud 서비스의 고객 개인 정보 처리와 관련하여 GDPR을 준수하기 위해 Cloud 데이터 처리 추가 조항을 준수합니다.
Fraud Defense와 관련된 추가 약관은 Fraud Defense 서비스별 약관을 참고하세요.
Fraud Defense에서 결제 거래 정보를 수집하나요?
결제 거래 페이지에 Fraud Defense를 설치하면 특정 거래 신호를 검사하여 자동 공격으로부터 보호합니다. 예를 들어 여러 초당 구매 시도의 가격이 동일한 경우 상황에 따라 공격을 나타낼 수 있습니다.
그러나 봇은 전체 사기 문제의 일부에 불과합니다. 보다 포괄적인 보호를 위해 사기 방어와 통합하여 보다 완전한 거래 정보를 전송하고 카드 테스트 및 도난당한 기기 사용과 같은 사기에 대한 평가를 받을 수 있습니다.