


Pelajari masalah umum yang mungkin Anda alami atau pertanyaan yang mungkin Anda miliki saat menggunakan Google Cloud Fraud Defense.
Umum
Pelajari hubungan antara Fraud Defense dan reCAPTCHA serta cara keduanya bekerja dengan integrasi yang ada.
Apa perbedaan antara reCAPTCHA dan Fraud Defense, dan apa pengaruhnya terhadap integrasi saya saat ini?
Fraud Defense adalah evolusi berikutnya dari platform kepercayaan kami, yang dirancang untuk mengamankan interaksi digital terhadap bot, penipuan oleh manusia, dan agen AI. Dalam rangkaian produk Fraud Defense, reCAPTCHA terus menjadi pilar pertahanan bot inti.
reCAPTCHA API, kemampuan pertahanan bot, dan token yang Anda gunakan tetap didukung sepenuhnya. Untuk pelanggan reCAPTCHA saat ini, transisi ke Fraud Defense akan lancar:
- Anda otomatis menjadi pelanggan Fraud Defense.
- Tidak diperlukan migrasi atau tindakan apa pun.
- Tidak ada perubahan harga.
- Kunci situs dan integrasi yang ada akan terus berfungsi tanpa perubahan kode atau konfigurasi apa pun.
Penerapan
Dapatkah saya menggunakan reCAPTCHA secara global?
Ya, Anda dapat menggunakan www.recaptcha.net dalam kode frontend saat
www.google.com tidak dapat diakses oleh pengguna Anda.
- Pertama, ganti
<script src="https://www.google.com/recaptcha/enterprise.js?render=<SITE_KEY>"></script>dengan<script src="https://www.recaptcha.net/recaptcha/enterprise.js?render=<SITE_KEY>"></script>, dengan mengganti Kunci Situs Anda untuk<SITE_KEY>. - Setelah itu, terapkan logika yang sama di tempat lain yang menggunakan
www.google.com/recaptcha/di situs Anda.
Apakah Fraud Defense menggunakan cookie?
Fraud Defense menetapkan cookie yang diperlukan (_GRECAPTCHA) saat dijalankan untuk tujuan menyediakan analisis risikonya.
Jika Anda tidak ingin menggunakan domain www.google.com yang mungkin memiliki cookie lain yang ditetapkan, Anda dapat menggunakan www.recaptcha.net.
Saya ingin menyembunyikan badge reCAPTCHA. Apa yang diizinkan?
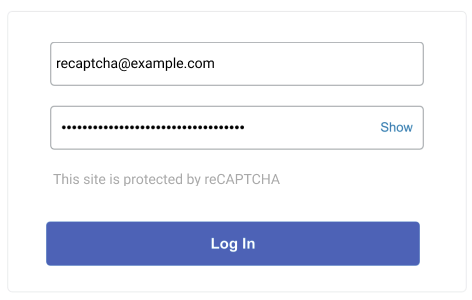
Anda diizinkan menyembunyikan badge selama Anda menyertakan fakta bahwa Anda menggunakan reCAPTCHA untuk melindungi situs Anda. Sertakan teks berikut:
This site is protected by reCAPTCHA.
Contoh:
Pelajari pemrosesan data Fraud Defense.
Apakah saya perlu menampilkan badge atau widget reCAPTCHA di aplikasi seluler native saya?
Tidak. reCAPTCHA Mobile SDK berjalan secara tidak terlihat di latar belakang dan tidak merender badge atau widget apa pun di aplikasi seluler native Anda. Anda tidak perlu menyembunyikan atau mengonfigurasi badge.
Jika Anda memilih untuk memberi tahu pengguna bahwa aplikasi seluler Anda dilindungi oleh reCAPTCHA, Anda dapat menampilkan pengungkapan teks di aplikasi Anda, seperti di layar info, alur pengguna, atau footer. Contoh:
This app is protected by reCAPTCHA.
Dapatkah saya menyesuaikan widget atau badge reCAPTCHA?
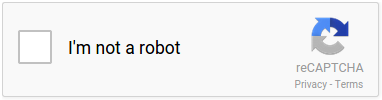
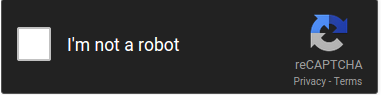
Ya. reCAPTCHA menawarkan tema terang dan gelap. Untuk memilih tema, tetapkan atribut data-theme atau parameter theme saat merender widget atau badge.
Tema terang:
Tema gelap:
Sebaiknya gunakan pendekatan yang didokumentasikan dengan CSP3.
Pastikan untuk menyertakan nomor Anda yang hanya dapat digunakan satu kali di tag skrip reCAPTCHA enterprise.js, dan kami akan menangani sisanya.
Atau, tambahkan nilai berikut ke direktif:
- script-src https://www.google.com/recaptcha/, https://www.gstatic.com/recaptcha/
- frame-src https://www.google.com/recaptcha/, https://recaptcha.google.com/recaptcha/
- connect-src https://www.google.com/recaptcha/
Berapa banyak domain yang dapat saya tambahkan dalam daftar "verifikasi domain" di konsol Google Cloud ?
Ada batas 250 domain per kunci.
Untuk menggunakan kunci di lebih dari 250 domain, lihat Membuat kunci untuk situs.
Saya menggunakan penerapan plug-in pihak ketiga yang tidak secara resmi mendukung reCAPTCHA Cloud API, tetapi hanya siteverify reCAPTCHA API lama. Apakah saya masih dapat menggunakan reCAPTCHA?
Ya, kunci rahasia lama tersedia di konsol Google Cloud . Untuk mempelajari cara menemukan kunci rahasia lama, lihat Menemukan kunci rahasia reCAPTCHA lama.
Bagaimana cara menghindari masuk ke kode Fraud Defense saat men-debug situs saya?
Untuk menghindari masuk ke kode reCAPTCHA saat men-debug JavaScript lain di situs Anda, tambahkan skrip reCAPTCHA /recaptcha__.+\.js$ ke daftar yang diabaikan browser Anda. Untuk mengetahui petunjuk Chrome, lihat Mengabaikan daftar skrip kustom. Fitur serupa tersedia di browser lain.
Hanya di iOS 10, mengapa halaman men-scroll ke bagian bawah saat pengguna menyelesaikan tantangan?
Ini adalah bug fokus yang telah kami laporkan ke Apple. Masalah ini hanya memengaruhi pengguna di iOS 10, dan hanya di beberapa situs. Jika Anda terpengaruh, solusinya adalah memindahkan widget reCAPTCHA ke posisi yang lebih tinggi atau lebih rendah di halaman.
Penggunaan
Temukan jawaban atas pertanyaan tentang kuota, metrik, dan pengujian Google Cloud Fraud Defense.
Mengapa saya melihat pesan "Komputer atau jaringan Anda mungkin mengirimkan kueri otomatis"?
Anda mungkin melihat pesan "Komputer atau jaringan Anda mungkin mengirimkan kueri otomatis. Untuk melindungi pengguna kami, kami tidak dapat memproses permintaan Anda saat ini" karena salah satu alasan berikut:
- Traffic jaringan bersama: Anda menggunakan jaringan bersama (seperti VPN perusahaan atau Wi-Fi publik) yang menghasilkan traffic otomatis atau yang melanggar.
- Alamat IP yang mencurigakan: Penyedia layanan internet (ISP) Anda menetapkan alamat IP yang baru-baru ini dikaitkan dengan aktivitas mencurigakan.
- Serangan situs aktif: Situs yang Anda coba akses sedang mengalami volume permintaan otomatis yang tinggi atau serangan DDoS.
Untuk memecahkan masalah ini, lihat halaman bantuan traffic tidak biasa atau coba lagi permintaan Anda nanti.
Apakah ada batas frekuensi penggunaan Fraud Defense?
Ya, lihat kuota dan batas.
Zona waktu apa yang digunakan di Dasbor Fraud Defense? Bisakah saya mengubahnya?
Zona waktu ini didasarkan pada Zona Waktu Klien browser Anda. Saat ini, setelan ini tidak dapat diubah.
Bagaimana cara mengukur kualitas skor yang ditampilkan Fraud Defense?
Pada akhirnya, hal ini bergantung pada kasus penggunaan dan hasil yang Anda inginkan. Secara umum, sebaiknya Anda menggunakan metrik internal Anda sendiri tentang perilaku pengguna untuk menentukan apakah skornya akurat, seperti:
- Apakah pengguna yang mereset sandinya dan menerima skor tinggi kemudian melaporkan bahwa akunnya dibajak?
- Apakah pengguna yang login dengan skor rendah melanjutkan untuk mengirim spam ke orang lain?
- Apakah pengguna yang gagal login dan menerima skor rendah, kemudian mencoba login ke beberapa nama pengguna yang berbeda?
Bagaimana cara melihat informasi selengkapnya tentang traffic situs saya?
Anda dapat melihat detail di halaman Fraud Defense di Google Cloud konsol.
Saya ingin menjalankan pengujian otomatis dengan reCAPTCHA. Apa yang harus saya lakukan?
Anda dapat membuat kunci situs reCAPTCHA yang dirancang untuk pengujian menggunakan
Google Cloud CLI.
Untuk mengetahui informasi selengkapnya, lihat opsi --testing-challenge dan --testing-score di halaman recaptcha keys create reference.
Contoh
- Membuat kunci situs kotak centang yang selalu menampilkan "Tidak ada CAPTCHA" (tidak ada verifikasi) dan 1.0 (ubah --domains dan --display-name di bawah).
gcloud recaptcha keys create --testing-challenge=nocaptcha --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always No CAPTCHA" --integration-type=checkbox
- Membuat kunci situs kotak centang yang selalu menampilkan tantangan yang tidak dapat diselesaikan (ubah --domains dan --display-name di bawah).
gcloud recaptcha keys create --testing-score=0.0 --testing-challenge=challenge --web --domains="domain1.com,domain2.com" --display-name="Unsolvable Challenge" --integration-type=checkbox
- Membuat kunci situs berbasis skor yang selalu menampilkan skor yang ditetapkan (ubah --domains, --display-name, dan --testing-score di bawah).
gcloud recaptcha keys create --testing-score=1.0 --web --domains="domain1.com,domain2.com" --display-name="Always 1" --integration-type=score
Saya ingin berkomunikasi dengan reCAPTCHA REST API. Dapatkah saya mengasumsikan bahwa format respons tidak akan berubah pada masa mendatang?
Seiring perkembangan produk kami, kami dapat menerapkan perubahan yang tidak merusak seperti menambahkan kolom baru ke API kami. Jika Anda menggunakan JSON, pastikan Anda tidak memvalidasi format respons secara ketat untuk mempertahankan kompatibilitas dengan penambahan pada API di masa mendatang.
Apa saja opsi yang tersedia jika saya ingin membuat kunci reCAPTCHA klasik?
Anda tidak dapat lagi membuat kunci klasik baru. Jika Anda memiliki kunci klasik yang sudah ada, sebaiknya Anda bermigrasi dari reCAPTCHA Klasik. Semua Google Cloud pelanggan reCAPTCHA dapat membuat 10.000 penilaian tanpa biaya setiap bulan. Untuk mengetahui informasi selengkapnya tentang penggunaan dan harga, lihat harga reCAPTCHA.
Pemrosesan data
Pelajari pemrosesan data Fraud Defense.
Apa implikasi dan rekomendasi terkait penghapusan referensi Kebijakan Privasi dan Persyaratan Penggunaan Google dari badge reCAPTCHA dan situs pelanggan mulai 2 April 2026?
Mulai 2 April 2026, referensi ke Kebijakan Privasi dan Persyaratan Penggunaan Google dihapus dari badge reCAPTCHA untuk mencerminkan peran pelanggan sebagai pengontrol data dan peran Google sebagai pemroses data Data Pelanggan. Meskipun link ini akan tetap aktif untuk produk Google lainnya, sebaiknya pelanggan menghapus referensi ini secara proaktif dari situs mereka sendiri untuk mendapatkan representasi yang akurat. Anda dapat terus menyembunyikan badge reCAPTCHA jika diperlukan.
Apakah pelanggan mengambil peran sebagai Pengontrol Data?
Pelanggan Fraud Defense selalu menjadi pengontrol data terkait data pengguna akhir mereka. Namun, Google tetap berpendapat bahwa Google beroperasi sebagai pengontrol data independen sehubungan dengan penyampaian Fraud Defense. Dengan beralih ke peran pemroses data, Google melepaskan kemampuannya untuk menentukan tujuan dan cara pemrosesan Data Pelanggan, itulah sebabnya pelanggan Fraud Defense harus menghapus referensi ke Kebijakan Privasi Google dan Persyaratan Penggunaan. Mulai 2 April 2026, pelanggan Fraud Defense adalah pengontrol data tunggal Data Pelanggan dan Google hanya memproses Data Pelanggan Fraud Defense Anda sesuai dengan Persyaratan Layanan Google Cloud dan Adendum Pemrosesan Data Cloud.
Saya menautkan ke kebijakan privasi data Google dalam detail cookie (_grecaptcha) saya. Apakah cookie ini terpengaruh oleh perubahan pada pemroses data?
Cookie reCAPTCHA (_grecaptcha) tetap ada dan tidak ada dampak pada cookie tersebut.
Apakah ada implikasi untuk penerapan Fraud Defense saat ini atau posisi kontraktual dengan Google yang beralih ke peran pemroses data?
Tidak ada implikasi untuk penerapan Fraud Defense Anda atau posisi kontraktual dengan Google. Namun, Anda harus meninjau pengungkapan privasi yang ditampilkan kepada pengguna akhir untuk memastikan bahwa pengungkapan tersebut mencakup tujuan pemrosesan yang dilakukan oleh Fraud Defense, yaitu keamanan, pencegahan penipuan, dan pencegahan penyalahgunaan. Google memperbarui Persyaratan Spesifik Layanan Fraud Defense sebagai bagian dari peralihan ke pemroses data. Pembaruan ini terutama menghapus kewajiban pelanggan, seperti persyaratan untuk menampilkan Kebijakan Privasi Google dan Persyaratan Layanan Google kepada pengguna akhir.
Sebagai pemroses data, batasan pemrosesan apa yang berlaku untuk Data Pelanggan yang diproses oleh Fraud Defense?
Google berkomitmen untuk memproses Data Pelanggan yang diambil menggunakan Fraud Defense hanya jika diperlukan untuk menyediakan dan memelihara layanan, serta memastikan bahwa kapabilitas keamanan, deteksi ancaman, perlindungan, dan respons layanan tetap efektif terhadap ancaman yang terus berkembang. Batasan tujuan ini sudah tercantum dalam Persyaratan Khusus Layanan Fraud Defense saat ini dan didasarkan lebih lanjut pada kewajiban kami sebagai pemroses data dalam Adendum Pemrosesan Data Cloud.
Data sesi apa yang dikumpulkan oleh Fraud Defense dan bagaimana Google melindunginya?
Untuk mengetahui informasi tentang data yang dikumpulkan oleh Fraud Defense dan tindakan yang dilakukan Google untuk melindungi data, lihat Adendum Pemrosesan Data Cloud dan Persyaratan Khusus Layanan Fraud Defense kami.
Untuk mengetahui informasi selengkapnya tentang cara Google melindungi data, lihat Laporan Resmi Keamanan.
Apakah Fraud Defense Mematuhi GDPR?
Ya. Di Google Cloud, kami mendukung inisiatif yang memprioritaskan dan meningkatkan keamanan serta privasi data pribadi pelanggan, dan ingin pelanggan Fraud Defense merasa yakin dalam menggunakan layanan kami sehubungan dengan persyaratan GDPR. Kami berkomitmen dalam Adendum Pemrosesan Data Cloud kami untuk mematuhi GDPR terkait pemrosesan data pribadi pelanggan di semua Google Cloud layanan, termasuk Fraud Defense.
Untuk persyaratan tambahan khusus Fraud Defense, lihat Persyaratan Khusus Layanan Fraud Defense.
Apakah informasi transaksi pembayaran dikumpulkan oleh Fraud Defense?
Saat Anda menginstal Fraud Defense di halaman transaksi pembayaran, fitur ini akan memeriksa sinyal transaksi tertentu untuk membantu melindungi dari serangan otomatis. Misalnya, banyak upaya pembelian per detik dengan harga yang sama dalam kasus tertentu dapat mengindikasikan serangan.
Namun, bot hanya mewakili sebagian kecil dari masalah penipuan secara keseluruhan. Untuk perlindungan yang lebih komprehensif, lakukan integrasi dengan Fraud Defense, yang memungkinkan Anda mengirim informasi transaksi yang lebih lengkap dan menerima penilaian untuk penipuan seperti pengujian kartu dan penggunaan alat pembayaran curian.