


La puerta de enlace de NCC es un tipo de radio que se puede conectar al concentrador de Network Connectivity Center (NCC). Es un producto regional que habilita la seguridad para el tráfico de Red Multinube. La puerta de enlace de NCC te permite habilitar funciones de seguridad, como el perímetro de servicio de seguridad (SSE) externo, un componente de seguridad entregado en la nube del perímetro de servicio de acceso seguro (SASE). Los radios de la puerta de enlace de NCC admiten la conectividad directa a los adjuntos de VLAN de Cloud Interconnect.
La puerta de enlace de NCC ofrece las siguientes funciones:
- Integración optimizada de SSE: Puedes integrar SSE, como Palo Alto Networks Prisma Access y Symantec Cloud Secure Web Gateway (vista previa) sin problemas con una dirección transparente para mejorar la protección y el rendimiento de la conexión entre el usuario y la aplicación. La puerta de enlace de NCC te permite habilitar funciones de seguridad para el tráfico entre nubes.
- Alta disponibilidad: Puedes usar la puerta de enlace de NCC para obtener un ANS de tiempo de actividad del 99.9% y minimizar las interrupciones.
- Implementación regional: Puedes implementar la puerta de enlace de NCC en una variedad de regiones según la proximidad física a los centros de datos, los proveedores externos de SSE o los otros proveedores de servicios en la nube en los que residen tus aplicaciones.
- Fuerza laboral remota segura: Puedes conectar de forma segura a fuerzas laborales remotas, como las que se encuentran en sucursales, centros de datos y oficinas remotas, a aplicaciones privadas en Google Cloud, en las instalaciones o en otros proveedores de servicios en la nube, y a aplicaciones públicas.
Beneficios
La puerta de enlace de NCC proporciona los siguientes beneficios:
Experiencia óptima de la aplicación con latencia reducida: Consumo de ancho de banda alto y centrado en la nube del servicio de SSE con la puerta de enlace de NCC y rendimiento mejorado a través de la red troncal privada de Google.
Seguridad unificada para todo el tráfico de usuarios: Mejora la postura de seguridad con una sola pila de seguridad unificada y reduce la superficie de ataque limitando los puntos de entrada y salida.
Administración simplificada a través del NCC.
Términos clave
Para comprender la puerta de enlace de NCC, familiarízate con la siguiente terminología:
Adjunto híbrido: Son los adjuntos de VLAN que asocias con una puerta de enlace de NCC.
Función de servicio de seguridad: Servicios que se adjuntan a la puerta de enlace de NCC. Por ejemplo, para la protección de usuario a aplicación, debes adjuntar un servicio de SSE a NCC Gateway.
Red de nube privada virtual (VPC) de la aplicación o la carga de trabajo: Una red de VPC de carga de trabajo suele ser una red que usa contenedores de máquinas virtuales (VM) de Compute Engine o de Google Kubernetes Engine (GKE) como cargas de trabajo. Las redes de VPC de cargas de trabajo pueden ser redes de VPC normales o redes de VPC compartida con un proyecto host y varios proyectos de servicio. Las redes de VPC de carga de trabajo deben configurarse como radios en el concentrador.
Grupos de radios: Es una forma de agrupar radios dentro de un concentrador de NCC. Los grupos de radios te permiten separar los radios en diferentes dominios de enrutamiento. Un grupo de radios puede contener varios radios, pero un radio solo puede pertenecer a un grupo. Para obtener información detallada sobre los grupos de radios para diferentes topologías, consulta Topologías de conectividad predeterminadas.
Topología de inspección híbrida: Te permite agregar radios de puerta de enlace de NCC a un grupo para aplicar políticas. Para obtener información sobre la topología de inspección híbrida, consulta Topología de inspección híbrida.
Secure Access Connect: Te permite conectar productos de SSE de terceros a la puerta de enlace de NCC para el procesamiento de seguridad y la salida segura a Internet. Para obtener información sobre Secure Access Connect, consulta la descripción general de Secure Access Connect.
Productos de SSE compatibles
La puerta de enlace de NCC admite conexiones a los siguientes productos de SSE:
Casos de uso
NCC Gateway es ideal para las organizaciones que desean proteger el acceso de la fuerza laboral híbrida a las aplicaciones. NCC Gateway proporciona seguridad para el personal híbrido a través de un ecosistema de socios integrado que te permite conectarte con los proveedores de SSE que elijas. Este enfoque se aplica a las implementaciones de NCC nuevas (desde cero) y existentes (brownfield).
La puerta de enlace de NCC te permite proteger tu acceso a aplicaciones privadas alojadas en Google Cloud, en entornos locales, en otros proveedores de servicios en la nube y a aplicaciones públicas alojadas en Internet y aplicaciones de SaaS. NCC Gateway te permite crear implementaciones regionales para optimizar la proximidad del centro de datos y administrar el tráfico entre regiones en la red troncal privada de Google Cloud.
Los casos de uso para los usuarios de Google Cloud incluyen la compatibilidad con los siguientes modos de conexión:
- Cómo dirigir a los usuarios de Branch a Internet
- Usuarios de ramas a aplicaciones privadas
- Aplicaciones privadas a Internet
Entre los casos de uso de algunos socios admitidos, se incluye la conexión de uno o más de los siguientes elementos:
- Usuarios de dispositivos móviles a Internet
- Usuarios de dispositivos móviles en aplicaciones privadas
- Deriva a los usuarios de Branch a las aplicaciones de socios
- Aplicaciones privadas a aplicaciones de socios
Flujos de tráfico
En esta sección, se describen las rutas de flujo de tráfico en la puerta de enlace de NCC según cada caso de uso.
Flujo de tráfico en los casos de uso para usuarios de Google Cloud
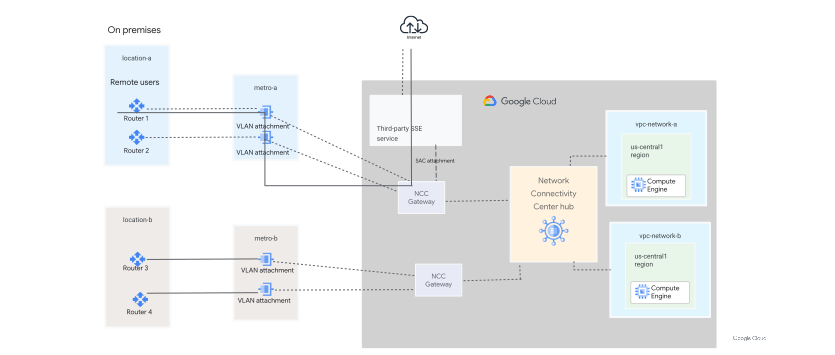
Cómo dirigir a los usuarios de Branch a Internet
En el siguiente diagrama, el tráfico fluye desde un usuario de una sucursal local a través de la puerta de enlace de NCC y la pila de SSE de terceros hasta Internet.
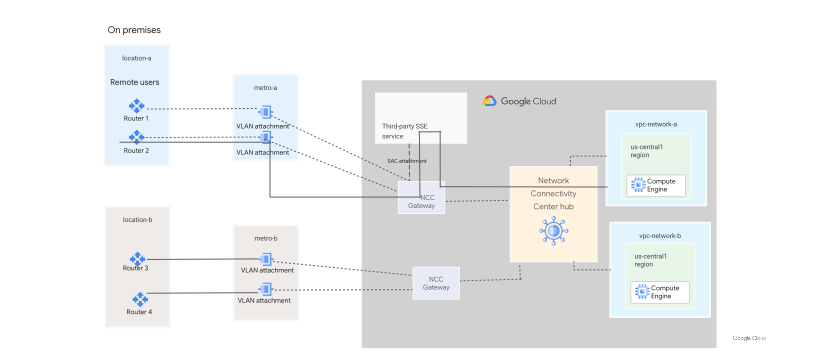
Usuarios de ramas a aplicaciones privadas
En el siguiente diagrama, el tráfico fluye desde el usuario de la sucursal local a través de la puerta de enlace de NCC, atraviesa el SSE de terceros y, luego, regresa a través de la puerta de enlace de NCC a una aplicación privada.
Aplicaciones privadas a Internet
En el siguiente diagrama, el tráfico fluye desde Google Clouda través de la puerta de enlace de NCC, atraviesa el SSE de terceros a Internet y, luego, regresa a la puerta de enlace de NCC a la VM.

Flujo de tráfico en los casos de uso para socios admitidos
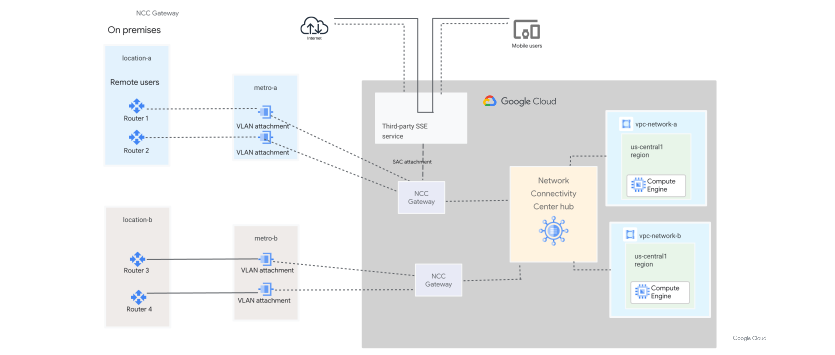
Usuarios de dispositivos móviles a Internet
En el siguiente diagrama, el tráfico fluye desde los usuarios de dispositivos móviles a través del SSE de terceros a Internet. En este caso, el tráfico no pasa por la puerta de enlace de NCC.
Usuarios de dispositivos móviles en aplicaciones privadas
En el siguiente diagrama, el tráfico fluye desde los usuarios de dispositivos móviles a través del servicio de SSE de terceros y la puerta de enlace de NCC hacia una aplicación privada alojada en una red de VPC.

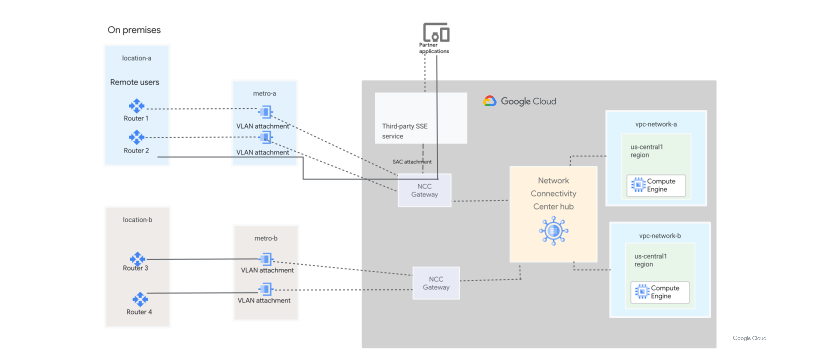
Deriva a los usuarios de Branch a las aplicaciones de socios
En el siguiente diagrama, el tráfico fluye desde el usuario de la sucursal local a través de la puerta de enlace de NCC, atraviesa el SSE de terceros y, luego, regresa a través de la puerta de enlace de NCC a la sucursal local.
Usuarios de dispositivos móviles a aplicaciones privadas en la rama
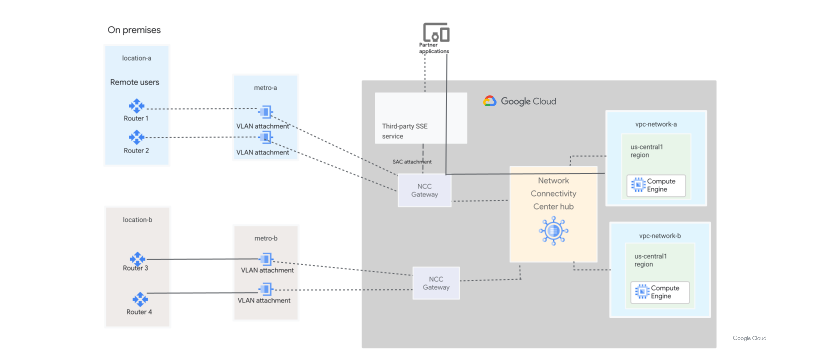
En el siguiente diagrama, el tráfico fluye desde los usuarios de dispositivos móviles hacia las aplicaciones privadas de la sucursal a través de la puerta de enlace de NCC.
Capacidad de procesamiento
La capacidad de procesamiento de un radio de puerta de enlace de NCC es su ancho de banda aprovisionado. Debes aprovisionar suficiente ancho de banda para tener en cuenta cada dirección de flujo de tráfico, teniendo en cuenta que los paquetes pueden entrar y salir del radio de la puerta de enlace más de una vez para cada dirección de flujo en algunos flujos de tráfico.
Considera los siguientes ejemplos para calcular la capacidad de procesamiento requerida de un radio de puerta de enlace.
Ejemplo: Cómo dirigir a los usuarios de la sucursal a Internet
Supongamos que la red local de una sucursal está conectada a Internet, como se muestra en el caso de uso Usuarios de la sucursal a Internet. Los paquetes atraviesan la puerta de enlace de NCC una vez en cada dirección, y la sucursal y la Internet necesitan 1 Gbps de ancho de banda dúplex completo: 1 Gbps para el tráfico de la red local de la sucursal a Internet y 1 Gbps para el tráfico de Internet a la red de la sucursal. En este caso, el usuario necesita 2 Gbps de capacidad de procesamiento. En este ejemplo, también se supone que el socio de SSE no descarta ningún paquete. Si el socio de SSE que elegiste recomienda un ancho de banda mayor que el que se calcula en este ejemplo, sigue la recomendación del socio.
Ejemplo: Dirige a los usuarios a aplicaciones privadas
Supongamos que la red local de una sucursal está conectada aGoogle Cloud , como se muestra en el caso de uso Usuarios de sucursales a aplicaciones privadas, y que la sucursal y las aplicaciones privadas necesitan un ancho de banda de dúplex completo de 1 Gbps: 1 Gbps para el tráfico de la sucursal a las aplicaciones y 1 Gbps para el tráfico de las aplicaciones a la sucursal. En este ejemplo, también se supone que el socio de SSE no descarta ningún paquete. Si el socio de SSE que elegiste recomienda un ancho de banda mayor que el que se calcula en este ejemplo, sigue la recomendación del socio.
El radio de la puerta de enlace del NCC que conecta la red local de la sucursal al concentrador del NCC necesita dos adjuntos de VLAN de 1 Gbps para cumplir con los requisitos del ANS de Cloud Interconnect. De esta manera, un adjunto de VLAN puede proporcionar 1 Gbps de ancho de banda dúplex completo entre la sucursal y las aplicaciones privadas, incluso cuando un adjunto de VLAN está sin conexión (por ejemplo, debido al mantenimiento de la conexión de interconexión).
La capacidad de procesamiento requerida de la conexión de la puerta de enlace es de 4 Gbps por los siguientes motivos:
El tráfico de la red local de la sucursal al centro de NCC requiere 1 Gbps de ancho de banda. Este tráfico requiere 2 Gbps de ancho de banda de la puerta de enlace porque la puerta de enlace lo procesa en los siguientes dos lugares:
- 1 Gbps como paquetes de los adjuntos de VLAN que se conectan al radio de la puerta de enlace
- 1 Gbps cuando los paquetes salen del radio de la puerta de enlace y entran en el concentrador
El tráfico desde el concentrador de NCC hacia la red local de la sucursal también requiere 1 Gbps de ancho de banda. Este tráfico requiere 2 Gbps adicionales de ancho de banda de la puerta de enlace, ya que la puerta de enlace lo procesa en los siguientes dos lugares:
- 1 Gbps cuando los paquetes salen del concentrador y entran en el radio de la puerta de enlace
- 1 Gbps cuando los paquetes salen del radio de la puerta de enlace y se envían a los adjuntos de VLAN que se conectan a la sucursal
Recomendamos la siguiente estrategia para configurar la capacidad de procesamiento de la puerta de enlace y el ancho de banda del adjunto de VLAN:
- La capacidad de procesamiento de la puerta de enlace es la suma del ancho de banda requerido, en cada dirección, entre todas las NIC de la puerta de enlace.
- A diferencia de la capacidad de procesamiento de la puerta de enlace, el ancho de banda del adjunto de VLAN es dúplex completo. Siempre aprovisiona una cantidad suficiente de adjuntos de VLAN para admitir el ancho de banda requerido, incluso si los adjuntos de VLAN que usan una conexión de interconexión común están inactivos.
Consideraciones
Para usar NCC Gateway, se aplican las siguientes limitaciones:
- Solo puedes adjuntar adjuntos de VLAN de Cloud Interconnect a radios de puerta de enlace de NCC. No se admiten los túneles de Cloud VPN ni los dispositivos de router.
- Los radios de puerta de enlace de NCC para todas las regiones deben estar en el mismo grupo de radios de puertas de enlace. Para una implementación nueva de la puerta de enlace de NCC, los hubs de NCC deben usar la topología de inspección híbrida predeterminada. Para una implementación brownfield, puedes usar la topología de estrella o de malla completa existente.
- Solo se puede conectar un servicio a una puerta de enlace de NCC a la vez.
- Un Cloud Router debe estar vinculado a una puerta de enlace de NCC en la misma región.
- Solo los adjuntos de VLAN de Cloud Interconnect creados con un Cloud Router vinculado a una puerta de enlace de NCC se adjuntan a la puerta de enlace.
- Solo puedes tener un radio de puerta de enlace de NCC por región y por concentrador.
- Los radios y el concentrador de la puerta de enlace de NCC deben estar en el mismo proyecto.
- Debes especificar la capacidad de procesamiento en el momento de la creación de la zona de la puerta de enlace. La capacidad de procesamiento se puede cambiar más adelante, si es necesario.
- No puedes cambiar los rangos de direcciones IP asignados. Algunos rangos de direcciones IP están reservados para los socios de SSE.
- No hay una política de redireccionamiento de tráfico para omitir un subconjunto de tráfico de la puerta de enlace de NCC.
- Si configuras una ruta anunciada de la puerta de enlace en el radio de puerta de enlace, debes crear una puerta de enlace de SSE activa para propagar esta ruta a la tabla de rutas del concentrador de NCC.
- Puedes ver las rutas anunciadas de la puerta de enlace en la tabla de ruta de la red de VPC o en la tabla de ruta del concentrador del grupo de radios en el que se encuentra la red de VPC.
Si el mismo prefijo local se anuncia a los radios de la puerta de enlace de NCC en más de una región, debes establecer una región como la preferida. Anuncia el prefijo con un valor de MED más bajo (que indica una prioridad más alta) desde la región a la que deseas que ingrese el tráfico Google Cloudy con un valor de MED más alto (que indica una prioridad más baja) desde las otras regiones. El tráfico de retorno para un prefijo sigue la región más preferida, independientemente de la región por la que ingresó el tráfico. Anunciar el mismo prefijo con valores de MED iguales desde varias regiones puede provocar un enrutamiento asimétrico y la pérdida de sesiones con estado.
Para obtener información sobre cómo cambiar los valores de MED, consulta Cambia los valores de MED para todas las rutas aprendidas personalizadas en una sesión de BGP.
Las rutas anunciadas de la puerta de enlace se programan con el modo de selección de la mejor ruta de acceso estándar:
- La prioridad de las rutas anunciadas de la puerta de enlace en la tabla de rutas del centro refleja la prioridad de ruta efectiva de Andromeda, como
65536o65537. La prioridad con la que se crea la ruta anunciada de la puerta de enlace se tiene en cuenta cuando se calcula la prioridad de ruta efectiva de Andromeda. - Las rutas estáticas siempre tienen una prioridad entre
0-65535y, por lo tanto, tienen precedencia sobre las rutas anunciadas por la puerta de enlace para el mismo prefijo de destino. Por lo tanto, si deseas dirigir el tráfico de Internet a la puerta de enlace con una ruta anunciada de la puerta de enlace con un destino0/0, es posible que debas quitar la ruta predeterminada generada por el sistema. Si quitas la ruta predeterminada con el siguiente salto de la puerta de enlace de Internet predeterminada, debes crear rutas especiales para los servicios y las APIs de Google, o bien usar extremos de Private Service Connect para las APIs de Google globales.
- La prioridad de las rutas anunciadas de la puerta de enlace en la tabla de rutas del centro refleja la prioridad de ruta efectiva de Andromeda, como
Limitaciones basadas en la capacidad
Las siguientes limitaciones se basan en la capacidad de vínculo disponible en una región:
- Es posible que algunos socios no admitan 100 Gbps.
- Es posible que algunas regiones solo admitan 1 Gbps y 10 Gbps, pero no 100 Gbps.
Limitaciones de la MTU
Los adjuntos de VLAN de Cloud Interconnect asociados con un radio de puerta de enlace de NCC deben usar una MTU de 1,500 bytes.
No se admiten las actualizaciones de rangos de direcciones IP
Después de crear el radio, no puedes cambiar las direcciones IP asignadas. Algunos rangos de direcciones IP están reservados para los socios de SSE.
Verificaciones de estado
Las verificaciones de estado proporcionan una indicación del deterioro del servicio en una región para que puedas tomar las medidas adecuadas. El sistema extrae un indicador de salud agregado que se activa por problemas en los componentes clave, incluido el sondeo activo del plano de datos para supervisar el estado de la ruta de datos de extremo a extremo a través de los servicios de socios.
El estado de NCC Gateway está disponible como una métrica de supervisión con una etiqueta de buen estado o mal estado.
Cuando se determina que la puerta de enlace de NCC no está en buen estado, se cierran las sesiones de BGP en el Cloud Router al socio. La puerta de enlace de NCC intenta restablecer las sesiones de BGP cuando vuelve a un estado correcto.
Puedes configurar alertas basadas en la métrica de estado del NCC Gateway.
Vista de rutas eficaces para puertas de enlace y tablas de rutas del concentrador
Cuando ves una tabla de rutas del concentrador, debes seleccionar una región. Las rutas que se muestran en una región de la tabla de rutas del concentrador incluyen prioridades que tienen en cuenta los costos entre regiones, si corresponde.
Los radios de puerta de enlace tienen sus propias tablas de rutas en las que debes seleccionar una interfaz de puerta de enlace y una dirección de tráfico. Para obtener más información, consulta cómo ver las rutas de radios de la puerta de enlace.
Ejemplo de recorrido del usuario
Si eres un usuario nuevo y no tienes configurada una conectividad preexistente, consulta Configura la puerta de enlace de NCC para usuarios nuevos.
Facturación
Para obtener información sobre los precios de NCC Gateway, consulta Precios de NCC Gateway.
¿Qué sigue?
- Para obtener información sobre cómo configurar la puerta de enlace de NCC, consulta la descripción general de la configuración de la puerta de enlace de NCC.
- Para obtener información sobre cómo configurar Secure Access Connect, consulta Crea un dominio.
- Para encontrar soluciones a problemas comunes, consulta Soluciona problemas de NCC.
- Para obtener detalles sobre los comandos de la API y gcloud CLI, consulta APIs y referencia.