


NAT privada
La NAT privada permite la traducción de direcciones de red (NAT) de privado a privado.
Especificaciones
Cloud NAT admite los siguientes tipos de traducción de direcciones para NAT privada:
De IPv4 a IPv4, o NAT44. Para obtener más información, consulta NAT44 en NAT privada.
De IPv6 a IPv4, o NAT64. NAT64 está disponible para las instancias de VM de Compute Engine. En el caso de los nodos de Google Kubernetes Engine (GKE) y los extremos sin servidores, Cloud NAT solo traduce direcciones IPv4. Para obtener más información, consulta NAT64 en NAT privada.
Especificaciones generales:
-
La NAT privada permite las conexiones salientes y las respuestas entrantes a esas conexiones. Cada puerta de enlace de Cloud NAT para NAT privada realiza NAT de origen en el tráfico de salida y NAT de destino para los paquetes de respuesta establecidos.
- La NAT privada no admite redes de nube privada virtual (VPC) en modo automático.
-
La NAT privada no permite solicitudes entrantes no solicitadas desde redes conectadas, incluso si las reglas de firewall permitirían esas solicitudes. Para obtener más información, consulta RFC aplicables.
-
Cada puerta de enlace de Cloud NAT para NAT privada está asociada a una sola red de VPC, región y Cloud Router. La puerta de enlace de Cloud NAT y el Cloud Router proporcionan un plano de control, ya que no participan en el plano de datos, por lo que los paquetes no pasan por la puerta de enlace de Cloud NAT ni por el Cloud Router.
Aunque un Cloud Router administra una puerta de enlace de Cloud NAT para NAT privada, la NAT privada no usa ni depende del Protocolo de puerta de enlace fronteriza.
- La NAT privada no admite la asignación independiente del extremo (EIM).
- No puedes usar la NAT privada para traducir un rango de direcciones IP principal o secundario específico para una subred determinada. Una puerta de enlace de Cloud NAT para NAT privada realiza la NAT en todos los rangos de direcciones IPv4 para una subred determinada o una lista de subredes.
- Después de crear la subred, no podrás aumentar ni disminuir su tamaño. Sin embargo, puedes especificar varios rangos de subred de NAT privada para una puerta de enlace determinada.
- La NAT privada admite un máximo de 64,000 conexiones simultáneas por extremo.
- La NAT privada solo admite TCP y UDP. No se admiten ICMP ni otros protocolos.
- Una instancia de máquina virtual (VM) en una red de VPC solo puede acceder a destinos en una subred no superpuesta (no en una superpuesta) en una red conectada.
- La NAT privada no admite destinos en redes de VPC que están conectadas a través del intercambio de tráfico entre redes de VPC. Para conocer las configuraciones admitidas, consulta NAT44 en NAT privada y NAT64 en NAT privada.
Rutas y reglas de firewall
La NAT privada usa las siguientes rutas.
| Enruta | Tipo de NAT | Descripción |
|---|---|---|
|
NAT44 y NAT64 |
Para el tráfico entre los radios de VPC de un concentrador de NCC, la puerta de enlace NAT usa rutas de subred. En el caso de los concentradores de NCC que tienen radios de VPC y radios híbridos, la puerta de enlace de NAT usa rutas de subred y rutas dinámicas. |
| Rutas dinámicas locales | NAT44 y NAT64 | En el caso de Hybrid NAT, la puerta de enlace de NAT usa rutas dinámicas que Cloud Router aprende a través de Cloud Interconnect o Cloud VPN. |
|
Solo NAT64 | La puerta de enlace NAT usa estas rutas para el tráfico dentro de la misma red de VPC. |
Consideraciones de enrutamiento para NAT64:
- Rutas basadas en políticas: NAT64 no usa rutas basadas en políticas de IPv4 ni de IPv6.
Si NAT64 está habilitado y el destino se encuentra en el rango
64:ff9b::/96, se produce el siguiente comportamiento:- El paquete se traduce a IPv4 y se envía si coincide con alguna de las rutas aplicables que se indican en la tabla anterior.
- NAT64 se realiza incluso si el paquete coincide con una ruta basada en políticas de IPv6.
- Rutas de Internet: Si la dirección IPv4 de destino incorporada coincide con una ruta que enruta paquetes a Internet, no se realiza NAT64. Usa NAT64 en NAT pública para el tráfico de Internet.
Las reglas de firewall de Cloud NGFW se aplican directamente a las interfaces de red de las VMs de Compute Engine, no a las puertas de enlace de Cloud NAT para NAT privada.
Cuando una puerta de enlace de Cloud NAT para NAT privada proporciona NAT para la interfaz de red de una VM, las reglas de firewall de salida aplicables se evalúan como paquetes para esa interfaz de red antes de la NAT. Las reglas de firewall de entrada se evalúan después de que la NAT procesa los paquetes. No es necesario que crees reglas de firewall específicamente para la NAT.
Aplicabilidad del rango de direcciones IP de la subred
La NAT privada proporciona NAT para rangos de subredes IPv4, rangos de subredes IPv6 o ambos:
Para los rangos de subredes IPv4, puedes usar las siguientes opciones para configurar NAT:
- Rangos de direcciones IP principales y secundarios de todas las subredes de la región. Una sola puerta de enlace de Cloud NAT proporciona NAT para las direcciones IP internas principales y todos los rangos de IP de alias de las VMs aptas cuyas interfaces de red usan una subred en la región.
-
Lista de subredes personalizadas: Una sola puerta de enlace de Cloud NAT proporciona NAT para las direcciones IP internas principales y todos los rangos de IP de alias de las VMs aptas cuyas interfaces de red usan una subred de una lista de subredes especificadas.
Para los rangos de subred IPv6, puedes usar las siguientes opciones para configurar NAT:
- Rangos de direcciones IP internas y externas de todas las subredes de la región: Una sola puerta de enlace de Cloud NAT proporciona NAT para todos los rangos de direcciones IP internas y externas de la región.
- Lista de subredes personalizadas: Una sola puerta de enlace de Cloud NAT proporciona NAT para los rangos de direcciones IP internas y externas de las VMs aptas cuyas interfaces de red usan una subred de una lista de subredes especificadas.
Ancho de banda
Usar una puerta de enlace de Cloud NAT para la NAT privada no cambia la cantidad de ancho de banda entrante o saliente que puede usar una VM. Para conocer las especificaciones de ancho de banda, que varían según el tipo de máquina, consulta Ancho de banda de red en la documentación de Compute Engine.
VM con interfaces de red múltiples
Si configuras una VM para que tenga varias interfaces de red, las interfaces pueden estar en la misma red de VPC o en redes de VPC diferentes.
Ten en cuenta lo siguiente:
- En el caso de una VM que tiene varias interfaces de red en la misma red de VPC, se aplica una sola puerta de enlace de Cloud NAT para la NAT privada a todas las interfaces de la red de VPC.
- En el caso de una VM que tiene varias interfaces de red, cada una en diferentes redes de VPC, solo se puede aplicar una única puerta de enlace de Cloud NAT para NAT privada a una sola interfaz de red de la VM. Las puertas de enlace de Cloud NAT independientes para NAT privada pueden proporcionar NAT a la misma VM, en la que cada puerta de enlace se aplica a una interfaz independiente.
Direcciones IP y puertos NAT
Cuando creas una puerta de enlace de Cloud NAT para NAT privada, debes especificar una subred de propósito PRIVATE_NAT desde la que se asignan direcciones IP de NAT para las VMs. Para obtener más información sobre la asignación de direcciones IP de NAT privada, consulta Direcciones IP de NAT privada.
Puedes configurar la cantidad de puertos de origen que cada puerta de enlace de Cloud NAT para NAT privada reserva en cada VM a la que debe proporcionar servicios de NAT. Puedes configurar la asignación de puertos estáticos, en la que se reserva la misma cantidad de puertos para cada VM, o la asignación de puertos dinámicos, en la que la cantidad de puertos reservados puede variar entre los límites mínimos y máximos que especifiques.
Las VMs a las que se debe proporcionar NAT están determinadas por los rangos de direcciones IP de la subred que la puerta de enlace está configurada para entregar.
Para obtener más información sobre los puertos, consulta Puertos.
RFC aplicables
La NAT privada es una NAT de cono restringida por puerto, como se define en la RFC 3489.
Tiempo de espera de NAT
La NAT privada establece tiempos de espera para las conexiones de protocolo. Para obtener información sobre estos tiempos de espera y sus valores predeterminados, consulta Tiempos de espera de NAT.
Para protegerte contra la suplantación maliciosa de direcciones IP que tiene como objetivo las conexiones TCP inactivas, configura el período de inactividad de keepalive de TCP y el intervalo de keepalive para que sean más cortos que el menor de los parámetros de configuración de tiempo de espera de conexión transitoria de TCP y tiempo de espera de TIME_WAIT de TCP.
NAT44 en NAT privada
La NAT privada admite las siguientes opciones de configuración para el tráfico IPv4:
- NAT privada para radios de Network Connectivity Center: Permite la traducción de direcciones privadas a privadas para las redes de VPC que están conectadas a un concentrador de NCC, lo que incluye el tráfico entre radios de VPC y entre radios de VPC y radios híbridos.
- NAT híbrida: Permite la traducción de direcciones privadas a privadas entre una red de VPC y una red local o de otro proveedor de servicios en la nube que esté conectada a Google Cloud con Cloud Interconnect o Cloud VPN.
NAT64 en NAT privada
NAT64 permite que las instancias de VM con interfaces de red solo IPv6 se comuniquen con los siguientes destinos IPv4:
- Destinos en la misma red de VPC
- Destinos en redes de VPC que están conectadas al mismo concentrador de NCC que la red de VPC de origen (radios de VPC)
- Destinos en redes locales o de otros proveedores de servicios en la nube que están conectados a la red de VPC de origen a través de Cloud Interconnect, Cloud VPN o radios híbridos de NCC
Si habilitas NAT64, se aplica la traducción a todos estos destinos.
En el siguiente ejemplo de configuración, se muestran las conexiones NAT en la misma red de VPC, en los radios de VPC de un concentrador de NCC y las conexiones a través de Cloud Interconnect.
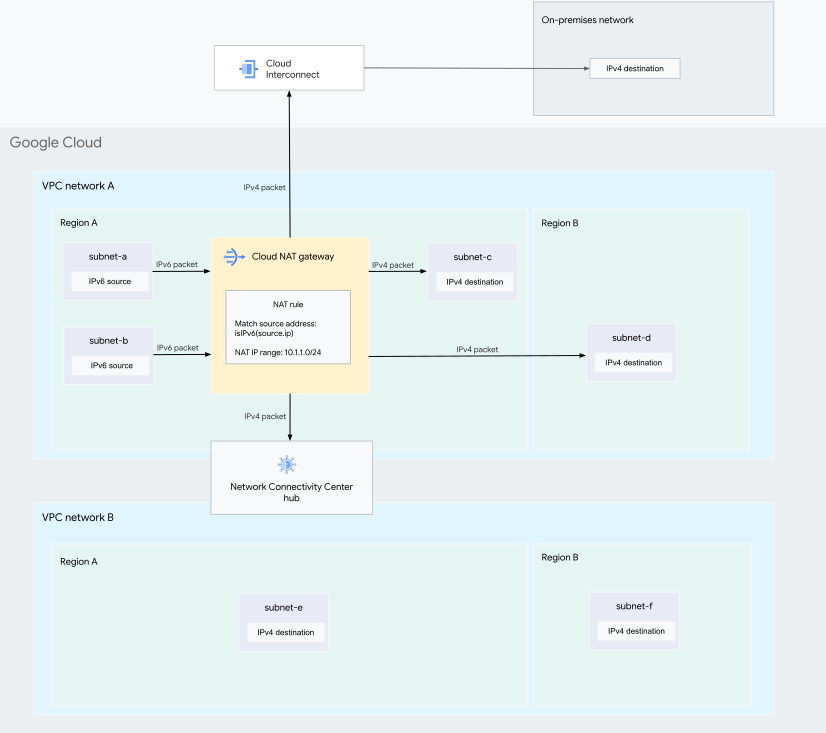
En esta configuración, una puerta de enlace de Cloud NAT de type=PRIVATE proporciona NAT64 para subnet-a y subnet-b. Para realizar NAT64, la puerta de enlace reemplaza las direcciones y los puertos IPv6 de origen por direcciones y puertos IPv4 del rango de subred que se asigna a la puerta de enlace (en este ejemplo, 10.1.1.0/24).
Para obtener más información, consulta Cómo funciona.
Cómo funciona
Para usar NAT64, las direcciones de destino deben estar en el rango 64:ff9b::/96. Puedes configurar DNS64 para sintetizar automáticamente direcciones IPv6 incorporadas en IPv4 anteponiendo este prefijo a tus direcciones IPv4 de destino.
Cuando una instancia de VM solo IPv6 envía una solicitud a un destino en el rango 64:ff9b::/96 y la solicitud llega a la puerta de enlace de Cloud NAT con NAT64 habilitada, la puerta de enlace realiza la NAT de la siguiente manera:
- Traduce la dirección y el puerto IPv6 de origen a una de las direcciones y los puertos IPv4 del rango de subred asignado a la puerta de enlace.
Traduce la dirección IPv6 de destino sintetizada a la dirección IPv4 original extrayendo los últimos 32 bits de la dirección sintetizada.
La puerta de enlace de Cloud NAT también usa los últimos 32 bits de la dirección IPv6 sintetizada para determinar cómo se enruta el paquete de solicitud al destino. Cuando una instancia de VM solo IPv6 envía un paquete a un destino en el rango
64:ff9b::/96, la puerta de enlace aplica la tabla de enrutamiento de IPv4 de la red de VPC a la dirección IPv4 extraída. Si la tabla de enrutamiento IPv4 tiene una ruta compatible para esa dirección, el paquete modificado se envía al destino.
Cuando se recibe la respuesta, la puerta de enlace de Cloud NAT realiza la NAT de la siguiente manera:
- Antepone el prefijo
64:ff9b::/96a la dirección IP de origen del paquete de respuesta. - Reescribir la dirección de destino y el puerto de destino del paquete de respuesta a la dirección y el puerto originales de la VM
Antes de configurar NAT64, revisa las limitaciones y las rutas y reglas de firewall.
Limitaciones
NAT64 tiene las siguientes limitaciones:
NAT64 solo está disponible para las instancias de VM de Compute Engine solo IPv6, para las siguientes series de máquinas:
- Todas las series de segunda generación o anteriores
- Serie M3
Para obtener más información, consulta Terminología de Compute Engine.
No se puede acceder a los extremos de Private Service Connect IPv4 en la misma red de VPC que la puerta de enlace de Cloud NAT a través de NAT64.
¿Qué sigue?
- Configura y administra la traducción de direcciones de red con NAT privada
- Obtén información sobre las interacciones del producto Cloud NAT
- Obtén información sobre las direcciones IP y los puertos
- Obtén información sobre las reglas de Cloud NAT
- Soluciona problemas de configuración