


Cloud NAT 規則
本頁面提供 Cloud NAT 規則的總覽。您可以透過 NAT 規則定義 Cloud NAT 轉譯 IP 位址的方式。
網路位址轉譯 (NAT) 規則
NAT 規則會定義相符條件和對應動作。當封包符合條件時,Cloud NAT 會套用指定動作。
您可以依據封包的來源或目的地 IPv4 位址比對封包。 Public NAT 支援這兩種規則類型,Private NAT 則僅支援來源型規則 (預先發布版):
- 在以來源為準的規則中,封包會依據來源 IPv4 位址比對。
- 在以目的地為準的規則中,封包會依據目的地 IPv4 位址比對。
主要特性
下表摘要說明 Public NAT 和 Private NAT 的 Cloud NAT 規則主要特徵。
| 特性 | Public NAT | Private NAT |
|---|---|---|
| 規則類型 可用於識別流量的比對條件 |
以來源為準或以目的地為準 | 僅限來源 |
| 規則類型組合 單一規則中允許的比對條件組合 |
僅限來源地址或僅限目的地地址 | 來源地址 (連同下一個躍點) |
| IP 版本 相符地址支援的 IP 通訊協定版本 |
僅限 IPv4 | 僅限 IPv4 |
| 支援 IP 轉送 僅限以來源為準的規則: 轉送封包的位址轉譯 |
是 | 是 |
| 目的地 翻譯後的封包傳送目的地網路 |
網際網路 | 私人網路 |
| 不符的流量 如果封包不符合任何自訂規則,系統會套用這項動作 |
使用預設規則翻譯或捨棄封包 | 捨棄封包 |
規格
下列規格適用於 Public NAT 和 Private NAT 的 NAT 規則。這些規定適用於同一 Cloud NAT 閘道上的規則:
- 每個規則都有專屬的優先順序編號,範圍從 0 (最高優先順序) 到 65,000 (最低優先順序)。規則的優先順序不得相同。
- 系統會從優先順序最高的規則開始評估 (數字越小,優先順序越高)。採用第一個符合的規則。
- NAT 規則無法使用
0.0.0.0/0做為相符條件。 - NAT IP 位址或子網路不得與 NAT 規則重疊。
如需其他規則規格,請參閱Public NAT 規格和Private NAT 規格。
Public NAT 的 NAT 規則
根據預設,當您為 Public NAT 設定 Cloud NAT 閘道時,該 NAT 閘道翻譯的封包會使用同一組 NAT IP 位址,連線至所有網際網路目的地。如要根據封包的來源或目的地 IP 位址指派特定 NAT IP 位址,可以新增 NAT 規則。
設定範例
本節提供 Public NAT 的來源和目的地 NAT 規則設定範例。
以來源為準的規則
您可以針對 Public NAT 支援的任何流量,使用以來源為準的 NAT 規則。本節將顯示已啟用 IP 轉送的 VM 執行個體設定範例。
根據預設,在子網路中為 IPv4 流量設定 Cloud NAT 閘道時,閘道會為該子網路中任何 VM 執行個體的主要內部 IP 位址和別名 IP 範圍提供 NAT。您也可以使用以來源為準的 NAT 規則,為轉送具有其他來源位址封包的 VM 執行個體設定 NAT。
在本範例中,Cloud NAT 是在 Subnet A 中設定。在子網路中,具有主要內部 IP 位址 10.1.1.2 和別名 IP 範圍 10.2.1.0/24 的 VM 執行個體會將流量傳送至網際網路。請注意 VM 執行個體的下列需求:
- 如果封包來自 IP 範圍
192.168.1.0/24,VM 必須使用 NAT IP 位址203.0.113.10,將流量傳送至任何網際網路目的地。 - 如果封包來自 IP 範圍
192.168.2.0/24,VM 必須使用 NAT IP 位址203.0.113.20,將流量傳送至任何網際網路目的地。 - 如果封包來自 IP 位址
10.1.1.2(VM 的主要內部 IP 位址) 或 IP 範圍10.2.1.0/24(VM 的別名 IP 範圍),VM 必須使用 NAT IP 位址203.0.113.30,才能將流量傳送至任何網際網路目的地。
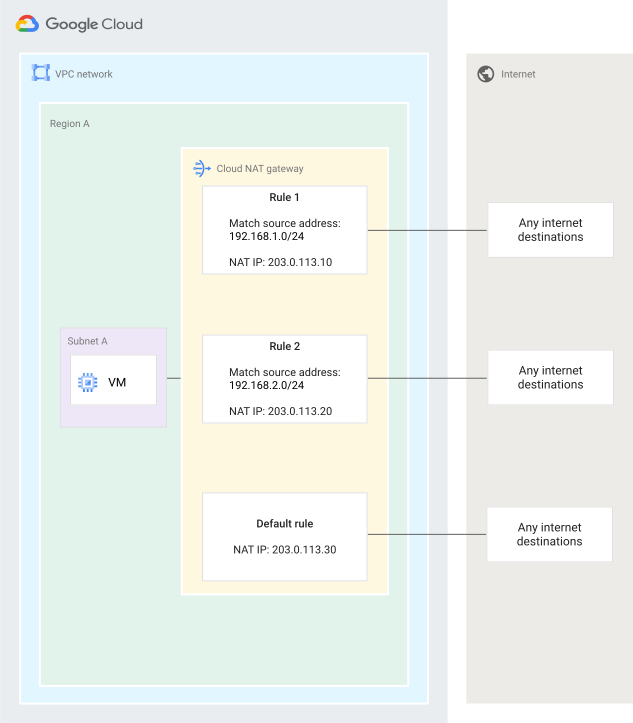
如要符合這些規定,請為轉送的封包建立兩項以來源為準的 NAT 規則,並為來自 VM 執行個體主要內部 IP 位址和別名 IP 範圍的封包建立預設規則:
- 以來源為準的規則 1:如果來源地址為
192.168.1.0/24,請使用203.0.113.10將流量傳送至網際網路。 - 以來源為準的規則 2:如果來源地址為
192.168.2.0/24,請使用203.0.113.20將流量傳送至網際網路。 - 預設規則:針對所有其他封包,使用
203.0.113.30將流量傳送至網際網路。
如果 VM 執行個體轉送的封包來源位址不符合規則 1 或規則 2,系統就會捨棄該封包。如要瞭解 Cloud NAT 如何為啟用 IP 轉送的 VM 分配通訊埠,請參閱「IP 轉送的通訊埠分配」。
如要進一步瞭解如何使用以來源為準的 NAT 規則,請參閱「Cloud WAN 背後機制:深入瞭解我們獨特的網路功能」。
以目的地為準的規則
下列範例說明目的地只允許少數 IP 位址存取時,如何使用 NAT 規則。建議您只使用允許的 IP 位址,對來自私有子網路中 VM 的流量進行 SNAT 轉換,再傳送至這類目的地。 Google Cloud 建議您不要將這些 IP 位址用於其他目的地。
請考量 Subnet-1 (10.10.10.0/24) 中 VM 的下列需求,該 VM 位於虛擬私有雲 (VPC) 網路 test 的 A 區域:
- VM 必須使用 NAT IP 位址
203.0.113.20將流量傳送至目的地198.51.100.20/30。 - VM 必須使用 NAT IP 位址
203.0.113.30,才能將流量傳送至目的地198.51.100.30或198.51.100.31。 - VM 必須使用 NAT IP 位址
203.0.113.40,才能將流量傳送至任何其他網際網路目的地。
這個虛擬私有雲網路在同一區域中也包含兩個額外的子網路。這些 VM 必須使用 NAT IP 位址 203.0.113.10,才能將流量傳送至任何目的地。
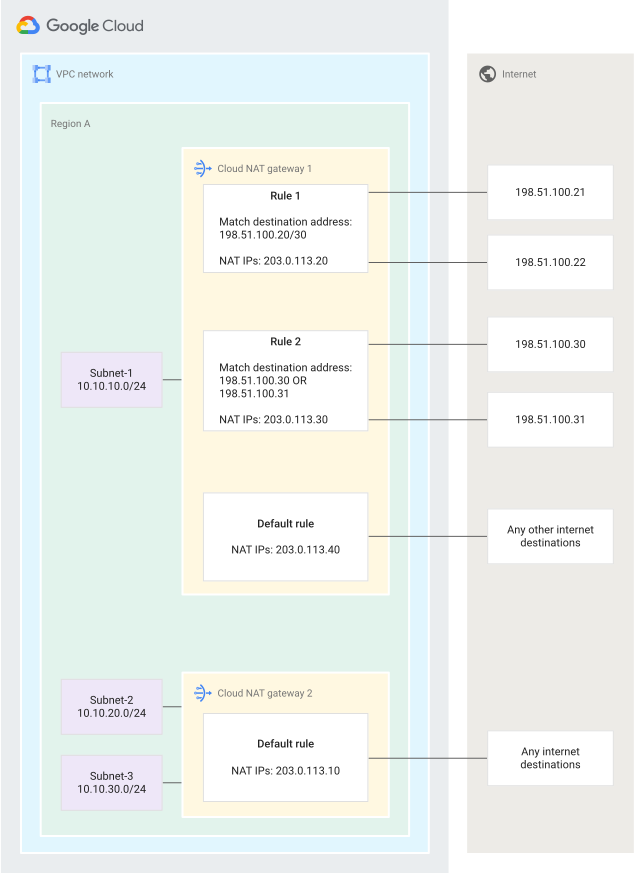
您可以在這個範例中使用 NAT 規則,但需要兩個 NAT 閘道,因為 Subnet-1 (10.10.10.0/24) 的 NAT 規則與其他子網路不同。如要建立這項設定,請按照下列步驟操作:
- 為
Subnet-1建立名為Cloud NAT Gateway 1的閘道,並使用 NAT IP 位址203.0.113.40,然後新增下列規則:Cloud NAT Gateway 1中的 NAT 規則 1:如果目的地是198.51.100.20/30,請使用203.0.113.20進行 NAT。Cloud NAT Gateway 1中的 NAT 規則 2:當目的地為198.51.100.30或198.51.100.31時,請使用203.0.113.30進行 NAT。
- 為區域的其他子網路建立名為
Cloud NAT Gateway 2的閘道,並將 NAT IP 位址指派為203.0.113.10。這個步驟不需要 NAT 規則。
規格
除了一般規格之外,下列規格也適用於公用 NAT 的 NAT 規則:
- Cloud NAT 支援以來源和目的地為依據的規則。每項規則都會定義比對條件,該條件會根據來源或目的地地址 (但不會同時根據兩者) 判斷是否相符。
- 每項 NAT 設定都有預設規則 (規則優先順序為 65,001):
- 如果封包不符合相同 NAT 設定中的任何來源或目的地 NAT 規則,就會套用預設規則。例外狀況: 預設規則不會套用至轉送的封包。如要對這些封包使用 NAT,NAT 設定必須包含相符的來源規則。詳情請參閱「以來源為準的規則」和「IP 轉送的通訊埠分配」。
- 預設規則的 IP 位址範圍為
0.0.0.0/0。如果 NAT 設定同時包含以來源和目的地為準的規則,則符合預設規則資格,且不符合任何自訂規則的流量,都會由這個預設規則處理,並使用指派給該規則的 NAT IP 位址。
- 您無法使用
0.0.0.0/0做為來源或目的地範圍建立 NAT 規則,因為預設規則會使用這個範圍。 - 只有當 NAT IP 分配選項的值為
MANUAL_ONLY時,系統才會支援 Cloud NAT 規則。 - 特定規則中設定的所有 NAT IP 位址必須屬於同一個層級。 您無法在同一個規則 (包括預設規則) 中,同時使用進階級和標準級 IP 位址。
- 比對條件中的 IP 位址範圍不得與 NAT 規則重疊。 每個封包最多只能套用一項規則。如果封包同時符合來源和目的地規則,Cloud NAT 會套用優先順序較高的規則。
- 各項 NAT 規則的 NAT IP 位址不得重疊。
- 規則必須包含非空白的
Active或非空白的DrainIP 位址。 如果規則的ActiveIP 位址為空白,系統會捨棄符合 NAT 規則的新連線。 - 如果 NAT 閘道已啟用端點獨立對應 (EIM),就無法新增 NAT 規則。如果 NAT 閘道含有 NAT 規則,就無法啟用 EIM。
通訊埠分配
Cloud NAT 閘道會使用「每個 VM 的最低通訊埠數量」(minPortsPerVm) 設定,判斷要為每個 VM 分配多少來源通訊埠。
由於單一 NAT IP 位址可提供 64,512 個可用通訊埠,因此 minPortsPerVm 的值會決定一個 NAT IP 位址可支援的 VM 數量上限。舉例來說,如果 minPortsPerVm 是 1,024 個通訊埠,單一 IP 位址最多可支援 63 個 VM (64,512 ÷ 1,024)。
系統會使用 minPortsPerVm 值,為每個已設定的 NAT 規則 (包括預設規則) 獨立計算連接埠分配。如果 VM 耗盡特定規則分配的通訊埠,系統就會捨棄符合該規則的新連線。
規則類型和通訊埠分配
Cloud NAT 會根據 NAT 規則的類型分配連接埠:
- 預設規則。即使 VM 已啟用 IP 轉送功能,Cloud NAT 閘道仍會為每個 VM 分配連接埠,這些 VM 的主要內部 IP 位址或別名 IP 範圍是由 Cloud NAT 閘道提供服務。根據預設,規則只會處理來自主要內部 IP 位址或別名 IP 範圍的流量,不會處理轉送的流量。
以來源為準的規則。只有在 VM 的主要內部 IP 位址或別名 IP 範圍符合 NAT 規則中指定的來源位址時,系統才會將連接埠分配給 VM。舉例來說,假設 Cloud NAT 閘道已設定為提供主要 IP 位址範圍,其中包含
10.1.1.1和10.1.1.2。如果以來源為準的規則指定10.1.1.1做為相符條件,但 VM 使用主要內部 IP 位址10.1.1.2傳送封包,Cloud NAT 就不會從該特定規則為 VM 分配連接埠。限制:如果 VM 啟用IP 轉送,通訊埠分配方式會有所不同。在本例中,Cloud NAT 會同時從 NAT 設定中的預設規則和所有以來源為準的規則,將通訊埠分配給 VM。詳情請參閱「IP 轉送的通訊埠分配」。
以目的地為準的規則。對於每個規則,系統會為 Cloud NAT 閘道服務的主要內部 IP 位址或別名 IP 範圍,將連接埠分配給每個 VM。每個 VM 都會從預設規則和每個以目的地為準的規則接收通訊埠。
舉例來說,如果閘道為每個 VM 設定 1,024 個通訊埠,且除了預設 NAT 規則外,還有兩項以目的地為準的 NAT 規則,則每個 VM 會從每項規則分配到 1,024 個通訊埠。
IP 轉送的通訊埠分配
如要支援啟用 IP 轉送的 VM,這些 VM 的規則比對作業在連接埠分配和封包處理期間的運作方式有所不同:
通訊埠分配。由於轉送 VM 可以發出具有任意來源 IP 位址的封包,因此 Cloud NAT 會將這些 VM 視為符合預設規則,以及 NAT 設定中的所有來源型 NAT 規則。因此,對於每個轉送 VM,Cloud NAT 閘道會同時從預設規則和每個以來源為準的規則分配
minPortsPerVm值。舉例來說,假設 Cloud NAT 閘道設定的
minPortsPerVm為 1,024,一個以來源為準的 NAT 規則有一個 NAT IP 位址,預設 NAT 規則則有 10 個 NAT IP 位址。每個轉送 VM 都會從這兩項規則中分配到 1,024 個通訊埠。由於以來源為準的規則只有一個 NAT IP 位址,因此最多可支援 63 個轉送 VM。Cloud NAT 閘道也會從預設規則中,為這些 VM 保留 64,512 個通訊埠 (63 個 VM × 1,024 個通訊埠)。封包處理。如要進行實際的位址轉譯,來源型規則只會在封包的來源 IP 位址符合規則條件中定義的來源位址時,才會處理封包。預設規則不會處理來自已啟用 IP 轉送功能的 VM 的轉送流量。如果任意來源 IP 位址的封包不符合以來源為準的規則,就會遭到捨棄。
為避免因連接埠耗盡而導致 NAT 設定發生錯誤 (包括啟用 IP 轉送的 VM),請確保 NAT 規則設定的連接埠容量充足:
- 預設規則必須有足夠的 NAT IP 位址,才能支援 Cloud NAT 閘道服務的所有轉送 VM,以及使用預設規則從主要內部 IP 位址或別名 IP 範圍傳送流量的每個 VM。
- 每個以來源為準的規則都必須有足夠的 NAT IP 位址,才能支援閘道服務的所有轉送 VM。此外,規則也必須有足夠的 NAT IP 位址,才能支援每個 VM,這些 VM 會使用該特定來源型規則,處理來自主要內部 IP 位址或別名 IP 範圍的流量。
通訊埠容量
如果 NAT 規則的 IP 位址無法支援必要的通訊埠分配,該規則可能會耗盡可用通訊埠。
假設某個子網路有 16 個 VM,且 Cloud NAT 閘道已設定每個 VM 4,096 個通訊埠。閘道有三項規則:
- 具有兩個 NAT IP 位址的預設 NAT 規則
- 目的地型
rule-1,使用一個 NAT IP 位址 - 以目的地為準的
rule-2,使用兩個 NAT IP 位址
由於系統會為每條規則分別計算通訊埠分配量,因此每條規則都必須提供 65,536 個通訊埠 (16 部 VM × 4,096 個通訊埠)。
預設規則和 rule-2 的容量充足。不過,rule-1 只有一個 IP 位址 (64,512 個可用連接埠),不足以為所有 16 個 VM 提供完整分配。因此,如果 VM 未收到完整通訊埠分配,相符的 rule-1 流量可能會遭到捨棄。
如要檢查 NAT 規則是否需要更多 IP 位址,可以使用 minExtraIpsNeeded 欄位。如果 NAT 規則中的現有 IP 位址無法滿足所有已設定 VM 的通訊埠需求,這個欄位會顯示您必須分配的 IP 位址數量。
通訊埠容量規劃
規劃 NAT 規則的通訊埠容量時,請考量 Cloud NAT 為 NAT 規則分配通訊埠的方式:
- 通訊埠分配
- 規則類型和通訊埠分配
- IP 轉送的通訊埠分配 (適用於包含已啟用 IP 轉送功能的 VM 的 NAT 設定)
Private NAT 的 NAT 規則
Private NAT 會在私有網路之間轉譯流量,具體來說,是在透過 Network Connectivity Center 中樞連線的虛擬私有雲網路之間,或是在透過 Cloud Interconnect 或 Cloud VPN 連線的虛擬私有雲網路與地端部署/其他雲端服務供應商網路之間。
為 Private NAT 建立 Cloud NAT 閘道時,請新增 NAT 規則,根據要設定的 Private NAT 類型比對流量。這項規則必須包含下一個躍點。您可以選擇設定 NAT 規則 (包括必要規則),根據來源 IP 位址和下一個躍點 (預先發布版) 比對流量,詳情請參閱下列章節。
設定範例
假設有兩個來源 IP 位址 (10.0.0.25 和 10.0.0.26) 的流量需要連線至同一個 NCC 中樞 hub-1。您想將來源 IP 位址 10.0.0.25 轉譯為 NAT 子網路 A 的 IP 位址,並將 10.0.0.26 轉譯為 NAT 子網路 B 的 IP 位址。
如要建立這項設定,請新增兩項規則:
- 規則 1 (例如優先順序 10):比對要傳送至
hub-1的 IP 位址10.0.0.25。將 NAT 子網路 A 指派給這項規則。 - 規則 2 (例如優先順序 20):比對要前往
hub-1的 IP 位址10.0.0.26。將 NAT 子網路 B 指派給這項規則。
規格
除了一般規格之外,下列規格也適用於 Private NAT 的 NAT 規則:
- 系統僅支援以來源為準的規則。
- 在 Private NAT 的單一 Cloud NAT 閘道中,所有規則都必須指定相同的目的地下一個躍點類型,包括 NCC 中樞名稱。
- 並套用第一個同時符合來源 IP 位址和下一個躍點的規則。
限制
- 比對條件中的 IP 位址範圍不得重疊,也不得與 NAT 規則完全相同。
- 如果沒有相符的規則,系統就會捨棄流量。
規則運算式
NAT 規則是使用一般運算語言語法編寫。
運算式需要兩個元件:
- 可評估的屬性。
- 可對屬性執行的作業。
舉例來說,下列運算式會對 destination.ip 屬性使用 inIpRange() 運算:
inIpRange(destination.ip, "198.51.100.0/24")
如果目的地 IP 位址位於 198.51.100.0/24 範圍內,這項作業會傳回 true。
屬性
屬性代表輸出封包的資訊,例如來源和目的地 IP 位址。NAT 規則支援下列屬性和作業。
Public NAT 的屬性
| 屬性名稱 | 說明 |
|---|---|
source.ip |
傳出封包的來源 IP 位址 |
destination.ip |
傳出封包的目的地 IP 位址 |
Private NAT 的屬性
| 屬性名稱 | 說明 |
|---|---|
source.ip |
傳出封包的來源 IP 位址 |
nexthop.hub |
目的地 NCC 中樞 |
nexthop.is_hybrid |
透過 Cloud Interconnect 或 Cloud VPN 的混合式目的地 |
作業
下表說明可與屬性搭配使用的運算子,用於定義規則運算式。
| 作業 | 說明 |
|---|---|
inIpRange(string, string) -> bool |
如果 IP CIDR 範圍 y 包含 IP 位址 x,則 inIpRange(x, y) 會傳回 true。 |
|| |
如果 x 或 y 為 true,則 x || y 會傳回 true。 |
== |
如果 x 等於 y,x == y 會傳回 true。 |
&& (僅限 Private NAT) |
如果 x 和 y 都是 true,則 x && y 會傳回 true。 |
運算式範例
本節提供 Public NAT 和 Private NAT 的 NAT 規則範例比對運算式。
Public NAT 範例
您可以根據來源或目的地地址比對封包,但無法同時根據兩者比對。
以來源為準的比對範例
| 比對運算式 |
|---|
|
比對來源 IP 位址為 'source.ip == "10.0.0.25"' |
|
比對來源 IP 位址為 'source.ip == "10.0.0.25" || source.ip == "10.0.0.26"' |
|
比對來源 IP 位址範圍為 'inIpRange(source.ip, "10.0.2.0/24")' |
|
比對來源 IP 位址 'source.ip == "10.0.0.25" || inIpRange(source.ip, "10.0.2.0/24")' |
|
比對來源 IP 位址範圍為 'inIpRange(source.ip, "10.0.2.0/24") || inIpRange(source.ip, "10.0.3.0/24")' |
依目的地比對的範例
| 比對運算式 |
|---|
|
比對目的地 IP 位址為 'destination.ip == "198.51.100.20"' |
|
比對目的地 IP 位址為 'destination.ip == "198.51.100.20" || destination.ip == "198.51.100.21"' |
|
比對目的地 IP 位址範圍為 'inIpRange(destination.ip, "198.51.100.10/30")' |
|
比對目的地 IP 位址 'destination.ip == "198.51.100.20" || inIpRange(destination.ip, "198.51.100.10/30")' |
|
比對目的地 IP 位址範圍為 'inIpRange(destination.ip, "198.51.100.10/30") || inIpRange(destination.ip, "198.51.100.20/30")' |
Private NAT 範例
您可以根據來源 IP 位址和下一個躍點 (例如 NCC 中樞,或透過 Cloud Interconnect 或 Cloud VPN 的混合式連線) 比對封包。必須指定下一個躍點。
適用於 NCC 輪輻的 Private NAT 範例
以下範例會將傳出封包比對至 NCC 中樞的目的地。將 PROJECT_ID 和 HUB 替換為Google Cloud 專案和 NCC 中樞名稱。
| 比對運算式 |
|---|
|
比對來源 IP 位址為 'source.ip == "10.0.0.25" && nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB"' |
|
比對來源 IP 位址為 '(source.ip == "10.0.0.25" || source.ip == "10.0.0.26") && nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB"' |
|
比對來源 IP 位址範圍為 'inIpRange(source.ip, "10.0.2.0/24") && nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB"' |
|
比對來源 IP 位址 '(source.ip == "10.0.0.25" || inIpRange(source.ip, "10.0.2.0/24")) && nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB"' |
|
比對來源 IP 位址範圍為 '(inIpRange(source.ip, "10.0.2.0/24") || inIpRange(source.ip, "10.0.3.0/24")) && nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB"' |
Hybrid NAT 範例
下列範例會將傳出封包與混合目的地相符。
| 比對運算式 |
|---|
|
比對來源 IP 位址為 'source.ip == "10.0.0.25" && nexthop.is_hybrid' |
|
比對來源 IP 位址為 '(source.ip == "10.0.0.25" || source.ip == "10.0.0.26") && nexthop.is_hybrid' |
|
比對來源 IP 位址範圍為 'inIpRange(source.ip, "10.0.2.0/24") && nexthop.is_hybrid' |
|
比對來源 IP 位址 '(source.ip == "10.0.0.25" || inIpRange(source.ip, "10.0.2.0/24")) && nexthop.is_hybrid' |
|
比對來源 IP 位址範圍為 '(inIpRange(source.ip, "10.0.2.0/24") || inIpRange(source.ip, "10.0.3.0/24")) && nexthop.is_hybrid' |
適用於 NCC 輪輻的 Private NAT 或 Hybrid NAT 範例
下列範例會將傳出封包比對至 NCC 中樞或混合式目的地。將 PROJECT_ID 和 HUB 替換為Google Cloud 專案和 NCC 中樞名稱。
| 比對運算式 |
|---|
|
比對來源 IP 位址為 'source.ip == "10.0.0.25" && (nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB" || nexthop.is_hybrid)' |
|
比對來源 IP 位址為 '(source.ip == "10.0.0.25" || source.ip == "10.0.0.26") && (nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB" || nexthop.is_hybrid)' |
|
比對來源 IP 位址範圍為 'inIpRange(source.ip, "10.0.2.0/24") && (nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB" || nexthop.is_hybrid)' |
|
比對來源 IP 位址 '(source.ip == "10.0.0.25" || inIpRange(source.ip, "10.0.2.0/24")) && (nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB" || nexthop.is_hybrid)' |
|
比對來源 IP 位址範圍為 '(inIpRange(source.ip, "10.0.2.0/24") || inIpRange(source.ip, "10.0.3.0/24")) && (nexthop.hub == "//networkconnectivity.googleapis.com/projects/PROJECT_ID/locations/global/hubs/HUB" || nexthop.is_hybrid)' |
後續步驟
- 如要新增 Public NAT 規則,請參閱「設定及管理 Cloud NAT 規則」。
- 如要新增 Private NAT 的規則,請參閱「使用 Private NAT 設定及管理網路位址轉譯」。