


本頁說明 Identity-Aware Proxy (IAP) 如何處理 TCP 轉送。如要瞭解如何授予主體存取通道資源的權限,以及如何建立可轉送 TCP 流量的通道,請參閱「針對 TCP 轉送使用 IAP」。
簡介
透過 IAP 的 TCP 轉送功能,您可以控管哪些使用者能從公用網際網路存取後端的管理服務,例如 SSH 和 RDP。TCP 轉送功能可避免這些服務明確暴露在網際網路下。而是必須先通過驗證和授權檢查,才能抵達目標資源。
在雲端執行工作負載時,管理服務若直接暴露在網際網路下將產生風險。使用 IAP 轉送 TCP 流量,可只允許授權使用者存取這些敏感服務,進而降低風險。
這項功能專為行政服務而設,因此不支援負載平衡目標。
行動裝置不支援呼叫 IAP TCP 轉送服務。
IAP 的 TCP 轉送運作方式
使用者可透過 IAP 的 TCP 轉送功能,連線至 Compute Engine 執行個體上的任意 TCP 通訊埠。如果是 TCP 一般流量,IAP 會在本機主機上建立監聽通訊埠,將所有流量轉送至指定執行個體。IAP 接著會將用戶端的所有流量包裝在 HTTPS 中。使用者通過目標資源的 Identity and Access Management (IAM) 政策驗證和授權檢查後,即可存取介面和連接埠。
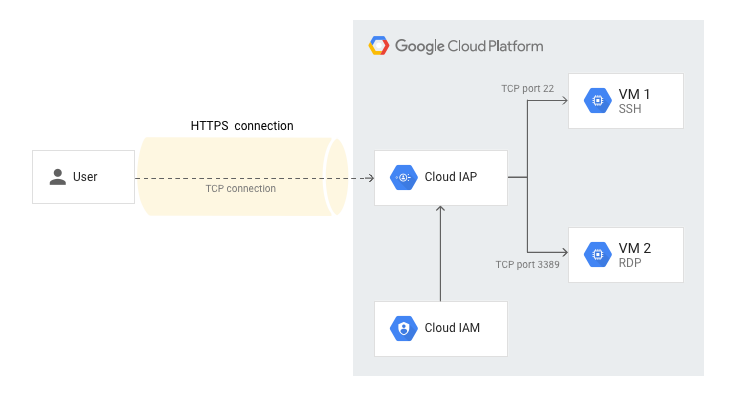
使用 gcloud compute ssh 建立 SSH 連線時,指令會將 SSH 連線包裝在 HTTPS 內,並轉送至遠端執行個體,不需要在本機主機上監聽通訊埠。
啟用管理資源的 IAP 時,系統不會自動封鎖對該資源的直接要求。IAP 只會封鎖非來自 IAP TCP 轉送 IP 的 TCP 要求,以存取資源上的相關服務。
使用 IAP 進行 TCP 轉送時,不需要為資源指派可路由傳輸的公開 IP 位址。而是會使用內部 IP。
後續步驟
- 瞭解如何連線至執行個體上的 TCP 連接埠,以及如何授予主體存取通道資源的權限。