


Identity-Aware Proxy (IAP) memungkinkan Anda mengelola akses ke aplikasi berbasis HTTP di luarGoogle Cloud. Hal ini mencakup aplikasi lokal di pusat data perusahaan Anda.
Untuk mempelajari cara mengamankan aplikasi lokal dengan IAP, lihat Menyiapkan IAP untuk aplikasi lokal.
Pengantar
IAP menargetkan aplikasi lokal dengan Konektor Lokal IAP. On-Prem Connector menggunakan template Cloud Deployment Manager untuk membuat resource yang diperlukan untuk menghosting dan men-deploy IAP On-Prem Connector ke projectGoogle Cloud yang mendukung IAP, meneruskan permintaan yang diautentikasi dan diotorisasi ke aplikasi lokal.
On-Prem Connector membuat resource berikut:
- Deployment Cloud Service Mesh yang bertindak sebagai proxy untuk aplikasi lokal.
- Load Balancer Aplikasi eksternal yang bertindak sebagai pengontrol ingress untuk permintaan.
- Aturan pemilihan rute.
Sebuah deployment dapat memiliki beberapa layanan backend Cloud Service Mesh yang berjalan di balik satu Load Balancer Aplikasi eksternal. Setiap layanan backend dipetakan ke setiap aplikasi lokal.
Saat konektor lokal IAP di-deploy dan IAP diaktifkan untuk layanan backend konektor lokal yang baru dibuat, IAP mengamankan aplikasi Anda dengan kebijakan akses Identity and Access Management (IAM) berbasis identitas dan konteks. Karena kebijakan akses IAM dikonfigurasi pada level resource layanan backend, Anda dapat memiliki daftar kontrol akses yang berbeda untuk setiap aplikasi lokal Anda. Artinya, hanya satu project Google Cloud yang diperlukan untuk mengelola akses ke beberapa aplikasi lokal.
Cara kerja IAP untuk aplikasi lokal
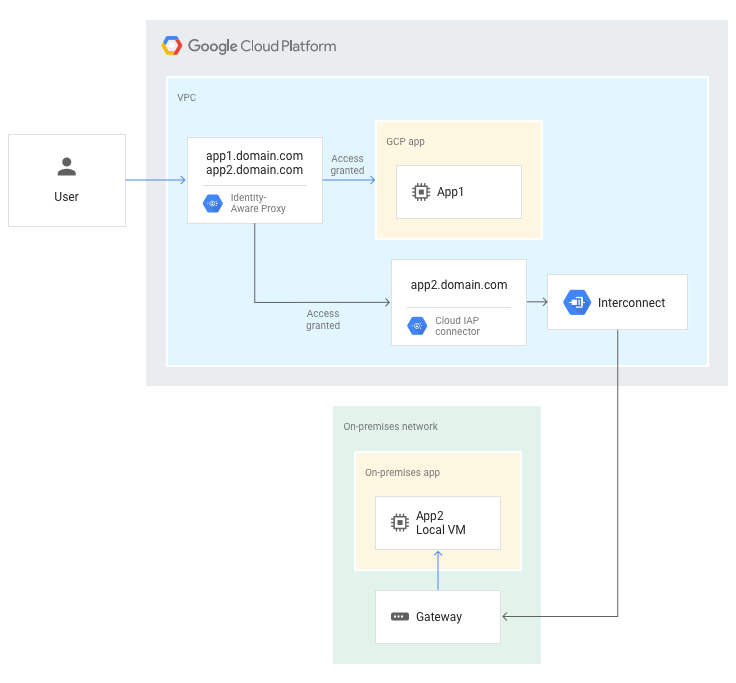
Saat permintaan dikirim ke aplikasi yang dihosting di Google Cloud, IAP akan mengautentikasi dan mengizinkan permintaan pengguna. Kemudian, pengguna akan diberi akses ke aplikasi Google Cloud .
Saat permintaan dikirim ke aplikasi lokal, IAP akan mengautentikasi dan mengizinkan permintaan pengguna. Kemudian, load balancer akan merutekan permintaan ke konektor lokal IAP. Konektor lokal IAP meneruskan permintaan melalui Grup Endpoint Jaringan Konektivitas Hybrid dari Google Cloud ke jaringan lokal.
Diagram berikut menunjukkan alur traffic tingkat tinggi dari permintaan web untuk aplikasiGoogle Cloud (app1) dan aplikasi lokal (app2).
Aturan perutean
Saat mengonfigurasi deployment konektor IAP, Anda mengonfigurasi aturan pemilihan rute. Aturan ini mengarahkan permintaan web yang diautentikasi dan diotorisasi yang masuk ke titik ingress nama host DNS Anda ke nama host DNS yang menjadi tujuan.
Berikut adalah contoh parameter routing yang ditentukan untuk template Deployment Manager konektor IAP.
   routing:
     - name: hr
       mapping:
        - name: host
          source: www.hr-domain.com
          destination: hr-internal.domain.com
        - name: sub
          source: sheets.hr-domain.com
          destination: sheets.hr-internal.domain.com
     - name: finance
       mapping:
        - name: host
          source: www.finance-domain.com
          destination: finance-internal.domain.com
- Setiap nama
routingsesuai dengan resource layanan backend Compute Engine baru yang dibuat Ambassador. - Parameter
mappingmenentukan daftar aturan perutean Ambassador untuk layanan backend. sourceaturan pemilihan rute dipetakan kedestination, dengansourceadalah URL permintaan yang masuk ke Google Cloud, dandestinationadalah URL untuk aplikasi lokal Anda yang menjadi tujuan perutean traffic oleh IAP setelah pengguna diotorisasi dan diautentikasi.
Tabel berikut menunjukkan contoh aturan untuk merutekan permintaan masuk dari
www.hr-domain.com ke hr-internal.domain.com:
| Layanan backend Compute Engine | Nama aturan pemilihan rute | Sumber | Tujuan |
|---|---|---|---|
| jam | hr-host | www.hr-domain.com | hr-internal.domain.com |
| hr-sub | sheets.hr-domain.com | sheets.hr-internal.domain.com | |
| finance | finance-host | www.finance-domain.com | finance-internal.domain.com |
Langkah berikutnya
- Pelajari cara mengamankan aplikasi lokal dengan IAP.
- Pelajari lebih lanjut cara kerja IAP.