


Identity-Aware Proxy (IAP) 可讓您管理Google Cloud外部 HTTP 應用程式的存取權。包括企業資料中心內的地端部署應用程式。
如要瞭解如何使用 IAP 保護地端部署應用程式,請參閱「為地端部署應用程式設定 IAP」。
簡介
IAP 會使用 IAP On-Prem Connector 指定地端部署應用程式。地端部署連接器會使用 Cloud Deployment Manager 範本建立所需資源,以便將 IAP 地端部署連接器託管及部署至已啟用 IAP 的Google Cloud 專案,並將經過驗證和授權的要求轉送至地端部署應用程式。
地端部署 Connector 會建立下列資源:
- Cloud Service Mesh 部署項目,可做為地端部署應用程式的 Proxy。
- 外部應用程式負載平衡器:做為要求的 ingress 控制器。
- 轉送規則。
一項部署作業可以有多項 Cloud Service Mesh 後端服務,在一個外部應用程式負載平衡器後方執行。每個後端服務會對應至個別內部部署應用程式。
部署 IAP 地端部署連接器,並為新建立的 地端部署連接器後端服務啟用 IAP 後,IAP 會根據身分和情境,使用 Identity and Access Management (IAM) 存取權政策保護應用程式。由於 IAM 存取權政策是在後端服務資源層級設定,因此您可以為每個地端部署應用程式設定不同的存取控管清單。也就是說,您只需要一個 Google Cloud專案,就能管理多個地端部署應用程式的存取權。
地端部署應用程式的 IAP 運作方式
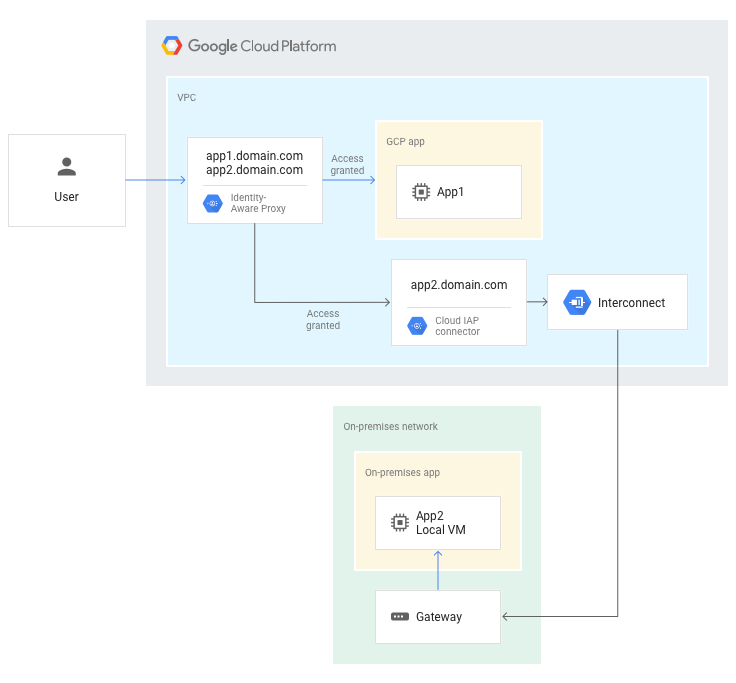
當要求傳送至託管於 Google Cloud的應用程式時,IAP 會驗證並授權使用者要求。然後授予使用者 Google Cloud 應用程式的存取權。
當要求傳送至地端部署應用程式時,IAP 會驗證並授權使用者要求。然後將要求轉送至 IAP 地端部署連接器。IAP 地端部署連接器會透過混合式連線網路端點群組,將要求從 Google Cloud 轉送至地端部署網路。
下圖概要說明Google Cloud 應用程式 (app1) 和地端部署應用程式 (app2) 的網頁要求流量。
轉送規則
設定 IAP 連接器部署作業時,您需要設定路由規則。這些規則會將傳送至 DNS 主機名稱輸入點的已驗證和授權網頁要求,轉送至目的地 DNS 主機名稱。
以下是為 IAP 連接器 Deployment Manager 範本定義的 routing 參數範例。
   routing:
     - name: hr
       mapping:
        - name: host
          source: www.hr-domain.com
          destination: hr-internal.domain.com
        - name: sub
          source: sheets.hr-domain.com
          destination: sheets.hr-internal.domain.com
     - name: finance
       mapping:
        - name: host
          source: www.finance-domain.com
          destination: finance-internal.domain.com
- 每個
routing名稱都對應至 Ambassador 建立的新 Compute Engine 後端服務資源。 mapping參數會指定後端服務的 Ambassador 路由規則清單。- 轉送規則的
source會對應至destination,其中source是傳入Google Cloud的要求網址,destination則是地端部署應用程式的網址,IAP 會在使用者獲得授權並通過驗證後,將流量轉送至該網址。
下表列出將傳入要求從 www.hr-domain.com 轉送至 hr-internal.domain.com 的規則範例:
| Compute Engine 後端服務 | 轉送規則名稱 | 來源 | 目的地 |
|---|---|---|---|
| hr | hr-host | www.hr-domain.com | hr-internal.domain.com |
| hr-sub | sheets.hr-domain.com | sheets.hr-internal.domain.com | |
| finance | finance-host | www.finance-domain.com | finance-internal.domain.com |
後續步驟
- 瞭解如何使用 IAP 保護地端部署應用程式。
- 進一步瞭解 IAP 的運作方式。