


Identity-Aware Proxy (IAP) 可讓您管理Google Cloud外部以 HTTP 為基礎的應用程式存取權。包括企業資料中心的地端部署應用程式。
如要瞭解如何使用 IAP 保護地端部署應用程式,請參閱「替地端部署應用程式啟用 IAP」。
簡介
IAP 會透過 IAP On-Prem Connector,以地端部署應用程式為目標。On-Prem Connector 會使用 Cloud Deployment Manager 範本,建立將 IAP On-Prem Connector 託管及部署至已啟用 IAP 的Google Cloud 專案所需的資源,並將已驗證及授權的請求轉送至地端部署應用程式。
地端部署連線器會建立下列資源:
- Cloud Service Mesh 部署作業,可做為地端部署應用程式的 Proxy。
- 外部應用程式負載平衡器,可做為要求的 Ingress 控制器。
- 轉送規則。
部署作業可以有多個 Cloud Service Mesh 後端服務,這些服務會在一個外部應用程式負載平衡器後方執行。每個後端服務會對應至個別內部部署應用程式。
部署 IAP 地端部署連接器,並為新建立的地端部署連接器後端服務啟用 IAP 後,IAP 會根據身分和脈絡,透過 Identity and Access Management (IAM) 存取權政策保護應用程式。由於 IAM 存取權政策是在後端服務資源層級設定,因此您可以為每個地端部署應用程式設定不同的存取控制清單。也就是說,您只需要一個 Google Cloud專案,就能管理多個地端部署應用程式的存取權。
地端部署應用程式的 IAP 運作方式
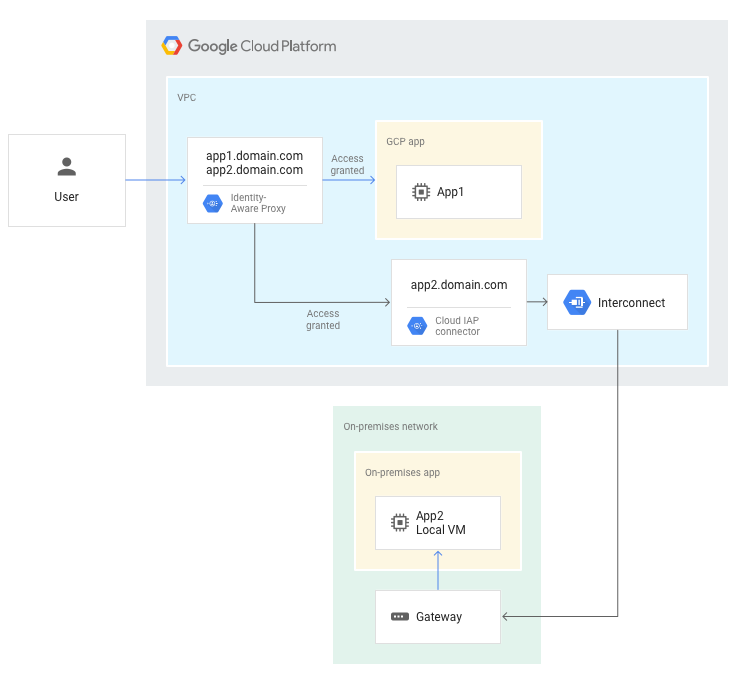
當要求傳送至 Google Cloud上代管的應用程式時,IAP 會驗證及授權使用者要求。然後授予使用者應用程式的存取權。 Google Cloud
當要求傳送至地端部署應用程式時,IAP 會驗證及授權使用者要求。接著將要求路由至 IAP 地端部署連接器。IAP 地端連接器會透過混合式連線網路端點群組,將要求從 Google Cloud 轉送至地端網路。
下圖概要說明應用程式 Google Cloud (app1) 和地端應用程式 (app2) 的網頁要求流量流程。
轉送規則
設定 IAP 連接器部署作業時,請設定路由規則。這些規則會將傳送至 DNS 主機名稱進入點的已驗證及授權網頁要求,轉送至目的地 DNS 主機名稱。
以下範例說明為 IAP 連接器 Deployment Manager 範本定義的 routing 參數。
   routing:
     - name: hr
       mapping:
        - name: host
          source: www.hr-domain.com
          destination: hr-internal.domain.com
        - name: sub
          source: sheets.hr-domain.com
          destination: sheets.hr-internal.domain.com
     - name: finance
       mapping:
        - name: host
          source: www.finance-domain.com
          destination: finance-internal.domain.com
- 每個
routing名稱都會對應至 Ambassador 建立的新 Compute Engine 後端服務資源。 mapping參數會指定後端服務的 Ambassador 路由規則清單。- 路由規則的
source會對應至destination,其中source是傳入Google Cloud的要求網址,而destination則是地端部署應用程式的網址,使用者通過授權和驗證後,IAP 會將流量路由至該網址。
下表顯示範例規則,可將來自 www.hr-domain.com 的要求轉送至 hr-internal.domain.com:
| Compute Engine 後端服務 | 轉送規則名稱 | 來源 | 目的地 |
|---|---|---|---|
| hr | hr-host | www.hr-domain.com | hr-internal.domain.com |
| hr-sub | sheets.hr-domain.com | sheets.hr-internal.domain.com | |
| finance | finance-host | www.finance-domain.com | finance-internal.domain.com |
後續步驟
- 瞭解如何透過 IAP 保護地端部署應用程式。
- 進一步瞭解 IAP 的運作方式。