


生成 AI エージェントが外部ツール、API、サービス(BigQuery、Jira、GitHub、Google マップなど)とやり取りする場合、アウトバウンド リクエストを認証するための安全なメカニズムが必要です。エージェント ID 認証マネージャー(認証マネージャー)は、一元化された認証情報 Vault と認証ブローカーとして機能し、アウトバウンド ツールの認証を簡素化することで、これを提供します。
認証マネージャーを使用するメリット
認証マネージャーには、エージェント開発に次のようなメリットがあります。
- 一元化された認証情報保管庫: API キー、OAuth クライアント シークレット、ユーザー トークンを Google が管理する保管庫に保存し、ハードコードされたシークレットやカスタム データベース ストレージを回避します。
- 自動 OAuth 2.0: カスタム バックエンド コードなしで、ユーザーの同意、認可コードの交換、トークンの更新など、複数ステップの OAuth 2.0 フローを処理します。
- シームレスな ADK 統合: Agent Development Kit(ADK)とネイティブに統合され、
AuthorizationやX-Goog-Api-Keyなどのアウトバウンド認証ヘッダーを取得して、ツールと Model Context Protocol(MCP)サーバーの呼び出しに挿入します。 - きめ細かい SPIFFE ID アクセス制御: SPIFFE ベースのエージェント ID を使用して、正確な Identity and Access Management(IAM)ポリシーを定義します。これにより、承認されたエージェント プリンシパルとデベロッパーのみが特定の認証プロバイダにアクセスできるようになります。
認証マネージャーの仕組み
認証マネージャーは、Gemini Enterprise Agent Platform 環境のエージェント ランタイムと外部サービス エンドポイント間の認証情報保管庫として機能します。
エージェントが外部ツールを呼び出すと、ADK はツールの実行をインターセプトし、認証マネージャーの Vault から適切な認証情報をリクエストして、必要な認証ヘッダーを付加してから、リクエストをターゲット API にディスパッチします。
次のフロー図は、アーキテクチャの概要と認証情報の取得ライフサイクルを示しています。
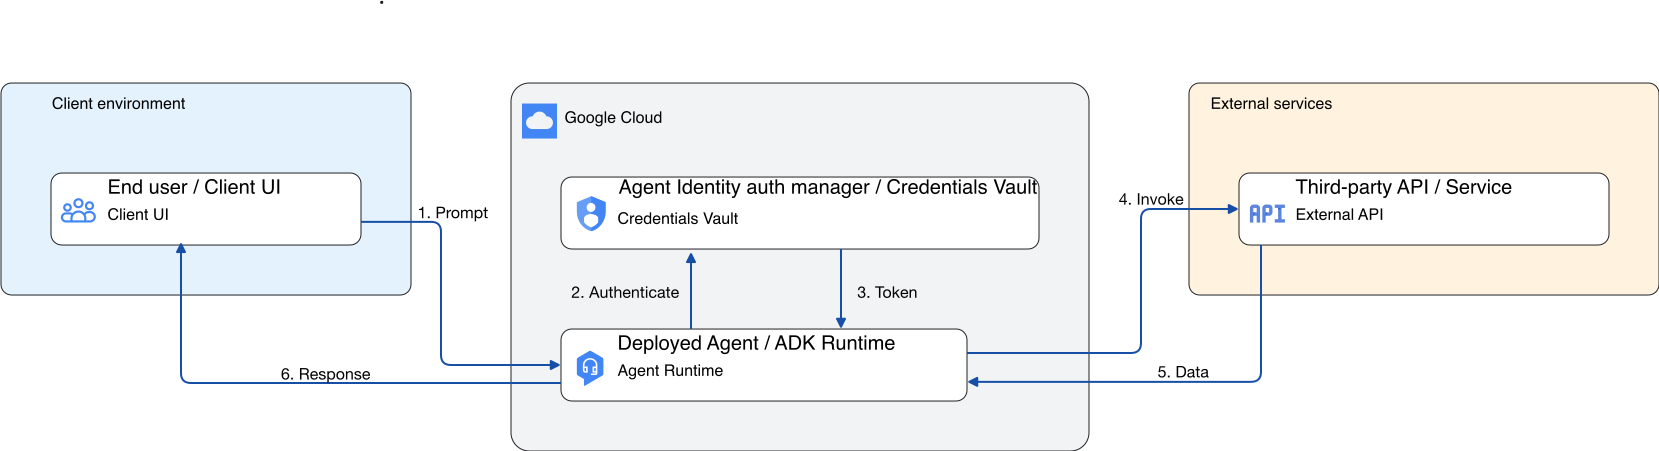
- エンドユーザーが、アウトバウンド ツールの認証を必要とするイベントまたはプロンプトをトリガーします。
- デプロイされたエージェント(ADK を使用)は、ツールリクエストを透過的にインターセプトし、セキュア認証マネージャーの Vault にクエリを実行します。
- 認証マネージャーは、安全な認証情報(API キーまたは OAuth トークン)をエージェントに返します。
- エージェントは、添付された認証情報を使用して外部 API またはツールを呼び出します。
- サードパーティ サービスは認証情報を検証し、リクエストされたデータをエージェントに返します。
- エージェントは、返されたデータを使用して最終的なレスポンスを生成し、ユーザーに配信します。
サードパーティ統合の例
認証マネージャーは標準の OAuth 2.0 と API キー パターンをサポートしているため、多くのサードパーティ サービスと互換性があります。
次の表に、検証済みのサードパーティ サービス、サポートされている認証方法、設定ドキュメントを示します。
| サービス | サポートされている認証方法 | 認証情報の設定に関するドキュメント |
|---|---|---|
| Atlassian Jira | 3-legged OAuth、API キー | Jira OAuth 2.0 ガイド |
| Dropbox | 3-legged OAuth | Dropbox OAuth ガイド |
| GitHub | 3-legged OAuth* | GitHub OAuth アプリ |
| GitLab | 3-legged OAuth | GitLab OAuth プロバイダ |
| Microsoft | 3-legged OAuth* | Microsoft ID プラットフォーム |
| Salesforce | 3-legged OAuth、2-legged OAuth | Salesforce 接続アプリケーション |
| ServiceNow | 3-legged OAuth*、2-legged OAuth | ServiceNow OAuth の設定 |
* サービスの制限と要件の詳細については、サービス固有の考慮事項をご覧ください。
サービス固有の考慮事項
- GitHub と Microsoft: 認証マネージャーは、GitHub と Microsoft の単一スコープ統合をサポートしています。認証マネージャーは複数のスコープのリクエストをサポートしていません。詳細については、GitHub または Microsoft の複数スコープのエラーをご覧ください。
- ServiceNow: ServiceNow では、管理者がアプリケーション レベルで許可されるスコープを構成します。エージェントがリクエストする内容にかかわらず、ServiceNow は構成されたスコープのみを付与します。エージェントが構成されていないスコープを必要とする場合、認証が失敗するか、リクエスト ループが発生する可能性があります。ServiceNow アプリケーション構成に、エージェントに必要なすべてのスコープが含まれていることを確認します。詳細については、ServiceNow 認証ループまたは予期しないスコープをご覧ください。
ロケーション
Agent Identity Auth Manager は、南北アメリカ、ヨーロッパ、アジア太平洋の各リージョンで利用できます。サポートされているリージョンの一覧については、Agent Identity のロケーションをご覧ください。
次のステップ
- 認証マネージャーで API キーを使用して認証する
- 認証マネージャーで 2-legged OAuth を使用して認証する
- 認証マネージャーで 3-legged OAuth を使用して認証する
- エージェント ID の概要
- エージェント ID 認証プロバイダを管理する
- Agent Identity の場所
- Agent Identity Auth Manager のトラブルシューティング