


当生成式 AI 代理与外部工具、API 或服务(例如 BigQuery、Jira、GitHub 或 Google 地图)互动时,需要一种安全机制来对出站请求进行身份验证。代理身份验证管理器(身份验证管理器)通过充当集中式凭据保险库和身份验证代理来简化出站工具身份验证,从而提供此功能。
使用身份验证管理器的优势
身份验证管理器可为智能体开发提供以下优势:
- 集中式凭据保险库:在 Google 管理的保险库中存储 API 密钥、OAuth 客户端密钥和用户令牌,有助于避免硬编码密钥和自定义数据库存储。
- 自动 OAuth 2.0:无需自定义后端代码即可处理多步 OAuth 2.0 流程,例如用户同意、授权代码交换和令牌刷新。
- 无缝 ADK 集成:与智能体开发套件 (ADK) 原生集成,以检索和注入出站身份验证标头(例如
Authorization或X-Goog-Api-Key),从而调用工具和 Model Context Protocol (MCP) 服务器。 - 精细的 SPIFFE ID 访问权限控制:使用基于 SPIFFE 的代理身份来定义精确的 Identity and Access Management (IAM) 政策,有助于确保只有经过授权的代理主账号和开发者才能访问特定的身份验证提供方。
身份验证管理器的运作方式
身份验证管理器充当 Gemini Enterprise Agent Platform 环境中的 Agent Runtime 与外部服务端点之间的凭据保险库。
当代理调用外部工具时,ADK 会拦截工具执行,从身份验证管理器保险库请求相应的凭据,并在将请求分派到目标 API 之前附加所需的身份验证标头。
以下流程图展示了高级别的架构和凭据检索生命周期:
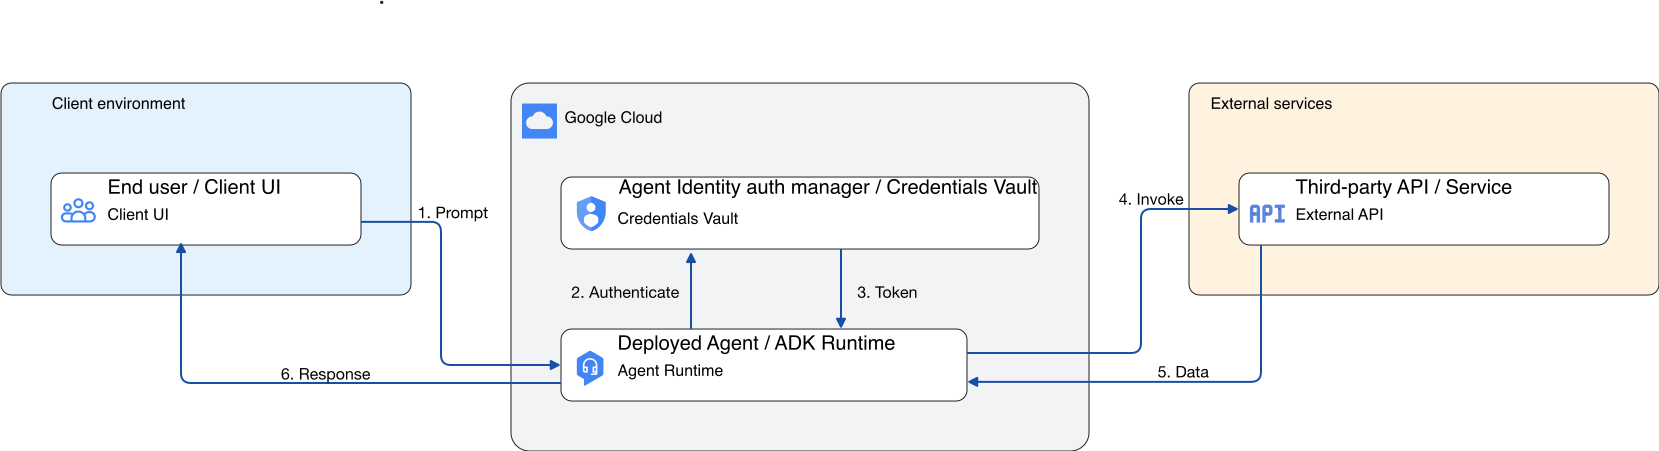
- 最终用户触发需要进行出站工具身份验证的事件或提示。
- 部署的代理(使用 ADK)会透明地拦截工具请求并查询安全身份验证管理器保险库。
- 身份验证管理器将安全凭据(API 密钥或 OAuth 令牌)返回给代理。
- 代理使用附加的凭据调用外部 API 或工具。
- 第三方服务验证凭据,并将请求的数据返回给代理。
- 代理使用返回的数据生成最终回答并将其提供给用户。
第三方集成示例
身份验证管理器支持标准 OAuth 2.0 和 API 密钥模式,因此可与许多第三方服务兼容。
下表列出了一些经过验证的第三方服务、它们支持的身份验证方法以及设置文档。
| 服务 | 支持的身份验证方法 | 凭据设置文档 |
|---|---|---|
| Atlassian Jira | 三方 OAuth、API 密钥 | Jira OAuth 2.0 指南 |
| Dropbox | 三方模式 OAuth | Dropbox OAuth 指南 |
| GitHub | 三方模式 OAuth* | GitHub OAuth 应用 |
| GitLab | 三方模式 OAuth | GitLab OAuth 提供方 |
| Microsoft | 三方模式 OAuth* | Microsoft identity platform |
| Salesforce | 三方模式 OAuth、两方模式 OAuth | Salesforce 关联的应用 |
| ServiceNow | 三方模式 OAuth*、两方模式 OAuth | ServiceNow OAuth 设置 |
* 如需详细了解服务限制和要求,请参阅服务专属注意事项。
服务专属注意事项
- GitHub 和 Microsoft:身份验证管理器支持针对 GitHub 和 Microsoft 的单范围集成。身份验证管理器不支持请求多个范围。如需了解详情,请参阅 GitHub 或 Microsoft 多范围错误。
- ServiceNow:在 ServiceNow 中,管理员可以在应用级配置允许的范围。无论代理请求什么,ServiceNow 都只会授予这些已配置的范围。如果代理需要未配置的范围,身份验证可能会失败或进入请求循环。确保 ServiceNow 应用配置包含您的代理所需的所有范围。如需了解详情,请参阅ServiceNow 身份验证循环或意外范围。
位置
Agent Identity 身份验证管理器 可在美洲、欧洲和亚太地区的各个区域使用。如需查看支持的区域列表,请参阅Agent Identity 位置。
后续步骤
- 使用 API 密钥通过身份验证管理器进行身份验证
- 使用双方模式 OAuth 和身份验证管理器进行身份验证
- 使用三方模式 OAuth 和身份验证管理器进行身份验证
- 代理身份概览
- 管理代理身份验证提供方
- 代理身份位置
- 排查 Agent Identity 身份验证管理器问题