


默认情况下,用户通过公共互联网访问 Gemini Enterprise 界面,以使用代理、助理和 Gemini Notebook Enterprise 等功能。为了满足组织的安全要求,您可以使用 Cloud VPN 或 Cloud Interconnect 等混合网络解决方案建立专用界面访问通道。
如需配置与 Gemini Enterprise 的专用连接,您必须通过 Private Service Connect (PSC) 端点路由 Google Cloud API 流量。这样,用户就可以通过虚拟私有云 (VPC) 中的内部 IP 地址访问 Gemini Enterprise 界面,而无需使用公共互联网。
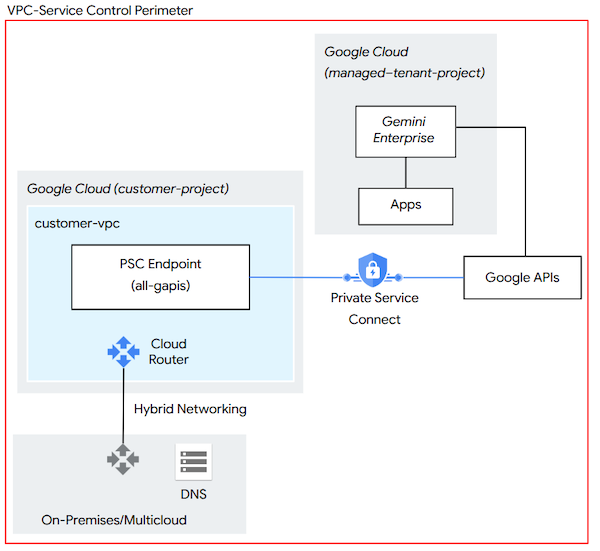
在此参考架构中,本地或多云用户连接到 PSC 端点,该端点允许通过 Google Cloud 虚拟私有云中的用户定义的内部 IP 地址 访问 Google API。此外,您还必须配置内部 DNS,以将 Gemini Enterprise 网域解析为 PSC 端点的 IP 地址。
准备工作
在配置专用界面访问权限之前,请确保您具备以下条件:
一个通过 Cloud Router 连接到本地网络的 Google Cloud 虚拟私有云网络,使用 Cloud VPN 或 Cloud Interconnect。
创建 Private Service Connect 端点和管理 Cloud Router 自定义路由的权限。
配置 Private Service Connect
用于专用 Google 访问通道的专用和受限虚拟 IP 地址 (VIP) 不支持对 Gemini Enterprise 界面的专用访问。为了确保完整的功能,您必须将 Gemini Enterprise 网域解析为使用 all-apis 软件包配置的 Private Service Connect 端点。
在与用于混合网络的 Cloud Router 相同的虚拟私有云中创建新的 PSC 端点。
以 All Google APIs API 软件包为目标。此软件包提供了对大多数 Google API(包括
*.googleapis.com服务端点)的访问权限。VPC-SC API 软件包不支持所有 Gemini Enterprise 网域。
配置网络路由
PSC 端点使用 /32 IP 地址,该地址并非源自标准 VPC 子网,并且不会在本地或多云网络中显示。您必须将 Cloud Router 配置为通告该 IP 地址。如需详细了解 Private Service Connect 端点的 IP 地址要求,请参阅
IP 地址要求。
确定您分配给 PSC 端点的 IP 地址。
在 Cloud Router 配置中,为该 IP 地址创建自定义路由。如需详细了解如何在 Cloud Router 上指定自定义通告路由,请参阅 通告自定义地址范围。
更新本地或多云防火墙,以允许出站流量流向该 IP 地址。
更新 DNS 设置
最后,更新 DNS 设置,以使用 PSC 端点解析 Gemini Enterprise 网域。如需了解详情,请参阅 使用默认 DNS 名称创建 DNS 记录。
配置内部本地或云网络 DNS 记录,以将以下 Gemini Enterprise 网域解析为 PSC 端点的内部 IP 地址:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
如果您的环境需要严格的数据渗漏保护边界,请将
discoveryengine.googleapis.com网域配置为 VPC-SC 软件包 IP 地址。
配置代理、防火墙和 TLS 检查
如果您的用户通过企业代理、安全 Web 网关或防火墙访问 Gemini Enterprise,请配置这些设备,使其不会阻止、缓冲或超时 Gemini Enterprise 流量。无论用户是通过公共互联网还是通过 Private Service Connect 端点进行连接,这些要求都适用。
如果您未正确配置这些设备,用户可能会看到以下症状:
- 助理停留在正在思考… 状态,然后一次性显示整个答案,而不是在生成答案时流式传输答案。
- 请求在固定时长(例如 20 秒、30 秒或 60 秒)后持续失败,并显示
HTTP 499或HTTP 504等错误。 - Web 应用在某些网络(例如家庭网络)上运行,但在企业网络上无法运行。
为避免这些问题,请执行以下操作:
允许端口
443上的出站 HTTPS 流量流向 更新 DNS 设置中列出的所有 Gemini Enterprise 网域。即使您的应用使用单个位置,也允许global、us和eu网域,因为 Web 应用可以调用多个此类端点。从 TLS (SSL) 检查以及响应缓冲或内容扫描中排除以下流式传输网域。助理通过这些连接流式传输答案,而将响应保留到完成的设备会导致延迟和超时。
content-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.com
将请求路径中的代理、负载均衡器和防火墙上的闲置和读取超时设置为至少 300 秒。复杂的请求(例如使用多个连接器或代理的请求)可能需要几分钟才能完成。
如果您从自己的应用调用 Gemini Enterprise API,请将客户端请求超时设置为至少 300 秒,并在可用时使用流式传输方法。
关于使用 VPC Service Controls 保护应用的安全
为了提高安全性,您可以实现 VPC Service Controls (VPC-SC),以防止数据从 Gemini Enterprise 和 BigQuery 等托管式服务中渗漏。与控制 谁可以访问数据的 Identity and Access Management 不同,VPC-SC 控制规定了 可以在何处访问和移动数据。
如果考虑采用这种方法,请注意以下几点:
虽然是可选的,但使用 VPC Service Controls 是阻止对通过
googleapis.com公开的 Google 服务的公共访问的最佳实践。除其他影响外,添加到 VPC-SC 边界的服务(例如
discoveryengine.googleapis.com) 会被阻止所有公共访问, 包括通过 Google Cloud 控制台的访问。如需允许访问 VPC-SC 边界内的受保护服务,管理员必须 使用 VPC-SC 入站规则或 使用 Access Context Manager 定义访问权限级别,以明确允许入站流量。
如需详细了解如何使用 VPC-SC 和 Access Context Manager 保护 Gemini Enterprise 应用的安全,请参阅 使用 VPC Service Controls 保护应用的安全。