


Dokumen ini menjelaskan cara administrator jaringan dapat men-deploy kebijakan firewall jaringan untuk mengontrol traffic di seluruh jaringan Virtual Private Cloud (VPC). Contoh ini membantu Anda mengoptimalkan aturan untuk kontrol keamanan.
Sebelum menggunakan contoh ini, tinjau konsep kebijakan firewall jaringan global dan kebijakan firewall jaringan regional.
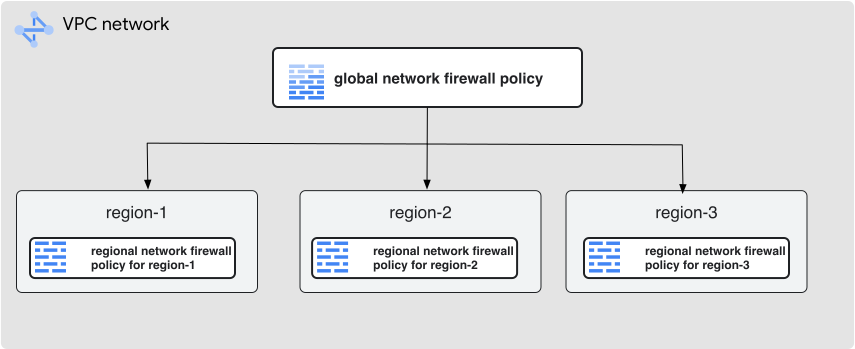
Diagram berikut menjelaskan cakupan kebijakan firewall jaringan global dan kebijakan firewall jaringan regional dalam jaringan VPC. Kebijakan firewall jaringan global berlaku untuk semua subnetwork di semua region. Kebijakan firewall jaringan regional hanya berlaku untuk subnetwork di region target.
Contoh: Menolak semua koneksi eksternal kecuali ke port tertentu
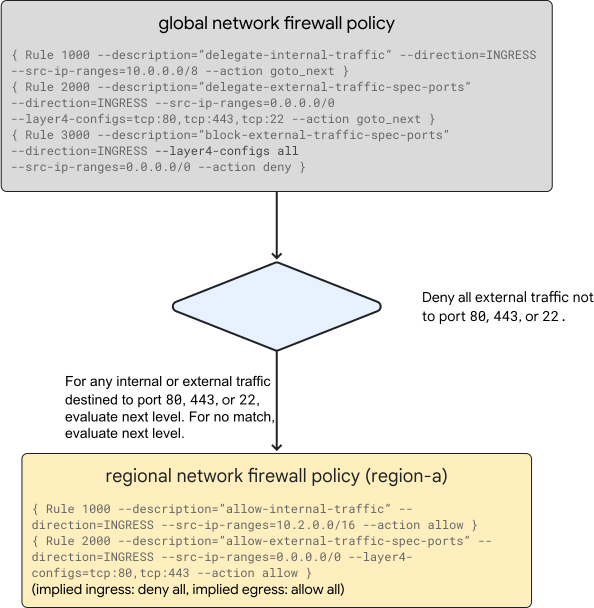
Dalam kasus penggunaan ini, kebijakan firewall jaringan global memblokir semua koneksi dari
sumber internet eksternal, kecuali koneksi pada port tujuan 80,
443, dan 22. Koneksi internet masuk pada port selain 80,
443, atau 22 diblokir. Penerapan aturan didelegasikan ke kebijakan firewall jaringan regional untuk koneksi apa pun di port 80, 443, atau 22.
Dalam contoh ini, kebijakan firewall jaringan regional berlaku untuk region-a, yang
mengizinkan traffic internal dari sumber 10.2.0.0/16 dan traffic masuk ke port
443 dan 80 dari sumber mana pun. Gambar 2 menjelaskan penyiapan konfigurasi untuk kasus penggunaan ini.
Kebijakan efektif diterapkan di VM
Bagian ini menjelaskan kebijakan firewall jaringan efektif yang berlaku dalam contoh ini setelah mengevaluasi aturan di seluruh hierarki.
Koneksi ingress
Setiap koneksi ingress dari
10.0.0.0/8cocok dengan aturan kebijakan firewall jaringan global dengan prioritas tertinggidelegate-internal-trafficdan melewati aturan lainnya dalam kebijakan firewall jaringan global. Dalam aturan kebijakan firewall jaringan regional, koneksi masuk dari10.2.0.0/16diizinkan, dan koneksi lainnya dievaluasi berdasarkan aturan masukdenytersirat.Koneksi masuk dengan rentang IP sumber selain
10.0.0.0/8, dan port tujuan22,80, dan443, didelegasikan ke tingkat aturan kebijakan firewall jaringan regional. Dalam aturan kebijakan firewall jaringan regional, port80dan443diizinkan, tetapi port22tidak.
Koneksi keluar
- Tidak ada kecocokan di seluruh aturan kebijakan firewall jaringan global. Oleh karena itu, aturan sistem implisit berlaku, yang mengizinkan koneksi keluar.
Cara mengonfigurasi
Buat kebijakan firewall jaringan global yang berisi aturan berikut:
gcloud compute network-firewall-policies create \
    "example-firewall-policy-global" --global \
    --description "Global network firewall policy with rules that apply to all VMs in the VPC network"
Mengaitkan kebijakan dengan jaringan VPC:
gcloud compute network-firewall-policies associations create \
    --firewall-policy example-firewall-policy-global \
    --network my-example-vpc \
    --global-firewall-policy
Tambahkan aturan untuk mencocokkan koneksi ingress dari
10.0.0.0/8:gcloud compute network-firewall-policies rules create 1000 \ --action goto_next \ --description "delegate-internal-traffic" \ --layer4-configs all \ --firewall-policy example-firewall-policy-global \ --src-ip-ranges 10.0.0.0/8 \ --global-firewall-policyTambahkan aturan untuk mendelegasikan traffic eksternal dari port tertentu:
gcloud compute network-firewall-policies rules create 2000 \
    --action goto_next \
    --description "delegate-external-traffic-spec-ports" \
    --layer4-configs tcp:80,tcp:443,tcp:22 \
    --firewall-policy example-firewall-policy-global \
    --src-ip-ranges 0.0.0.0/0 \
    --global-firewall-policy
Tambahkan aturan untuk memblokir semua traffic masuk yang tersisa:
gcloud compute network-firewall-policies rules create 3000 \
    --action deny \
    --description "block-external-traffic-spec-ports" \
    --firewall-policy example-firewall-policy-global \
    --src-ip-ranges 0.0.0.0/0 \
    --layer4-configs all \
    --global-firewall-policy
Buat kebijakan firewall jaringan regional:
gcloud compute network-firewall-policies create \
    example-firewall-policy-regional --region=region-a \
    --description "Regional network firewall policy with rules that apply to all VMs in region-a"
Kaitkan kebijakan firewall jaringan regional dengan jaringan VPC untuk mengaktifkan aturan kebijakan bagi VM apa pun dalam jaringan tersebut di dalam region tertentu:
gcloud compute network-firewall-policies associations create \
    --firewall-policy example-firewall-policy-regional \
    --network my-example-vpc \
    --firewall-policy-region=region-a
Tambahkan aturan untuk mengizinkan traffic internal untuk kebijakan firewall jaringan regional:
gcloud compute network-firewall-policies rules create 1000 \
    --action allow \
    --firewall-policy example-firewall-policy-regional \
    --description allow-internal-traffic \
    --direction INGRESS \
    --src-ip-ranges 10.2.0.0/16 \
    --layer4-configs all \
    --firewall-policy-region=region-a
Tambahkan aturan untuk mengizinkan traffic eksternal dari port tertentu:
gcloud compute network-firewall-policies rules create 2000 \
    --action allow \
    --firewall-policy example-firewall-policy-regional \
    --description allow-external-traffic-spec-ports \
    --direction INGRESS \
    --layer4-configs=tcp:80,tcp:443 \
    --src-ip-ranges 0.0.0.0/0 \
    --firewall-policy-region=region-a
Langkah berikutnya
Membuat kebijakan dan aturan firewall jaringan global dan Mengelola kebijakan firewall jaringan global.
Buat kebijakan dan aturan firewall jaringan regional dan Kelola kebijakan firewall jaringan regional.