


Questo documento descrive come gli amministratori di rete possono eseguire il deployment di policy firewall di rete per controllare il traffico nelle reti Virtual Private Cloud (VPC). L'esempio ti aiuta a ottimizzare le regole per i controlli di sicurezza.
Prima di utilizzare questo esempio, rivedi i concetti di policy del firewall di rete globali e policy del firewall di rete regionali.
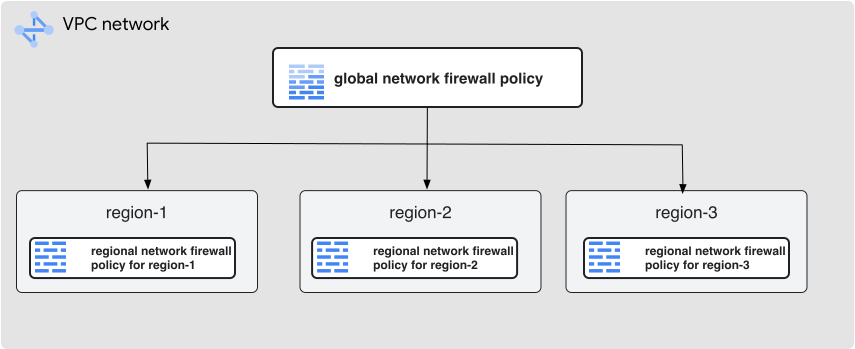
Il seguente diagramma descrive l'ambito di una policy del firewall di rete globale e di una policy del firewall di rete regionale in una rete VPC. Un criterio firewall di rete globale si applica a tutte le subnet in tutte le regioni. Una policy del firewall di rete regionale si applica solo alle subnet nella regione di destinazione.
Esempio: nega tutte le connessioni esterne, ad eccezione di quelle a porte specifiche
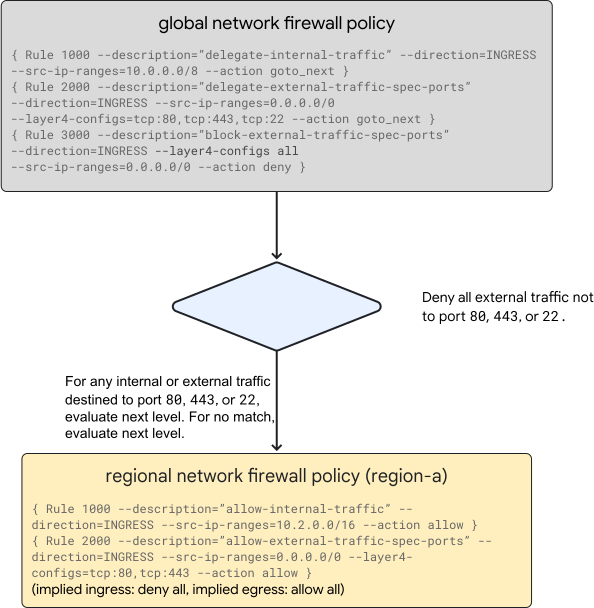
In questo caso d'uso, una policy del firewall di rete globale blocca tutte le connessioni da fonti internet esterne, ad eccezione delle connessioni sulle porte di destinazione 80, 443 e 22. Una connessione a internet in entrata su porte diverse da 80,
443 o 22 è bloccata. L'applicazione delle regole viene delegata alla policy del firewall di rete regionale per qualsiasi connessione sulle porte 80, 443 o 22.
In questo esempio, una policy del firewall di rete regionale si applica a region-a, che consente il traffico interno dall'origine 10.2.0.0/16 e il traffico in entrata alle porte 443 e 80 da qualsiasi origine. La Figura 2 descrive la configurazione per questo caso d'uso.
Policy effettiva applicata nelle VM
Questa sezione descrive la policy del firewall di rete effettiva applicabile in questo esempio dopo la valutazione delle regole nell'intera gerarchia.
Connessioni in entrata
Tutte le connessioni in entrata da
10.0.0.0/8corrispondono alla regola della policy del firewall di rete globale con priorità più altadelegate-internal-traffice ignorano le altre regole della policy del firewall di rete globale. Nella regola del criterio firewall di rete regionale, le connessioni in entrata da10.2.0.0/16sono consentite e le restanti connessioni vengono valutate in base alla regola in entrata implicitadeny.Le connessioni in entrata con un intervallo IP di origine diverso da
10.0.0.0/8e le porte di destinazione22,80e443vengono delegate al livello di regola della policy del firewall di rete regionale. Nella regola della policy del firewall di rete regionale, le porte80e443sono consentite, ma la porta22no.
Egress connection
- Non esiste alcuna corrispondenza tra le regole dei criteri firewall di rete globali. Pertanto, si applicano le regole di sistema implicite, che consentono le connessioni in uscita.
Modalità di configurazione
Crea una policy del firewall di rete globale che contenga la seguente regola:
gcloud compute network-firewall-policies create \
    "example-firewall-policy-global" --global \
    --description "Global network firewall policy with rules that apply to all VMs in the VPC network"
Associa la policy alla rete VPC:
gcloud compute network-firewall-policies associations create \
    --firewall-policy example-firewall-policy-global \
    --network my-example-vpc \
    --global-firewall-policy
Aggiungi una regola che corrisponda a qualsiasi connessione in entrata da
10.0.0.0/8:gcloud compute network-firewall-policies rules create 1000 \ --action goto_next \ --description "delegate-internal-traffic" \ --layer4-configs all \ --firewall-policy example-firewall-policy-global \ --src-ip-ranges 10.0.0.0/8 \ --global-firewall-policyAggiungi una regola per delegare il traffico esterno da porte specifiche:
gcloud compute network-firewall-policies rules create 2000 \
    --action goto_next \
    --description "delegate-external-traffic-spec-ports" \
    --layer4-configs tcp:80,tcp:443,tcp:22 \
    --firewall-policy example-firewall-policy-global \
    --src-ip-ranges 0.0.0.0/0 \
    --global-firewall-policy
Aggiungi una regola per bloccare tutto il traffico in entrata rimanente:
gcloud compute network-firewall-policies rules create 3000 \
    --action deny \
    --description "block-external-traffic-spec-ports" \
    --firewall-policy example-firewall-policy-global \
    --src-ip-ranges 0.0.0.0/0 \
    --layer4-configs all \
    --global-firewall-policy
Crea una policy del firewall di rete regionale:
gcloud compute network-firewall-policies create \
    example-firewall-policy-regional --region=region-a \
    --description "Regional network firewall policy with rules that apply to all VMs in region-a"
Associa la policy del firewall di rete regionale a una rete VPC per attivare le regole della policy per qualsiasi VM all'interno di quella rete in una regione specifica:
gcloud compute network-firewall-policies associations create \
    --firewall-policy example-firewall-policy-regional \
    --network my-example-vpc \
    --firewall-policy-region=region-a
Aggiungi una regola per consentire il traffico interno per la policy del firewall di rete a livello di regione:
gcloud compute network-firewall-policies rules create 1000 \
    --action allow \
    --firewall-policy example-firewall-policy-regional \
    --description allow-internal-traffic \
    --direction INGRESS \
    --src-ip-ranges 10.2.0.0/16 \
    --layer4-configs all \
    --firewall-policy-region=region-a
Aggiungi una regola per consentire il traffico esterno da porte specifiche:
gcloud compute network-firewall-policies rules create 2000 \
    --action allow \
    --firewall-policy example-firewall-policy-regional \
    --description allow-external-traffic-spec-ports \
    --direction INGRESS \
    --layer4-configs=tcp:80,tcp:443 \
    --src-ip-ranges 0.0.0.0/0 \
    --firewall-policy-region=region-a
Passaggi successivi
Crea policy e regole del firewall di rete globali e Gestisci policy del firewall di rete globali.
Crea policy e regole firewall di rete regionali e Gestisci policy firewall di rete regionali.