


Cloud Next Generation Firewall (Cloud NGFW)용 고급 멀웨어 샌드박스 (WildFire) 서비스는 인라인 머신러닝 (ML) 및 클라우드 기반 행동 샌드박스를 사용하여 멀웨어 보호를 제공합니다. Palo Alto Networks Advanced WildFire를 기반으로 하는 이 서비스는 의심스러운 파일을 실시간으로 평가하여 제로데이 위협이 워크로드에 도달하지 못하도록 방지함으로써 표준 서명 기반 침입 감지 및 방지 서비스를 확장합니다.
고급 멀웨어 샌드박스는 Cloud Next Generation Firewall Enterprise 기능의 일부로 포함되어 있습니다. 자세한 내용은 가격 책정 및 할당량 및 한도를 참고하세요.
이 문서에서는 고급 멀웨어 샌드박스 기능, 아키텍처, 핵심 구성요소, 지원되는 파일 형식, 서비스 지역을 간략하게 설명합니다.
고급 멀웨어 샌드박스 사용의 이점
고급 멀웨어 샌드박스를 Cloud Next Generation Firewall Enterprise에 통합하면 다음과 같은 기능을 사용할 수 있습니다.
알려지지 않은 위협 및 제로데이 위협 방어: 기존 시그니처가 없는 새로운 또는 고도로 맞춤설정된 멀웨어를 감지하고 차단합니다.
인라인 데이터 플레인 보호: 위협 노출을 최소화하기 위해 영역 방화벽 엔드포인트에서 직접 그리고 클라우드 조회를 통해 파일 전송을 실시간으로 가로채고 분석합니다.
적응형 위협 인텔리전스: 새로 발견된 위협 평결을 로컬 서명 데이터베이스에 자동으로 통합합니다.
실행 가능한 가시성 및 포렌식: 고급 멀웨어 샌드박스는 Cloud Logging과 직접 통합되는 자세한 제출 로그와 위협 로그를 생성합니다. 위협이 감지되면 샌드박스 실행에 관한 자세한 분석 보고서를 다운로드하고 독립적인 보안 운영 센터 (SOC) 분석을 위해 실제 악성코드 샘플을 다운로드할 수 있습니다.
고급 멀웨어 샌드박스의 작동 방식
고급 멀웨어 샌드박스는 패킷을 가로채고, 고속 로컬 검사를 실행하고, 필요한 경우 고급 동작 샌드박스를 클라우드로 오프로드하여 네트워크 라우팅 파일 전송을 검사합니다.
다음 고급 멀웨어 샌드박스 아키텍처 다이어그램은 가상 프라이빗 클라우드 (VPC) 네트워크 가상 머신 (VM)에서 영역 방화벽 엔드포인트로의 패킷 가로채기, 인라인 ML 엔진 및 서명 데이터베이스에 의한 병렬 평가, 실시간 클라우드 조회, 비동기 클라우드 샌드박스를 보여줍니다.
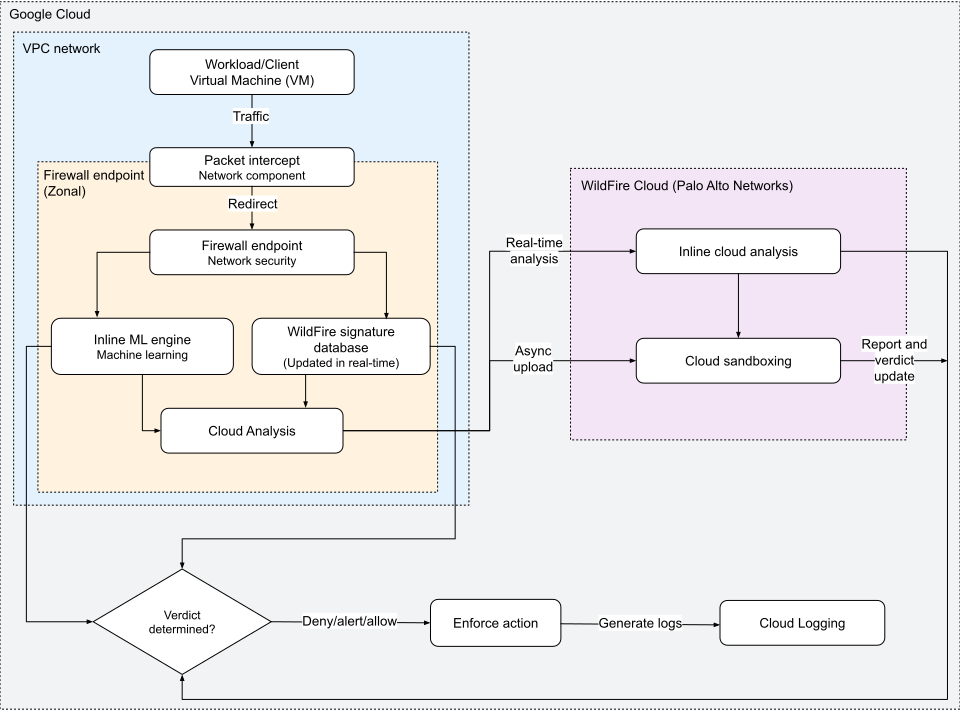
통합은 다음 단계를 통해 파일 전송을 처리하고 평가합니다.
트래픽 가로채기 및 리디렉션
VPC 네트워크 내부의 VM 인스턴스가 연결 또는 파일 전송을 시작하면 방화벽 정책 규칙은 다음과 같이 흐름을 리디렉션합니다.
- 패킷 가로채기: Google Cloud 패킷 가로채기 네트워크 구성요소는 트래픽 스트림에서 패킷을 캡처합니다.
- 리디렉션: 가로채기 구성요소는 레이어 7 검사를 위해 네트워크 패킷을 영역 방화벽 엔드포인트로 리디렉션합니다.
인라인 지역 평가
트래픽이 방화벽 엔드포인트로 리디렉션되면 파일은 다음과 같은 두 개의 인라인 고성능 엔진에 의해 병렬로 분석됩니다.
서명 기반 감지: 엔드포인트가 파일을 로컬 위협 서명 데이터베이스와 비교합니다. 이 데이터베이스는 인식된 악성 파일을 감지하고 삭제하기 위해 실시간으로 업데이트됩니다.
인라인 ML: 인라인 ML 엔진은 방화벽 데이터 플레인에서 직접 ML 모델을 실행합니다. 지원되는 파일 형식(예:
Windows_Executable,ELF,Powershell_Script,MS_Office)에서 제로데이 또는 매우 정교한 위협을 식별하기 위해 파일을 실시간으로 분석합니다.
클라우드 기반 고급 검사
제로데이 위협 또는 인식되지 않는 로컬 서명이 있는 파일의 경우 고급 멀웨어 샌드박스에서 고급 클라우드 분석을 사용합니다.
인라인 클라우드 분석: 보안 프로필에서 사용 설정된 경우 방화벽은 고급 멀웨어 샌드박스 클라우드에서 실시간 조회를 수행하는 동안 파일 전송을 일시적으로 보류합니다. 클라우드는 파일을 평가하고 파일이 네트워크에 도달하기 전에 신호를 다시 보냅니다.
고급 멀웨어 샌드박스 클라우드는 파트너 Software as a Service (SaaS) 플랫폼으로, Google Cloud 에서 호스팅되고 Palo Alto Networks (PAN)에서 운영합니다. 심층적인 비동기 멀웨어 분석과 실시간 위협 평가를 제공합니다.
비동기 클라우드 샌드박스: 파일 결과가 알 수 없는 경우 방화벽은 파일을 추출하여 고급 멀웨어 샌드박스 클라우드에 비동기식으로 업로드하여 심층 샌드박스를 실행합니다. 이 격리된 컨테이너 환경에서 보안 엔진은 파일을 실행하고 동작을 감사합니다.
시정 조치 시행 및 로깅
결과로 나온 판정 (멀웨어, 그레이웨어 또는 양성)에 따라 방화벽 규칙은 다음과 같이 정책을 시행합니다.
강제 조치: 고급 멀웨어 샌드박스 보안 프로필에 따라 파일이 차단 (
Deny), 기록 (Alert) 또는 허용 (Allow)됩니다.감사 로그: 이벤트 로그는 Cloud Logging, 특히
firewall_wildfire_submission로그에 기록됩니다. 이러한 제출 로그는 고급 멀웨어 샌드박스 제출 대시보드 및 페이지에 표시됩니다.샌드박스 피드백: 비동기 샌드박스가 완료되면 전체 행동 보고서와 원래 멀웨어 샘플이 대역 외로 동기화되어 쿼리하거나 검색할 수 있습니다.
고급 멀웨어 샌드박스의 구성요소
고급 멀웨어 샌드박스를 사용하려면 다음 구성요소를 구성해야 합니다.
보안 프로필 및 보안 프로필 그룹
고급 멀웨어 샌드박스 보안 프로필:
WILDFIRE_ANALYSIS유형의 일반 정책 구조입니다. 분석을 위해 제출되는 파일 형식과 트래픽 방향을 정의합니다. 자세한 내용은 고급 멀웨어 샌드박스 보안 프로필을 참고하세요.고급 멀웨어 샌드박스 보안 프로필 구성에 대한 자세한 내용은 고급 멀웨어 샌드박스 보안 프로필 만들기 및 관리를 참고하세요.
보안 프로필 그룹: 보안 프로필의 컨테이너 역할을 합니다. 각 그룹에는 다양한 유형의 보안 프로필이 하나 이상 포함됩니다. 그룹에 고급 멀웨어 샌드박스 보안 프로필을 포함하는 경우 침입 감지 및 방지 서비스 보안 프로필이 필요합니다.
자세한 내용은 보안 프로필 그룹 만들기 및 관리를 참고하세요.
방화벽 엔드포인트
방화벽 엔드포인트는 영역 수준에서 생성된 조직 리소스입니다. 배포된 영역의 레이어 7 트래픽을 검사합니다. 엔드포인트는 동일한 영역에 있는 하나 이상의 VPC와 연결됩니다. 타겟 VM 인스턴스의 트래픽을 필터링하려면 타겟 VM이 있는 VPC와 동일한 영역에 방화벽 엔드포인트를 만듭니다.
방화벽 엔드포인트에서 고급 멀웨어 샌드박스 (WildFire) 사용 설정 옵션을 선택해야 합니다. 이 설정은 전체 엔드포인트에 적용되며 제출이 전송되는 지역을 결정합니다.
자세한 내용은 고급 멀웨어 샌드박스용 방화벽 엔드포인트를 참고하세요.
방화벽 정책
방화벽 정책은 VM 인스턴스의 모든 인그레스 및 이그레스 트래픽에 직접 적용됩니다. 계층식 방화벽 정책 및 전역 네트워크 방화벽 정책을 사용하여 레이어 7 검사로 방화벽 정책 규칙을 구성할 수 있습니다.
방화벽 정책 규칙
방화벽 정책 규칙은 검사할 트래픽을 식별하고 고급 멀웨어 샌드박스 보안 프로필이 포함된 보안 프로필 그룹을 적용합니다. 고급 멀웨어 샌드박스를 구성하려면 다음을 수행하는 방화벽 정책 규칙을 만드세요.
- 여러 레이어 3 및 레이어 4 방화벽 정책 규칙 구성요소를 사용하여 검사할 트래픽 유형을 식별합니다.
- 일치하는 트래픽에 대한
apply_security_profile_group작업의 보안 프로필 그룹 이름을 지정합니다.
전체 고급 멀웨어 샌드박스 워크플로는 네트워크에서 고급 멀웨어 샌드박스 구성을 참고하세요.
방화벽 규칙에서 보안 태그를 사용하여 고급 멀웨어 샌드박스를 구성할 수도 있습니다. 네트워크에서 태그를 사용하여 파일 전송에 고급 멀웨어 검사가 필요한 VM 인스턴스 워크로드를 선택적으로 식별하여 설정한 기존 세분화를 기반으로 빌드할 수 있습니다.
보안 프로필 그룹을 적용하도록 방화벽 규칙을 구성하고 대상을 0.0.0.0/0로 설정하면 연결된 방화벽 엔드포인트가 없는 영역의 VM에서 발생하는 트래픽이 레이어 7 검사를 거치지 않습니다. 방화벽 정책 규칙은 소스, 포트, 프로토콜과 같은 다른 규칙 매개변수와 일치하는 모든 트래픽을 허용합니다. 일관된 정책 시행을 보장하려면 레이어 7 검사가 필요한 워크로드가 있는 VPC 네트워크의 모든 영역에 방화벽 엔드포인트를 배포하세요.
지원되는 파일 유형 및 크기 제한
다음 표에는 고급 멀웨어 샌드박스에서 분석하는 파일 카테고리, 지원되는 확장자, 최대 파일 크기 제한이 나와 있습니다.
| 카테고리 | 지원되는 파일 확장자 | 최대 크기 제한 |
|---|---|---|
| 실행 파일 (PE) | .dll, .exe, .exe64 |
16 MB |
| 실행 파일 (Linux) | .a, .dex, .elf, .ko, .o, .so |
50MB |
| 문서 (Microsoft Office) | .doc, .docx, .xls, .xlsx, .ppt, .pptx, .docm, .dotm, .xlm, .xlsm, .xltm, .pptm, .potm, .ppsm |
16 MB |
| 문서 (PDF) | .pdf |
3 MB |
| 보관 파일 | .rar, .zip, .7z, .zbundle |
50MB |
| 스크립트 및 웹 (APK) | .apk |
10MB |
| 스크립트 및 웹 (JAR) | .jar |
5MB |
| 스크립트 및 웹 (스크립트/웹) | .elink, .hta, .pl, .sh |
20 KB |
고급 멀웨어 샌드박스 서비스 지역
고급 멀웨어 샌드박스 리전은 Palo Alto Networks에서 Advanced WildFire를 호스팅하는 특정 위치를 나타냅니다. 이러한 영역은 표준Google Cloud 리전에 매핑되지 않습니다. 리소스가 Google Cloud 배포된 위치와 관계없이 고급 멀웨어 샌드박스 트래픽은 분석을 위해 Palo Alto의 지정된 서비스 영역으로 라우팅됩니다.
엔드포인트를 구성할 때 고급 멀웨어 샌드박스 리전을 지정하지 않으면 시스템에서 트래픽을 사용 가능한 가장 가까운 고급 멀웨어 샌드박스 리전에 자동으로 매핑합니다. 자세한 내용은 고급 멀웨어 샌드박스용 방화벽 엔드포인트를 참고하세요.
다음 표에는 지원되는 고급 멀웨어 샌드박스 서비스 지역이 나와 있습니다.
위치: Palo Alto Networks가 지역 고급 멀웨어 샌드박스 분석 인프라를 호스팅하는 국가 또는 지리적 영역입니다.
리전: 방화벽 엔드포인트를 만들거나 업데이트할 때 사용할 구성 값입니다. 예를 들어
--wildfire-regionGoogle Cloud CLI 플래그, API 요청 또는 Terraform 리소스에서Palo Alto Networks Advanced WildFire 클라우드 포털: 리전 고급 멀웨어 샌드박스 서비스 포털의 정규화된 도메인 이름 (FQDN)입니다. 이 FQDN을 사용하여 데이터 레지던시 규정 준수를 확인하거나, 보안 경계를 감사하거나, 방화벽 및 프록시 허용 목록을 구성할 수 있습니다.
| 위치 | 리전 | Palo Alto Networks Advanced WildFire 클라우드 포털 |
|---|---|---|
| 오스트레일리아 | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| 캐나다 | CANADA |
ca.wildfire.paloaltonetworks.com |
| 프랑스 | FRANCE |
fr.wildfire.paloaltonetworks.com |
| 독일 | GERMANY |
de.wildfire.paloaltonetworks.com |
| 인도 | INDIA |
in.wildfire.paloaltonetworks.com |
| 인도네시아 | INDONESIA |
id.wildfire.paloaltonetworks.com |
| 이스라엘 | ISRAEL |
il.wildfire.paloaltonetworks.com |
| 일본 | JAPAN |
jp.wildfire.paloaltonetworks.com |
| 폴란드 | POLAND |
pl.wildfire.paloaltonetworks.com |
| 카타르 | QATAR |
qatar.wildfire.paloaltonetworks.com |
| 사우디아라비아 | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| 싱가포르 | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| 대한민국 | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| 스페인 | SPAIN |
es.wildfire.paloaltonetworks.com |
| 스위스 | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| 타이완 | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| 영국 | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| 미국 | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |