


Cloud Next Generation Firewall(Cloud NGFW)の高度なマルウェア サンドボックス(WildFire)サービスは、インラインの ML とクラウドベースの行動サンドボックスを使用してマルウェア対策を提供します。Palo Alto Networks Advanced WildFire を基盤とするこのサービスは、疑わしいファイルをリアルタイムで評価することで、標準のシグネチャベースの侵入検知および防止サービスを拡張し、ゼロデイ攻撃がワークロードに到達するのを防ぎます。
高度なマルウェア サンドボックスは、Cloud Next Generation Firewall Enterprise の機能の一部として提供されます。詳細については、料金と割り当てと上限をご覧ください。
このドキュメントでは、高度なマルウェア サンドボックスの機能、アーキテクチャ、コア コンポーネント、サポートされているファイル形式、サービス リージョンの概要について説明します。
高度なマルウェア サンドボックスを使用するメリット
Advanced malware sandbox を Cloud Next Generation Firewall Enterprise に統合すると、次の機能が提供されます。
未知の脅威とゼロデイ脅威からの保護: 確立されたシグネチャのない新しいマルウェアや高度にカスタマイズされたマルウェアを検出してブロックします。
インライン データプレーン保護: ゾーン ファイアウォール エンドポイントで、クラウド ルックアップを介してファイル転送をリアルタイムでインターセプトして分析し、脅威にさらされるリスクを最小限に抑えます。
適応型脅威インテリジェンス: 新たに検出された脅威の判定をローカル シグネチャ データベースに自動的に組み込みます。
実用的な可視性とフォレンジック: 高度なマルウェア サンドボックスは、Cloud Logging と直接統合される詳細な送信ログと脅威ログを生成します。脅威が検出された場合は、サンドボックス実行の詳細な分析レポートをダウンロードし、実際のマルウェア サンプルをダウンロードして、セキュリティ オペレーション センター(SOC)で個別に分析できます。
高度なマルウェア サンドボックスの仕組み
高度なマルウェア サンドボックスは、パケットをインターセプトし、高速なローカル チェックを実行し、必要に応じて高度な動作サンドボックスをクラウドにオフロードすることで、ネットワーク経由のファイル転送を検査します。
次の高度なマルウェア サンドボックスのアーキテクチャ図は、Virtual Private Cloud(VPC)ネットワークの仮想マシン(VM)からゾーン ファイアウォール エンドポイントへのパケット インターセプト、インライン ML エンジンとシグネチャ データベースによる並列評価、リアルタイム クラウド ルックアップ、非同期クラウド サンドボックスを示しています。
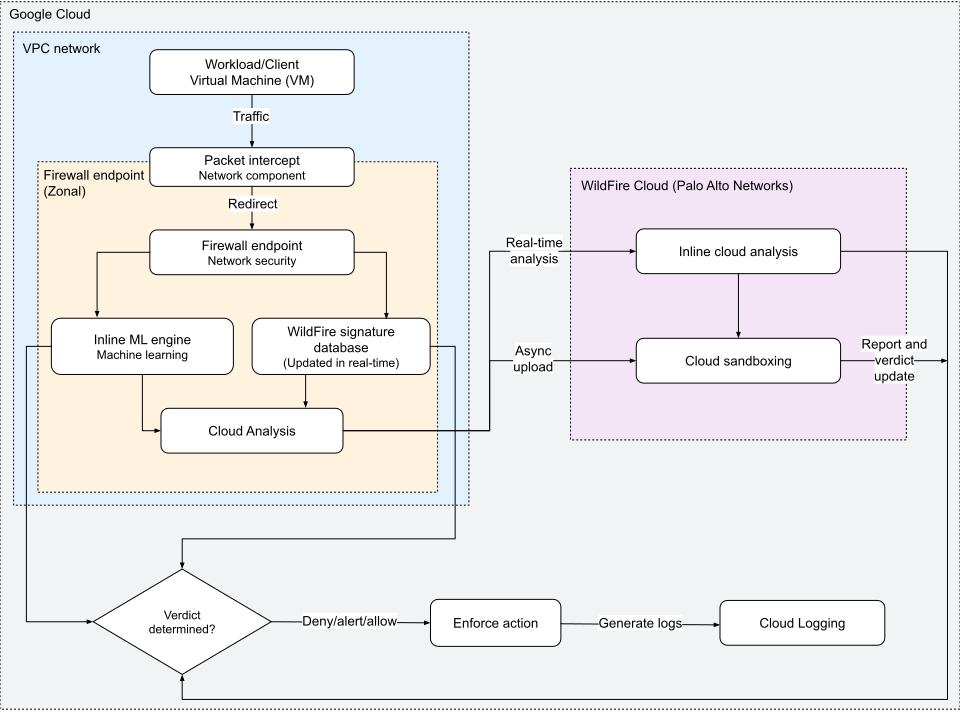
統合は、次のステージでファイル転送を処理して評価します。
トラフィックのインターセプトとリダイレクト
VPC ネットワーク内の VM インスタンスが接続またはファイル転送を開始すると、ファイアウォール ポリシー ルールは次のようにフローをリダイレクトします。
- パケット インターセプト: Google Cloud パケット インターセプト ネットワーク コンポーネントが、トラフィック ストリーム内のパケットをキャプチャします。
- リダイレクト: インターセプト コンポーネントは、レイヤ 7 検査のためにネットワーク パケットをゾーン ファイアウォール エンドポイントにリダイレクトします。
インラインのローカル評価
トラフィックがファイアウォール エンドポイントにリダイレクトされると、ファイルは 2 つのインラインの高性能エンジンによって並行して分析されます。
シグネチャベースの検出: エンドポイントは、ファイルをローカルの脅威シグネチャ データベースと比較します。このデータベースはリアルタイムで更新され、認識された悪意のあるファイルを検出して削除します。
インライン ML: インライン ML エンジンは、ファイアウォール データプレーンで ML モデルを直接実行します。ファイルがリアルタイムで分析され、
Windows_Executable、ELF、Powershell_Script、MS_Officeなどのサポートされているファイル形式でゼロデイ攻撃や高度な脅威が特定されます。
クラウドベースの高度な検査
ゼロデイの脅威や認識されないローカル シグネチャを含むファイルの場合、高度なマルウェア サンドボックスは高度なクラウド分析を使用します。
インライン クラウド分析: セキュリティ プロファイルで有効になっている場合、ファイアウォールは、高度なマルウェア サンドボックス クラウドでリアルタイム ルックアップを実行している間、ファイル転送を一時的に保持します。クラウドはファイルを評価し、ファイルがネットワークに到達する前にシグナルを返します。
Advanced malware sandbox cloud は、 Google Cloud でホストされ、Palo Alto Networks(PAN)によって運用されるパートナーの Software as a Service(SaaS)プラットフォームです。これにより、詳細な非同期マルウェア分析とリアルタイムの脅威評価が可能になります。
非同期クラウド サンドボックス: ファイルの判定が不明な場合、ファイアウォールはファイルを抽出し、高度なマルウェア サンドボックス クラウドに非同期でアップロードして、詳細なサンドボックス化を行います。この隔離されたコンテナ環境で、セキュリティ エンジンがファイルを実行し、その動作を監査します。
アクションの適用とロギング
判定結果(マルウェア、グレーウェア、正常)に基づいて、ファイアウォール ルールは次のようにポリシーを適用します。
適用されたアクション: 高度なマルウェア サンドボックスのセキュリティ プロファイルに従って、ファイルがブロック(
Deny)、記録(Alert)、または許可(Allow)されます。監査ログ: イベントログは Cloud Logging に記録されます。具体的には
firewall_wildfire_submissionログです。これらの送信ログは、[高度なマルウェア サンドボックスへの送信] ダッシュボードとページに表示されます。サンドボックス フィードバック: 非同期サンドボックス化が完了すると、完全な行動レポートと元のマルウェア サンプルが帯域外で同期され、クエリまたは取得に使用できるようになります。
高度なマルウェア サンドボックスのコンポーネント
高度なマルウェア サンドボックスを使用するには、次のコンポーネントを構成する必要があります。
セキュリティ プロファイルとセキュリティ プロファイル グループ
高度なマルウェア サンドボックス セキュリティ プロファイル:
WILDFIRE_ANALYSISタイプの汎用ポリシー構造。分析のために送信されるファイルの種類とトラフィックの方向を定義します。詳細については、高度なマルウェア サンドボックスのセキュリティ プロファイルをご覧ください。Advanced マルウェア サンドボックス セキュリティ プロファイルの構成については、Advanced マルウェア サンドボックス セキュリティ プロファイルを作成して管理するをご覧ください。
セキュリティ プロファイル グループ: セキュリティ プロファイルのコンテナとして機能します。各グループには、異なるタイプのセキュリティ プロファイルが 1 つ以上含まれています。グループに高度なマルウェア サンドボックス セキュリティ プロファイルを含める場合は、侵入検知および防止サービス セキュリティ プロファイルが必要です。
詳細については、セキュリティ プロファイル グループの作成と管理をご覧ください。
ファイアウォール エンドポイント
ファイアウォール エンドポイントは、ゾーンレベルで作成される組織リソースです。デプロイされているゾーンのレイヤ 7 トラフィックを検査します。エンドポイントは、同じゾーン内の 1 つ以上の VPC に関連付けられています。ターゲット VM インスタンスのトラフィックをフィルタリングするには、ターゲット VM が配置されている VPC と同じゾーンにファイアウォール エンドポイントを作成します。
ファイアウォール エンドポイントで [高度なマルウェア サンドボックス(WildFire)を有効にする] オプションが選択されている必要があります。この設定はエンドポイント全体に適用され、送信先となるリージョンを決定します。
詳細については、高度なマルウェア サンドボックスのファイアウォール エンドポイントをご覧ください。
ファイアウォール ポリシー
ファイアウォール ポリシーは、VM インスタンスのすべての上り(内向き)トラフィックと下り(外向き)トラフィックに直接適用されます。階層型ファイアウォール ポリシーとグローバル ネットワーク ファイアウォール ポリシーを使用して、レイヤ 7 検査を含むファイアウォール ポリシールールを構成できます。
ファイアウォール ポリシールール
ファイアウォール ポリシールールは、検査するトラフィックを特定し、高度なマルウェア サンドボックス セキュリティ プロファイルを含むセキュリティ プロファイル グループを適用します。Advanced malware sandbox を構成するには、次のことを行うファイアウォール ポリシー ルールを作成します。
- 複数のレイヤ 3 およびレイヤ 4 のファイアウォール ポリシールール コンポーネントを使用して、検査するトラフィックの種類を特定します。
- 一致したトラフィックに対する
apply_security_profile_groupアクションのセキュリティ プロファイル グループ名を指定します。
高度なマルウェア サンドボックスの完全なワークフローについては、ネットワークで高度なマルウェア サンドボックスを構成するをご覧ください。
ファイアウォール ルールでセキュアタグを使用して、高度なマルウェア サンドボックスを構成することもできます。ネットワーク内のタグを使用して、ファイル転送に高度なマルウェア スキャンが必要な VM インスタンス ワークロードを選択的に識別することで、設定した既存のセグメンテーションを基盤に構築できます。
セキュリティ プロファイル グループを適用するようにファイアウォール ルールを構成し、宛先を 0.0.0.0/0 に設定すると、ファイアウォール エンドポイントが接続されていないゾーンの VM から発信されたトラフィックはレイヤ 7 検査を受けません。ファイアウォール ポリシー ルールは、送信元、ポート、プロトコルなどの他のルール パラメータと一致するすべてのトラフィックを許可します。ポリシーの一貫した適用を確保するには、レイヤ 7 検査を必要とするワークロードがある VPC ネットワーク内のすべてのゾーンにファイアウォール エンドポイントをデプロイします。
サポートされているファイル形式とサイズの上限
次の表に、Advanced malware sandbox で分析されるファイル カテゴリ、サポートされている拡張子、最大ファイルサイズの上限を示します。
| カテゴリ | サポートされているファイル拡張子 | 最大サイズの上限 |
|---|---|---|
| 実行可能ファイル(PE) | .dll、.exe、.exe64 |
16 MB |
| 実行可能ファイル(Linux) | .a、.dex、.elf、.ko、.o、.so |
50 MB |
| ドキュメント(Microsoft Office) | .doc、.docx、.xls、.xlsx、.ppt、.pptx、.docm、.dotm、.xlm、.xlsm、.xltm、.pptm、.potm、.ppsm |
16 MB |
| ドキュメント(PDF) | .pdf |
3 MB |
| アーカイブ | .rar、.zip、.7z、.zbundle |
50 MB |
| スクリプトとウェブ(APK) | .apk |
10 MB |
| スクリプトとウェブ(JAR) | .jar |
5 MB |
| スクリプトとウェブ(Scripts/Web) | .elink、.hta、.pl、.sh |
20 KB |
高度なマルウェア サンドボックス サービスのリージョン
高度なマルウェア サンドボックス リージョンは、Palo Alto Networks が Advanced WildFire をホストする特定のロケーションを指します。これらのゾーンは、標準のGoogle Cloud リージョンにマッピングされません。 Google Cloud リソースのデプロイ場所に関係なく、高度なマルウェア サンドボックスのトラフィックは、分析のために Palo Alto の指定されたサービスゾーンに転送されます。
エンドポイントの構成時に高度なマルウェア サンドボックス リージョンを指定しない場合、システムはトラフィックを最も近い使用可能な高度なマルウェア サンドボックス リージョンに自動的にマッピングします。詳細については、高度なマルウェア サンドボックスのファイアウォール エンドポイントをご覧ください。
次の表に、サポートされている高度なマルウェア サンドボックス サービスのリージョンを示します。
Location: Palo Alto Networks がリージョンの高度なマルウェア サンドボックス分析インフラストラクチャをホストしている国または地域。
リージョン: ファイアウォール エンドポイントの作成または更新時に使用する構成値。たとえば、
--wildfire-regionGoogle Cloud CLI フラグ、API リクエスト、Terraform リソースなどです。Palo Alto Networks Advanced WildFire クラウド ポータル: リージョン高度なマルウェア サンドボックス サービス ポータルの完全修飾ドメイン名(FQDN)。この FQDN を使用して、データ所在地のコンプライアンスの確認、セキュリティ境界の監査、ファイアウォールとプロキシの許可リストの構成を行うことができます。
| ロケーション | リージョン | Palo Alto Networks Advanced WildFire クラウド ポータル |
|---|---|---|
| オーストラリア | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| カナダ | CANADA |
ca.wildfire.paloaltonetworks.com |
| フランス | FRANCE |
fr.wildfire.paloaltonetworks.com |
| ドイツ | GERMANY |
de.wildfire.paloaltonetworks.com |
| インド | INDIA |
in.wildfire.paloaltonetworks.com |
| インドネシア | INDONESIA |
id.wildfire.paloaltonetworks.com |
| イスラエル | ISRAEL |
il.wildfire.paloaltonetworks.com |
| 日本 | JAPAN |
jp.wildfire.paloaltonetworks.com |
| ポーランド | POLAND |
pl.wildfire.paloaltonetworks.com |
| カタール | QATAR |
qatar.wildfire.paloaltonetworks.com |
| サウジアラビア | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| シンガポール | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| 韓国 | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| スペイン | SPAIN |
es.wildfire.paloaltonetworks.com |
| スイス | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| 台湾 | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| 英国 | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| 米国 | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |