


El servicio de Zona de pruebas de malware avanzada (WildFire) para Cloud Next Generation Firewall (Cloud NGFW) proporciona protección contra malware con aprendizaje automático (AA) en línea y zona de pruebas de comportamiento basada en la nube. Con la tecnología de Advanced WildFire de Palo Alto Networks, el servicio extiende el servicio estándar de detección y prevención de intrusiones basado en firmas, ya que evalúa los archivos sospechosos en tiempo real para evitar que las amenazas de día cero lleguen a tus cargas de trabajo.
La zona de pruebas de malware avanzada se incluye como parte de las capacidades de Cloud Next Generation Firewall Enterprise. Si deseas obtener más información, consulta Precios y Cuotas y límites.
En este documento, se proporciona una descripción general de las capacidades, la arquitectura, los componentes principales, los tipos de archivos admitidos y las regiones de servicio de Advanced malware sandbox.
Beneficios de usar la Zona de pruebas de malware avanzada
La integración de la Zona de pruebas de malware avanzada en Cloud Next Generation Firewall Enterprise proporciona las siguientes capacidades:
Protección contra amenazas desconocidas y de día cero: Detecta y bloquea software malicioso nuevo o altamente personalizado que no tiene firmas establecidas.
Protección de plano de datos intercalada: Intercepta y analiza las transferencias de archivos en tiempo real directamente en los extremos del firewall zonal y a través de búsquedas en la nube para minimizar la exposición a amenazas.
Inteligencia contra amenazas adaptable: Incorpora automáticamente los veredictos de amenazas descubiertos recientemente en las bases de datos de firmas locales.
Visibilidad y análisis forense prácticos: La zona de pruebas de malware avanzada genera registros de envíos y registros de amenazas detallados que se integran directamente con Cloud Logging. Si se detecta una amenaza, puedes descargar informes de análisis detallados de la ejecución de la zona de pruebas y la muestra de software malicioso real para realizar un análisis independiente en el centro de operaciones de seguridad (SOC).
Cómo funciona la Zona de pruebas de malware avanzada
La Zona de pruebas de malware avanzada inspecciona las transferencias de archivos enrutadas por la red interceptando paquetes, realizando verificaciones locales de alta velocidad y descargando la zona de pruebas de comportamiento avanzada en la nube cuando es necesario.
En el siguiente diagrama de arquitectura de la zona de pruebas de malware avanzada, se muestra la interceptación de paquetes desde una máquina virtual (VM) de red de nube privada virtual (VPC) hasta un extremo de firewall zonal, la evaluación paralela del motor de AA intercalado y la base de datos de firmas, las búsquedas en la nube en tiempo real y la zona de pruebas en la nube asíncrona.
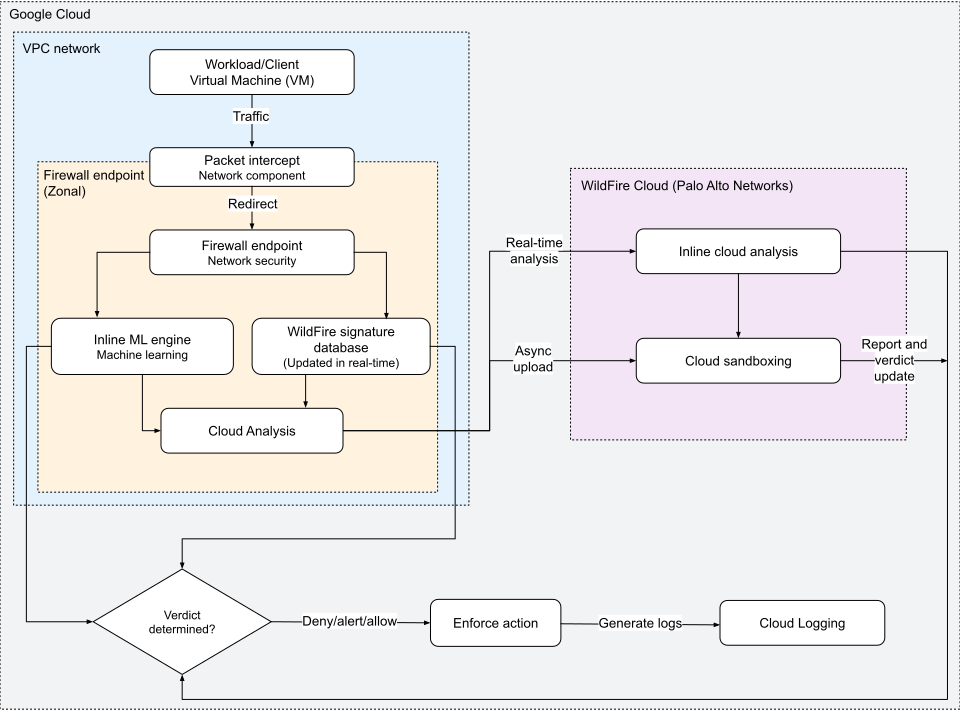
La integración procesa y evalúa las transferencias de archivos en las siguientes etapas:
Intercepción y redireccionamiento del tráfico
Cuando una instancia de VM dentro de tu red de VPC inicia una conexión o una transferencia de archivos, la regla de política de firewall redirecciona el flujo de la siguiente manera:
- Interceptación de paquetes: El componente de red Google Cloud Packet Intercept captura paquetes en el flujo de tráfico.
- Redireccionamiento: El componente de interceptación redirecciona los paquetes de red al extremo de firewall zonal para la inspección de la capa 7.
Evaluación local intercalada
Después de que el tráfico se redirecciona al extremo del firewall, dos motores en línea de alto rendimiento analizan el archivo en paralelo:
Detección basada en firmas: El endpoint compara el archivo con una base de datos local de firmas de amenazas. Esta base de datos se actualiza en tiempo real para detectar y descartar archivos maliciosos reconocidos.
AA intercalado: El motor de AA intercalado ejecuta modelos de AA directamente en el plano de datos del firewall. Analiza el archivo en tiempo real para identificar amenazas de día cero o altamente sofisticadas en tipos de archivos compatibles, como
Windows_Executable,ELF,Powershell_ScriptyMS_Office.
Inspección avanzada basada en la nube
Para las amenazas de día cero o los archivos con firmas locales no reconocidas, la Zona de pruebas de malware avanzada usa el análisis avanzado en la nube:
Análisis directo en la nube: Si está habilitado en el perfil de seguridad, el firewall retiene temporalmente la transferencia de archivos mientras realiza una búsqueda en tiempo real en la nube de la zona de pruebas de malware avanzada. La nube evalúa el archivo y envía una señal antes de que llegue a tu red.
La zona de pruebas de malware avanzada en la nube es una plataforma de software como servicio (SaaS) asociada que aloja Google Cloud y opera Palo Alto Networks (PAN). Proporciona análisis de software malicioso asíncronos y profundos, y evaluación de amenazas en tiempo real.
Zona de pruebas asíncrona en la nube: Si el veredicto del archivo es desconocido, el firewall extrae el archivo y lo sube de forma asíncrona a la zona de pruebas avanzada de malware en la nube para realizar una zona de pruebas profunda. En este entorno de contenedor aislado, los motores de seguridad ejecutan el archivo y auditan su comportamiento.
Registro y aplicación de acciones
Según el veredicto resultante (software malicioso, grayware o benigno), la regla de firewall aplica la política de la siguiente manera:
Aplicar acción: El archivo se bloquea (
Deny), se registra (Alert) o se permite (Allow) de acuerdo con tu perfil de seguridad de la Zona de pruebas de malware avanzada.Registros de auditoría: Los registros de eventos se registran en Cloud Logging, específicamente en el registro
firewall_wildfire_submission. Estos registros de envío se muestran en el panel y la página del Envío a la Zona de pruebas de malware avanzada.Comentarios de la zona de pruebas: Después de que se completa la zona de pruebas asíncrona, se sincronizan un informe de comportamiento completo y las muestras originales de software malicioso fuera de banda, y se ponen a tu disposición para que los consultes o recuperes.
Componentes de la Zona de pruebas de malware avanzada
Para usar la Zona de pruebas de malware avanzada, debes configurar los siguientes componentes:
Perfiles de seguridad y grupos de perfiles de seguridad
Perfiles de seguridad de la zona de pruebas de malware avanzada: Son estructuras de políticas genéricas de tipo
WILDFIRE_ANALYSIS. Definen qué tipos de archivos se envían para su análisis y la dirección del tráfico. Para obtener más información, consulta Perfil de seguridad de la zona de pruebas de malware avanzada.Para obtener información sobre la configuración del perfil de seguridad de la Zona de pruebas de malware avanzada, consulta Crea y administra perfiles de seguridad de la Zona de pruebas de malware avanzada.
Grupos de perfiles de seguridad: Actúan como contenedores de perfiles de seguridad. Cada grupo contiene uno o más perfiles de seguridad de diferentes tipos. Ten en cuenta que se requiere un perfil de seguridad del servicio de detección y prevención de intrusiones cuando incluyes un perfil de seguridad de la zona de pruebas de malware avanzada en un grupo.
Para obtener más información, consulta Crea y administra grupos de perfiles de seguridad.
Extremos de firewall
Un extremo de firewall es un recurso organizativo creado a nivel zonal. Inspecciona el tráfico de capa 7 en la zona en la que se implementa. Los extremos están asociados a una o más VPC en la misma zona. Para filtrar el tráfico de una instancia de VM de destino, crea el extremo de firewall en la misma zona que la VPC en la que se encuentra la VM de destino.
Un extremo de firewall debe tener seleccionada la opción Habilitar la Zona de pruebas de malware avanzada (WildFire). Este parámetro de configuración se aplica a todo el extremo y determina la región a la que se envían los envíos.
Para obtener más información, consulta Extremo de firewall para la zona de pruebas de malware avanzada.
Políticas de firewall
Las políticas de firewall se aplican directamente a todo el tráfico de entrada y salida de una instancia de VM. Puedes usar políticas de firewall jerárquicas y políticas de firewall de red globales para configurar reglas de políticas de firewall con inspección de la capa 7.
Reglas de la política de firewall
Las reglas de política de firewall identifican el tráfico que se debe inspeccionar y aplican el grupo de perfiles de seguridad que contiene el perfil de seguridad de la zona de pruebas avanzada de software malicioso. Para configurar la Zona de pruebas de malware avanzada, crea una regla de política de firewall que haga lo siguiente:
- Identifica el tipo de tráfico que se inspeccionará con varios componentes de reglas de políticas de firewall de capa 3 y capa 4.
- Especifica el nombre del grupo de perfiles de seguridad para la acción
apply_security_profile_groupen el tráfico coincidente.
Para ver el flujo de trabajo completo de la Zona de pruebas de malware avanzada, consulta Configura la Zona de pruebas de malware avanzada en tu red.
También puedes usar etiquetas seguras en las reglas de firewall para configurar la Zona de pruebas de malware avanzada. Puedes aprovechar la segmentación existente que configuraste usando etiquetas en tu red para identificar de forma selectiva las cargas de trabajo de instancias de VM cuyas transferencias de archivos requieren un análisis avanzado de software malicioso.
Si configuras una regla de firewall para aplicar un grupo de perfiles de seguridad y estableces el destino en 0.0.0.0/0, el tráfico que se origina en las VMs de zonas sin un extremo de firewall adjunto no se somete a la inspección de capa 7. La regla de política de firewall permite todo el tráfico que coincide con los demás parámetros de la regla, como la fuente, el puerto y el protocolo. Para garantizar la aplicación coherente de políticas, implementa extremos de firewall en todas las zonas de la red de VPC en las que tengas cargas de trabajo que requieran inspección de capa 7.
Tipos de archivos y límites de tamaño admitidos
En la siguiente tabla, se enumeran las categorías de archivos, las extensiones admitidas y los límites de tamaño de archivo máximos que analiza la Zona de pruebas avanzada contra malware:
| Categoría | Extensiones de archivo compatibles | Límite de tamaño máximo |
|---|---|---|
| Ejecutables (PE) | .dll, .exe, .exe64 |
16 MB |
| Ejecutables (Linux) | .a, .dex, .elf, .ko, .o, .so |
50 MB |
| Documentos (Microsoft Office) | .doc, .docx, .xls, .xlsx, .ppt, .pptx, .docm, .dotm, .xlm, .xlsm, .xltm, .pptm, .potm, .ppsm |
16 MB |
| Documentos (PDF) | .pdf |
3 MB |
| Archivos | .rar, .zip, .7z, .zbundle |
50 MB |
| Secuencias de comandos y Web (APK) | .apk |
10 MB |
| Scripts and web (JAR) | .jar |
5 MB |
| Secuencias de comandos y Web (Scripts/Web) | .elink, .hta, .pl, .sh |
20 KB |
Regiones del servicio de Zona de pruebas de malware avanzada
Una región de la Zona de pruebas avanzada contra malware hace referencia a la ubicación específica en la que Palo Alto Networks aloja Advanced WildFire. Estas zonas no se asignan a las regionesGoogle Cloud estándar. Independientemente de dónde se implementen tus recursos de Google Cloud , el tráfico de la Zona de pruebas de malware avanzada se enruta a las zonas de servicio designadas de Palo Alto para su análisis.
Si no especificas una región de la Zona de pruebas de malware avanzada cuando configuras tu extremo, el sistema automáticamente asigna tu tráfico a la región de la Zona de pruebas de malware avanzada disponible más cercana. Para obtener más información, consulta Extremo de firewall para la zona de pruebas de malware avanzada.
En la siguiente tabla, se enumeran las regiones admitidas del servicio de Advanced Malware Sandbox:
Ubicación: Es el país o el área geográfica en la que Palo Alto Networks aloja la infraestructura regional de análisis de la Zona de pruebas avanzada contra malware.
Región: Es el valor de configuración que se usará cuando se cree o actualice un extremo de firewall. Por ejemplo, en la marca de
--wildfire-regionde Google Cloud CLI, las solicitudes a la API o los recursos de Terraform.Portal en la nube de Advanced WildFire de Palo Alto Networks: Es el nombre de dominio completamente calificado (FQDN) del portal de servicio regional de la zona de pruebas de malware avanzada. Puedes usar este FQDN para verificar el cumplimiento de la residencia de datos, auditar los límites de seguridad o configurar las listas de entidades permitidas del firewall y el proxy.
| Ubicación | Región | Portal en la nube de Advanced WildFire de Palo Alto Networks |
|---|---|---|
| Australia | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| Canadá | CANADA |
ca.wildfire.paloaltonetworks.com |
| Francia | FRANCE |
fr.wildfire.paloaltonetworks.com |
| Alemania | GERMANY |
de.wildfire.paloaltonetworks.com |
| India | INDIA |
in.wildfire.paloaltonetworks.com |
| Indonesia | INDONESIA |
id.wildfire.paloaltonetworks.com |
| Israel | ISRAEL |
il.wildfire.paloaltonetworks.com |
| Japón | JAPAN |
jp.wildfire.paloaltonetworks.com |
| Polonia | POLAND |
pl.wildfire.paloaltonetworks.com |
| Catar | QATAR |
qatar.wildfire.paloaltonetworks.com |
| Arabia Saudita | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| Singapur | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| Corea del Sur | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| España | SPAIN |
es.wildfire.paloaltonetworks.com |
| Suiza | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| Taiwán | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| Reino Unido | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| Estados Unidos | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |
¿Qué sigue?
- Configura la Zona de pruebas de malware avanzada en tu red
- Crea y administra extremos de firewall
- Crea y administra perfiles de seguridad de la Zona de pruebas de malware avanzada