


Cloud Next Generation Firewall (Cloud NGFW) 的高级恶意软件沙盒 (WildFire) 服务使用内嵌机器学习 (ML) 和基于云的行为沙盒技术来提供恶意软件防护。该服务由 Palo Alto Networks Advanced WildFire 提供支持,通过实时评估可疑文件来防止零日威胁影响您的工作负载,从而扩展了基于标准签名的入侵检测与防御服务。
高级恶意软件沙盒是 Cloud Next Generation Firewall 企业版功能的一部分。如需了解详情,请参阅价格以及配额和限制。
本文档简要介绍了高级恶意软件沙盒的功能、架构、核心组件、支持的文件类型和服务区域。
使用高级恶意软件沙盒的好处
将高级恶意软件沙盒集成到 Cloud Next Generation Firewall 企业版中可提供以下功能:
防范未知威胁和零日威胁:检测并阻止缺乏既定特征码的新型恶意软件或高度定制的恶意软件。
内嵌数据平面保护:直接在区域防火墙端点上实时拦截和分析文件传输,并通过云端查找来最大限度地减少威胁暴露。
自适应威胁情报:自动将新发现的威胁判定结果纳入本地签名数据库。
可据以采取行动的可见性和取证功能:高级恶意软件沙盒会生成详细的提交日志和威胁日志,这些日志可直接与 Cloud Logging 集成。如果检测到威胁,您可以下载沙盒执行的详细分析报告,并下载实际的恶意软件样本以供安全运维中心 (SOC) 进行独立分析。
高级恶意软件沙盒的工作原理
高级恶意软件沙盒通过拦截数据包、执行高速本地检查,并在必要时将高级行为沙盒化卸载到云端,来检查通过网络路由的文件传输。
以下高级恶意软件沙盒架构图显示了从虚拟私有云 (VPC) 网络虚拟机 (VM) 到区域防火墙端点的数据包拦截、内嵌 ML 引擎和签名数据库的并行评估、实时云查找以及异步云沙盒。
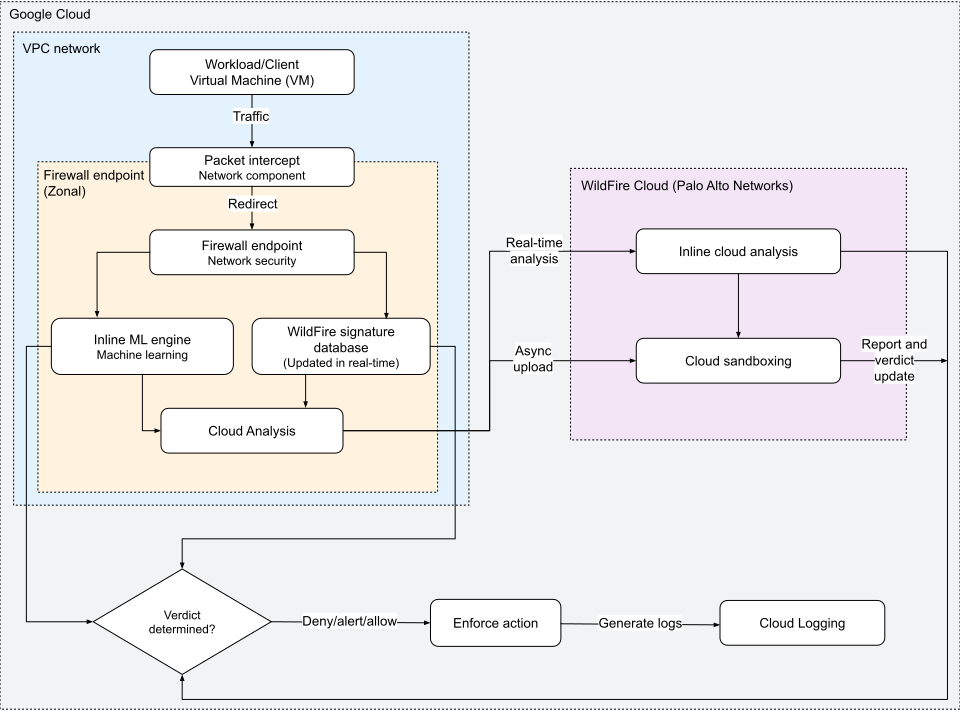
集成通过以下阶段处理和评估文件传输:
流量拦截和重定向
当 VPC 网络中的虚拟机实例发起连接或文件传输时,防火墙政策规则会按如下方式重定向流量:
- 数据包拦截: Google Cloud 数据包拦截网络组件会捕获流量流中的数据包。
- 重定向:拦截组件将网络数据包重定向到区域防火墙端点,以进行第 7 层检查。
内嵌本地评估
在流量重定向到防火墙端点后,两个高性能的内联引擎会并行分析该文件:
基于特征的检测:端点将文件与本地威胁特征数据库进行比较。此数据库会实时更新,以检测并舍弃已识别的恶意文件。
内嵌 ML:内嵌 ML 引擎直接在防火墙数据平面中运行 ML 模型。它会实时分析文件,以识别受支持的文件类型(例如
Windows_Executable、ELF、Powershell_Script和MS_Office)中的零日威胁或高度复杂的威胁。
基于云的高级检查
对于零日威胁或具有无法识别的本地签名的文件,高级恶意软件沙盒会使用高级云分析:
内嵌云分析:如果在安全配置文件中启用,防火墙会在高级恶意软件沙盒云中执行实时查找,同时暂时保留文件传输。云会在文件到达您的网络之前评估该文件并发送信号。
高级恶意软件沙盒云是一个合作伙伴软件即服务 (SaaS) 平台,由 Palo Alto Networks (PAN) 托管并在 Google Cloud 中运行。它提供深入的异步恶意软件分析和实时威胁评估。
异步云沙盒:如果文件判定结果为“未知”,防火墙会提取该文件并将其异步上传到高级恶意软件沙盒云进行深度沙盒处理。在这个隔离的容器环境中,安全引擎会执行文件并审核其行为。
操作强制执行和日志记录
根据最终的判定结果(恶意软件、灰度软件或良性软件),防火墙规则会按如下方式执行政策:
强制执行操作:系统会根据您的高级恶意软件沙盒安全配置文件来阻止 (
Deny)、记录 (Alert) 或允许 (Allow) 该文件。审核日志:事件日志记录在 Cloud Logging 中,具体来说是
firewall_wildfire_submission日志。这些提交日志会显示在高级恶意软件沙盒提交信息中心和页面上。沙盒反馈:异步沙盒分析完成后,系统会以带外方式同步完整的行为报告和原始恶意软件样本,供您查询或检索。
高级恶意软件沙盒的组件
如需使用高级恶意软件沙盒,您必须配置以下组件:
安全配置文件和安全配置文件组
高级恶意软件沙盒安全配置文件:
WILDFIRE_ANALYSIS类型的通用政策结构。它们定义了提交哪些文件类型进行分析以及流量的方向。如需了解详情,请参阅高级恶意软件沙盒安全配置文件。如需了解高级恶意软件沙盒安全配置文件配置,请参阅创建和管理高级恶意软件沙盒安全配置文件。
安全配置文件组:充当安全配置文件的容器。 每个组都包含一个或多个不同类型的安全配置文件。请注意,如果要在群组中添加高级恶意软件沙盒安全配置文件,则必须添加入侵检测与防御服务安全配置文件。
如需了解详情,请参阅创建和管理安全配置文件组。
防火墙端点
防火墙端点是在可用区级层创建的组织资源。它会检查部署所在可用区的第 7 层流量。端点与同一可用区中的一个或多个 VPC 相关联。如需过滤目标虚拟机实例的流量,请在目标虚拟机所在的 VPC 的同一可用区中创建防火墙端点。
防火墙端点必须选择启用高级恶意软件沙盒 (WildFire) 选项。 此设置适用于整个端点,并决定提交内容发送到的区域。
如需了解详情,请参阅高级恶意软件沙盒的防火墙端点。
防火墙政策
防火墙政策直接应用于虚拟机实例的所有入站和出站流量。您可以使用分层防火墙政策和全球网络防火墙政策来为防火墙政策规则配置第 7 层检查。
防火墙政策规则
防火墙政策规则用于识别要检查的流量,并应用包含高级恶意软件沙盒安全配置文件的安全配置文件组。如需配置高级恶意软件沙盒,请创建防火墙政策规则,以执行以下操作:
- 使用多个第 3 层和第 4 层防火墙政策规则组件来确定要检查的流量类型。
- 为匹配流量的
apply_security_profile_group操作指定安全配置文件组名称。
如需查看完整的高级恶意软件沙盒工作流,请参阅在网络中配置高级恶意软件沙盒。
您还可以在防火墙规则中使用安全标记来配置高级恶意软件沙盒。您可以使用网络中的标记来选择性地识别文件传输需要高级恶意软件扫描的虚拟机实例工作负载,从而在已设置的现有细分基础上进行构建。
如果您配置防火墙规则以应用安全配置文件组并将目的地设置为 0.0.0.0/0,则从没有关联防火墙端点的可用区中的虚拟机发出的流量不会接受第 7 层检查。防火墙政策规则允许与来源、端口和协议等其他规则参数匹配的所有流量。为确保政策执行的一致性,请在 VPC 网络中部署防火墙端点,该网络包含需要第 7 层检查的工作负载。
支持的文件类型和大小限制
下表列出了高级恶意软件沙盒分析的文件类别、支持的扩展名和文件大小上限:
| 类别 | 支持的文件扩展名 | 大小上限 |
|---|---|---|
| 可执行文件 (PE) | .dll、.exe、.exe64 |
16 MB |
| 可执行文件 (Linux) | .a、.dex、.elf、.ko、.o、.so |
50 MB |
| 文档 (Microsoft Office) | .doc、.docx、.xls、.xlsx、.ppt、.pptx、.docm、.dotm、.xlm、.xlsm、.xltm、.pptm、.potm、.ppsm |
16 MB |
| 文档 (PDF) | .pdf |
3 MB |
| 归档 | .rar、.zip、.7z、.zbundle |
50 MB |
| 脚本和网页 (APK) | .apk |
10 MB |
| 脚本和 Web (JAR) | .jar |
5 MB |
| 脚本和 Web(脚本/Web) | .elink、.hta、.pl、.sh |
20 KB |
高级恶意软件沙盒服务区域
高级恶意软件沙盒区域是指 Palo Alto Networks 托管 Advanced WildFire 的特定位置。这些地区不对应于标准Google Cloud 区域。无论您的 Google Cloud 资源部署在何处,高级恶意软件沙盒流量都会路由到 Palo Alto 的指定服务区进行分析。
如果您在配置端点时未指定高级恶意软件沙盒区域,系统会自动将流量映射到最近的可用高级恶意软件沙盒区域。如需了解详情,请参阅高级恶意软件沙盒的防火墙端点。
下表列出了支持高级恶意软件沙盒服务的区域:
位置:Palo Alto Networks 托管区域性高级恶意软件沙盒分析基础设施的国家/地区或地理区域。
区域:创建或更新防火墙端点时要使用的配置值。例如,在
--wildfire-regionGoogle Cloud CLI 标志、API 请求或 Terraform 资源中。Palo Alto Networks Advanced WildFire 云门户:区域性高级恶意软件沙盒服务门户的完全限定域名 (FQDN)。您可以使用此 FQDN 来验证数据驻留合规性、审核安全边界或配置防火墙和代理允许名单。
| 位置 | 区域 | Palo Alto Networks Advanced WildFire 云门户 |
|---|---|---|
| 澳大利亚 | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| 加拿大 | CANADA |
ca.wildfire.paloaltonetworks.com |
| 法国 | FRANCE |
fr.wildfire.paloaltonetworks.com |
| 德国 | GERMANY |
de.wildfire.paloaltonetworks.com |
| 印度 | INDIA |
in.wildfire.paloaltonetworks.com |
| 印度尼西亚 | INDONESIA |
id.wildfire.paloaltonetworks.com |
| 以色列 | ISRAEL |
il.wildfire.paloaltonetworks.com |
| 日本 | JAPAN |
jp.wildfire.paloaltonetworks.com |
| 波兰 | POLAND |
pl.wildfire.paloaltonetworks.com |
| 卡塔尔 | QATAR |
qatar.wildfire.paloaltonetworks.com |
| 沙特阿拉伯 | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| 新加坡 | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| 韩国 | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| 西班牙 | SPAIN |
es.wildfire.paloaltonetworks.com |
| 瑞士 | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| 台湾 | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| 英国 | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| 美国 | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |