


Il servizio sandbox avanzata per malware (WildFire) per Cloud Next Generation Firewall (Cloud NGFW) fornisce protezione da malware utilizzando il machine learning (ML) in linea e il sandboxing comportamentale basato sul cloud. Basato su Palo Alto Networks Advanced WildFire, il servizio estende il servizio standard di rilevamento delle intrusioni e prevenzione basato sulle firme valutando i file sospetti in tempo reale per impedire alle minacce zero-day di raggiungere i tuoi workload.
Advanced Malware Sandbox è incluso nelle funzionalità di Cloud Next Generation Firewall Enterprise. Per ulteriori dettagli, consulta le pagine Prezzi e Quote e limiti.
Questo documento fornisce una panoramica delle funzionalità, dell'architettura, dei componenti principali, dei tipi di file supportati e delle regioni di servizio della sandbox avanzata per malware.
Vantaggi dell'utilizzo della sandbox avanzata per malware
L'integrazione di Advanced Malware Sandbox in Cloud Next Generation Firewall Enterprise offre le seguenti funzionalità:
Protezione da minacce zero-day sconosciute: rileva e blocca malware nuovi o altamente personalizzati che non dispongono di firme consolidate.
Protezione inline del piano dati: intercetta e analizza i trasferimenti di file in tempo reale direttamente sugli endpoint firewall di zona e tramite ricerche nel cloud per ridurre al minimo l'esposizione alle minacce.
Threat intelligence adattiva: incorpora automaticamente i verdetti sulle minacce appena scoperte nei database delle firme locali.
Visibilità e analisi forense utilizzabili: la sandbox avanzata per malware genera log di invio e log delle minacce dettagliati che si integrano direttamente con Cloud Logging. Se viene rilevata una minaccia, puoi scaricare report di analisi dettagliati dell'esecuzione della sandbox e scaricare il campione di malware effettivo per un'analisi indipendente del Security Operations Center (SOC).
Come funziona la sandbox avanzata per malware
La sandbox avanzata per malware ispeziona i trasferimenti di file instradati dalla rete intercettando i pacchetti, eseguendo controlli locali ad alta velocità e scaricando il sandboxing comportamentale avanzato sul cloud, se necessario.
Il seguente diagramma dell'architettura della sandbox avanzata per malware mostra l'intercettazione dei pacchetti da una macchina virtuale (VM) di rete Virtual Private Cloud (VPC) a un endpoint firewall zonale, la valutazione parallela da parte del motore ML inline e del database delle firme, le ricerche nel cloud in tempo reale e il sandboxing nel cloud asincrono.
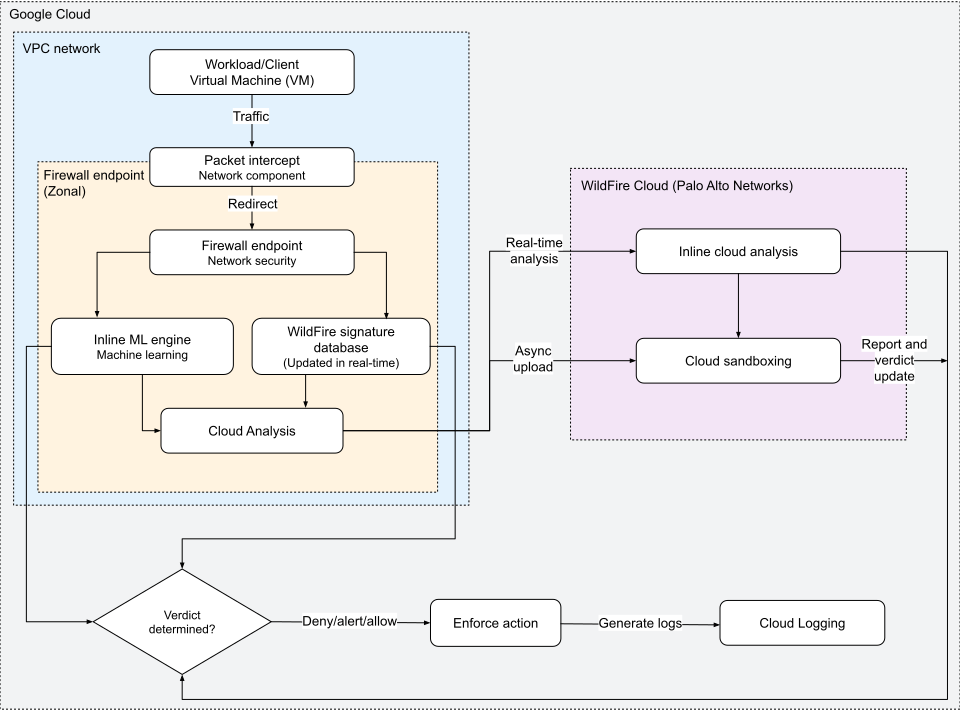
I processi di integrazione valutano i trasferimenti di file nelle seguenti fasi:
Intercettazione e reindirizzamento del traffico
Quando un'istanza VM all'interno della tua rete VPC avvia una connessione o un trasferimento di file, la regola della policy del firewall reindirizza il flusso nel seguente modo:
- Intercettazione pacchetto: il componente di rete Packet Intercept Google Cloud acquisisce i pacchetti nel flusso di traffico.
- Reindirizzamento: il componente di intercettazione reindirizza i pacchetti di rete all'endpoint firewall zonale per l'ispezione di livello 7.
Valutazione locale in linea
Dopo che il traffico viene reindirizzato all'endpoint del firewall, il file viene analizzato in parallelo da due motori inline ad alte prestazioni:
Rilevamento basato sulle firme: l'endpoint confronta il file con un database locale di firme di minacce. Questo database viene aggiornato in tempo reale per rilevare ed eliminare i file dannosi riconosciuti.
ML in linea: il motore ML in linea esegue i modelli ML direttamente nel piano dati del firewall. Analizza il file in tempo reale per identificare minacce zero-day o altamente sofisticate nei tipi di file supportati come
Windows_Executable,ELF,Powershell_ScripteMS_Office.
Ispezione avanzata basata su cloud
Per le minacce zero-day o i file con firme locali non riconosciute, la sandbox avanzata per malware utilizza l'analisi cloud avanzata:
Analisi cloud inline: se abilitata nel profilo di sicurezza, il firewall sospende temporaneamente il trasferimento dei file durante l'esecuzione di una ricerca in tempo reale nel cloud della sandbox avanzata per malware. Il cloud valuta il file e invia un segnale prima che il file raggiunga la tua rete.
Il cloud della sandbox avanzata per malware è una piattaforma Software as a Service (SaaS) ospitata in Google Cloud e gestita da Palo Alto Networks (PAN). Fornisce un'analisi approfondita e asincrona del malware e una valutazione delle minacce in tempo reale.
Sandbox cloud asincrona: se l'esito del file è sconosciuto, il firewall estrae il file e lo carica in modo asincrono nel cloud della sandbox avanzata per malware per una sandbox approfondita. In questo ambiente contenitore isolato, i motori di sicurezza eseguono il file e ne controllano il comportamento.
Applicazione delle azioni e logging
In base al verdetto risultante (malware, grayware o benigno), la regola del firewall applica le norme nel seguente modo:
Applica azione: il file viene bloccato (
Deny), registrato (Alert) o consentito (Allow) in base al profilo di sicurezza della sandbox avanzata per malware.Audit log: i log degli eventi vengono registrati in Cloud Logging, in particolare nel log
firewall_wildfire_submission. Questi log vengono visualizzati nella dashboard e nella pagina Invio alla sandbox avanzata per malware.Feedback della sandbox: al termine del sandboxing asincrono, un report sul comportamento completo e gli esempi di malware originali vengono sincronizzati in modo indipendente e resi disponibili per le query o il recupero.
Componenti della sandbox avanzata per malware
Per utilizzare la sandbox avanzata per malware, devi configurare i seguenti componenti:
Profili di sicurezza e gruppi di profili di sicurezza
Profili di sicurezza della sandbox avanzata per malware: strutture di policy generiche di tipo
WILDFIRE_ANALYSIS. Definiscono i tipi di file inviati per l'analisi e la direzione del traffico. Per maggiori informazioni, consulta Profilo di sicurezza della sandbox avanzata per malware.Per informazioni sulla configurazione del profilo di sicurezza della sandbox avanzata per malware, consulta Creare e gestire profili di sicurezza della sandbox avanzata per malware.
Gruppi di profili di sicurezza: fungono da contenitori per i profili di sicurezza. Ogni gruppo contiene uno o più profili di sicurezza di tipi diversi. Tieni presente che è necessario un profilo di sicurezza del servizio di rilevamento delle intrusioni e prevenzione quando includi un profilo di sicurezza della sandbox avanzata per malware in un gruppo.
Per saperne di più, consulta la pagina Creare e gestire gruppi di profili di sicurezza.
Endpoint del firewall
Un endpoint firewall è una risorsa organizzativa creata a livello di zona. Ispeziona il traffico di livello 7 nella zona in cui viene eseguito il deployment. Gli endpoint sono associati a uno o più VPC nella stessa zona. Per filtrare il traffico per una VM di destinazione, crea l'endpoint firewall nella stessa zona del VPC in cui si trova la VM di destinazione.
Un endpoint firewall deve avere l'opzione Abilita sandbox avanzata per malware (WildFire) selezionata. Questa impostazione si applica all'intero endpoint e determina la regione in cui vengono inviate le richieste.
Per saperne di più, consulta Endpoint firewall per la sandbox avanzata per malware.
Policy firewall
I criteri firewall si applicano direttamente a tutto il traffico in entrata e in uscita di un'istanza VM. Puoi utilizzare i criteri firewall gerarchici e i criteri firewall di rete globali per configurare le regole dei criteri firewall con l'ispezione di livello 7.
Regole delle policy del firewall
Le regole delle policy del firewall identificano il traffico da ispezionare e applicano il gruppo di profili di sicurezza che contiene il profilo di sicurezza della sandbox avanzata per malware. Per configurare la sandbox avanzata per malware, crea una regola della policy del firewall che esegue le seguenti operazioni:
- Identifica il tipo di traffico da ispezionare utilizzando più componenti delle regole della policy del firewall di livello 3 e livello 4.
- Specifica il nome del gruppo di profili di sicurezza per l'azione
apply_security_profile_groupsul traffico corrispondente.
Per il flusso di lavoro completo della sandbox avanzata per malware, vedi Configurare la sandbox avanzata per malware nella rete.
Puoi anche utilizzare i tag sicuri nelle regole firewall per configurare la sandbox avanzata per malware. Puoi basarti sulla segmentazione esistente che hai configurato utilizzando i tag nella tua rete per identificare in modo selettivo i carichi di lavoro delle istanze VM i cui trasferimenti di file richiedono una scansione avanzata del malware.
Se configuri una regola firewall per applicare un gruppo di profili di sicurezza e imposti la destinazione su 0.0.0.0/0, il traffico proveniente dalle VM nelle zone senza un endpoint firewall collegato non viene sottoposto a ispezione di livello 7. La regola del criterio firewall
consente tutto il traffico che corrisponde agli altri parametri della regola, come
origine, porta e protocollo. Per garantire l'applicazione coerente delle norme, implementa gli endpoint firewall in tutte le zone della rete VPC in cui hai carichi di lavoro che richiedono l'ispezione di livello 7.
Tipi di file supportati e limiti di dimensioni
La tabella seguente elenca le categorie di file, le estensioni supportate e i limiti di dimensioni massime dei file analizzati dalla sandbox avanzata per malware:
| Categoria | Estensioni dei file supportate | Limite di dimensione massimo |
|---|---|---|
| Eseguibili (PE) | .dll, .exe, .exe64 |
16 MB |
| Eseguibili (Linux) | .a, .dex, .elf, .ko, .o, .so |
50 MB |
| Documenti (Microsoft Office) | .doc, .docx, .xls, .xlsx, .ppt, .pptx, .docm, .dotm, .xlm, .xlsm, .xltm, .pptm, .potm, .ppsm |
16 MB |
| Documenti (PDF) | .pdf |
3 MB |
| Archivi | .rar, .zip, .7z, .zbundle |
50 MB |
| Script e web (APK) | .apk |
10 MB |
| Script e web (JAR) | .jar |
5 MB |
| Script e web (Script/Web) | .elink, .hta, .pl, .sh |
20 kB |
Regioni del servizio sandbox avanzata per malware
Una regione della sandbox avanzata per malware si riferisce alla posizione specifica in cui Palo Alto Networks ospita Advanced WildFire. Queste zone non corrispondono alle regioni standard di Google Cloud . Indipendentemente da dove vengono Google Cloud deployate le risorse, il traffico della sandbox avanzata per malware viene indirizzato alle zone di servizio designate di Palo Alto per l'analisi.
Se non specifichi una regione della sandbox avanzata per malware durante la configurazione dell'endpoint, il sistema mappa automaticamente il traffico alla regione della sandbox avanzata per malware disponibile più vicina. Per saperne di più, consulta Endpoint firewall per la sandbox avanzata per malware.
La tabella seguente elenca le regioni di servizio della sandbox avanzata per malware supportate:
Posizione: il paese o l'area geografica in cui Palo Alto Networks ospita l'infrastruttura di analisi della sandbox avanzata per malware regionale.
Regione: il valore di configurazione da utilizzare durante la creazione o l'aggiornamento di un endpoint firewall. Ad esempio, nel flag
--wildfire-regionGoogle Cloud CLI, nelle richieste API o nelle risorse Terraform.Portale cloud Advanced WildFire di Palo Alto Networks: il nome di dominio completo (FQDN) per il portale del servizio sandbox avanzata per malware regionale. Puoi utilizzare questo FQDN per verificare la conformità alla residenza dei dati, controllare i confini di sicurezza o configurare le liste consentite di firewall e proxy.
| Località | Regione | Portale cloud Advanced WildFire di Palo Alto Networks |
|---|---|---|
| Australia | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| Canada | CANADA |
ca.wildfire.paloaltonetworks.com |
| Francia | FRANCE |
fr.wildfire.paloaltonetworks.com |
| Germania | GERMANY |
de.wildfire.paloaltonetworks.com |
| India | INDIA |
in.wildfire.paloaltonetworks.com |
| Indonesia | INDONESIA |
id.wildfire.paloaltonetworks.com |
| Israele | ISRAEL |
il.wildfire.paloaltonetworks.com |
| Giappone | JAPAN |
jp.wildfire.paloaltonetworks.com |
| Polonia | POLAND |
pl.wildfire.paloaltonetworks.com |
| Qatar | QATAR |
qatar.wildfire.paloaltonetworks.com |
| Arabia Saudita | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| Singapore | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| Corea del Sud | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| Spagna | SPAIN |
es.wildfire.paloaltonetworks.com |
| Svizzera | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| Taiwan | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| Regno Unito | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| Stati Uniti | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |
Passaggi successivi
- Configurare la sandbox avanzata per malware nella rete
- Creare e gestire gli endpoint firewall
- Crea e gestisci profili di sicurezza della sandbox avanzata per malware