


Der Dienst „Erweiterte Malware-Sandbox (WildFire)“ für Cloud Next Generation Firewall (Cloud NGFW) bietet Malware-Schutz durch Inline-Maschinelles Lernen (ML) und cloudbasierte Verhaltens-Sandboxing. Der Dienst basiert auf Advanced WildFire von Palo Alto Networks und erweitert den standardmäßigen signaturbasierten Dienst zur Einbruchserkennung und -prävention, indem er verdächtige Dateien in Echtzeit auswertet, um Zero-Day-Bedrohungen zu verhindern.
Die Advanced Malware Sandbox ist Teil der Funktionen von Cloud Next Generation Firewall Enterprise. Ausführliche Informationen finden Sie unter Preise sowie Kontingente und Limits.
Dieses Dokument bietet einen Überblick über die Funktionen, die Architektur, die Kernkomponenten, die unterstützten Dateitypen und die Serviceregionen der erweiterten Malware-Sandbox.
Vorteile der erweiterten Malware-Sandbox
Durch die Integration von Advanced Malware Sandbox in Cloud Next Generation Firewall Enterprise werden die folgenden Funktionen bereitgestellt:
Schutz vor unbekannten und Zero-Day-Bedrohungen: Erkennt und blockiert neuartige oder stark angepasste Malware, für die keine etablierten Signaturen vorhanden sind.
Inline-Datenebenenschutz: Dateitransfers werden in Echtzeit direkt an zonalen Firewall-Endpunkten abgefangen und analysiert. Cloud-Lookups minimieren das Risiko von Bedrohungen.
Adaptive Threat Intelligence: Neu entdeckte Bedrohungsurteile werden automatisch in lokale Signaturdatenbanken aufgenommen.
Umsetzbare Informationen und Analysen: Die erweiterte Malware-Sandbox generiert detaillierte Einreichungs- und Bedrohungslogs, die direkt in Cloud Logging eingebunden werden. Wenn eine Bedrohung erkannt wird, können Sie detaillierte Analyseberichte der Sandbox-Ausführung herunterladen und die eigentliche Malware-Probe für eine unabhängige Analyse durch das Security Operations Center (SOC) herunterladen.
Funktionsweise der erweiterten Malware-Sandbox
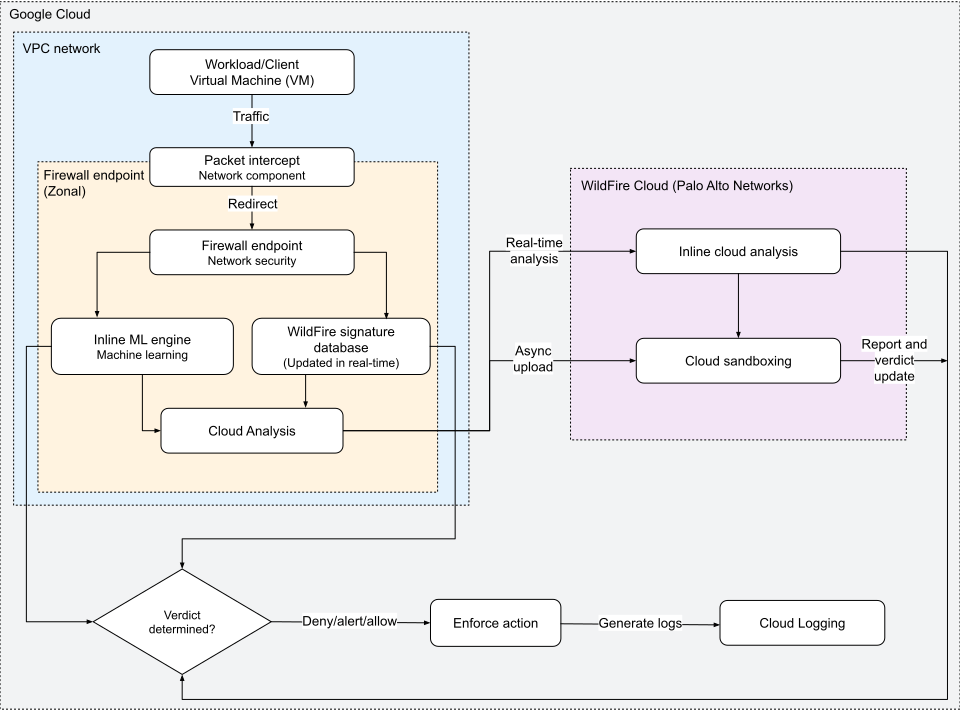
Die erweiterte Malware-Sandbox untersucht über das Netzwerk weitergeleitete Dateiübertragungen, indem sie Pakete abfängt, schnelle lokale Prüfungen durchführt und bei Bedarf die erweiterte Verhaltens-Sandbox in die Cloud auslagert.
Das folgende Architekturdiagramm der erweiterten Malware-Sandbox zeigt das Abfangen von Paketen von einer VM (Virtual Machine) in einem VPC-Netzwerk (Virtual Private Cloud) zu einem zonalen Firewall-Endpunkt, die parallele Auswertung durch die Inline-ML-Engine und die Signaturdatenbank, Cloud-Lookups in Echtzeit und asynchrones Cloud-Sandboxing.
Die Integration verarbeitet und bewertet Dateiübertragungen in den folgenden Phasen:
Traffic abfangen und umleiten
Wenn eine VM-Instanz in Ihrem VPC-Netzwerk eine Verbindung oder einen Dateitransfer initiiert, wird der Flow durch die Firewallrichtlinienregel so umgeleitet:
- Paketabfang: Die Netzwerkkomponente Google Cloud Packet Intercept fängt Pakete im Trafficstream ab.
- Weiterleitung: Die Abfangkomponente leitet die Netzwerkpakete zur Layer-7-Prüfung an den zonalen Firewallendpunkt weiter.
Lokale Inline-Bewertung
Nachdem der Traffic zum Firewall-Endpunkt umgeleitet wurde, wird die Datei parallel von zwei Inline-Engines mit hoher Leistung analysiert:
Signaturbasierte Erkennung: Der Endpunkt vergleicht die Datei mit einer lokalen Datenbank mit Bedrohungssignaturen. Diese Datenbank wird in Echtzeit aktualisiert, um erkannte schädliche Dateien zu erkennen und zu löschen.
Inline ML: Die Inline-ML-Engine führt ML-Modelle direkt in der Firewall-Datenebene aus. Die Datei wird in Echtzeit analysiert, um Zero-Day- oder hochentwickelte Bedrohungen in unterstützten Dateitypen wie
Windows_Executable,ELF,Powershell_ScriptundMS_Officezu erkennen.
Cloudbasierte erweiterte Inspektion
Bei Zero-Day-Bedrohungen oder Dateien mit nicht erkannten lokalen Signaturen wird in der erweiterten Malware-Sandbox eine erweiterte Cloud-Analyse verwendet:
Inline-Cloud-Analyse: Wenn diese Funktion im Sicherheitsprofil aktiviert ist, hält die Firewall die Dateiübertragung vorübergehend an, während eine Echtzeitsuche in der Cloud der erweiterten Malware-Sandbox durchgeführt wird. Die Cloud analysiert die Datei und sendet ein Signal zurück, bevor die Datei Ihr Netzwerk erreicht.
Die Advanced Malware Sandbox Cloud ist eine Partner-SaaS-Plattform (Software as a Service (SaaS)), die in Google Cloud gehostet und von Palo Alto Networks (PAN) betrieben wird. Es bietet eine detaillierte, asynchrone Malware-Analyse und eine Echtzeit-Bewertung von Bedrohungen.
Asynchrone Cloud-Sandbox: Wenn das Dateiergebnis unbekannt ist, extrahiert die Firewall die Datei und lädt sie asynchron in die Cloud der erweiterten Malware-Sandbox hoch, um sie dort detailliert in der Sandbox auszuführen. In dieser isolierten Containerumgebung führen Sicherheits-Engines die Datei aus und prüfen ihr Verhalten.
Erzwingung von Maßnahmen und Logging
Anhand des resultierenden Ergebnisses (Malware, Grayware oder Gutartig) wird die Richtlinie durch die Firewallregel so durchgesetzt:
Aktion erzwingen: Die Datei wird gemäß Ihrem Sicherheitsprofil für die erweiterte Malware-Sandbox entweder blockiert (
Deny), aufgezeichnet (Alert) oder zugelassen (Allow).Audit-Logs: Ereignislogs werden in Cloud Logging aufgezeichnet, insbesondere im
firewall_wildfire_submission-Log. Diese Einreichungslogs werden im Dashboard und auf der Seite Einreichung für die erweiterte Malware-Sandbox angezeigt.Sandbox-Feedback: Nach Abschluss des asynchronen Sandboxing werden ein vollständiger Bericht zum Verhalten und die ursprünglichen Malware-Samples out-of-band synchronisiert und für Sie zum Abfragen oder Abrufen verfügbar gemacht.
Komponenten der erweiterten Malware-Sandbox
Wenn Sie die erweiterte Malware-Sandbox verwenden möchten, müssen Sie die folgenden Komponenten konfigurieren:
Sicherheitsprofile und Sicherheitsprofilgruppen
Sicherheitsprofile für die erweiterte Malware-Sandbox: generische Richtlinienstrukturen vom Typ
WILDFIRE_ANALYSIS. Sie definieren, welche Dateitypen zur Analyse eingereicht werden und in welche Richtung der Traffic erfolgt. Weitere Informationen finden Sie unter Sicherheitsprofil für die erweiterte Malware-Sandbox.Informationen zur Konfiguration von Sicherheitsprofilen für die erweiterte Malware-Sandbox finden Sie unter Sicherheitsprofile für die erweiterte Malware-Sandbox erstellen und verwalten.
Sicherheitsprofilgruppen: dienen als Container für Sicherheitsprofile. Jede Gruppe enthält ein oder mehrere Sicherheitsprofile verschiedener Typen. Hinweis: Ein Sicherheitsprofil für den Dienst zur Einbruchserkennung und ‑vermeidung ist erforderlich, wenn Sie ein Sicherheitsprofil für die Advanced Malware Sandbox in eine Gruppe aufnehmen.
Weitere Informationen finden Sie unter Sicherheitsprofilgruppen erstellen und verwalten.
Firewall-Endpunkte
Ein Firewall-Endpunkt ist eine Organisationsressource, die auf zonaler Ebene erstellt wird. Es untersucht Layer 7-Traffic in der Zone, in der es bereitgestellt wird. Die Endpunkte sind mit einer oder mehreren VPCs in derselben Zone verknüpft. Wenn Sie den Traffic für eine Ziel-VM-Instanz filtern möchten, erstellen Sie den Firewall-Endpunkt in derselben Zone wie die VPC, in der sich die Ziel-VM befindet.
Für einen Firewallendpunkt muss die Option Erweiterte Malware-Sandbox (WildFire) aktivieren ausgewählt sein. Diese Einstellung gilt für den gesamten Endpunkt und bestimmt die Region, in die Einsendungen gesendet werden.
Weitere Informationen finden Sie unter Firewall-Endpunkt für die erweiterte Malware-Sandbox.
Firewallrichtlinien
Firewallrichtlinien gelten direkt für den gesamten ein- und ausgehenden Traffic einer VM-Instanz. Sie können hierarchische Firewallrichtlinien und globale Netzwerk-Firewallrichtlinien verwenden, um Firewallrichtlinienregeln mit Layer-7-Prüfung zu konfigurieren.
Firewallrichtlinien-Regeln
Firewallrichtlinienregeln identifizieren den zu prüfenden Traffic und wenden die Sicherheitsprofilgruppe an, die das Sicherheitsprofil für die erweiterte Malware-Sandbox enthält. Erstellen Sie eine Firewallrichtlinienregel, um die erweiterte Malware-Sandbox zu konfigurieren:
- Bestimmt den zu prüfenden Traffic-Typ mithilfe mehrerer Layer-3- und Layer-4-Firewallrichtlinienregel-Komponenten.
- Gibt den Namen der Sicherheitsprofilgruppe für die Aktion
apply_security_profile_groupfür den übereinstimmenden Traffic an.
Den vollständigen Workflow der erweiterten Malware-Sandbox finden Sie unter Erweiterte Malware-Sandbox in Ihrem Netzwerk konfigurieren.
Sie können auch sichere Tags in Firewallregeln verwenden, um die erweiterte Malware-Sandbox zu konfigurieren. Sie können auf der vorhandenen Segmentierung aufbauen, die Sie eingerichtet haben, indem Sie Tags in Ihrem Netzwerk verwenden, um VM-Instanzarbeitslasten selektiv zu identifizieren, deren Dateiübertragungen eine erweiterte Malware-Prüfung erfordern.
Wenn Sie eine Firewallregel zum Anwenden einer Sicherheitsprofilgruppe konfigurieren und das Ziel auf 0.0.0.0/0 festlegen, wird der Traffic, der von VMs in Zonen ohne angehängten Firewall-Endpunkt stammt, nicht auf Layer 7 geprüft. Die Firewallrichtlinienregel lässt allen Traffic zu, der den anderen Regelparametern wie Quelle, Port und Protokoll entspricht. Um eine konsistente Richtliniendurchsetzung zu gewährleisten, stellen Sie Firewall-Endpunkte in allen Zonen im VPC-Netzwerk bereit, in denen sich Arbeitslasten befinden, die eine Layer-7-Prüfung erfordern.
Unterstützte Dateitypen und Größenbeschränkungen
In der folgenden Tabelle sind die Dateikategorien, unterstützten Erweiterungen und maximalen Dateigrößenlimits aufgeführt, die von der erweiterten Malware-Sandbox analysiert werden:
| Kategorie | Unterstützte Dateiendungen | Maximale Größe |
|---|---|---|
| Ausführbare Dateien (PE) | .dll, .exe, .exe64 |
16 MB |
| Ausführbare Dateien (Linux) | .a, .dex, .elf, .ko, .o, .so |
50 MB |
| Dokumente (Microsoft Office) | .doc, .docx, .xls, .xlsx, .ppt, .pptx, .docm, .dotm, .xlm, .xlsm, .xltm, .pptm, .potm, .ppsm |
16 MB |
| Dokumente (PDF) | .pdf |
3 MB |
| Archive | .rar, .zip, .7z, .zbundle |
50 MB |
| Scripts und Web (APK) | .apk |
10 MB |
| Scripts and web (JAR) | .jar |
5 MB |
| Scripts und Web (Scripts/Web) | .elink, .hta, .pl, .sh |
20 KB |
Regionen für den Dienst „Erweiterte Malware-Sandbox“
Eine Region für die erweiterte Malware-Sandbox bezieht sich auf den spezifischen Standort, an dem Palo Alto Networks Advanced WildFire hostet. Diese Zonen entsprechen nicht den Standardregionen vonGoogle Cloud . Unabhängig davon, wo Ihre Google Cloud Ressourcen bereitgestellt werden, wird Ihr Traffic für die erweiterte Malware-Sandbox zur Analyse an die dafür vorgesehenen Servicezonen von Palo Alto weitergeleitet.
Wenn Sie beim Konfigurieren Ihres Endpunkts keine Region für die erweiterte Malware-Sandbox angeben, wird Ihr Traffic automatisch der nächstgelegenen verfügbaren Region für die erweiterte Malware-Sandbox zugeordnet. Weitere Informationen finden Sie unter Firewall-Endpunkt für die erweiterte Malware-Sandbox.
In der folgenden Tabelle sind die unterstützten Regionen für den Dienst „Erweiterte Malware-Sandbox“ aufgeführt:
Standort: Das Land oder geografische Gebiet, in dem Palo Alto Networks die regionale Infrastruktur für die Analyse der erweiterten Malware-Sandbox hostet.
Region: Der Konfigurationswert, der beim Erstellen oder Aktualisieren eines Firewall-Endpunkts verwendet werden soll. Beispielsweise im
--wildfire-region-Google Cloud CLI-Flag, in API-Anfragen oder in Terraform-Ressourcen.Cloudportal für Palo Alto Networks Advanced WildFire: Der vollständig qualifizierte Domainname (Fully Qualified Domain Name, FQDN) für das regionale Dienstportal für die erweiterte Malware-Sandbox. Sie können diesen FQDN verwenden, um die Einhaltung des Datenstandorts zu prüfen, Sicherheitsgrenzen zu prüfen oder Zulassungslisten für Firewalls und Proxys zu konfigurieren.
| Standort | Region | Cloud-Portal von Palo Alto Networks Advanced WildFire |
|---|---|---|
| Australien | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| Kanada | CANADA |
ca.wildfire.paloaltonetworks.com |
| Frankreich | FRANCE |
fr.wildfire.paloaltonetworks.com |
| Deutschland | GERMANY |
de.wildfire.paloaltonetworks.com |
| Indien | INDIA |
in.wildfire.paloaltonetworks.com |
| Indonesien | INDONESIA |
id.wildfire.paloaltonetworks.com |
| Israel | ISRAEL |
il.wildfire.paloaltonetworks.com |
| Japan | JAPAN |
jp.wildfire.paloaltonetworks.com |
| Polen | POLAND |
pl.wildfire.paloaltonetworks.com |
| Katar | QATAR |
qatar.wildfire.paloaltonetworks.com |
| Saudi-Arabien | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| Singapur | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| Südkorea | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| Spanien | SPAIN |
es.wildfire.paloaltonetworks.com |
| Schweiz | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| Taiwan | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| Vereinigtes Königreich | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| USA | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |
Nächste Schritte
- Erweiterte Malware-Sandbox in Ihrem Netzwerk konfigurieren
- Firewall-Endpunkte erstellen und verwalten
- Sicherheitsprofile für die erweiterte Malware-Sandbox erstellen und verwalten