


Le service de bac à sable avancé pour les logiciels malveillants (WildFire) pour Cloud Next Generation Firewall (Cloud NGFW) offre une protection contre les logiciels malveillants à l'aide du machine learning (ML) intégré et du bac à sable comportemental basé sur le cloud. Optimisé par Advanced WildFire de Palo Alto Networks, le service étend le service standard de détection et de prévention des intrusions basé sur les signatures en évaluant les fichiers suspects en temps réel pour empêcher les menaces zero day d'atteindre vos charges de travail.
Le bac à sable avancé pour les logiciels malveillants est inclus dans les fonctionnalités de Cloud Next Generation Firewall Enterprise. Pour en savoir plus, consultez les pages Tarifs et Quotas et limites.
Ce document présente les fonctionnalités, l'architecture, les composants principaux, les types de fichiers compatibles et les régions de service du bac à sable avancé pour logiciels malveillants.
Avantages de l'utilisation du bac à sable avancé pour les logiciels malveillants
L'intégration du bac à sable avancé pour les logiciels malveillants à Cloud Next Generation Firewall Enterprise offre les fonctionnalités suivantes :
Protection contre les menaces inconnues et zero-day : détecte et bloque les logiciels malveillants nouveaux ou hautement personnalisés qui ne disposent pas de signatures établies.
Protection du plan de données en ligne : intercepte et analyse les transferts de fichiers en temps réel directement sur les points de terminaison du pare-feu zonal et par le biais de recherches dans le cloud pour minimiser l'exposition aux menaces.
Renseignements adaptatifs sur les menaces : intègrent automatiquement les verdicts de menace nouvellement découverts dans les bases de données de signatures locales.
Visibilité et analyse forensique exploitables : le bac à sable avancé pour les logiciels malveillants génère des journaux d'envoi et des journaux des menaces détaillés qui s'intègrent directement à Cloud Logging. Si une menace est détectée, vous pouvez télécharger des rapports d'analyse détaillés de l'exécution du bac à sable et télécharger l'échantillon de logiciel malveillant pour une analyse indépendante par le centre des opérations de sécurité (SOC).
Fonctionnement du bac à sable avancé pour les logiciels malveillants
Le bac à sable avancé pour les logiciels malveillants inspecte les transferts de fichiers routés sur le réseau en interceptant les paquets, en effectuant des vérifications locales à grande vitesse et en déchargeant le bac à sable comportemental avancé vers le cloud si nécessaire.
Le schéma d'architecture du bac à sable avancé pour les logiciels malveillants suivant montre l'interception de paquets d'une machine virtuelle (VM) de réseau cloud privé virtuel (VPC) vers un point de terminaison de pare-feu zonal, l'évaluation parallèle par le moteur ML intégré et la base de données de signatures, les recherches cloud en temps réel et le sandboxing cloud asynchrone.
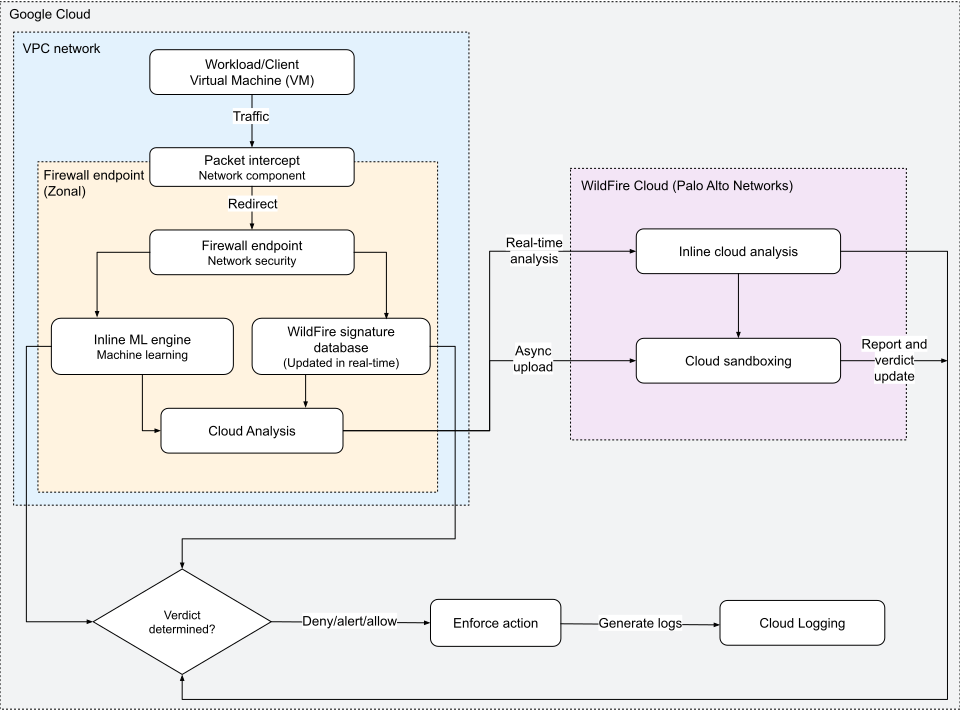
L'intégration traite et évalue les transferts de fichiers en suivant les étapes suivantes :
Interception et redirection du trafic
Lorsqu'une instance de VM de votre réseau VPC lance une connexion ou un transfert de fichier, la règle de stratégie de pare-feu redirige le flux comme suit :
- Interception de paquets : le composant réseau d'interception de paquets Google Cloud capture les paquets dans le flux de trafic.
- Redirection : le composant d'interception redirige les paquets réseau vers le point de terminaison de pare-feu zonal pour l'inspection de couche 7.
Évaluation locale intégrée
Une fois le trafic redirigé vers le point de terminaison du pare-feu, le fichier est analysé en parallèle par deux moteurs intégrés hautes performances :
Détection basée sur les signatures : le point de terminaison compare le fichier à une base de données locale de signatures de menaces. Cette base de données est mise à jour en temps réel pour détecter et supprimer les fichiers malveillants connus.
ML intégré : le moteur ML intégré exécute les modèles ML directement dans le plan de données du pare-feu. Il analyse le fichier en temps réel pour identifier les menaces sophistiquées ou de type "zero day" dans les types de fichiers compatibles, tels que
Windows_Executable,ELF,Powershell_ScriptetMS_Office.
Inspection avancée basée sur le cloud
Pour les menaces zero-day ou les fichiers avec des signatures locales non reconnues, le bac à sable avancé pour les logiciels malveillants utilise une analyse cloud avancée :
Analyse cloud intégrée : si elle est activée dans le profil de sécurité, le pare-feu suspend temporairement le transfert de fichiers pendant qu'il effectue une recherche en temps réel dans le cloud du bac à sable avancé pour les logiciels malveillants. Le cloud évalue le fichier et renvoie un signal avant qu'il n'atteigne votre réseau.
Le cloud Advanced malware sandbox est une plate-forme Software as a Service (SaaS) partenaire hébergée dans Google Cloud et exploitée par Palo Alto Networks (PAN). Il fournit une analyse approfondie et asynchrone des logiciels malveillants, ainsi qu'une évaluation des menaces en temps réel.
Bac à sable cloud asynchrone : si le verdict du fichier est inconnu, le pare-feu extrait le fichier et l'importe de manière asynchrone dans le bac à sable cloud avancé pour les logiciels malveillants afin d'effectuer un sandboxing approfondi. Dans cet environnement de conteneur isolé, les moteurs de sécurité exécutent le fichier et auditent son comportement.
Application des actions et journalisation
En fonction du verdict obtenu (logiciel malveillant, grayware ou bénin), la règle de pare-feu applique la règle comme suit :
Appliquer l'action : le fichier est bloqué (
Deny), enregistré (Alert) ou autorisé (Allow) conformément à votre profil de sécurité du bac à sable avancé pour les logiciels malveillants.Journaux d'audit : les journaux d'événements sont enregistrés dans Cloud Logging, plus précisément dans le journal
firewall_wildfire_submission. Ces journaux d'envoi s'affichent sur la page et le tableau de bord Envois du bac à sable avancé pour les logiciels malveillants.Commentaires sur le bac à sable : une fois l'isolement asynchrone dans le bac à sable terminé, un rapport comportemental complet et les échantillons de logiciels malveillants d'origine sont synchronisés hors bande et mis à votre disposition pour que vous puissiez les interroger ou les récupérer.
Composants du bac à sable avancé pour les logiciels malveillants
Pour utiliser le bac à sable avancé pour les logiciels malveillants, vous devez configurer les composants suivants :
Profils de sécurité et groupes de profils de sécurité
Profils de sécurité du bac à sable avancé pour les logiciels malveillants : structures de règles génériques de type
WILDFIRE_ANALYSIS. Ils définissent les types de fichiers envoyés pour analyse et le sens du trafic. Pour en savoir plus, consultez Profil de sécurité du bac à sable avancé pour les logiciels malveillants.Pour en savoir plus sur la configuration des profils de sécurité du bac à sable avancé pour les logiciels malveillants, consultez Créer et gérer des profils de sécurité du bac à sable avancé pour les logiciels malveillants.
Les groupes de profils de sécurité servent de conteneurs pour les profils de sécurité. Chaque groupe contient un ou plusieurs profils de sécurité de différents types. Notez qu'un profil de sécurité du service de détection et de prévention des intrusions est requis lorsque vous incluez un profil de sécurité du bac à sable avancé pour les logiciels malveillants dans un groupe.
Pour en savoir plus, consultez Créer et gérer des groupes de profils de sécurité.
Points de terminaison de pare-feu
Un point de terminaison de pare-feu est une ressource organisationnelle créée au niveau de la zone. Il inspecte le trafic de couche 7 dans la zone où il est déployé. Les points de terminaison sont associés à un ou plusieurs VPC dans la même zone. Pour filtrer le trafic d'une instance de VM cible, créez le point de terminaison de pare-feu dans la même zone que le VPC où se trouve la VM cible.
L'option Activer le bac à sable avancé pour les logiciels malveillants (WildFire) doit être sélectionnée pour un point de terminaison de pare-feu. Ce paramètre s'applique à l'ensemble du point de terminaison et détermine la région dans laquelle les envois sont envoyés.
Pour en savoir plus, consultez Point de terminaison de pare-feu pour le bac à sable avancé pour les logiciels malveillants.
Stratégies de pare-feu
Les stratégies de pare-feu s'appliquent directement à tout le trafic entrant et sortant d'une instance de VM. Vous pouvez utiliser des stratégies de pare-feu hiérarchiques et des stratégies de pare-feu réseau mondiales pour configurer des règles de stratégie de pare-feu avec l'inspection de couche 7.
Règles de stratégie de pare-feu
Les règles de stratégie de pare-feu identifient le trafic à inspecter et appliquent le groupe de profils de sécurité contenant le profil de sécurité du bac à sable avancé pour logiciels malveillants. Pour configurer le bac à sable avancé pour les logiciels malveillants, créez une règle de stratégie de pare-feu qui effectue les opérations suivantes :
- Identifie le type de trafic à inspecter à l'aide de plusieurs composants des règles de stratégie de pare-feu de couches 3 et 4.
- Spécifie le nom du groupe de profils de sécurité pour l'action
apply_security_profile_groupsur le trafic correspondant.
Pour connaître le workflow complet du bac à sable avancé pour les logiciels malveillants, consultez Configurer le bac à sable avancé pour les logiciels malveillants dans votre réseau.
Vous pouvez également utiliser des tags sécurisés dans les règles de pare-feu pour configurer le bac à sable avancé pour les logiciels malveillants. Vous pouvez vous appuyer sur la segmentation existante que vous avez configurée en utilisant des tags dans votre réseau pour identifier de manière sélective les charges de travail des instances de VM dont les transferts de fichiers nécessitent une analyse avancée des logiciels malveillants.
Si vous configurez une règle de pare-feu pour appliquer un groupe de profils de sécurité et définissez la destination sur 0.0.0.0/0, le trafic provenant des VM dans les zones sans point de terminaison de pare-feu associé ne fait pas l'objet d'une inspection de couche 7. La règle du règlement du pare-feu autorise tout le trafic correspondant aux autres paramètres de la règle, tels que la source, le port et le protocole. Pour garantir une application cohérente des règles, déployez des points de terminaison de pare-feu dans toutes les zones du réseau VPC où vous avez des charges de travail nécessitant une inspection de couche 7.
Types de fichiers acceptés et limites de taille
Le tableau suivant liste les catégories de fichiers, les extensions compatibles et les limites de taille de fichier maximales analysées par le bac à sable avancé pour les logiciels malveillants :
| Catégorie | Extensions de fichier compatibles | Taille maximale |
|---|---|---|
| Exécutables (PE) | .dll, .exe, .exe64 |
16 Mo |
| Exécutables (Linux) | .a, .dex, .elf, .ko, .o, .so |
50 Mo |
| Documents (Microsoft Office) | .doc, .docx, .xls, .xlsx, .ppt, .pptx, .docm, .dotm, .xlm, .xlsm, .xltm, .pptm, .potm, .ppsm |
16 Mo |
| Documents (PDF) | .pdf |
3 Mo |
| Archives | .rar, .zip, .7z, .zbundle |
50 Mo |
| Scripts et Web (APK) | .apk |
10 Mo |
| Scripts et Web (JAR) | .jar |
5 Mo |
| Scripts et Web (Scripts/Web) | .elink, .hta, .pl, .sh |
20 ko |
Régions du service de bac à sable avancé pour les logiciels malveillants
Une région de bac à sable avancé pour les logiciels malveillants fait référence à l'emplacement spécifique où Palo Alto Networks héberge Advanced WildFire. Ces zones ne correspondent pas aux régionsGoogle Cloud standards. Quel que soit l'emplacement de déploiement de vos ressources Google Cloud , le trafic de votre bac à sable avancé pour les logiciels malveillants est acheminé vers les zones de service désignées de Palo Alto pour analyse.
Si vous ne spécifiez pas de région de bac à sable avancé pour les logiciels malveillants lorsque vous configurez votre point de terminaison, le système mappe automatiquement votre trafic à la région de bac à sable avancé pour les logiciels malveillants disponible la plus proche. Pour en savoir plus, consultez Point de terminaison de pare-feu pour le bac à sable avancé pour les logiciels malveillants.
Le tableau suivant répertorie les régions où le service Advanced Malware Sandbox est disponible :
Emplacement : pays ou zone géographique où Palo Alto Networks héberge l'infrastructure régionale d'analyse du bac à sable avancé pour les logiciels malveillants.
Région : valeur de configuration à utiliser lors de la création ou de la mise à jour d'un point de terminaison de pare-feu. Par exemple, dans l'indicateur
--wildfire-regionde Google Cloud CLI, les requêtes API ou les ressources Terraform.Portail cloud Advanced WildFire de Palo Alto Networks : nom de domaine complet (FQDN) du portail de service régional Advanced malware sandbox. Vous pouvez utiliser ce nom de domaine complet pour vérifier la conformité de la résidence des données, auditer les limites de sécurité ou configurer les listes d'autorisation du pare-feu et du proxy.
| Emplacement | Région | Portail cloud Advanced WildFire de Palo Alto Networks |
|---|---|---|
| Australie | AUSTRALIA |
au.wildfire.paloaltonetworks.com |
| Canada | CANADA |
ca.wildfire.paloaltonetworks.com |
| France | FRANCE |
fr.wildfire.paloaltonetworks.com |
| Allemagne | GERMANY |
de.wildfire.paloaltonetworks.com |
| Inde | INDIA |
in.wildfire.paloaltonetworks.com |
| Indonésie | INDONESIA |
id.wildfire.paloaltonetworks.com |
| Israël | ISRAEL |
il.wildfire.paloaltonetworks.com |
| Japon | JAPAN |
jp.wildfire.paloaltonetworks.com |
| Pologne | POLAND |
pl.wildfire.paloaltonetworks.com |
| Qatar | QATAR |
qatar.wildfire.paloaltonetworks.com |
| Arabie saoudite | SAUDI_ARABIA |
sa.wildfire.paloaltonetworks.com |
| Singapour | SINGAPORE |
sg.wildfire.paloaltonetworks.com |
| Corée du Sud | SOUTH_KOREA |
kr.wildfire.paloaltonetworks.com |
| Espagne | SPAIN |
es.wildfire.paloaltonetworks.com |
| Suisse | SWITZERLAND |
ch.wildfire.paloaltonetworks.com |
| Taïwan | TAIWAN |
tw.wildfire.paloaltonetworks.com |
| Royaume-Uni | UNITED_KINGDOM |
uk.wildfire.paloaltonetworks.com |
| États-Unis | UNITED_STATES |
us-native.wildfire.paloaltonetworks.com |
Étapes suivantes
- Configurer le bac à sable avancé pour les logiciels malveillants dans votre réseau
- Créer et gérer des points de terminaison de pare-feu
- Créer et gérer des profils de sécurité du bac à sable avancé pour les logiciels malveillants