


Google Cloud 보안 권장사항과 가이드라인을 사용하여Google Cloud의 워크로드와 지원 서비스의 보안 기능을 검색하고 구현할 수 있습니다.
보안 권장사항은 금융 서비스 부문과 같은 업계의 기존 규제 및 보안 관행에 대한 Google 주도의 보충 가이드입니다. Google Cloud 권장사항과 가이드라인은 기본적인 워크로드 보안 제어에 중점을 둡니다.
이러한 보안 권장사항은 최고정보보안책임자 (CISO), 보안 실무자, 위험 및 규정 준수 담당자가 안전, 보안, 규정 준수에 중점을 두면서 Google Cloud에서 워크로드를 채택하고 배포하는 데 도움이 되도록 마련되었습니다. Google은 미국 국립표준기술연구소 (NIST) 800-53 및 사이버 위험 연구소 (CRI) 프레임워크의 요구사항에 따라 권장사항을 제시합니다.
이러한 권장사항은 다양한 워크로드를 위한 더 안전하고 복원력 있는 클라우드 인프라를 구축하기 위해 업계와 협력하는 공통된 운명 모델도 지원합니다. 공동 운명 모델에는 배포, 운영, 위험 이전이 포함됩니다. 따라서 이러한 권장사항은 특히 규정 준수와 관련하여 워크로드 배포 및 운영에 중점을 둡니다.
규정 준수 및 보안을 구현하는 것이 간단한 작업이 아니라는 것을 잘 알고 있습니다. 도움이 더 필요하면 Google Cloud보안팀에 문의하세요.
보안 권장사항 구조
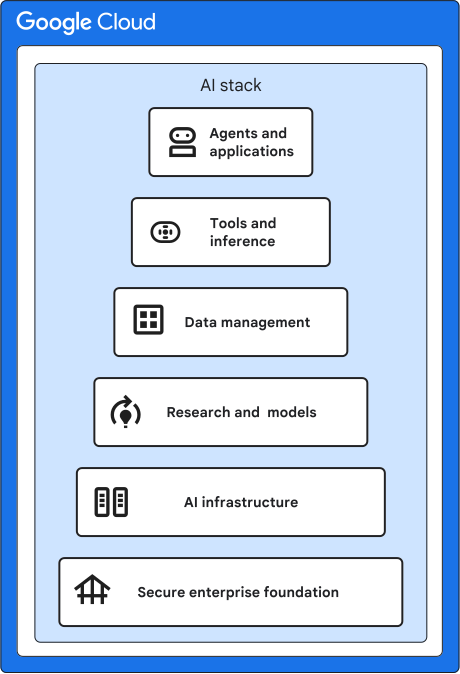
보안 권장사항은 검토하고 구현할 수 있는 제어로 구성됩니다. 각 컨트롤은 AI 스택의 서로 다른 수준을 해결하도록 설계되었습니다. 이러한 수준은 다음과 같습니다.
- 안전한 엔터프라이즈 기반: 인증, 액세스 관리, 조직, 네트워킹, 키 관리, 비밀 관리, 로깅, 모니터링, 알림, 보안 분석, 에이전트 작업의 핵심 레이어입니다.
- AI 인프라: 컨테이너, 컴퓨팅, TPU 레이어
- 연구 및 모델: 모델 개발 및 활성 모델 보호를 위한 레이어입니다.
- 데이터 관리 및 컨텍스트: 데이터 웨어하우스, 스토리지, 데이터베이스, 민감한 정보 관리를 위한 레이어입니다.
- 도구 및 추론 플랫폼: 모델 가든, 모델 빌더, 에이전트 빌더를 포함한 Gemini Enterprise Agent Platform 레이어입니다.
- 에이전트 및 애플리케이션: Gemini Enterprise, Google Workspace, AI 애플리케이션, 기타 소프트웨어 컨트롤을 위한 레이어입니다.
다음 다이어그램은 이러한 수준이 서로 어떻게 쌓이는지 보여줍니다.
컨트롤은 다음과 같이 구성됩니다.
권장 Identity and Access Management (IAM) 역할: 조직의 사용자 그룹에 할당할 IAM 역할에 대한 권장사항입니다.
안전한 엔터프라이즈 기반 관리: 이 권장사항을 사용하면Google Cloud에서 워크로드의 안전한 기반을 만들 수 있습니다.
인프라 제어: 이 권장사항을 사용하면 컴퓨팅, 컨테이너, 액셀러레이터에 보안 제어를 적용할 수 있습니다.
데이터 관리 컨트롤: 이 권장사항을 사용하면 데이터 웨어하우스와 데이터 스토리지에 보안 컨트롤을 적용할 수 있습니다.
도구 및 추론 제어: 이 권장사항을 사용하면 Gemini Enterprise Agent Platform 구성요소에 보안 제어를 적용할 수 있습니다.
에이전트 및 애플리케이션 제어: 이 권장사항을 사용하면 생성형 AI를 사용하는 애플리케이션에 보안 제어를 적용할 수 있습니다.
각 권장사항은 감사 가능하며 보안 컨트롤 기준이 충족되도록 합니다.
제어 구현 수준
제어 구현 수준은 필수, 권장 또는 선택사항입니다. 이러한 수준은 Google에서 적극 권장하는 주요 활동, 고려하는 것이 좋은 활동, 특정 요구사항 및 목표에 따라 고려할 수 있는 활동을 식별하는 데 도움이 됩니다.
다음 표에서는 이러한 수준을 설명합니다.
| 구현 수준 | 설명 |
|---|---|
필수 |
Google Cloud 환경에 이러한 가이드라인을 구현합니다. |
추천 |
특정 사용 사례에 따라 이러한 가이드라인을 구현하세요. 예를 들어 환경에 민감한 정보가 포함된 경우 생성형 AI 워크로드 내에서 민감한 정보를 모니터링하는 것이 권장사항일 수 있습니다. |
선택사항 |
사용 사례와 위험 성향에 따라 추가 가이드라인을 고려하세요. |