


Ransomware é um código criado por terceiros para se infiltrar nos seus sistemas e invadir, criptografar ou roubar dados. Para ajudar a reduzir os ataques de ransomware, oGoogle Cloud oferece controles para identificar, proteger, detectar, responder e se recuperar de ataques. Esses controles ajudam você a fazer o seguinte:
- avaliar seu risco;
- proteger seu negócio contra ameaças;
- manter operações contínuas;
- ativar resposta e recuperação rápidas.
Este documento é destinado a arquitetos e administradores de segurança. Ele descreve a sequência de ataques de ransomware e como o Google Cloud pode ajudar sua organização a reduzir os efeitos de ataques de ransomware.
Sequência de ataques de ransomware
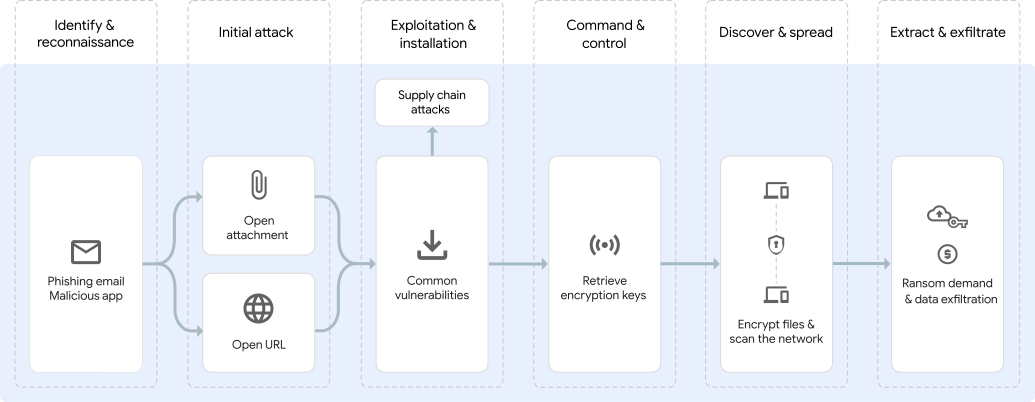
Os ataques de ransomware podem começar como campanhas direcionadas ou como campanhas em massa que buscam vulnerabilidades. Uma campanha direcionada começa com identificação e reconhecimento, quando um invasor determina as organizações que são vulneráveis e qual vetor de ataque será usado.
Há muitos vetores de ataque de ransomware. Os vetores mais comuns são e-mails de phishing com URLs mal-intencionados ou exploração de vulnerabilidades de software expostas. Essa vulnerabilidade de software pode estar no software usado pela organização ou na cadeia de suprimentos de software. Os invasores que usam ransomware têm como alvo as organizações, a cadeia de suprimentos e os clientes delas.
Quando o ataque inicial é bem-sucedido, o ransomware é instalado automaticamente e entra em contato com o comando e o servidor de controle para recuperar as chaves de criptografia. À medida que o ransomware se espalha por toda a rede, ele pode infectar recursos, exfiltrar dados e criptografá-los usando as chaves recuperadas. Os invasores exigem um resgate da organização, normalmente em criptomoeda, para enviar a chave de descriptografia.
O diagrama a seguir resume uma sequência típica de ataque de ransomware, desde a identificação e o reconhecimento até a exfiltração de dados e a demanda de resgate.
O ransomware costuma ser difícil de detectar. Portanto, é fundamental que você implemente recursos de prevenção, monitoramento e detecção e que sua organização esteja pronta para responder rapidamente quando alguém descobrir um ataque.
Controles de segurança e resiliência no Google Cloud
OGoogle Cloud inclui controles integrados de segurança e resiliência para ajudar a proteger os clientes contra ataques de ransomware. Esses controles incluem o seguinte:
- Infraestrutura global projetada com segurança em todo o ciclo de vida do processamento de informações
- Recursos de detecção integrados para produtos e serviços do Google Cloud , como monitoramento, detecção de ameaças, prevenção contra perda de dados e controles de acesso
- Controles preventivos integrados, como o Assured Workloads
- Alta disponibilidade com clusters regionais e balanceadores de carga globais
- Backup integrado com serviços escalonáveis
- Recursos de Automation usando infraestrutura como código e proteções de configuração
O Google Threat Intelligence, o VirusTotal e o Digital Threat Monitoring da Mandiant monitoram e respondem a muitos tipos de malware, incluindo ransomware, na infraestrutura e nos produtos do Google. O Google Threat Intelligence é uma equipe de pesquisadores de ameaças que desenvolve inteligência contra ameaças para produtos do Google Cloud. O VirusTotal é um banco de dados de malware e uma solução de visualização que oferece uma melhor compreensão de como o malware opera dentro da sua empresa. O Mandiant Digital Threat Monitoring e outros serviços da Mandiant oferecem pesquisa de ameaças, consultoria e suporte para resposta a incidentes.
Para mais informações sobre os controles de segurança integrados, consulte a Visão geral de segurança do Google e a Visão geral do design de segurança da infraestrutura do Google.
Controles de segurança e resiliência no Google Workspace, no navegador Chrome e nos Chromebooks
Além dos controles no Google Cloud, outros produtos do Google, como o Google Workspace, o navegador Google Chrome e os Chromebooks, incluem controles de segurança que podem ajudar a proteger sua organização contra ataques de ransomware. Por exemplo, os produtos do Google oferecem controles de segurança que permitem que os trabalhadores remotos acessem recursos de qualquer lugar, com base na identidade e no contexto (como local ou endereço IP).
Como descrito na seção Sequência de ataques de ransomware, o e-mail é um vetor importante para muitos ataques de ransomware. Ele pode ser explorado para phishing de credenciais para acesso fraudulento à rede e distribuição direta de binários de ransomware. A proteção avançada contra phishing e malware no Gmail oferece controles para colocar e-mails em quarentena, proteção contra tipos de anexos perigosos e ajuda a proteger os usuários contra e-mails de spoofing. O sandbox de segurança foi projetado para detectar a presença de malware anteriormente desconhecido nos anexos.
O navegador Chrome inclui a Navegação segura do Google, que foi criada para fornecer avisos quando os usuários tentam acessar um site infectado ou malicioso. Os sandboxes e o isolamento de sites ajudam a proteger contra a propagação de código malicioso em diferentes processos na mesma guia. A Proteção por senha foi criada para fornecer alertas quando uma senha corporativa estiver sendo usada em uma conta pessoal e verificar se alguma das senhas salvas do usuário foi comprometida em uma violação on-line. Nesse cenário, o navegador solicita que o usuário altere a senha.
Os seguintes recursos do Chromebook ajudam a proteger contra ataques de phishing e ransomware.
- Sistema operacional com acesso somente leitura (Chrome OS): esse sistema foi projetado para ser atualizado de forma constante e invisível. O ChromeOS ajuda a proteger contra as vulnerabilidades mais recentes e inclui controles que garantem que os aplicativos e as extensões não possam modificá-lo.
- Sandbox: cada aplicativo é executado em um ambiente isolado, para que um aplicativo nocivo não possa infectar facilmente outros aplicativos.
- Inicialização verificada: enquanto o Chromebook está sendo inicializado, ele verifica se o sistema não foi modificado.
- Navegação segura: o Chrome faz o download periódico da lista mais recente de sites não seguros da Navegação segura. Ele foi projetado para verificar os URLs de cada site que um usuário acessa e cada arquivo que um usuário baixa em relação a essa lista.
- Chips de segurança do Google: ajudam a proteger o sistema operacional contra adulterações maliciosas.
Para ajudar a reduzir a superfície de ataque da organização, considere os Chromebooks para usuários que trabalham principalmente em um navegador.
Práticas recomendadas para reduzir ataques de ransomware no Google Cloud
Para proteger recursos e dados corporativos contra ataques de ransomware, implemente controles em várias camadas dos seus ambientes locais e na nuvem.
As seções a seguir descrevem as práticas recomendadas para ajudar sua organização a identificar, evitar, detectar e responder a ataques de ransomware no Google Cloud.
Identifique riscos e recursos
Considere as práticas recomendadas a seguir para identificar riscos e recursos no Google Cloud:
- Manter um inventário dos seus recursos no Google Cloud.
- Use registros de auditoria.
- Use simulações de caminho de ataque no Security Command Center Premium para avaliar seu perfil de risco atual.
- Considere as opções de seguro cibernético disponíveis no Programa de Proteção Contra Riscos.
- Ative a Proteção de Dados Sensíveis para inspeção de dados.
Controle o acesso a recursos e dados
Considere as práticas recomendadas a seguir para limitar o acesso aos recursos e dados do Google Cloud:
Analise e refine as permissões do Identity and Access Management (IAM) regularmente.
Ative a autenticação multifator para todos os usuários de Contas do Google e do Cloud Identity.
Ative a verificação em duas etapas para contas de superadministrador.
Para mais práticas recomendadas sobre como proteger contas de serviço, consulte Práticas recomendadas para usar contas de serviço.
Proteger dados críticos
Considere as seguintes práticas recomendadas para proteger seus dados sensíveis:
Configure a redundância (N+2) na opção de armazenamento em nuvem que você usa para armazenar seus dados. Se você usa o Cloud Storage, considere o seguinte:
Implementar uma estratégia de backup e recuperação de desastres.
Rede e infraestrutura seguras
Considere as seguintes práticas recomendadas para ajudar a proteger sua rede e infraestrutura:
- Use a infraestrutura como código para criar referências seguras.
- Ative o VPC Service Controls.
- Conexões híbridas seguras usando o Cloud VPN ou o Cloud Interconnect.
- Use o Cloud Load Balancing com regras de firewall.
Implemente políticas restritivas da organização, como as seguintes:
Proteja suas cargas de trabalho
Considere as práticas recomendadas a seguir para proteger suas cargas de trabalho:
- Integre a segurança em todas as fases do ciclo de vida de desenvolvimento de software. Para cargas de trabalho do Google Kubernetes Engine (GKE), implemente a segurança da cadeia de suprimentos de software, incluindo builds confiáveis e isolamento de aplicativos.
- Restringir o tráfego entre pods.
- Use o Cloud Build com a verificação sob demanda para realizar a verificação de vulnerabilidades antes de commits de código.
- Configure a verificação de vulnerabilidades para artefatos.
- Aplique a autorização binária.
- Use as políticas do Google Cloud Armor.
- Mantenha os clusters do GKE atualizados.
Detecte ataques
Considere as práticas recomendadas a seguir para detectar ataques:
- Use o Cloud Logging para gerenciar e analisar os registros dos serviços no Google Cloud e o Cloud Monitoring para medir o desempenho do serviço e dos recursos.
- Ative o Security Command Center no nível da organização.
- Para detecção de ameaças no ambiente de execução de cargas de trabalho de VM e em contêineres, use o Wiz Defend com o sensor de ambiente de execução do Wiz para detectar e responder a ameaças ativas.
- Para uma análise de segurança profunda e busca de ameaças, integre com o Google Security Operations.
Planejar para incidentes
Planos completos de continuidade de negócios e recuperação de desastres.
Crie um manual de resposta a incidentes de ransomware e faça exercícios de mesa. Pratique regularmente os procedimentos de recuperação para garantir a prontidão e identificar lacunas.
Entenda suas obrigações de denunciar ataques às autoridades e inclua dados de contato relevantes no seu playbook.
Responda a ataques e recupere-se deles
Ao detectar um ataque de ransomware, ative seu plano de resposta a incidentes. Depois de confirmar que o incidente não é um falso positivo e que afeta os serviços do Google Cloud , abra um caso de suporte P1. O Cloud Customer Care responde conforme documentado nas Google Cloud: Diretrizes dos Serviços de Suporte Técnico.
Depois de ativar o plano, reúna a equipe da organização que precisa participar dos processos de coordenação e resolução de incidentes. Verifique se essas ferramentas e processos estão em vigor para investigar e resolver o incidente.
Siga o plano de resposta a incidentes para remover o ransomware e restaurar o ambiente para um estado íntegro. Dependendo da gravidade do ataque e dos controles de segurança que você ativou, seu plano pode incluir atividades como as seguintes:
- colocar sistemas infectados em quarentena;
- restaurar a partir de backups íntegros;
- Restaurar a infraestrutura para um estado válido conhecido anteriormente usando o pipeline de CI/CD.
- verificar se a vulnerabilidade foi removida;
- corrigir todos os sistemas que podem estar vulneráveis a ataques semelhantes;
- implementar os controles necessários para evitar um ataque semelhante.
Conforme você avança no processo de resposta, continue monitorando seu tíquete de suporte do Google. O atendimento ao cliente toma as medidas adequadas em Google Cloud para conter, erradicar e, se possível, recuperar seu ambiente.
Informe ao Atendimento ao Cliente quando o incidente for resolvido e o ambiente for restaurado. Se houver uma agendada, participe de uma retrospectiva conjunta com seu representante do Google.
Registre as lições aprendidas com o incidente e estabeleça os controles necessários para evitar um ataque semelhante. Dependendo da natureza do ataque, considere as seguintes ações:
- Escrever regras de detecção e alertas que seriam acionados automaticamente se o ataque ocorresse novamente.
- Atualize seu manual de resposta a incidentes para incluir as lições aprendidas.
- Melhore sua postura de segurança com base nas descobertas retrospectivas.
A seguir
- Entre em contato com os consultores da Mandiant para uma avaliação de defesa cibernética.
- Consulte o catálogo de práticas recomendadas de segurança para mais práticas recomendadas.
- Saiba mais sobre como o Google gerencia incidentes em Processo de resposta a incidentes de dados.