


Google Distributed Cloud (GDC) air-gapped proporciona una API de infraestructura de clave pública (PKI) para que obtengas un certificado web. Esta API admite varios modos de usuario:
- Completamente administrado: certificados emitidos por la infraestructura de PKI de GDC y encadenados a una autoridad de certificación raíz autofirmada administrada por GDC.
- Certificado BYO: Proporcionas un grupo de certificados con un certificado comodín predeterminado. GDC usará el certificado que mejor coincida con tu servicio.
- Certificado BYO con ACME: Certificados que usan los servicios públicos emitidos por tu servidor ACME.
- SubCA BYO: Certificados emitidos por la infraestructura de PKI de GDC y encadenados a tu SubCA. Debes proporcionar la SubCA y permitir que GDC la opere.
Definiciones del modo de PKI de Infra
En esta sección, se proporciona una explicación detallada de cada modo de usuario de PKI.
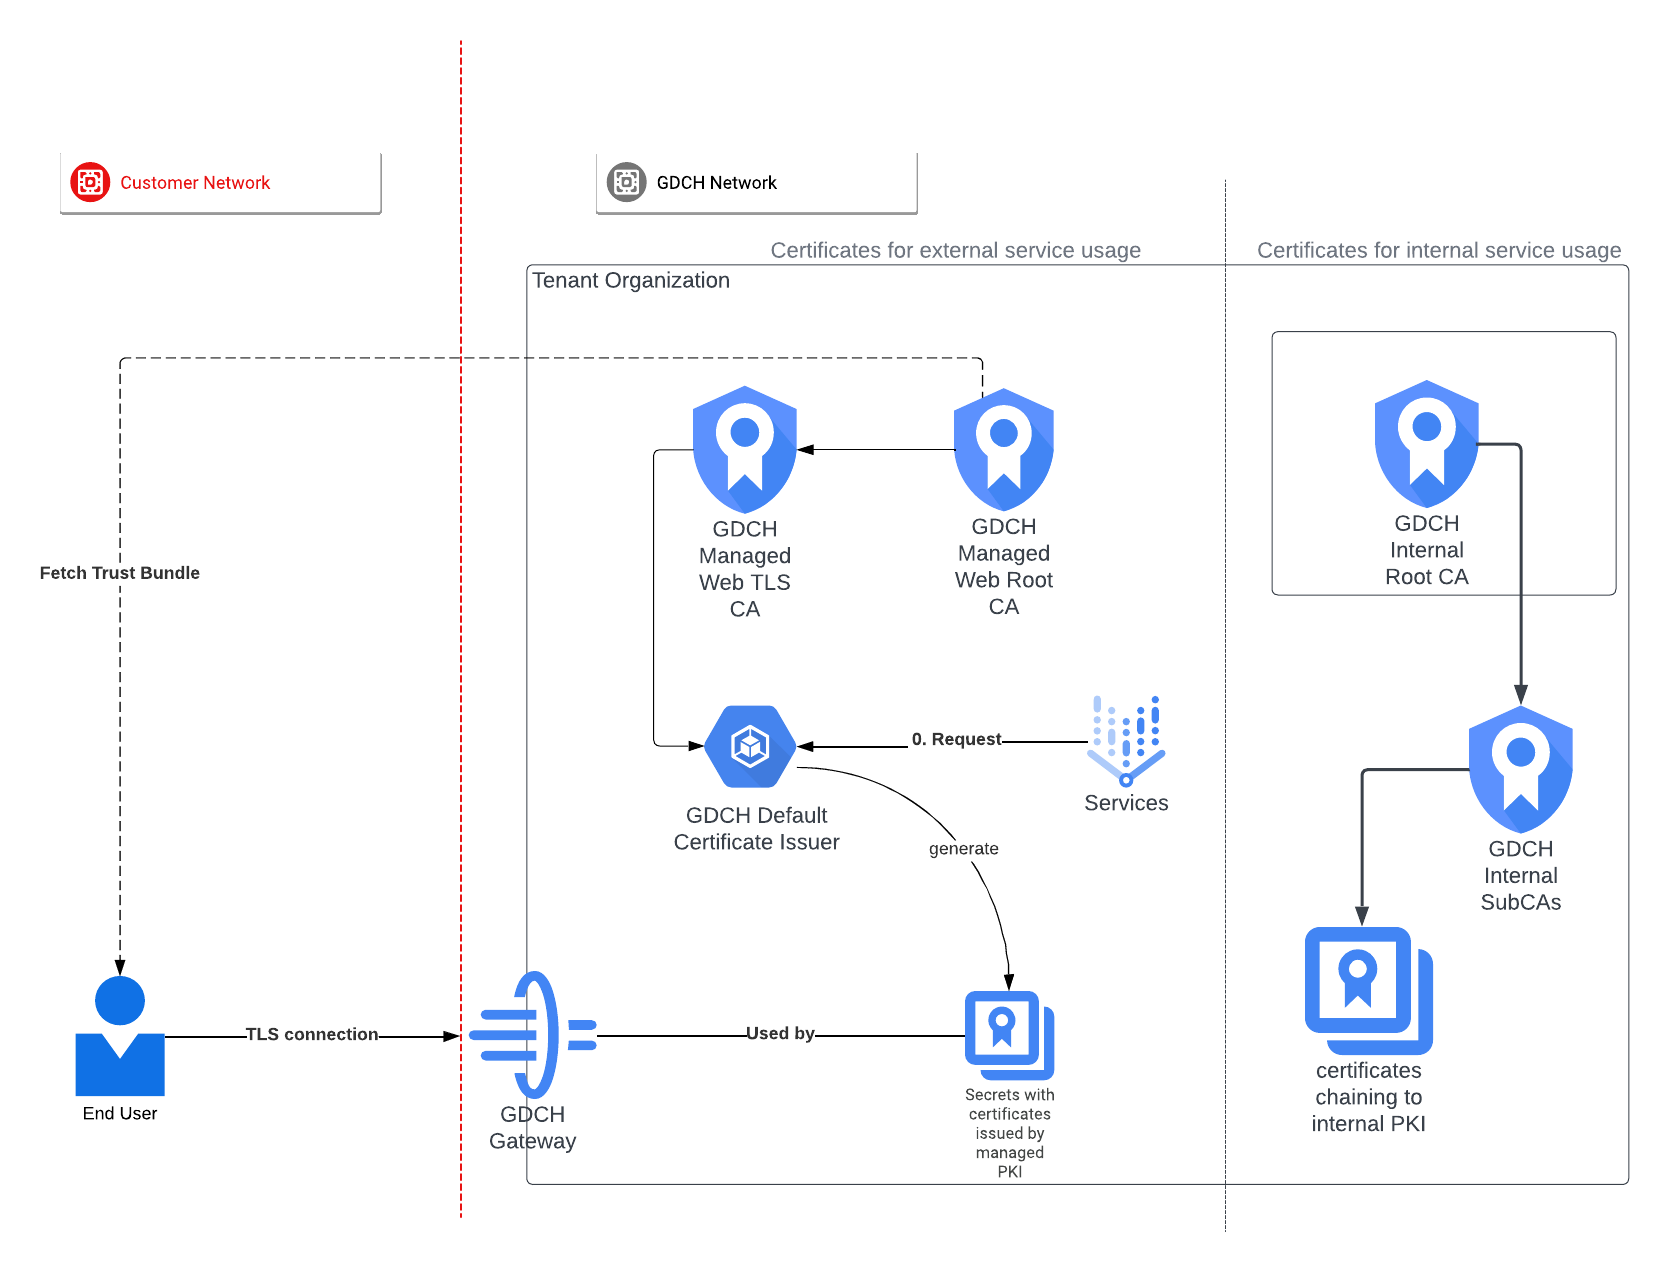
Modo administrado por completo (modo predeterminado)
En el modo administrado por completo, cada clúster de administrador de la organización se basa en la infraestructura de clave pública (PKI) de GDC para emitir certificados. Cuando creas una organización nueva, este modo es el modo predeterminado que se aplica. Luego, puedes cambiar a un modo de PKI diferente.
Con este modo, debes obtener y distribuir la CA raíz a tu entorno para la confianza.
Modo de certificados BYO
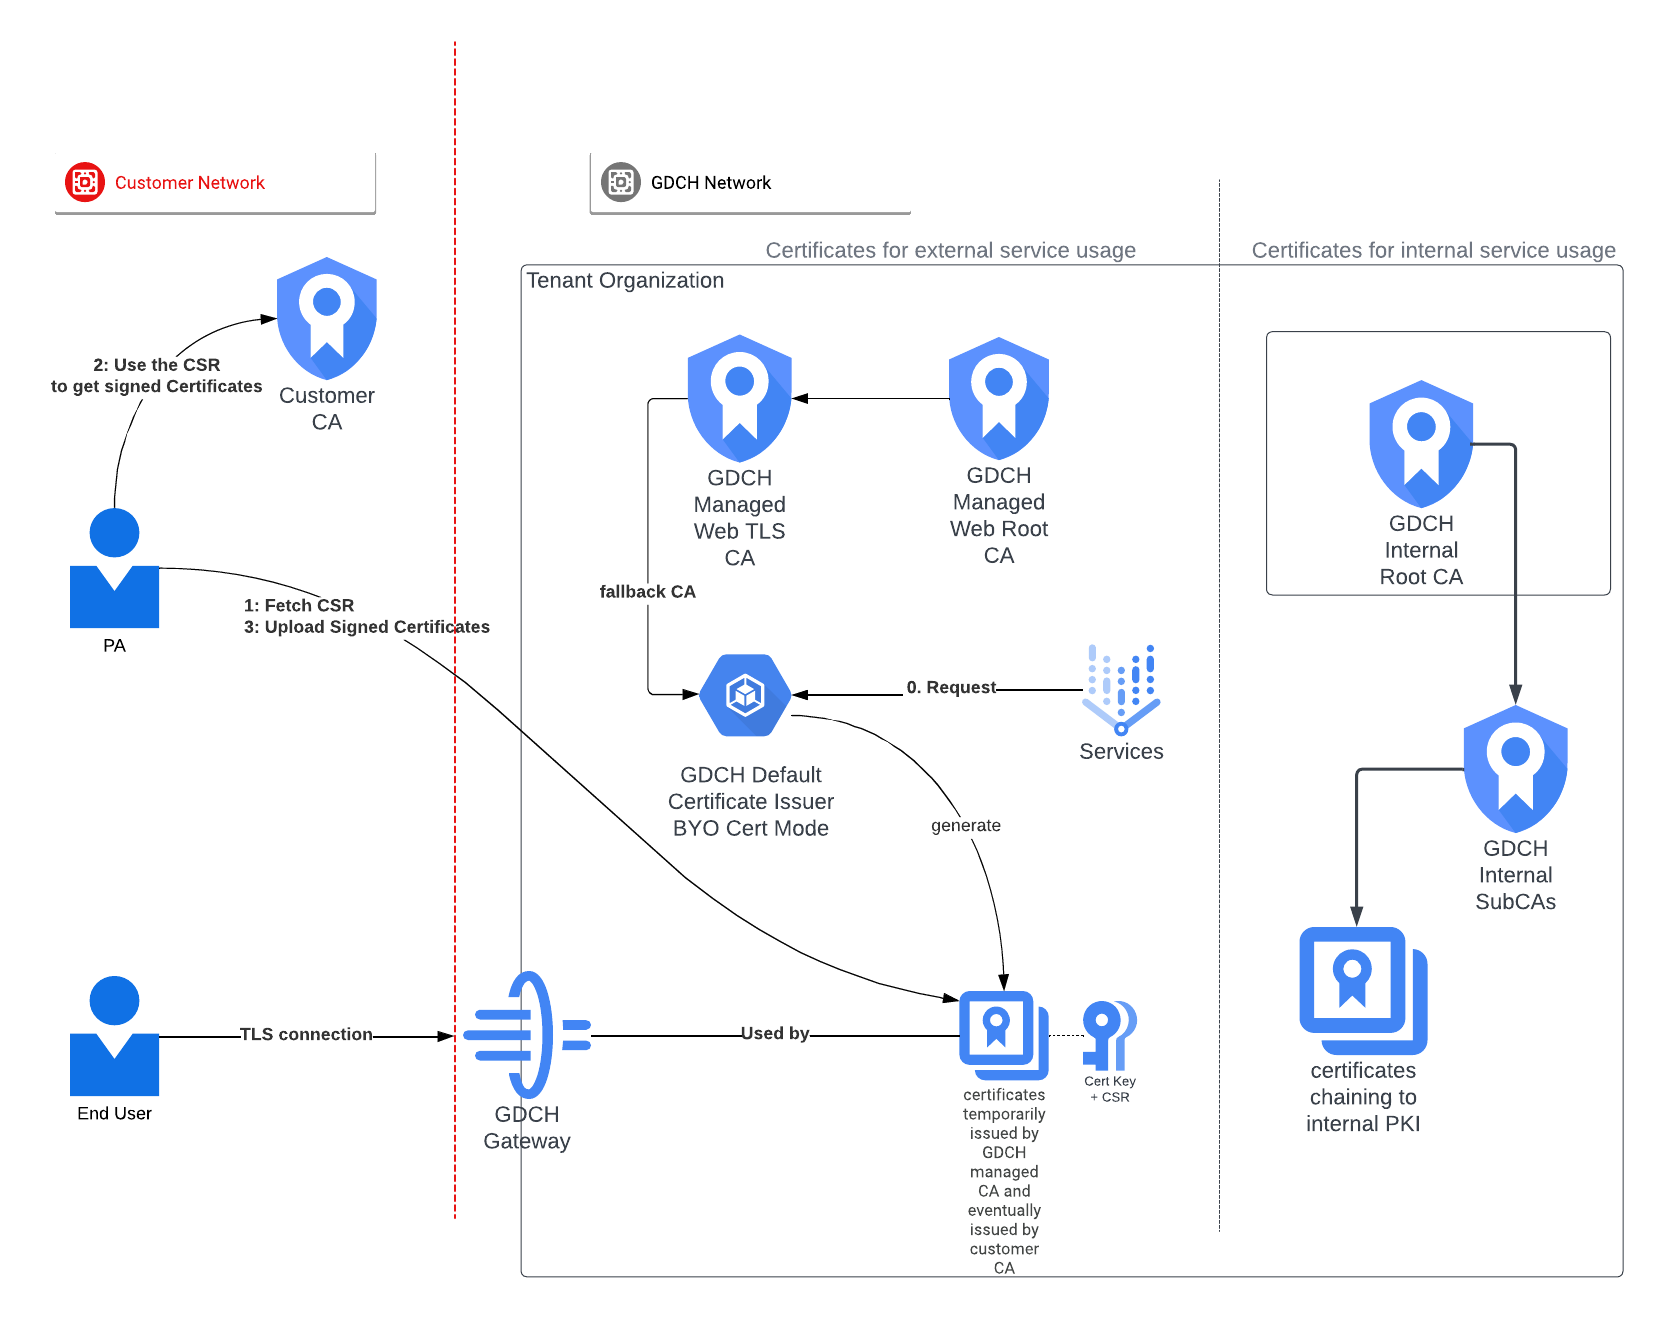
El modo de certificado BYO admite la firma de certificados hoja con CAs externas o administradas por el usuario. Este modo genera una solicitud de firma de certificado (CSR) para cada solicitud de certificado. Mientras espera la firma, el modo de certificado BYO busca un certificado firmado por el cliente existente en el grupo que coincida con la solicitud de certificado:
- Si no puede encontrar un certificado coincidente, una CA de resguardo administrada por GDC emite un certificado temporal listo para su uso inmediato.
- Si encuentra un certificado coincidente, lo usa como el certificado temporal para la solicitud actual.
Para firmar la CSR, debes seguir estos pasos:
- Descarga la CSR del estado del recurso personalizado
Certificate. - Sube el certificado firmado y el certificado de la AC externo al mismo recurso personalizado
Certificatecon una actualización del campospec.
Para administrar la verificación y reemplazar el certificado temporal, Distributed Cloud actualiza el secreto del certificado con el certificado subido y la CA externa. No es necesario que cambies tus almacenes de confianza.
Para obtener más información, consulta Firma el certificado BYO.
Modo de certificados BYO con ACME
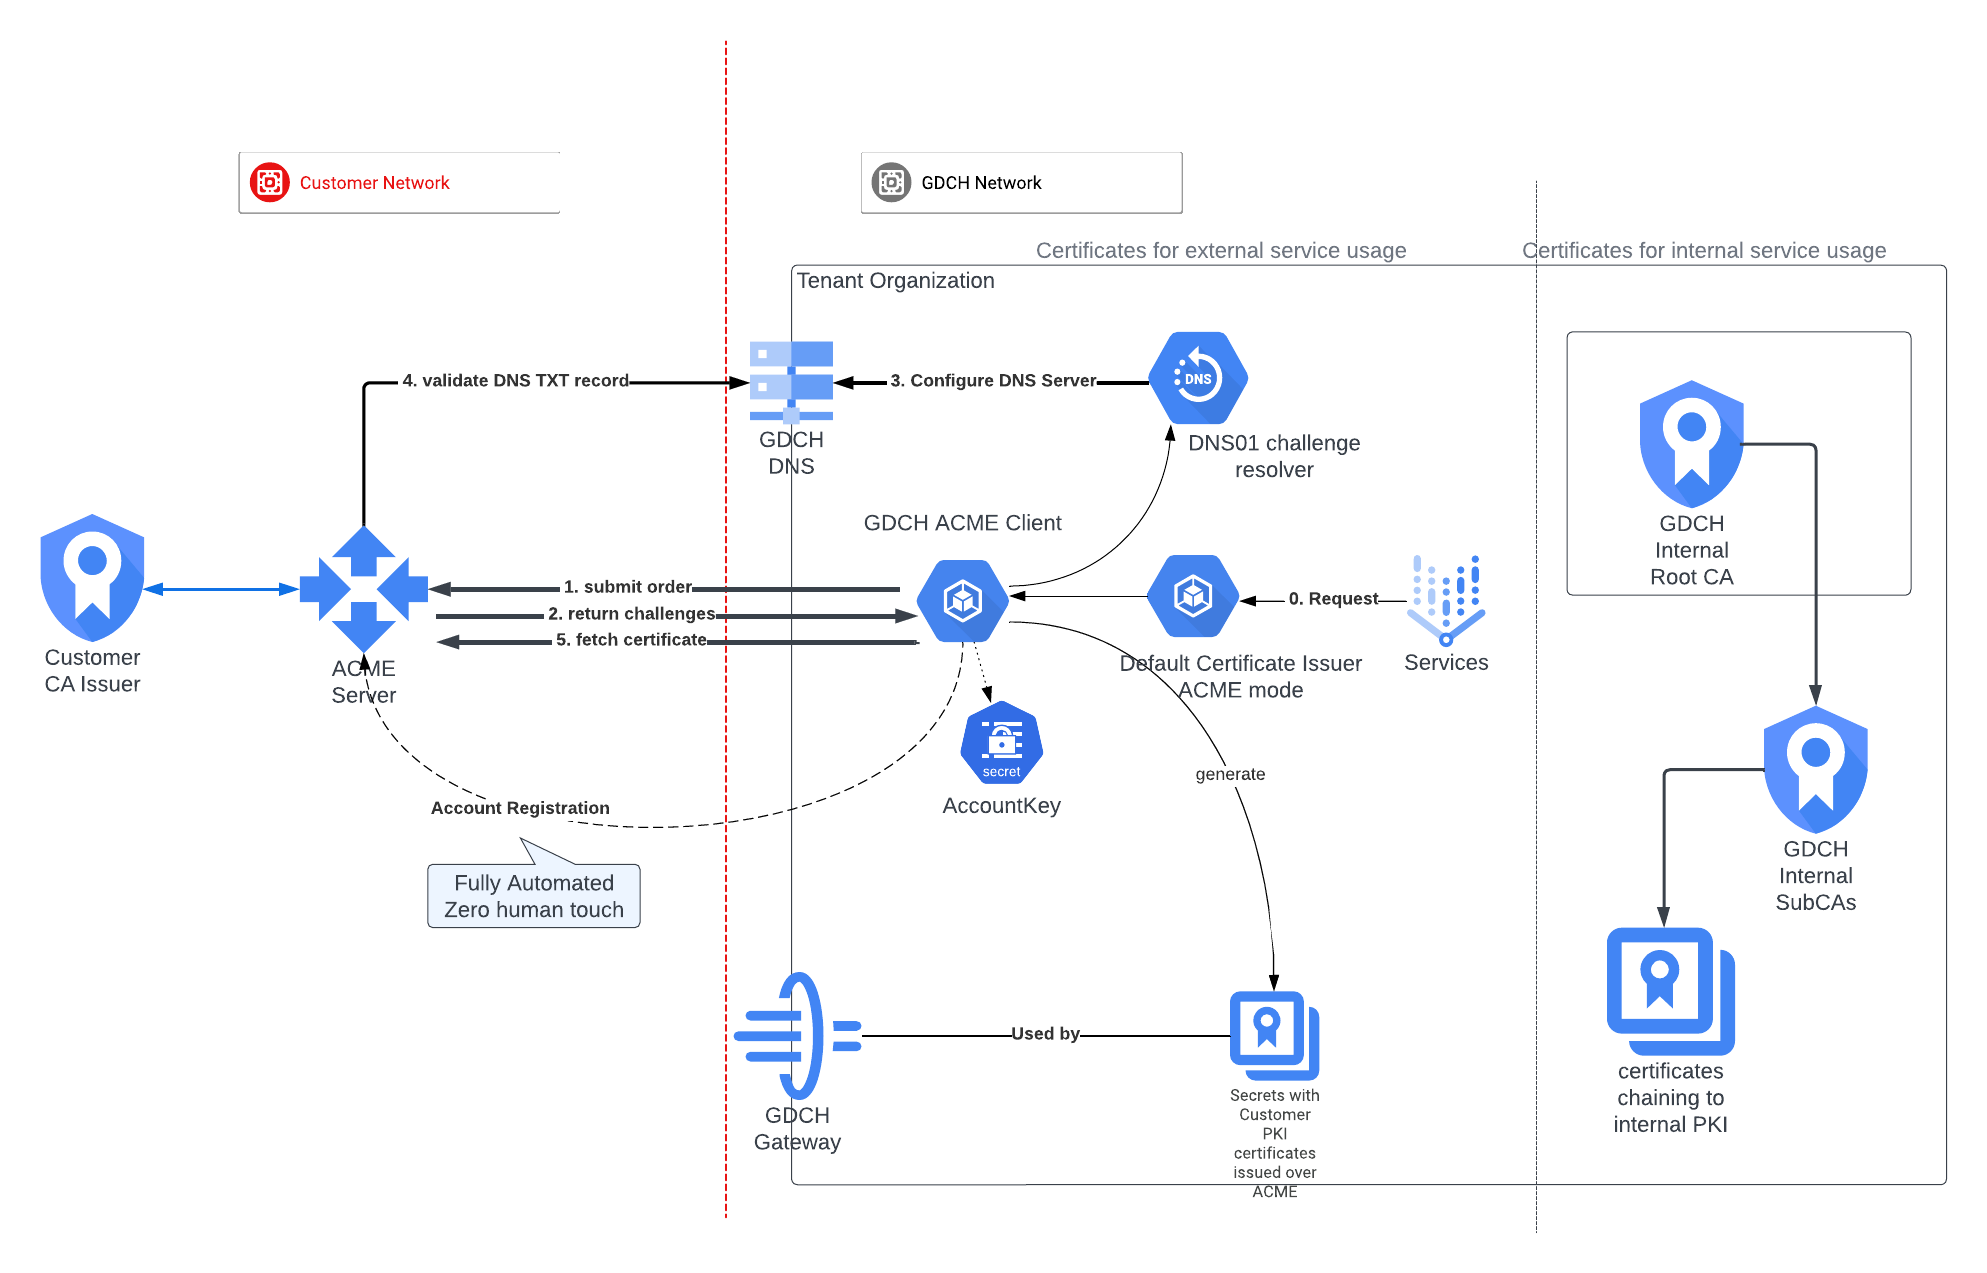
Con el modo de certificado BYO con ACME, un cliente de ACME administrado por GDC se implementa en un sitio de Distributed Cloud y se comunica con un servidor ACME, una CA que implementaste en tu sitio. El servidor ACME usa el protocolo ACME para solicitar, validar y administrar certificados.
El protocolo ACME admite diferentes desafíos, por ejemplo, HTTP-01 y DNS-01. Estos desafíos ayudan a demostrar la propiedad del dominio y obtener certificados automáticamente. Distributed Cloud usa el desafío DNS-01. Con este desafío, el cliente de Distributed Cloud agrega un registro DNS específico a la zona DNS del dominio. Una vez que el desafío se complete correctamente, la CA de ACME emitirá automáticamente el certificado. No es necesario que cambies tus almacenes de confianza.
Para obtener más información sobre el protocolo ACME, consulta el documento público de Datatracker para RFC 8555: https://datatracker.ietf.org/doc/html/rfc8555.
Modo de SubCA BYO
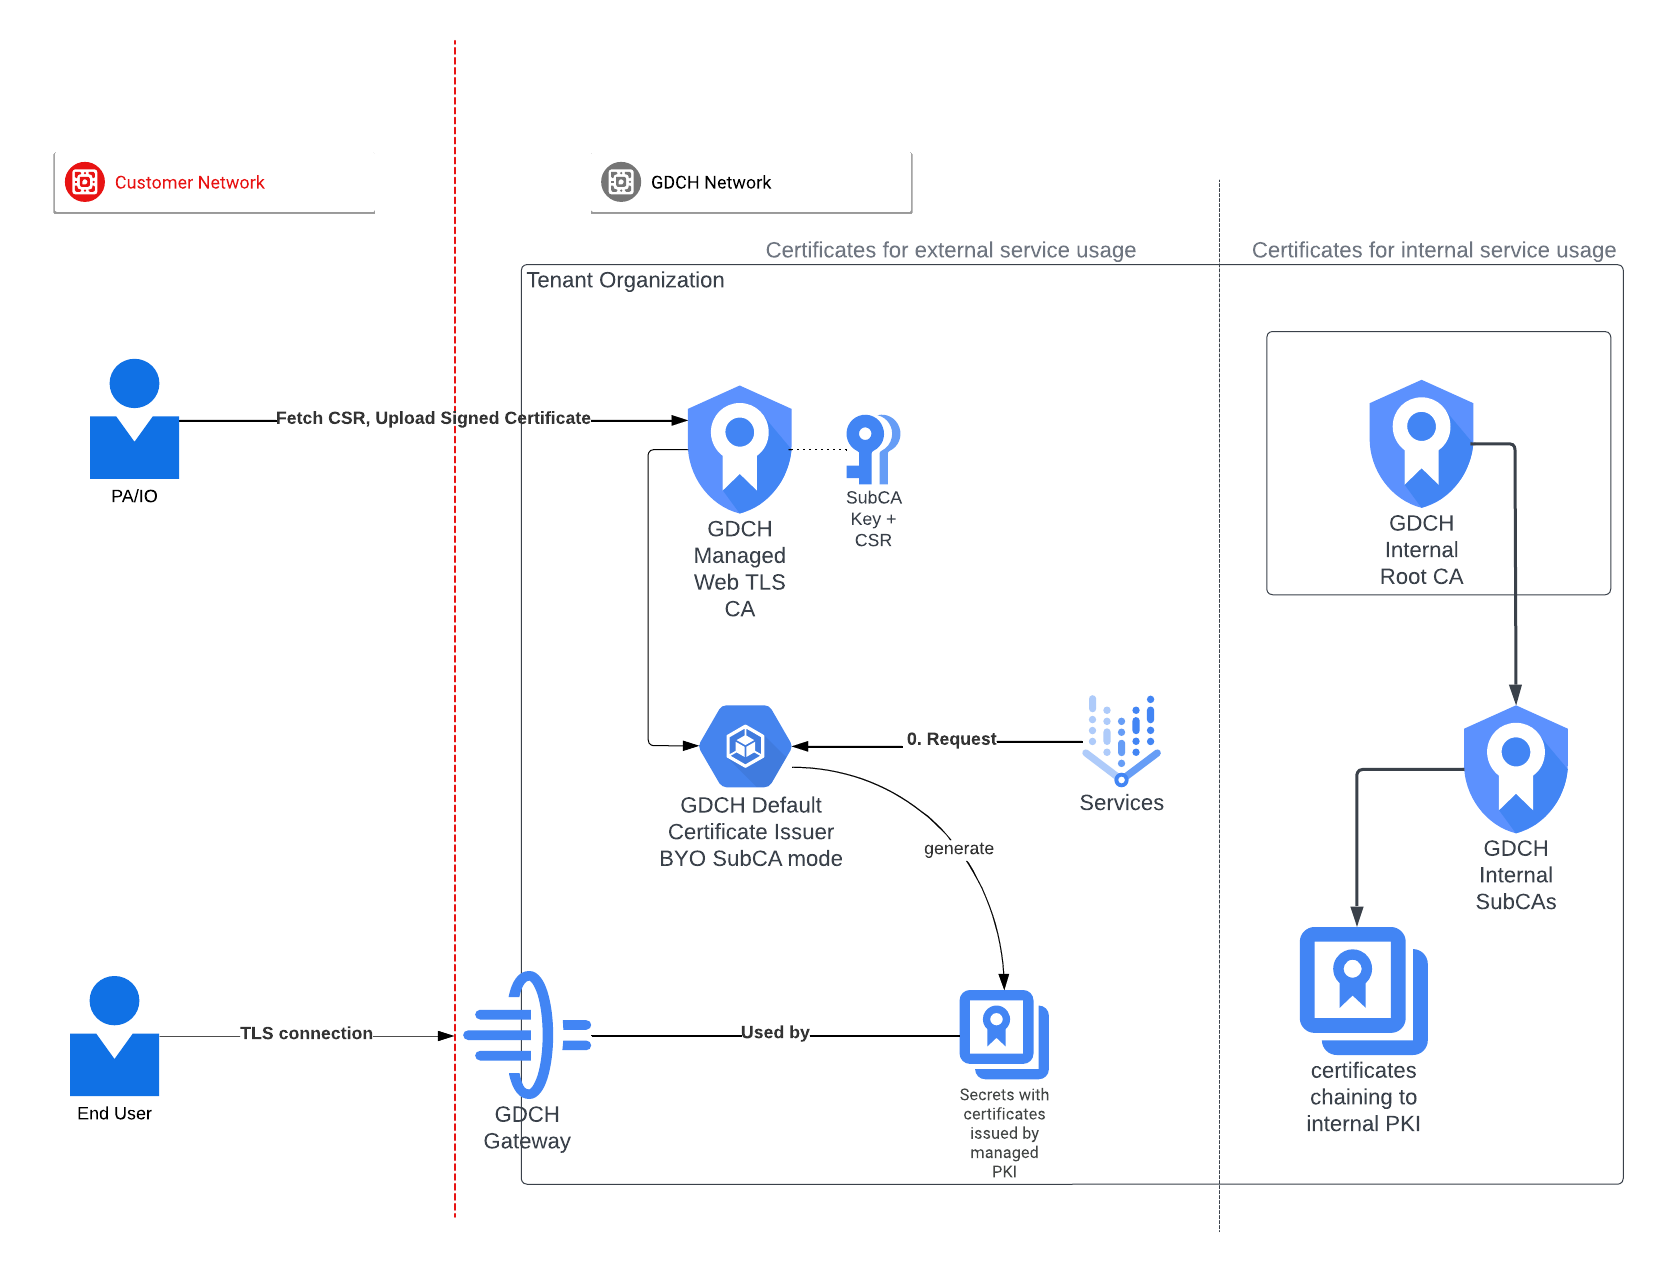
Con el modo de SubCA BYO, se genera una CSR para la SubCA dentro del clúster de administrador de la organización de Distributed Cloud. Debes firmar la solicitud de CSR y subir el certificado firmado al sistema. Para obtener más información, consulta
Firma el certificado de SubCA BYO.
Puedes crear un recurso personalizado CertificateIssuer que apunte a esta SubCA y marcarlo como el CertificateIssuer predeterminado.
La subCA recién creada emite todos los certificados web posteriores. No es necesario que cambies tus almacenes de confianza.
Transición a un modo de PKI diferente
La API de PKI admite la transición del modo predeterminado administrado por completo a otros modos personalizados compatibles. Para obtener más información, consulta la transición a diferentes modos de PKI.