


En este documento, se proporciona una descripción general que abarca los conceptos, las capas y los roles operativos principales para mantener la seguridad en Google Distributed Cloud (GDC) aislado. GDC está diseñado para entornos desconectados y altamente seguros, y para cumplir con requisitos estrictos de soberanía de los datos.
Este documento está dirigido a públicos dentro del grupo de operadores de infraestructura, el grupo de administradores de la plataforma y el grupo de operadores de aplicaciones que administran la seguridad de su organización. Para obtener más información, consulta Públicos de la documentación de GDC aislado.
Este documento te ayuda a comprender los atributos de seguridad clave en las siguientes categorías:
- Cumplimiento
- Operaciones de seguridad
- Operaciones de confiabilidad
- Criptografía
- Administración de identidades y accesos (IAM)
- Seguridad de red
- Seguridad para aplicaciones
- Seguridad de hosts y nodos
- Seguridad de hardware
- Seguridad de las instalaciones
Estrategia de seguridad
GDC adopta un enfoque centrado en la seguridad con varias capas de seguridad para ofrecer el máximo control, cumplir con las reglamentaciones legales y proteger los datos confidenciales. Está diseñado para ejecutarse en hardware dedicado y seguro en un centro de datos local para proporcionar un aislamiento estricto de los usuarios.
Las capas de seguridad que proporciona GDC incluyen seguridad de hardware, seguridad de hosts y nodos, seguridad para aplicaciones, seguridad de redes, criptografía, Identity and Access Management (IAM), operaciones de seguridad y confiabilidad, cumplimiento y ofertas de seguridad.
GDC tiene un modelo de seguridad compartida para proteger toda la pila de aplicaciones. GDC proporciona infraestructura como servicio (IaaS), plataforma como servicio (PaaS) y software como servicio (SaaS). En todas las configuraciones de GDC, Google y el operador son responsables de proteger las capas de la infraestructura. El cliente es responsable de proteger la configuración del proyecto y la capa de aplicación, incluidos los contenedores de aplicaciones, las imágenes base y las dependencias.
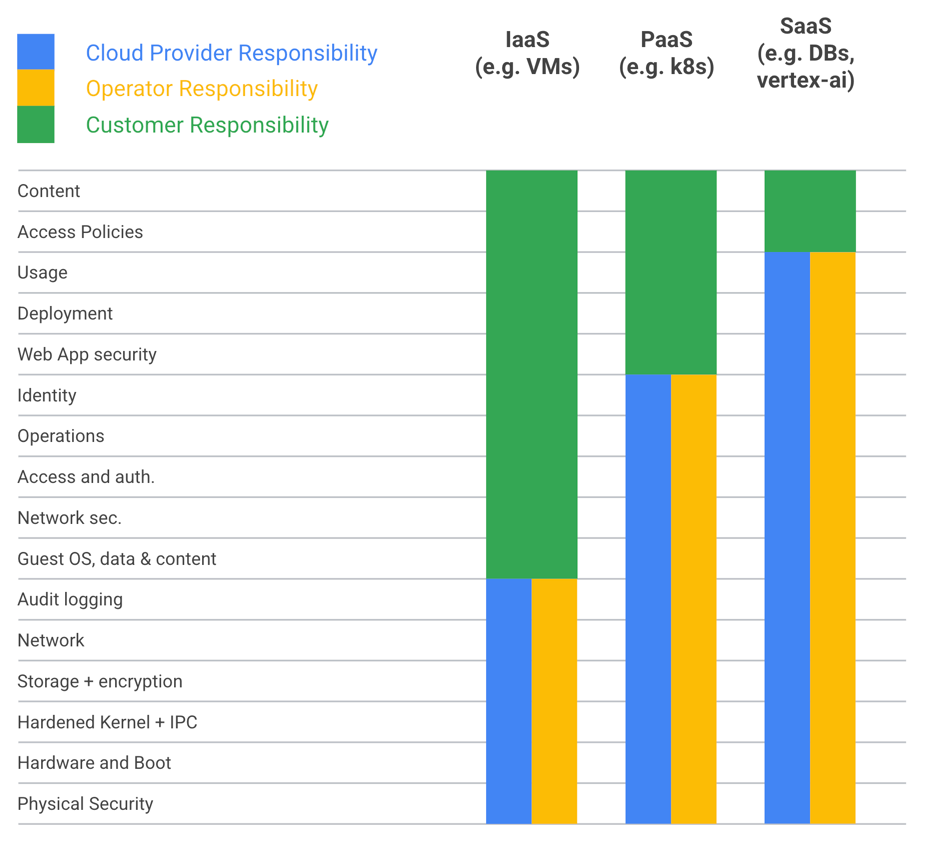
Desde una perspectiva de seguridad, los siguientes grupos de público operan GDC:
Grupo de operadores de infraestructura: Administra las operaciones diarias de la infraestructura del sistema y no tiene acceso a los datos de los clientes. Este rol es el administrador de nivel más alto del sistema y podría ser Google, un tercero contratado o el cliente, según la naturaleza de las restricciones de soberanía.
Grupo de administradores de la plataforma: Es un rol de cliente que administra recursos y permisos para los proyectos. Este es el nivel más alto de privilegios de administrador que se otorga al cliente y es el único nivel administrativo que puede otorgar acceso a los datos del cliente.
Grupo de operadores de aplicaciones: Desarrolla aplicaciones para implementar y ejecutar, y configura recursos y permisos detallados en GDC. Este rol trabaja dentro de las políticas establecidas por el administrador de la plataforma (PA) para garantizar que sus sistemas se alineen con los requisitos de seguridad y cumplimiento del cliente.
Para obtener más información, consulta Públicos de la documentación.
Seguridad de las instalaciones
Puedes implementar GDC en centros de datos aislados designados por el cliente. La seguridad física específica de la ubicación variará según los requisitos individuales del cliente. Para cumplir con las reglamentaciones locales, es posible que los centros de datos necesiten una acreditación, por ejemplo, ISO 27001. El centro de datos debe tener varias medidas de seguridad implementadas, como sistemas de defensa perimetral seguros para evitar el acceso no autorizado al centro de datos, cobertura integral de cámaras para supervisar toda la actividad en el centro de datos, autenticación física para garantizar que solo el personal autorizado pueda acceder al centro de datos, personal de seguridad para patrullar el centro de datos las 24 horas del día y los siete días de la semana, y responder a cualquier incidente de seguridad, políticas estrictas de acceso y seguridad para regular cómo el personal accede al centro de datos y lo usa. Estas medidas de seguridad son una capa inicial importante de protección para proteger los datos almacenados en el centro de datos contra el acceso, el uso, la divulgación, la interrupción, la modificación o la destrucción no autorizados.
Seguridad del hardware
Google tiene un proceso riguroso para garantizar la seguridad de su hardware. Todo el hardware de GDC se compra y ensambla a partir de socios examinados y certificados para cumplir con los requisitos de soberanía y cadena de suministro específicos del cliente. El hardware se prueba y aprueba para cumplir con los estrictos estándares internos de Google y las necesidades de los clientes más conscientes de la seguridad. Todos los subcomponentes del hardware de GDC provienen de proveedores de confianza que se examinan y se sabe que son confiables. La integración del hardware en los bastidores de GDC se realiza en centros regionales certificados, que son instalaciones que Google aprobó para manejar hardware sensible. Todo el personal que manipula el hardware de GDC se somete a una verificación de antecedentes, lo que garantiza que solo el personal autorizado tenga acceso al hardware. Además, un equipo dedicado revisa la seguridad de la implementación real de determinados componentes de hardware y firmware de alto riesgo. En estas revisiones, se consideran amenazas como las siguientes: ataques a la cadena de suministro, ataques físicos y ataques de ejecución local en componentes de hardware y firmware, incluidas las amenazas persistentes. Estas revisiones generan conocimientos que informan directamente nuestros requisitos de seguridad de hardware, incluidos el firmware seguro y las actualizaciones de firmware, la integridad del firmware, el inicio seguro, la administración segura y el mantenimiento. Google mantiene relaciones estrechas con todos los proveedores y equipos que usan el hardware para garantizar que se proporcionen funciones de seguridad de primer nivel. Esto significa que Google trabaja constantemente con sus socios para garantizar que el hardware sea lo más seguro posible. Google eleva el nivel de exigencia mejorando los requisitos de hardware y seguridad, realizando revisiones de seguridad interactivas y trabajando con los equipos de producto para implementar nuevas funciones de seguridad diseñadas específicamente para GDC y profundamente integradas no solo con el hardware y el firmware reales, sino también con otras funciones del producto.
Seguridad de hosts y nodos
GDC garantiza que solo nuestro sistema operativo (SO) de nodo seguro empaquetado de forma personalizada se pueda cargar en los sistemas de forma predeterminada. Las imágenes y las configuraciones endurecidas reducen en gran medida las superficies de ataque. Los módulos criptográficos que protegen los datos en reposo y en tránsito están validados por FIPS 140-2/3, lo que significa que se sometieron a pruebas rigurosas de seguridad y que los revisó un laboratorio independiente y acreditado. GDC proporciona software antimalware para el sistema operativo que se ejecuta en los nodos de Bare Metal y una solución para analizar los sistemas de almacenamiento. Google empaqueta las actualizaciones de estos escáneres y se incluyen en las actualizaciones regulares del sistema que aplica el IO con el proceso de actualización de GDC. Las alertas de detección se envían al IO. GDC también proporciona herramientas de supervisión de integridad y detección de infracciones para proteger el sistema de cambios no intencionales. En general, estas medidas de seguridad ayudan a proteger el sistema de una variedad de ataques. Las medidas de seguridad dificultan que los atacantes accedan al sistema, aprovechen las vulnerabilidades y puedan instalar malware.
Usuario
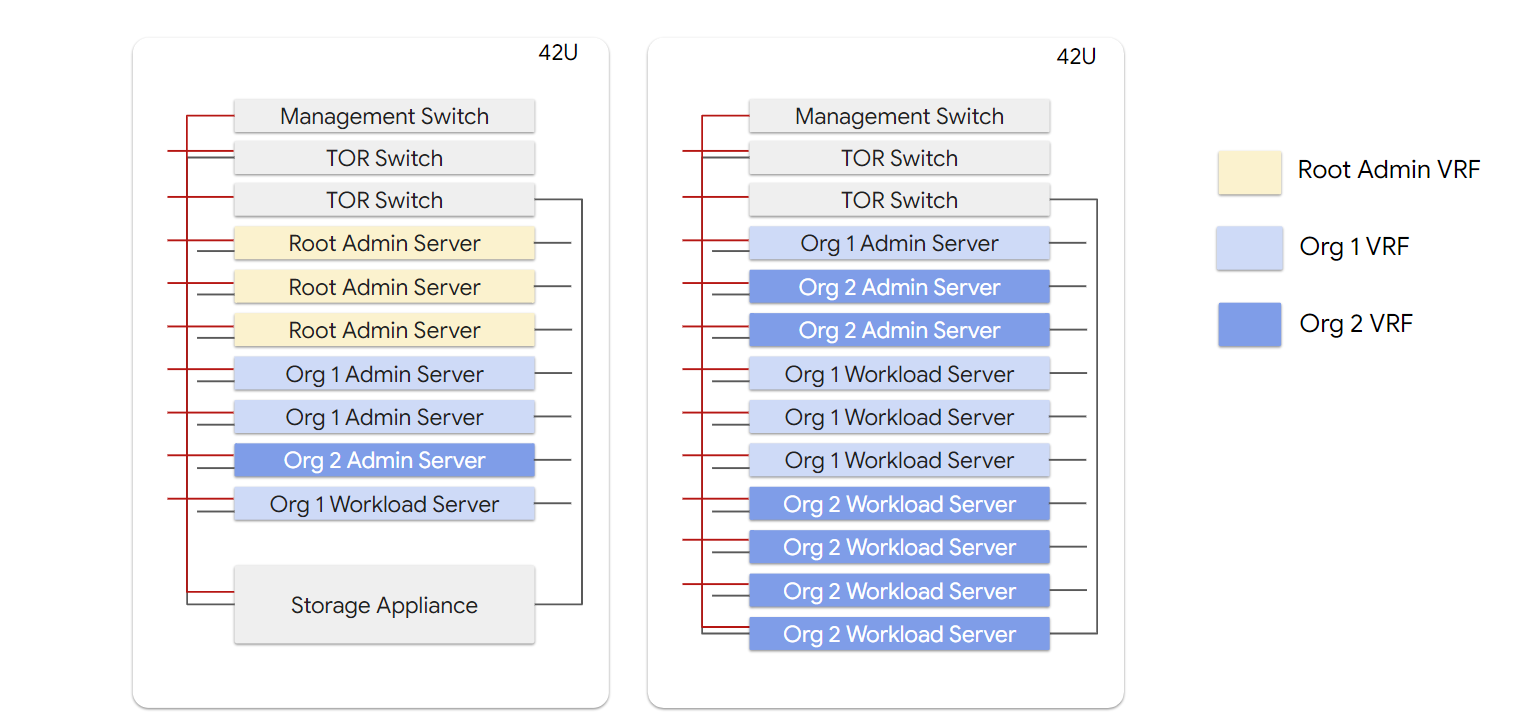
GDC es una plataforma de nube administrada multiusuario similar a la plataforma deGoogle Cloud . La arquitectura está diseñada para ofrecer un aislamiento sólido entre los usuarios, lo que proporciona una capa de protección sólida entre los usuarios de la nube y les permite cumplir con estándares estrictos de acreditación de cargas de trabajo. GDC proporciona dos niveles de aislamiento de usuarios. El primer nivel, llamado Organizaciones, proporciona un aislamiento físico sólido del procesamiento, y el segundo nivel, Proyectos, ofrece opciones de asignación de recursos más detalladas a través de la separación lógica.
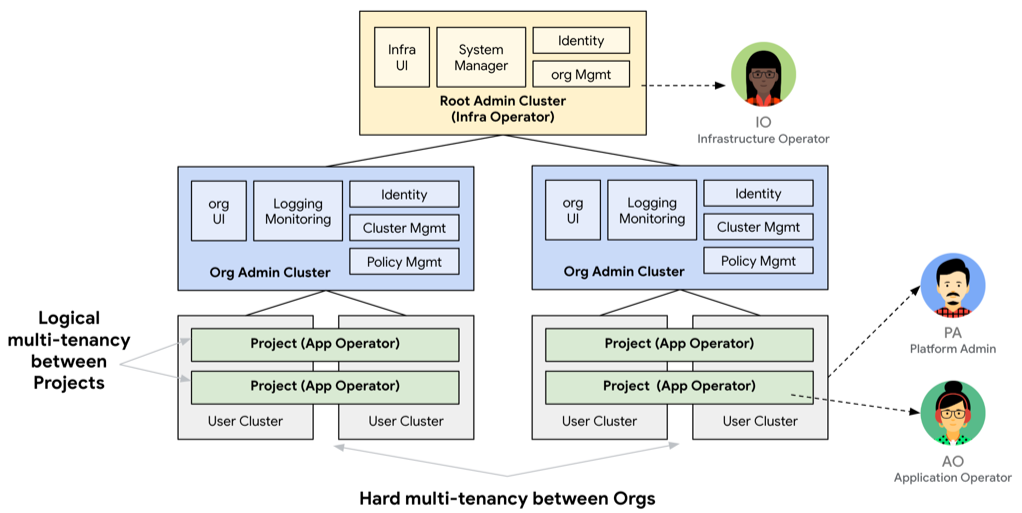
No se comparten servidores de procesamiento físicos entre organizaciones, y las capas de operadores también mantienen la tenencia. Las IO no pueden acceder a las capas de PA. Del mismo modo, los AO tampoco pueden acceder a las capas de PA.
Seguridad para aplicaciones
Para protegerse contra los ataques a la cadena de suministro de software, todo el software de GDC se desarrolla de acuerdo con los Niveles de cadena de suministro para artefactos de software (SLSA), un marco de seguridad de la cadena de suministro que Google desarrolló en asociación con organizaciones como CNCF y Linux Foundation.
SLSA es una lista de tareas de estándares y controles para evitar la manipulación, mejorar la integridad y proteger los paquetes dentro de la cadena de suministro de software. Esta lista de tareas está diseñada para evitar los exploits que atacan los repositorios de código fuente, los sistemas de compilación y los paquetes de dependencias de terceros.
Todo el código fuente y las dependencias de GDC se almacenan en un sistema de control de versión de Google que está aislado y encriptado en centros de datos seguros de Google. Todo el código tiene un historial verificado y requiere que una segunda persona revise los cambios en el código antes de que se acepten en el sistema de control de versión.
Las compilaciones se entregan con un sistema de organización de versiones de Google que aprovecha las herramientas de prueba automatizadas deGoogle Cloud Build y Google para una compilación, prueba y lanzamiento completamente automatizados de imágenes de contenedores y objetos binarios. Todas las compilaciones están aisladas, son herméticas y se definen con el principio de compilación como código, y ninguna persona tiene acceso unilateral en el proceso de entrega de software.
Todas las imágenes se analizan en busca de vulnerabilidades con varios escáneres de seguridad para aplicaciones y se validan en varios puntos con una combinación de firmas criptográficas y sumas de comprobación SHA256. Cada versión contiene una lista de materiales de software (SBOM) que incluye detalles sobre los componentes de software, las dependencias y las bibliotecas, y los datos entregados.
Seguridad de red
En esta sección, se proporciona una descripción general de la seguridad de redes de GDC.
Red física
Si bien GDC está diseñado para usarse en entornos desconectados, en la práctica, es probable que los sistemas de GDC estén conectados a un entorno protegido más amplio que esté conectado a través de la red privada interna de un cliente, mientras que permanecen desconectados de la Internet pública.
Todo el tráfico de red entre la red privada del cliente y los sistemas de GDC pasa por firewalls y sistemas de detección y prevención de intrusiones (IDS/IPS). El firewall proporciona la primera línea de defensa para controlar el acceso al sistema. El firewall y el IDS/IPS controlan el tráfico entrante y saliente según las políticas de seguridad configurables y usan el aprendizaje automático para analizar automáticamente el tráfico y bloquear el ingreso no autorizado. El sistema IDS/IPS inspecciona todas las comunicaciones entrantes y salientes de la infraestructura de forma predeterminada. Los PA también pueden usar el sistema IDS/IPS para su propia inspección del tráfico de las cargas de trabajo. Tanto los firewalls como los IDS/IPS también se integran en la pila de observabilidad de la organización para las cargas de trabajo de los clientes y la pila de SIEM de IO para la infraestructura, lo que permite realizar análisis de seguridad y análisis forenses adicionales.
Los firewalls aplican reglas de rechazo predeterminadas como la postura de seguridad inicial para evitar el acceso no intencional y las filtraciones de datos. El IO y el PA tienen métodos para definir más reglas de acceso según sea necesario. Dentro de GDC, hay dos redes separadas físicamente para aislar las funciones de administración y control de los datos de las cargas de trabajo de los clientes.
La red de administración fuera de banda (OOB) se usa solo para funciones administrativas, como cambios de configuración de los dispositivos de red, los dispositivos de almacenamiento y otros componentes de hardware. Solo el IO tiene acceso a la red de OOB y solo tiene este acceso en casos excepcionales. Las ACL de red se configuran de modo que solo los servidores que se encuentran en el clúster de administración raíz que controla el IO tengan acceso a esta red. La red del plano de datos conecta los servidores de carga de trabajo entre sí y es accesible para el PA y los AO.
Red definida por software
La red del plano de datos es una red de superposición basada en el enrutamiento y reenvío virtuales (VRF) para el aislamiento del tráfico de los usuarios. Cada organización de usuario tiene una red de VRF interna y externa. Los servicios externos, por ejemplo, el balanceador de cargas externo y la NAT de salida, estarían en el dominio externo. Las cargas de trabajo del cliente residen en la VRF interna.
La red interna se usa para la comunicación dentro del usuario, como el tráfico de cargas de trabajo entre nodos y el almacenamiento de archivos y almacenamiento en bloque dentro de la organización. La red externa se usa para comunicarse fuera de una organización. El tráfico de administración de usuarios para acceder a las funciones de control de acceso o el tráfico de clientes para acceder a los proyectos deben pasar por la red externa. Cada carga de trabajo del cliente tiene balanceadores de cargas y puertas de enlace de NAT para configurar el tráfico de entrada y salida.
Red virtual
Las redes virtuales de GDC son una capa de red a nivel de la organización que se compila sobre la red de superposición. Se basa en el controlador de la interfaz de red de contenedores (CNI) administrada por GDC: el plano de datos de redes de Anthos.
La capa de red virtual en GDC proporciona un aislamiento flexible dentro de la organización, que se denomina "proyecto". Esta capa proporciona las siguientes funciones de seguridad de redes:
- Política de red del proyecto: para la protección de los límites del proyecto.
- Política de red de la organización: para la protección de los límites de la organización.
Las políticas de red del proyecto y de la organización tienen una configuración de rechazo predeterminada como punto de partida para proteger contra el acceso no deseado y la filtración de datos.
Protección contra la denegación del servicio
Todo el tráfico que ingresa a GDC pasa por el IDS/IPS y un conjunto de balanceadores de cargas. El IDS/IPS detecta y descarta el tráfico no autorizado, y protege los recursos de las inundaciones de sesiones. Los balanceadores de cargas pueden limitar el tráfico de forma adecuada para evitar la pérdida del servicio. Como cualquier conectividad externa se controla a través de la red privada del cliente, este puede proporcionar la capa adicional de protección contra denegación del servicio para ataques distribuidos.
La criptografía
En esta sección, se proporciona una descripción general de la criptografía de GDC.
PKI
GDC proporciona una infraestructura de clave pública (PKI) para la administración centralizada de la CA X.509 para los servicios de infraestructura. De forma predeterminada, GDC tiene AC raíz privadas por instalación, y las intermedias y las hojas se distribuyen a partir de ellas. Además, GDC puede admitir la instalación de certificados emitidos por el cliente en los extremos orientados al cliente, lo que aumenta la flexibilidad en el uso de certificados. GDC coordina de forma centralizada la distribución de almacenes de confianza, lo que facilita que las cargas de trabajo y los servicios del sistema autentiquen y encripten el tráfico de las aplicaciones. En general, GDC proporciona una solución de PKI potente para proteger una variedad de servicios de infraestructura para una administración de confianza conveniente, pero estrictamente controlada.
Servicio de administración de claves
GDC proporciona un servicio de administración de claves (KMS) respaldado por módulos de seguridad de hardware (HSM). El KMS es un servicio propio. El material de claves permanece dentro del KMS, que, a su vez, está respaldado por HSM. Las definiciones de recursos personalizados (CRD) contienen material de claves encriptado. Solo el KMS tiene acceso al material de claves sin procesar en la memoria. Hay un KMS por organización. Todos los datos en reposo se encriptan de forma predeterminada con claves respaldadas por HSM. Los clientes también pueden elegir administrar sus propias claves criptográficas. El KMS admite algoritmos aprobados por el FIPS y módulos validados por el FIPS. El KMS admite la importación y exportación de claves de forma segura para casos de uso de custodia, eliminación o recuperación ante desastres de claves. Estas funciones hacen que KMS sea una forma segura y confiable de administrar claves criptográficas.
GDC también ofrece claves de encriptación administradas por el cliente (CMEK). Las CMEK otorgan a los clientes el control de las claves que protegen sus datos en reposo en GDC. Uno de los motivos principales para la adopción de CMEK es el borrado criptográfico, un método de destrucción de datos de alta garantía para la corrección de filtraciones de datos y la baja. Las claves se pueden borrar fuera de banda de los datos que protegen. Todos los datos de tu organización están protegidos por un conjunto de CMEK que tus operadores de plataforma pueden supervisar, auditar y borrar según sea necesario. Las claves CMEK son claves de encriptación que puedes administrar con las APIs de HSM. Las CMEK se pueden usar para encriptar los datos del almacenamiento en bloque, los discos de máquina virtual, el servicio de base de datos y las cargas de trabajo de contenedores de usuarios.
Encriptación
En esta sección, se proporciona una descripción general de la encriptación de GDC.
Datos en reposo
Todos los datos de GDC almacenados en el almacenamiento de archivos, bloques y almacén de objetos se encriptan en reposo con varios niveles de encriptación. En entornos multiusuario, los datos de cada usuario se encriptan con una clave específica del usuario antes de escribirse en el almacenamiento de archivos, bloques y objetos:
- El almacenamiento en bloque (volúmenes de aplicaciones, discos de VM y almacenamiento de bases de datos) se
encripta en tres niveles:
- Capa de software: Encriptación de la configuración de claves unificadas de Linux (LUKS) realizada dentro del hardware de procesamiento dedicado al usuario con claves respaldadas por HSM por volumen, administradas por el cliente.
- Capa del dispositivo: Encriptación a nivel de agregado de volúmenes (NVE/NAE) realizada dentro del dispositivo de almacenamiento con claves respaldadas por HSM por usuario, administradas por el cliente.
- Capa de disco: Unidades de encriptación automática (SED) con claves respaldadas por HSM por unidad, administradas por el IO.
- El almacén de objetos se encripta en dos capas
- Capa de bucket: Encriptación de datos de objetos coordinada dentro del hardware de procesamiento dedicado al usuario con claves respaldadas por HSM por bucket, administradas por el cliente.
- Capa de disco: SED con claves respaldadas por HSM por unidad, administradas por el IO.
- El almacenamiento en disco del servidor, los datos de configuración del sistema para un solo usuario, se encripta en una capa:
- Capa de disco: SED con claves respaldadas por HSM por unidad, administradas por el cliente.
Datos en tránsito
Todo el tráfico de GDC se encripta de forma predeterminada con módulos criptográficos certificados por FIPS 140-2 y protocolos estándar de la industria, como TLS 1.2+, HTTPS y túneles IPSec. También se espera que los clientes usen algoritmos de encriptación en la capa de aplicación, según el modelo de responsabilidad compartida, para garantizar que se cumplan los requisitos de encriptación para todas las aplicaciones implementadas sobre GDC.
Identity and Access Management (IAM)
El acceso al sistema se basa en el principio de privilegio mínimo. Los usuarios solo tienen acceso a los recursos que necesitan. Este proceso protege el sistema del acceso no autorizado y el uso inadecuado. Además, el sistema aplica la separación de funciones, como el acceso no unilateral. Ninguna persona tiene control total sobre ningún sistema o proceso. Este proceso ayuda a evitar fraudes y errores. GDC puede integrarse con el proveedor de identidad existente de los clientes. El sistema admite SAML 2.0 y OIDC para la federación de IdP. Esta compatibilidad permite que los usuarios autentiquen a los usuarios dentro del sistema con su proveedor de identidad existente para administrar a los usuarios en una ubicación. Todos los usuarios y las cargas de trabajo se autentican antes de acceder al sistema. RBAC y ABAC se usan para autorizar todo el acceso al plano de control y a los datos. Los usuarios solo pueden acceder a los recursos y realizar acciones si están autenticados y autorizados. Todos los accesos se registran en el registro de auditoría, lo que permite a los administradores hacer un seguimiento de quién accedió a un recurso y cuándo. Este proceso ayuda a identificar el acceso no autorizado y el uso inadecuado.
Operaciones de seguridad
Las operaciones de seguridad (SecOps) de GDC proporcionan garantía de información para entidades con requisitos estrictos de seguridad, cumplimiento y soberanía para ofrecer la máxima confidencialidad, integridad y disponibilidad operativas de las cargas de trabajo aisladas de los clientes regulados. Esta arquitectura de seguridad está diseñada para cumplir con los siguientes objetivos:
- Correlacionar el registro de la plataforma de GDC para el análisis y la respuesta de seguridad
- Identificar, informar y hacer un seguimiento de las vulnerabilidades de seguridad con rapidez
- Defiende todos los recursos de OIC y GDC con la detección y respuesta de extremos (EDR).
- Proporcionar herramientas, procesos y guías para permitir que el centro de operaciones de SecOps supervise de forma continua la identificación, la contención, la erradicación y la recuperación de incidentes de ciberseguridad.
| Función | Descripción |
|---|---|
| Administración de información y eventos de seguridad | Elastic Security es una plataforma de administración de información y eventos de seguridad (SIEM) que recopila, indexa y analiza datos de seguridad de diversas fuentes para ayudar a las organizaciones a detectar amenazas y responder a ellas. |
| Gestión de vulnerabilidades | Tenable Security Center es una plataforma de gestión de vulnerabilidades que ayuda a las organizaciones a identificar y corregir las vulnerabilidades de seguridad. |
| Detección y respuesta de extremos | Elastic Security, Windows Defender y ClamAV. Son plataformas de seguridad unificadas que proporcionan a las organizaciones una vista integral de su postura de seguridad para detectar amenazas y responder a ellas de manera más eficaz. |
| Administración segura de casos | Es una solución de software que permite que las organizaciones administren el ciclo de vida de los incidentes de seguridad. |
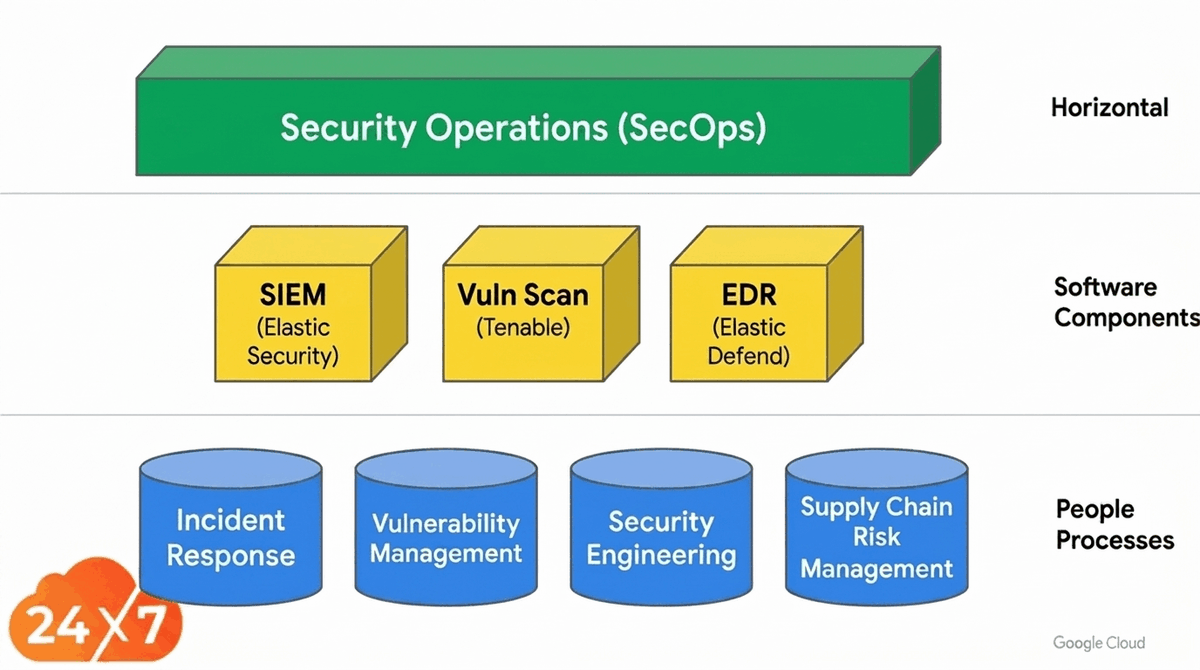
GDC SecOps permite que los IO proporcionen funciones de operaciones de seguridad. El equipo de SecOps de GDC ofrece procesos impulsados por personas, como respuesta ante incidentes, administración de vulnerabilidades, ingeniería de seguridad y administración de riesgos de la cadena de suministro. GDC SecOps permite que un centro de operaciones de seguridad (SOC) logre lo siguiente:
| Función | Descripción |
|---|---|
| Detección | Nuestra infraestructura de seguridad supervisa constantemente las posibles amenazas y vulnerabilidades. Cuando se detecta una amenaza o vulnerabilidad, el equipo de operaciones de seguridad recibe un informe de inmediato. |
| Clasificación | El equipo de operaciones de seguridad clasifica cada incidente para determinar la gravedad de la amenaza y la respuesta adecuada. |
| Contención | El equipo de operaciones de seguridad toma medidas para contener la amenaza y evitar que se propague. |
| Investigación | El equipo de operaciones de seguridad investiga el incidente para determinar la causa raíz y detectar cualquier debilidad en nuestra postura de seguridad. |
| Respuesta | El equipo de operaciones de seguridad toma medidas para responder al incidente y mitigar cualquier daño que se haya causado. |
| Recuperación | El equipo de operaciones de seguridad toma medidas para recuperarse del incidente y restablecer nuestros sistemas y redes a su estado normal. |
Gestión de vulnerabilidades
GDC ejecuta varios procesos de identificación de vulnerabilidades en el entorno de preproducción antes de cualquier lanzamiento para estar al tanto de cualquier posible vulnerabilidad y exposición común (CVE). GDC también proporciona análisis de vulnerabilidades en el entorno de producción para fines de supervisión y generación de informes de rutina. Todos los hallazgos en el entorno de producción se integran en los procesos de operaciones de seguridad para realizar un seguimiento y mitigar los objetivos de la búsqueda de amenazas.
Respuesta ante incidentes de seguridad
Cuando se descubren vulnerabilidades en el código implementado en GDC o se produce un incidente en el sistema, el IO y el equipo de seguridad de GDC disponen de un conjunto de procesos de respuesta ante incidentes y los ejecutan para mitigar, crear y aplicar parches de seguridad, y comunicarse con las partes afectadas. Este proceso de administración de incidentes es similar al proceso estándar de administración de incidentes de Google, con modificaciones para la naturaleza desconectada de GDC.
Para cada CVE o incidente descubierto, se asigna un comandante de incidentes (IC) para ejecutar el proceso de respuesta. El IC es responsable de administrar el proceso, que incluye verificar y validar el incidente, asignar a la vulnerabilidad una puntuación del Common Vulnerability Scoring System (CVSS), administrar el proceso de creación de un parche y su preparación para la entrega, y crear las comunicaciones adecuadas.
Operaciones de confiabilidad
En esta sección, se proporciona una descripción general de las operaciones de confiabilidad de GDC.
Registra y supervisa
GDC se envía con una plataforma de observabilidad que proporciona funciones de supervisión, registro, seguimiento y generación de informes para la plataforma, los servicios y las cargas de trabajo de GDC.
El subsistema de registro transfiere y agrega registros de todas las plataformas y servicios principales de GDC, y las cargas de trabajo de los clientes a una base de datos de series temporales, y hace que esos datos estén disponibles a través de una interfaz de usuario (IU) interactiva y APIs.
Los eventos de registro de auditoría críticos incluyen las siguientes áreas:
- Solicitudes de autenticación y autorización de usuarios
- Generación y revocación de tokens de autenticación
- Todos los accesos y cambios de administrador
- Todas las acciones de la API del plano de control.
- Todos los eventos de seguridad, incluidos IDS, IPS, firewall y antivirus.
Acceso de anulación de emergencia
La IO no tiene acceso a los datos de los clientes. Sin embargo, en situaciones de emergencia, puede haber casos en los que el IO necesite acceder a los datos del cliente. En esos casos, GDC tiene un conjunto de procedimientos de acceso de emergencia que un PA usa para otorgar acceso de forma explícita al IO para solucionar problemas.
Todas las credenciales de anulación de emergencia se almacenan sin conexión en una caja fuerte o se encriptan con claves con permisos de administrador en el HSM. El acceso a estas credenciales es un evento auditable que puede activar alertas.
Por ejemplo, en un caso en el que la configuración de IAM se dañó y impide el acceso de los usuarios, el IO usa una autenticación basada en certificados SSH a través de estaciones de trabajo seguras y requiere la aprobación de varias partes para establecer el acceso. Todas las acciones que se realizan se registran y se pueden auditar. Las claves SSH cambian después de un incidente de acceso de emergencia.
Recuperación ante desastres
GDC incluye un sistema de copia de seguridad que permite a los PA crear y administrar políticas de copia de seguridad para clústeres, espacios de nombres o VMs. El sistema de copia de seguridad contiene los sistemas típicos para programar, ejecutar copias de seguridad, restablecer datos y generar informes.
Actualiza y mejora el sistema
Como GDC es un entorno aislado, el operador de infraestructura procesa todas las actualizaciones de los sistemas de los clientes. Google firma y publica actualizaciones binarias en una ubicación segura para que el IO las descargue. El IO valida los binarios y los traslada a GDC para su distribución e implementación.
Este sistema incluye todas las actualizaciones de software y firmware, incluidas las actualizaciones del software de GDC, el SO a nivel de nodo, las definiciones y firmas de antivirus y malware, el dispositivo de almacenamiento y red, las actualizaciones de dispositivos y cualquier otra actualización binaria.
Administración de cambios: infraestructura como código
GDC usa la infraestructura como código (IaC) para automatizar el aprovisionamiento y la implementación de las configuraciones de GDC. La IAC separa las responsabilidades entre el equipo de operaciones de infraestructura. Por ejemplo, proponer un cambio de configuración en lugar de autorizarlo para hacer que todo el proceso sea más seguro. Con GDC IAC, todos los cambios de configuración se validan a través de revisiones de varias partes y procesos de aprobación para garantizar que solo se implementen las configuraciones autorizadas. Estas revisiones crean un proceso transparente y auditable, mejoran la coherencia de los cambios y reducen la desviación de la configuración.
Procesos de cumplimiento
GDC está listo para cumplir con regímenes comunes, como NIST 800-53, SOC 2 y certificaciones de ayuda, como FIPS 140-2 y 3. GDC también pasa por varios procesos de certificación y cumple con los estándares de seguridad de Google. El cumplimiento es un proceso continuo. Para ayudar a los clientes y operadores en este recorrido, GDC proporciona supervisión y pruebas continuas. Como parte de las prácticas de seguridad para el proceso de supervisión continua, GDC hace un seguimiento de los cambios en el inventario, como el software y el hardware desconocidos, o la adición de software o hardware nuevos. GDC realiza pruebas de penetración periódicas simulando ataques de agentes maliciosos. GDC analiza periódicamente los sistemas en busca de software malicioso y alerta a GDC sobre cualquier infección. El proceso de pruebas de recuperación ante desastres evalúa la capacidad de GDC para recuperarse de una situación que implique un desastre. Estos procesos garantizan que los datos y sistemas de GDC estén seguros.
Cumplimiento de la Guía de implementación técnica de seguridad (STIG)
Según la regla RHEL-08-040320 de STIG, el paquete xorg-x11-server-common es una
dependencia del sistema aprobada que se requiere para los controladores de GPU de NVIDIA y las bibliotecas de aceleración
de hardware (como Vulkan y Mesa). El servicio del administrador de visualización gráfica
está inhabilitado y no está activo en las imágenes del sistema operativo del nodo.