


本文档介绍了 Google Distributed Cloud (GDC) 网闸隔离资源层次结构,以及如何在网闸隔离实例中管理资源。如需了解跨多个可用区管理资源的概念,请参阅多可用区概览。
GDC 资源层次结构有两个用途:
- 提供所有权层次结构,该层次结构将资源的生命周期绑定到层次结构中该资源的直接父级。
- 为访问权限控制和组织政策提供连接点与继承机制。
GDC 资源层次结构就像操作系统中的文件系统,是一种分层整理和管理实体的方式。通常,每个资源有且仅有一个父级。利用这种对资源的分层组织,您可以设置访问权限控制政策(例如 Identity and Access Management [IAM]),这些政策会由子资源继承。
如需详细了解整理访问边界的最佳实践,请参阅设计资源之间的访问边界。
资源结构详情
以下实体是 GDC 资源层次结构中可识别的资源类型:
GDC 资源以分层方式进行整理。资源层次结构中的大多数资源都只有一个父级。此例外情况仅适用于最高级别的资源。在最低层级,服务资源是构成所有 GDC 服务的基本组成部分。
组织是 GDC 资源层次结构的顶层,属于组织的所有资源都会在组织资源下进行分组。这样,您就可以集中查看和控制属于组织的所有资源。
项目和共享 Kubernetes 集群都属于组织级资源。它们可以相互关联,以整理服务资源。不过,项目和共享集群彼此独立运行。这种灵活性为如何组织服务和工作负载提供了许多不同的选项。例如,您可以拥有专用于单个项目的共享集群。同样,共享集群可以跨多个项目。
服务资源是必须属于某个项目且无法在项目之间共享的实体。服务资源的示例包括虚拟机 (VM)、标准 Kubernetes 集群、数据库、存储桶和备份。大多数这些较低级别的资源都以项目资源作为其父级。
下图展示了 GDC 资源层次结构示例:
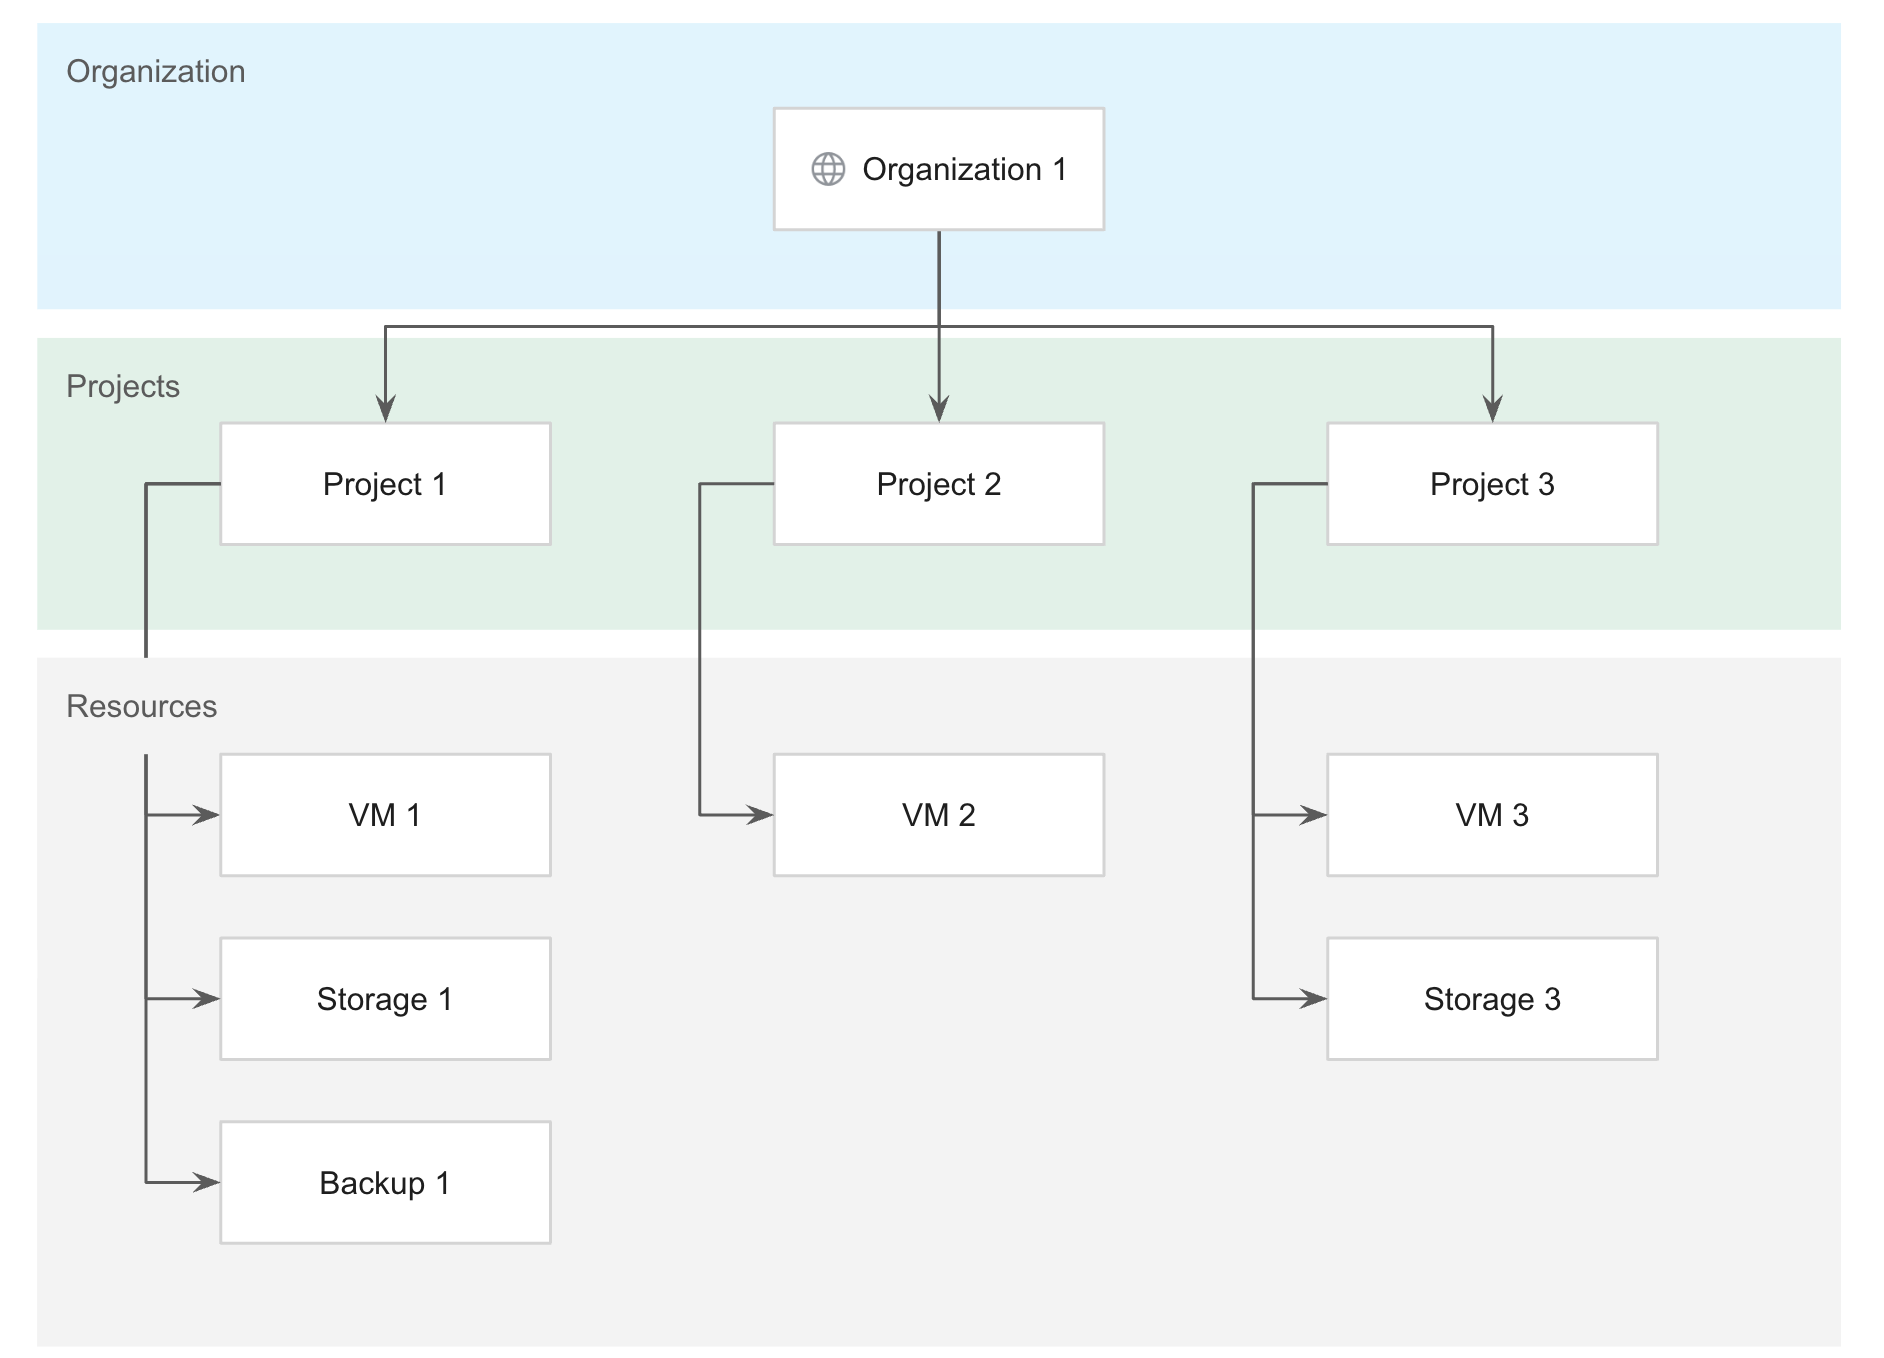
如需详细了解如何组织资源层次结构以实现最佳工作负载管理的最佳实践,请参阅设计用户工作负载分离。
组织
组织资源代表管理单元或业务职能(例如公司),是 GDC 资源层次结构中的顶级资源。组织定义了一个安全边界,其中包含要一起管理的基础设施资源,以便用户可以部署应用工作负载。组织是全球性的,涵盖宇宙中的所有可用区。在组织内,虚拟机和存储卷等服务资源按项目进行逻辑分组。
所有项目、集群和服务资源都属于您的组织,而不是其创建者。这意味着,如果创建组织资源的组织用户离开组织,则该资源不会被删除。相反,所有资源类型都遵循 GDC 中组织的生命周期。
应用于组织资源的 IAM 访问权限控制政策适用于组织整个层次结构的所有资源。如需详细了解如何授予组织级政策和权限,请参阅组织政策和 IAM 部分。
项目
项目是每个服务都必须集成的租户单元。项目可对服务资源进行逻辑分组。项目是全球性的,涵盖一个宇宙中的所有可用区。
项目可实现组织内服务资源的细分,并为管理资源提供生命周期和政策边界。项目内的服务资源绝不会比项目本身更长久,也不会在项目之间移动,从而确保在资源的生命周期内始终可以进行控制。因此,您必须在项目命名空间内部署任何类型的资源。
项目被视为跨组织中多个共享集群的适当 Kubernetes 命名空间。命名空间相同性会将同一组织内所有共享集群中具有给定名称的所有命名空间视为同一命名空间。单个命名空间在共享集群集中具有一致的所有者。服务提供商通过在命名空间中创建控制平面和数据平面组件来创建项目级服务。
项目的命名空间托管以下内容:
- 项目级服务 API。
- 项目级政策配置,例如角色和角色绑定。
您可以将项目仅附加到组织中的一部分共享集群。您可以在项目命名空间内的这些共享集群上部署容器化工作负载。命名空间相同性概念适用于这些共享集群上的项目命名空间。命名空间范围的政策(例如基于角色的访问权限 [RBAC] 政策)适用于所有这些命名空间。
如需详细了解项目,请参阅项目概览。
共享 Kubernetes 集群
Kubernetes 集群是一组节点,这些节点作为 GKE on GDC 的一部分运行容器化工作负载。您可以预配 Kubernetes 集群,以支持应用的计算要求。
共享集群是一种组织范围的集群配置,必须附加到一个或多个项目。标准集群是另一种仅在单个项目中运行的集群配置,但在资源层次结构中被视为服务资源。这些 Kubernetes 集群配置旨在构建一个 Kubernetes 架构,该架构可在软件开发环境(例如测试、开发和生产环境)中提供容器管理选项。如需详细了解容器工作负载隔离最佳实践,请参阅设计工作负载隔离。
如需详细了解 GDC 中的不同集群类型,请参阅 Kubernetes 集群配置。
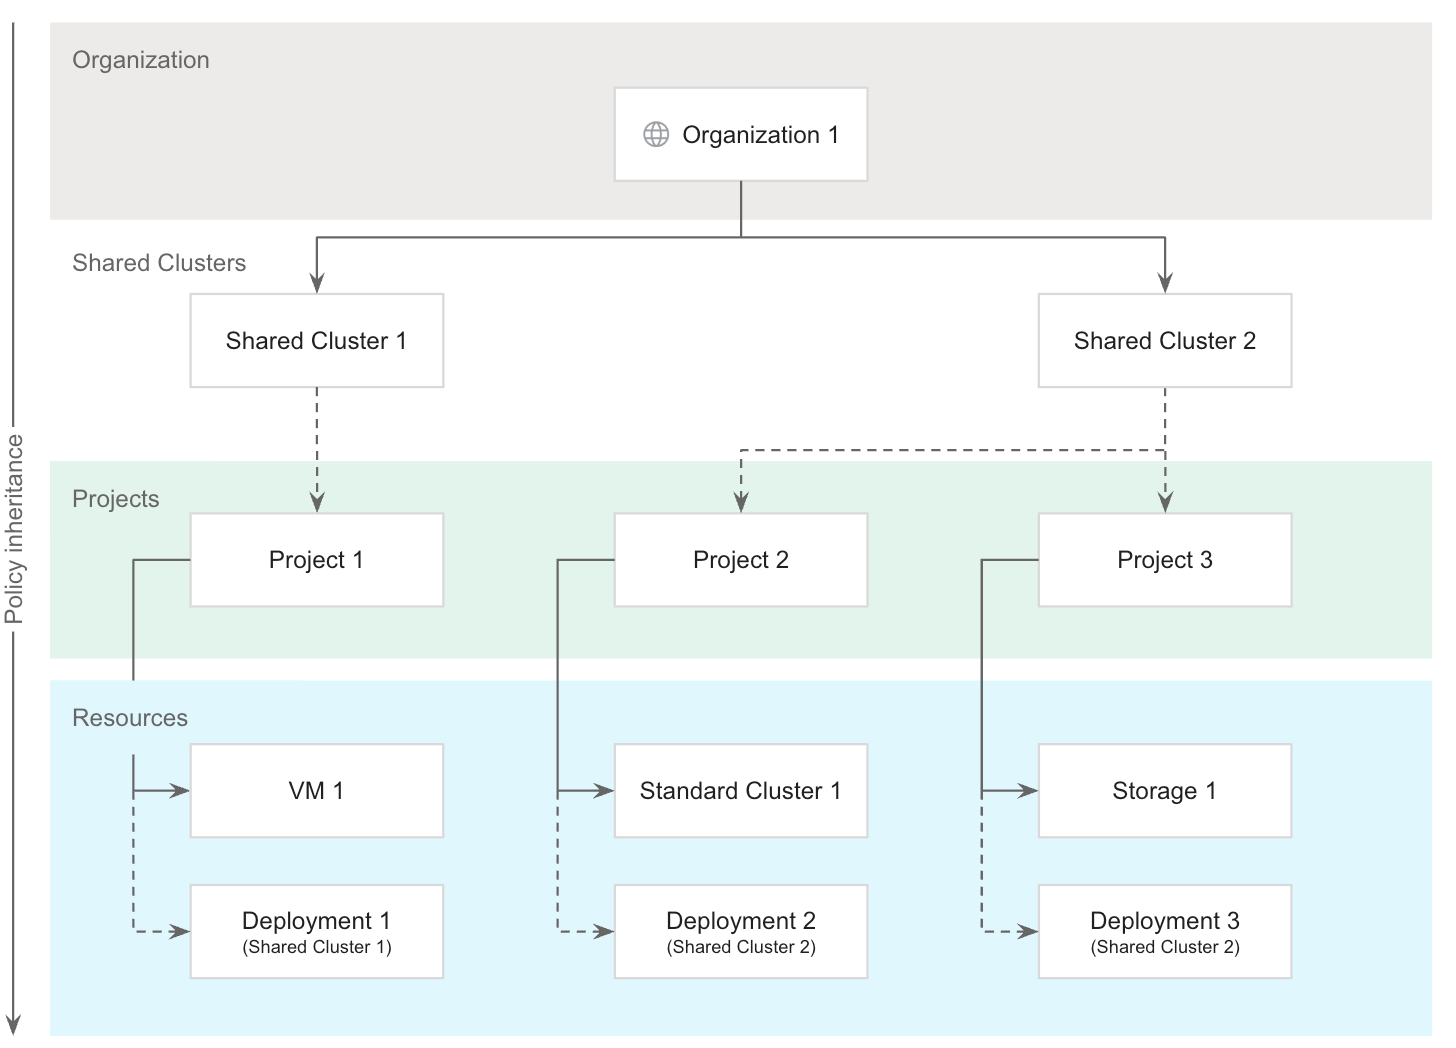
共享集群将基础设施资源细分为隔离的池,供组织内的项目使用。集群之间也存在逻辑隔离,以提供不同的故障域和隔离保证。按组织强制执行政策可确保共享集群可在团队和用户之间共享,同时还能保持性能和资源保证。 此外,组织政策还允许虚拟机工作负载与容器工作负载一起运行,而不会增加操作复杂性。
集群适用于必须部署容器化工作负载的情况。不过,由于可以选择部署基于虚拟机的工作负载,因此 GDC 中不需要存在 Kubernetes 集群。
集群仅属于可用区级资源,无法跨多个可用区。如需在多可用区部署中运行集群,您必须在每个可用区中手动部署集群。
如需详细了解 Kubernetes 集群,请参阅 Kubernetes 集群概览。
服务资源
服务资源包括许多实体,例如:
- 虚拟机
- Standard Kubernetes 集群
- 数据库
- 存储桶
- 容器化工作负载
- 备份
服务资源必须属于某个项目,并且不能在项目之间共享。这种项目专属生命周期意味着,项目内的服务资源的生命周期绝不会超过项目本身,从而确保在资源的生命周期内始终可以进行控制。
服务资源可以部署在全球或可用区,具体取决于类型。 如需了解多可用区部署选项,请参阅特定服务的文档。服务资源默认处于启用状态,可以使用组织政策停用。