


このドキュメントでは、Google Distributed Cloud(GDC)エアギャップでプロジェクトがどのように機能するかの概要について説明します。プロジェクトは、リソースのコレクションです。プロジェクトは、組織内のリソースをセグメント化し、リソースのライフサイクルを管理してポリシーを適用するための境界を提供します。プロジェクトを削除すると、そのプロジェクト内のすべてのリソースも削除されます。また、プロジェクトに適用されるポリシーは、プロジェクト内のすべてのリソースにも適用されます。プロジェクトを使用して、リソースをグループとして整理、管理できます。詳細については、リソース階層をご覧ください。
このドキュメントは、組織内のリソースの管理を担当するプラットフォーム管理者グループ内の IT 管理者、セキュリティ エンジニア、ネットワーク管理者などのユーザーを対象としています。詳細については、GDC エアギャップ ドキュメントの対象者をご覧ください。
プロジェクト ID
プロジェクトには次の 2 つの識別子があります。
表示名: 人が読めるプロジェクト名。表示名は GDC API では使用されません。プロジェクト名は、プロジェクトの作成中や作成後にいつでも編集できます。表示名は一意である必要はありません。
プロジェクト名: プロジェクトのグローバルに一意の識別子。プロジェクト名は、GDC でプロジェクトを区別するために使用される一意の文字列です。プロジェクト名は、プロジェクトの作成時に最初の表示名から生成されます。プロジェクトが使用可能になった後は変更できません。プロジェクトによって伝播される名前空間は、プロジェクト名と同じです。
表示名、プロジェクト名、その他のリソース名には機密情報を含めないでください。プロジェクト名は他の多くの GDC リソースの名前で使用され、プロジェクトや関連リソースを参照すると、プロジェクト名とリソース名が公開されます。
プロジェクトの名前空間
プロジェクトの Namespace は、次のような複数のリソースと構成をホストします。
- プロジェクト スコープのサービス API または Kubernetes カスタム リソース定義。
- プロジェクト レベルのポリシー構成(ロールやロール バインディングなど)。
プロジェクトは、組織内の複数の共有 Kubernetes クラスタにまたがることができる Kubernetes Namespace と見なされます。共有クラスタは、複数のプロジェクトに接続できる Kubernetes クラスタです。一方、標準クラスタは、単一のプロジェクト Namespace 内で動作する Kubernetes クラスタです。GDC の Kubernetes クラスタの詳細については、Kubernetes クラスタの構成をご覧ください。
Kubernetes は、各共有クラスタを個別のエンティティとして扱います。各共有クラスタには、独立したプロジェクト Namespace があります。ただし、GDC 組織内のすべての共有クラスタについて、GDC は同じ名前のすべての Namespace を同じ Namespace と見なします。これは、Namespace の同一性と呼ばれます。単一の Namespace には、共有クラスタのセット全体で一貫したオーナーが存在します。サービス プロバイダは、Namespace にコントロール プレーンとデータプレーンのコンポーネントを作成して、プロジェクト スコープのサービスを作成します。
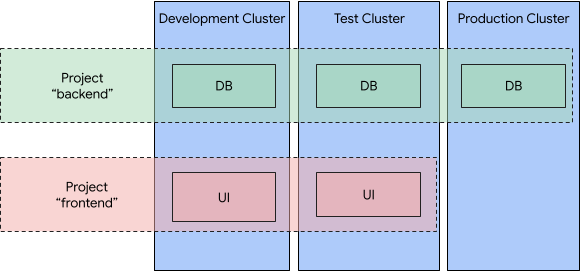
この図は、3 つの共有クラスタにわたる Namespace の同一性を示しています。各クラスタは、組織の開発ライフサイクルに対応するコンテナ ワークロード用です。2 つのプロジェクト Namespace backend と frontend があり、クラスタ全体にまたがる Namespace を提供します。プロジェクトの名前空間は複数の共有クラスタに複製されますが、一貫した権限と特性を持つ単一の名前空間として認識されます。