


In diesem Dokument erhalten Sie einen Überblick über die Funktionsweise von Projekten in Google Distributed Cloud (GDC) mit Air Gap. Ein Projekt ist eine Sammlung Ihrer Ressourcen. Mit Projekten können Sie Ressourcen innerhalb Ihrer Organisation segmentieren und eine Grenze für die Verwaltung von Ressourcenlebenszyklen und die Durchsetzung von Richtlinien festlegen. Wenn ein Projekt gelöscht wird, werden auch alle darin enthaltenen Ressourcen gelöscht. Richtlinien, die für ein Projekt gelten, gelten auch für alle Ressourcen im Projekt. Mit Projekten können Sie Ihre Ressourcen als Gruppe organisieren und verwalten. Weitere Informationen finden Sie unter Ressourcenhierarchie.
Dieses Dokument richtet sich an IT-Administratoren, Sicherheitstechniker und Netzwerkadministratoren in der Gruppe der Plattformadministratoren, die für die Verwaltung von Ressourcen in ihrer Organisation verantwortlich sind. Weitere Informationen finden Sie unter Dokumentation zu Zielgruppen für GDC mit Air Gap.
Projektkennungen
Ein Projekt hat zwei Kennungen:
Anzeigename: Ein menschenlesbarer Name für Ihr Projekt. Der Anzeigename wird nicht von GDC APIs verwendet. Sie können den Projektnamen während oder nach der Projekterstellung bearbeiten. Anzeigenamen müssen nicht eindeutig sein.
Projektname: Eine global eindeutige Kennung für Ihr Projekt. Ein Projektname ist ein eindeutiger String, mit dem Ihr Projekt in GDC unterschieden wird. Der Projektname wird beim Erstellen eines Projekts aus dem ursprünglichen Anzeigenamen generiert und kann nicht mehr geändert werden, nachdem das Projekt verfügbar ist. Die von einem Projekt propagierten Namespaces sind mit dem Projektnamen identisch.
Geben Sie keine vertraulichen Informationen in Ihrem Anzeigenamen, Projektnamen oder anderen Ressourcennamen an. Der Projektname wird im Namen vieler anderer GDC-Ressourcen verwendet. Jeder Verweis auf das Projekt oder weitere Informationen legt den Projektnamen und den Ressourcennamen offen.
Projekt-Namespace
Der Namespace für ein Projekt hostet mehrere Ressourcen und Konfigurationen, z. B.:
- Dienst-APIs auf Projektebene oder benutzerdefinierte Kubernetes-Ressourcendefinitionen.
- Richtlinienkonfigurationen auf Projektebene, z. B. Rollen und Rollenbindungen.
Ein Projekt wird als Kubernetes-Namespace betrachtet, der sich über mehrere freigegebene Kubernetes-Cluster in einer Organisation erstrecken kann. Ein freigegebener Cluster ist ein Kubernetes-Cluster, der an mehrere Projekte angehängt werden kann, während ein Standardcluster ein Kubernetes-Cluster ist, der innerhalb eines einzelnen Projekt-Namespace ausgeführt wird. Weitere Informationen zu Kubernetes-Clustern in GDC finden Sie unter Kubernetes-Clusterkonfigurationen.
Kubernetes behandelt jeden freigegebenen Cluster als separate Entität und jeder freigegebene Cluster hat einen unabhängigen Projekt-Namespace. Für alle freigegebenen Cluster in einer GDC-Organisation betrachtet GDC jedoch alle Namespaces mit demselben Namen als denselben Namespace. Dies wird als Namespace-Gleichheit bezeichnet. Der einzelne Namespace hat einen einheitlichen Inhaber für alle freigegebenen Cluster. Dienstanbieter erstellen projektspezifische Dienste, indem sie Komponenten der Steuerungsebene und Datenebene im Namespace erstellen.
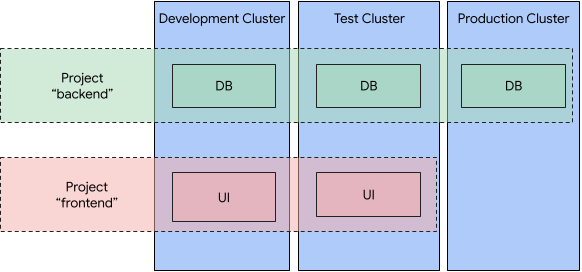
Dieses Diagramm veranschaulicht die Namespace-Gleichheit in drei freigegebenen Clustern, die jeweils für Containerarbeitslasten vorgesehen sind, die dem Entwicklungslebenszyklus einer Organisation entsprechen. Es gibt zwei Projekt-Namespaces, backend und frontend, die Namespaces bereitstellen, die sich über die Cluster erstrecken. Obwohl ein Projekt-Namespace über mehrere freigegebene Cluster hinweg repliziert wird, wird er als einzelner Namespace mit einheitlichen Berechtigungen und Merkmalen erkannt.