


Eine effektive IP-Adressplanung hilft, zukünftige Netzwerkstörungen für Ihre Arbeitslasten und Dienste bei der Skalierung zu minimieren.
Dieses Dokument richtet sich an Netzwerkadministratoren in der Gruppe der Plattformadministratoren, die für die Planung der IP-Adressbereiche für eine Organisation verantwortlich sind. Weitere Informationen finden Sie unter Zielgruppen für die Dokumentation zu GDC mit Air Gap.
Vorteile einer sorgfältigen IP-Adressplanung
Eine sorgfältige Planung von IP-Adressen bietet folgende Vorteile:
- Isolation: Ordnungsgemäße Netzwerksegmentierung zwischen verschiedenen Organisationen und zwischen Verwaltungs- und Datenebenen.
- Skalierbarkeit: Ausreichender IP-Adressbereich für aktuelle und zukünftige Arbeitslasten und Dienste, einschließlich administrativer Dienste, denen nach der Bereitstellung einer Organisation kein zusätzlicher IP-Adressbereich zugewiesen werden kann.
- Konnektivität: Korrektes Routing und Erreichbarkeit für alle Komponenten innerhalb der GDC mit Air Gap-Umgebung und zu externen Netzwerken nach Bedarf.
- Compliance: Einhaltung bestimmter Netzwerkadressierungsschemas oder Einschränkungen, die von Ihrer Umgebung vorgegeben werden.
Die GDC-Architektur verwendet VRF-Instanzen (Virtual Routing and Forwarding), um Netzwerkisolation und -segmentierung zu erreichen. Für eine erfolgreiche Planung ist es wichtig, zu wissen, welche IP-Adressbereiche Sie verwalten und welche ausschließlich Ihrem IO gehören.
Planungsprozess
Bevor der IO Ihre Organisation bereitstellt, müssen Sie die IP-Adressarchitektur für Ihre Organisation festlegen. Der IO führt Sie durch diese Schritte.
Der allgemeine Prozess zum Planen und Bereitstellen der Netzwerk-IP-Adressen einer Organisation sieht so aus:
CIDR-Bereiche definieren: Arbeiten Sie mit Ihrem Netzwerkteam zusammen, um geeignete, nicht überlappende CIDR-Blöcke für Ihre Standard-VPC, Infra-VPC, das Admin-Netzwerksegment und das Datennetzwerksegment zu bestimmen.
CIDR-Bereiche für die IO bereitstellen: Geben Sie diese CIDR-Blöcke im Rahmen des OIQ (Organization Intake Questionnaire) an die IO weiter, wenn Sie eine neue Organisation anfordern. Die IO verwendet die CIDR-Blöcke, um die erforderlichen globalen Subnetze auf den entsprechenden API-Servern zu konfigurieren.
Nachdem die IO Ihre Organisation bereitgestellt hat, sind Sie für die Verwaltung bestimmter IP-Adressbereiche innerhalb der Organisation verantwortlich, hauptsächlich für die Bereitstellung von Arbeitslasten und die Bereitstellung externer Dienste.
Weitere Informationen zur Planung der IP-Adressarchitektur finden Sie im Abschnitt Überlegungen zur IP-Adressarchitektur in diesem Dokument.
Weitere Informationen zu den einzelnen Netzwerken und zur Auswahl der CIDR-Bereiche für jedes Netzwerk finden Sie im Abschnitt Überlegungen zu IP-Adressen für eine Organisation in diesem Dokument.
Hinweise zur IP-Adressarchitektur
Wenn Sie eine langlebige IP-Adressarchitektur bereitstellen möchten, die sich an die sich ändernden Netzwerkanforderungen Ihrer Organisation anpassen kann, sollten Sie die folgenden IP-Adressmerkmale in GDC berücksichtigen:
- Sich überschneidende und nicht überschneidende IP-Adressen:
- VPC-Netzwerke (Virtual Private Cloud) können sich zwischen verschiedenen Organisationen überschneiden, müssen aber innerhalb einer Organisation in allen Zonen eindeutig sein und sich von allen Netzwerken unterscheiden, mit denen sie Peering-Verbindungen haben.
- Externe Netzwerksegmente können sich zwischen verschiedenen Organisationen überschneiden, wenn diese Organisationen separate Interconnect-Verbindungen verwenden. Wenn sie einen Interconnect gemeinsam nutzen, müssen die IP-Adressen innerhalb derselben Organisation in allen Zonen eindeutig sein und sich von allen Netzwerken unterscheiden, mit denen sie Peering-Verbindungen haben.
- Mindestgrößen für CIDR-Blöcke: Halten Sie sich an die Mindestpräfixlängen für CIDR, die für jedes Netzwerksegment angegeben sind, um ausreichend Adressraum für Systemkomponenten und zukünftiges Wachstum zuzuweisen.
- RFC 1918-Präferenz: Öffentliche IP-Adressen können in den meisten verwalteten Netzwerken verwendet werden. Wenn die Zone jedoch keine Verbindung zum Internet herstellt, werden für interne GDC-Netzwerke mit Air Gap im Allgemeinen private Adressen gemäß RFC 1918 empfohlen.
- OIQ-Genauigkeit: Die Informationen, die Sie Ihrem IO im OIQ zur Verfügung stellen, sind entscheidend. Falsche oder schlecht geplante IP-Adressbereiche können zu erheblichen Problemen bei der Bereitstellung führen.
- Mehrere Zonen: VPCs der Organisation und externe Netzwerksegmente erstrecken sich über eine globale Organisation, erfordern jedoch eindeutige IP-Adresszuweisungen für jede Zone, die sich innerhalb dieser globalen Organisation nicht überschneiden. Verwenden Sie globale Subnetze, um für jede Zone einer bestimmten Organisation eindeutige IP-Adressbereiche zuzuweisen.
Das folgende Diagramm zeigt eine beispielhafte IP-Adressarchitektur:
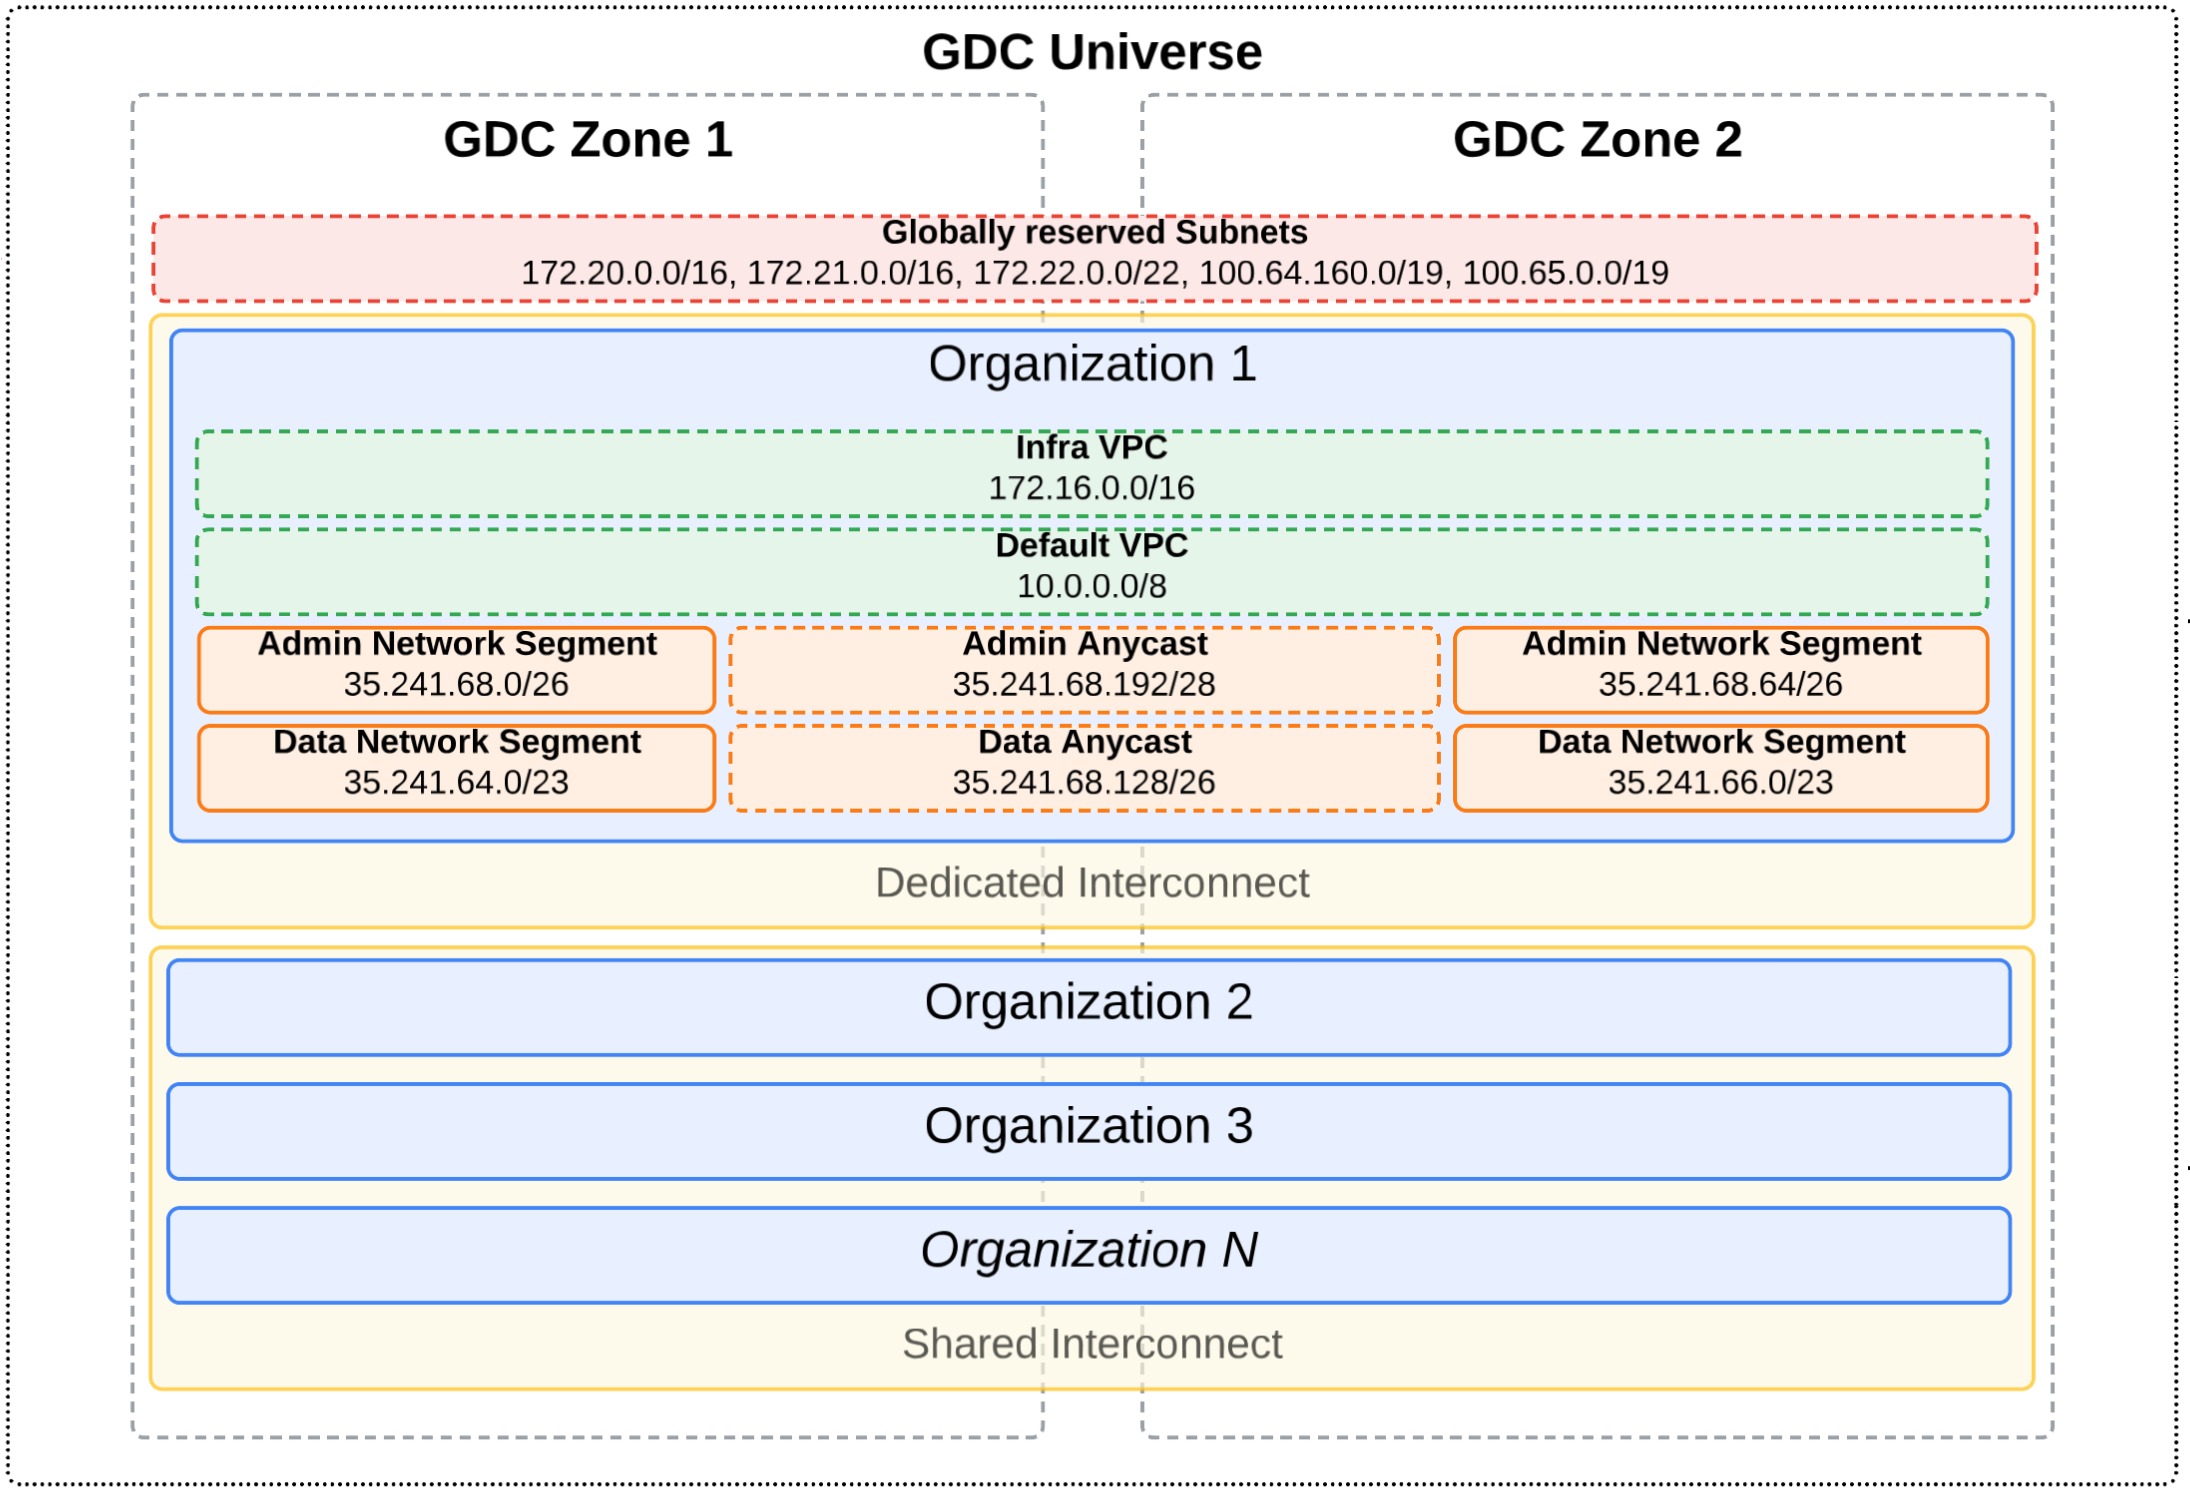
In diesem Diagramm gibt es zwei verschiedene Interconnect-Verbindungen, die sich über ein Multi-Zonen-Universum erstrecken: Dedicated Interconnect und Shared Interconnect. In diesem Universum sind mehrere Organisationen definiert. Organisation 1 befindet sich in einem Dedicated Interconnect, sodass sich ihre externen Subnetze mit anderen Organisationen im Universum überschneiden können. Die Organisationen im freigegebenen Interconnect dürfen jedoch keine sich überschneidenden Subnetze mit externem Bereich haben, da sie sich alle im selben Interconnect befinden.
Jede Organisation definiert die VPC-Netzwerke und externen Netzwerksegmente. In diesem Beispiel werden Anycast-IP-Adressen verwendet, um Traffic zwischen den zonalen externen Netzwerksegmenten weiterzuleiten, sodass die nächstgelegene oder leistungsstärkste Zone die Netzwerkanfrage verarbeitet. Weitere Informationen zu Anycast-IP-Adressen finden Sie unter IP-Adressen in GDC.
Hinweise zu IP-Adressen für eine Organisation
Prüfen Sie jedes Netzwerk und machen Sie sich mit seinem Zweck in Ihrer Organisation vertraut, bevor Sie den OIQ zur Definition von CIDR-Bereichen ausfüllen:
- Standard-VPC: Hostet interne IP-Adressen für interne Arbeitslasten. Sie können diesem Netzwerk zusätzliche IP-Adressen zuweisen, nachdem Ihre Organisation bereitgestellt wurde.
- Infrastruktur-VPC: Hostet interne IP-Adressen für GDC-Dienste mit Air Gap von Erstanbietern. Nachdem Ihre Organisation bereitgestellt wurde, können Sie diesem Netzwerk keine zusätzlichen IP-Adressen mehr zuweisen.
- Admin Network Segment: Hostet externe IP-Adressen für administrative Dienste. Nachdem Ihre Organisation bereitgestellt wurde, können Sie diesem Netzwerk keine zusätzlichen IP-Adressen mehr zuweisen.
- Datennetzwerksegment: Hostet externe IP-Adressen für externe Dienste. Sie können diesem Netzwerk zusätzliche IP-Adressen zuweisen, nachdem Ihre Organisation bereitgestellt wurde.
Weitere Informationen zu Netzwerkbeschreibungen und den verwendeten IP-Adressen finden Sie unter Netzwerke in GDC.
VPC-Netzwerke
Bereiten Sie die folgenden Informationen für jeden VPC-Netzwerktyp vor, um sie Ihrem IO für die Bereitstellung Ihrer IP-Adressbereiche in den VPC-Netzwerken Ihrer Organisation zur Verfügung zu stellen.
Standard-VPC
Sie stellen Ihre internen Arbeitslasten wie virtuelle Maschinen (VMs) und Container über die Standard-VPC bereit und verwalten sie.
IP-Adressen in der Standard-VPC müssen sich von anderen VPCs in allen Zonen Ihres Universums und von allen Peering-Netzwerk-IP-Adressen unterscheiden. IP-Adressen in dieser VPC können sich zwischen verschiedenen Organisationen überschneiden und können private IP-Adressen nach RFC 1918 oder öffentliche IP-Adressen sein. Sie können zusätzliche Standard-VPC-Subnetze erstellen, nachdem die Organisation bereitgestellt wurde.
Beachten Sie die folgenden Informationen, wenn Sie mit Ihrem IO am Standard-VPC-Root-IP-Adressbereich arbeiten. Beachten Sie, dass das entsprechende OIQ-Feld und der globale Root-Subnetzname feste Werte sind und nicht geändert werden können.
- OIQ-Feld:
defaultVPCCIDR - Globaler Name des Stamm-Subnetzes:
default-vpc-root-cidr - Globaler API-Server: Globale Organisation
- Mindestgröße des Subnetzes:
/16für jede Zone - Empfohlene Subnetzgröße:
/16für jede Zone
Infrastruktur-VPC
Sie stellen Arbeitslasten nicht direkt in der Infra-VPC bereit, müssen aber den IP-Adressbereich für die Nutzung durch die vom System verwalteten GDC-Dienste mit Air Gap angeben.
IP-Adressen in der Infra-VPC müssen sich von anderen VPCs in allen Zonen Ihres Universums und von allen Peering-Netzwerk-IP-Adressen unterscheiden. IP-Adressen in dieser VPC können sich zwischen verschiedenen Organisationen überschneiden und können private IP-Adressen gemäß RFC 1918 oder öffentliche IP-Adressen sein. Nachdem die Organisation bereitgestellt wurde, können Sie keine zusätzlichen Infra-VPC-Subnetze mehr erstellen.
Beachten Sie die folgenden Informationen, wenn Sie mit Ihrem IO am IP-Adressbereich des Infra-VPC-Stamms zusammenarbeiten. Beachten Sie, dass das entsprechende OIQ-Feld und der globale Root-Subnetzname feste Werte sind und nicht geändert werden können.
- OIQ-Feld:
infraVPCCIDR - Globaler Name des Stamm-Subnetzes:
infra-vpc-root-cidr - Globaler API-Server: Globaler Stamm
- Mindestgröße des Subnetzes:
/16für jede Zone - Empfohlene Subnetzgröße:
/16für jede Zone
Externe Netzwerksegmente
Bereiten Sie die folgenden Informationen für jeden externen Netzwerksegmenttyp vor, um sie Ihrem IO für die Bereitstellung Ihrer IP-Adressbereiche in den externen Netzwerken Ihrer Organisation zu übergeben.
Admin-Netzwerksegment
Sie stellen externe Dienste nicht direkt im Admin-Netzwerksegment bereit, müssen aber den IP-Adressbereich für die Nutzung durch die Verwaltungsdienste angeben, die in Ihrer Organisation ausgeführt werden, z. B. die GDC-Konsole und Verwaltungs-APIs. Nachdem Ihre Organisation bereitgestellt wurde, können Sie diesem Netzwerk keine zusätzlichen IP-Adressen mehr zuweisen.
IP-Adressen im Admin-Netzwerksegment können sich zwischen verschiedenen Organisationen überschneiden, wenn diese Organisationen separate Interconnect-Anhangsgruppen verwenden. Wenn sie eine Anhangsgruppe gemeinsam nutzen, müssen die IP-Adressen innerhalb derselben Organisation in allen Zonen eindeutig sein und sich von allen Netzwerken unterscheiden, mit denen sie Peering betreiben. Nachdem die Organisation bereitgestellt wurde, können Sie keine zusätzlichen Subnetze für das Admin Network Segment erstellen.
Beachten Sie die folgenden Informationen, wenn Sie mit Ihrem IO am Stamm-IP-Adressbereich des Admin-Netzwerksegments zusammenarbeiten. Beachten Sie, dass das entsprechende OIQ-Feld und der globale Root-Subnetzname feste Werte sind und nicht geändert werden können.
- OIQ-Feld:
orgAdminExternalCIDR - Globaler Name des Stamm-Subnetzes:
admin-external-root-cidr - Globaler API-Server: Globaler Stamm
- Mindestgröße des Subnetzes:
/26für jede Zone - Empfohlene Subnetzgröße:
/26für jede Zone
Datennetzwerksegment
Sie stellen Ihre externen Dienste, die außerhalb Ihrer Organisation ausgeführt werden, im Datennetzwerksegment bereit und verwalten sie, z. B. ausgehende Network Address Translation (NAT) und externe Load Balancer. Sie können diesem Netzwerk zusätzliche IP-Adressen zuweisen, nachdem Ihre Organisation bereitgestellt wurde.
IP-Adressen im Datennetzwerksegment können sich zwischen verschiedenen Organisationen überschneiden, wenn diese Organisationen separate Interconnect-Anhangsgruppen verwenden. Wenn sie eine Anhangsgruppe gemeinsam nutzen, müssen die IP-Adressen innerhalb derselben Organisation in allen Zonen eindeutig sein und sich von allen Netzwerken unterscheiden, mit denen sie Peering betreiben. Sie können zusätzliche Subnetze für Datennetzwerksegmente erstellen, nachdem die Organisation bereitgestellt wurde.
Beachten Sie die folgenden Informationen, wenn Sie mit Ihrem IO am Stamm-IP-Adressbereich des Datennetzwerksegments arbeiten. Beachten Sie, dass das entsprechende OIQ-Feld und der globale Root-Subnetzname feste Werte sind und nicht geändert werden können.
- OIQ-Feld:
orgDataExternalCIDR - Globaler Name des Stamm-Subnetzes:
data-external-root-cidr - Globaler API-Server: Globaler Stamm
- Mindestgröße des Subnetzes:
/26für jede Zone - Empfohlene Subnetzgröße:
/23für jede Zone
Nächste Schritte
- Interconnect – Übersicht
- Anhangsgruppe erstellen
- IP-Adressen für Arbeitslasten bereitstellen
- Eigene externe IP-Adressen verwenden