


Auf dieser Seite wird beschrieben, wie Google Distributed Cloud Connected funktioniert. Dazu gehören Informationen zur Infrastruktur, Hardware, zum Speicher und zu den Netzwerkfunktionen.
Google Distributed Cloud Connected besteht aus den folgenden Komponenten:
Die Infrastruktur von Distributed Cloud Connected. Ein von Google zertifizierter Systemintegrator (SI) stellt die Distributed Cloud Connected-Hardware bereit und wartet sie. Google überwacht und verwaltet die mit Distributed Cloud verbundene Software und die Erreichbarkeit von Knoten per Fernzugriff.
Der Distributed Cloud Connected-Dienst. Mit diesem Dienst können Sie Ihre mit Distributed Cloud verbundenen Cluster und Knotenpools über die Google Cloud CLI und die Distributed Cloud Edge Container API verwalten. Die verbundenen Cluster von Distributed Cloud sind in Ihrer Flotte registriert und Sie können mit dem Kubernetes-Befehlszeilentool
kubectlmit ihnen interagieren.
Infrastruktur von Distributed Cloud Connected
Ein von Google zertifizierter SI stellt die dedizierte Hardware bereit und wartet sie, auf der Ihre mit Distributed Cloud verbundene Zone ausgeführt wird. Die mit Distributed Cloud verbundenen Knoten, auf denen Ihre Arbeitslasten ausgeführt werden, werden ausschließlich auf dieser Hardware ausgeführt.
Die Hardwarecomputer werden als Distributed Cloud Connected-Computer instanziiert und in Distributed Cloud Connected-Computerzonen gruppiert, in denen Sie Distributed Cloud Connected-Cluster bereitstellen können. Sie können Ihr Netzwerk so konfigurieren, dass Arbeitslasten, die auf mit Distributed Cloud verbundenen Clustern ausgeführt werden, nur für Ihre lokalen Nutzer oder über das Internet verfügbar sind. Sie können Ihr Netzwerk auch so konfigurieren, dass nur mit Distributed Cloud verbundene Knoten lokale Ressourcen verwenden oder mit Arbeitslasten wie Compute Engine-VM-Instanzen und Kubernetes-Pods kommunizieren dürfen, die in einem VPC-Netzwerk (Virtual Private Cloud) über eine sichere Cloud VPN-Netzwerkverbindung zu einem VPC-Netzwerk auf Google Cloudausgeführt werden.
Verwaltung von Distributed Cloud Connected
Distributed Cloud Connected-Knoten sind keine eigenständigen Ressourcen und müssen zur Verwaltung und Überwachung der Steuerungsebene mit Google Cloud verbunden bleiben. Die Knoten der Steuerungsebene werden lokal auf Ihrer mit Distributed Cloud verbundenen Hardware ausgeführt und Ihre Arbeitslasten werden weiterhin ausgeführt, wenn Ihre mit Distributed Cloud verbundene Bereitstellung von Google Cloudgetrennt wird. Arbeitslasten werden bis zu sieben Tage lang ausgeführt, auch wenn die Verbindung zu Google Cloud unterbrochen ist.
Google verwaltet die physischen Maschinen, aus denen Ihre Distributed Cloud Connected-Bereitstellung besteht, per Fernzugriff. Dazu gehören die Installation von Softwareupdates und Sicherheitspatches sowie die Behebung von Konfigurationsproblemen. Ihr Netzwerkadministrator kann auch den Zustand und die Leistung von mit Distributed Cloud verbundenen Clustern und Knoten überwachen und mit Google zusammenarbeiten, um Probleme zu beheben.
Nachdem die mit Distributed Cloud verbundene Hardware an Ihrem angegebenen Standort bereitgestellt wurde, kann Ihr Clusteradministrator mit der Konfiguration des mit Distributed Cloud verbundenen Clusters beginnen. Die Konfiguration ähnelt der eines herkömmlichen Kubernetes-Clusters. Sie können Maschinen Knotenpools und Knotenpools Clustern zuweisen und Anwendungsinhabern Zugriff gewähren, wie es für ihre Rollen erforderlich ist. Der Clusteradministrator muss jedoch die Verarbeitungs- und Speicherbeschränkungen der Maschinen in Ihrer mit Distributed Cloud verbundenen Bereitstellung berücksichtigen und die Cluster- und Arbeitslastkonfiguration entsprechend planen.
Distributed Cloud Connected bietet eine API zum Konfigurieren von Clustern und Knotenpools.
Zugriff auf die mit Distributed Cloud verbundene Zone
Sie können Ihr Netzwerk so konfigurieren, dass sowohl von Ihrem lokalen Netzwerk als auch vom Internet aus der entsprechende Zugriff auf Ihre mit Distributed Cloud verbundene Zone möglich ist.
Sie können Ihrer mit Distributed Cloud verbundenen Zone auch Zugriff aufGoogle Cloud -Dienste gewähren, indem Sie sie mit Ihrem VPC-Netzwerk verbinden. Distributed Cloud Connected verwendet Cloud VPN, um eine Verbindung zu Google-Dienstendpunkten herzustellen. Ihr Netzwerkadministrator muss Ihr Netzwerk so konfigurieren, dass dies möglich ist.
Distributed Cloud Connected-Personas
Die folgenden Rollen sind an der Bereitstellung und dem Betrieb Ihrer mit Distributed Cloud verbundenen Zone beteiligt:
Techniker im Außendienst: Liefert, installiert und aktiviert die mit Distributed Cloud verbundene Hardware an Ihrem angegebenen Standort. Ihr Netzwerkadministrator arbeitet mit den Außendiensttechnikern zusammen, um die Hardware an Ihre Stromquelle und Ihr Netzwerk anzuschließen. Dies ist ein von Google zertifizierter SI-Techniker.
Google Site Reliability Engineer (SRE) Überwacht und verwaltet die Hardware von Distributed Cloud Connected. Dazu gehören das Beheben von Konfigurationsproblemen, das Installieren von Patches und Updates sowie die Aufrechterhaltung der Sicherheit.
Netzwerkadministrator: Konfiguriert und verwaltet die Netzwerkverbindung und Zugriffssteuerung zwischen der Distributed Cloud Connected-Hardware und Ihrem lokalen Netzwerk. Dazu gehört die Konfiguration Ihrer Routing- und Firewallregeln, um sicherzustellen, dass alle erforderlichen Arten von Netzwerkverkehr frei zwischen der Distributed Cloud-Hardware Google Cloud, den Clients, die Ihre mit Distributed Cloud verbundenen Arbeitslasten nutzen, internen und externen Datenrepositories und anderen Faktoren fließen können. Der Netzwerkadministrator muss Zugriff auf die Google Cloud -Konsole haben, um den Status Ihrer mit Distributed Cloud verbundenen Maschinen zu überwachen. Der Netzwerkadministrator konfiguriert auch Distributed Cloud-Netzwerkfunktionen.
Clusteradministrator. Stellt verbundene Distributed Cloud-Cluster in Ihrer Organisation bereit und verwaltet sie. Dazu gehört das Konfigurieren von Berechtigungen, Logging und Bereitstellen von Arbeitslasten für jeden Cluster. Der Clusteradministrator weist Knoten Knotenpools und Knotenpools mit Distributed Cloud verbundenen Clustern zu. Der Clusteradministrator muss die betrieblichen Unterschiede zwischen dem verbundenen Distributed Cloud-Cluster und einem Standard-Kubernetes-Cluster kennen, z. B. die Verarbeitungs- und Speicherfunktionen der verbundenen Distributed Cloud-Hardware, um Ihre Arbeitslasten richtig zu konfigurieren und bereitzustellen.
Anwendungsinhaber: Ein Softwareentwickler, der für die Entwicklung und/oder Bereitstellung und Überwachung einer Anwendung verantwortlich ist, die in einem mit Distributed Cloud verbundenen Cluster ausgeführt wird. Anwendungsbesitzer, die Anwendungen in einem mit Distributed Cloud verbundenen Cluster haben, müssen die Einschränkungen hinsichtlich der Größe und des Standorts der Cluster sowie die Auswirkungen der Bereitstellung einer Anwendung am Edge, z. B. in Bezug auf Leistung und Latenz, kennen.
Mit Distributed Cloud verbundene Hardware
Distributed Cloud Connected wird auf den folgenden Hardwareplattformen bereitgestellt:
Distributed Cloud Connected-Server G1: Eine Gruppe von einer oder drei Dell XR11-Maschinen der 1U-Rackmount-Serie.
Distributed Cloud Connected-Server G2 Ein Dell XR8000-Gehäuse mit einem oder drei XR8610t-Maschinenschlitten.
Die Hardware von Distributed Cloud Connected besteht in der Regel aus drei Distributed Cloud Connected-Servern, die über Ihre eigenen ToR-Switches direkt mit Ihrem lokalen Netzwerk verbunden sind. Standardmäßig können Sie Distributed Cloud Connected-Server nur in einer Konfiguration mit drei Maschinen bestellen.
Abbildung 1 zeigt eine typische Konfiguration eines Distributed Cloud Connected-Servers.
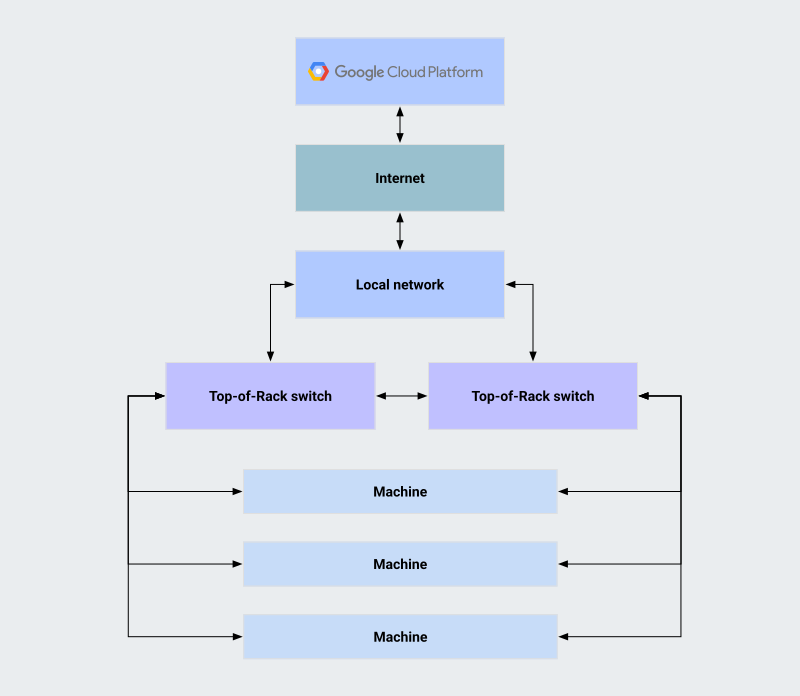
Die Komponenten einer Distributed Cloud Connected-Installation sind:
Google Cloud: Der Traffic zwischen Ihrer Installation von Distributed Cloud Connected und Google Cloud umfasst Hardwareverwaltung und Audit-Logging-Traffic.
Internet Verschlüsselter Management- und Audit-Logging-Traffic zwischen Ihrer mit Distributed Cloud verbundenen Installation und Google Cloudwird über das Internet übertragen. Distributed Cloud Connected unterstützt keine Proxy-Internetverbindungen.
Lokales Netzwerk: Ihr lokales Netzwerk, mit dem über Ihre Layer 2-ToR-Switches verbundene Distributed Cloud-Server verbunden sind.
Top-of-Rack-Switches (ToR-Switches): Ihre Layer 2-Switches, die die Servermaschinen verbinden und eine Schnittstelle zu Ihrem lokalen Netzwerk bilden. Jeder mit Distributed Cloud verbundene Servercomputer benötigt mindestens eine In-Band- und eine Out-of-Band-Verbindung zu einem einzelnen ToR-Switch. Google empfiehlt, für zusätzliche Zuverlässigkeit zwei ToR-Switches und zwei In-Band-Verbindungen pro Maschine zu verwenden (eine pro Switch). Jeder Distributed Cloud Connected-Server wird so mit Ihren ToR-Switches verbunden:
- Arbeitslastverbindung: Die primären und sekundären Netzwerkschnittstellen jeder mit Distributed Cloud verbundenen Servermaschine werden für die Arbeitslastkonnektivität mit einem oder beiden Ihrer ToR-Switches verbunden. Über diese Verbindungen wird der Traffic Ihrer Arbeitslast zwischen den einzelnen Distributed Cloud-Servern und zu und von Ihrem lokalen Netzwerk übertragen. Sie müssen die entsprechenden Switch-Ports im selben VLAN platzieren. Wenn Sie zusätzliche Arbeitslastverbindungen benötigen, können Sie zusätzliche getaggte VLANs auf Ihren mit Distributed Cloud verbundenen Servern trunkieren.
- Verbindungen für die Verwaltung: Die BMC-Netzwerkschnittstelle (Baseboard Management Controller) jeder Distributed Cloud Connected-Servermaschine wird für die Verwaltungsanbindung mit einem ToR-Switch verbunden. So können Ihre Distributed Cloud Connected-Server miteinander kommunizieren. Sie müssen sie als 802.1q-Trunks und das entsprechende native VLAN als das Netzwerk konfigurieren, zu dem die mit Distributed Cloud verbundenen Verwaltungsnetzwerkschnittstellen gehören.
Maschinen: Die physischen Distributed Cloud Connected-Server, auf denen die Distributed Cloud Connected-Software ausgeführt wird und Ihre Arbeitslasten ausgeführt werden. Jede physische Maschine wird als Knoten im mit Distributed Cloud verbundenen Cluster instanziiert.
Distributed Cloud-Dienst
Der Distributed Cloud Connected-Dienst wird direkt auf der Distributed Cloud-Hardware ausgeführt. Er dient als Steuerungsebene für die Knoten und Cluster auf Ihrer mit Distributed Cloud verbundenen Hardware. Diese Steuerungsebene instanziiert und konfiguriert Ihre mit Distributed Cloud verbundene Zone. Das spezifische Google Cloud Rechenzentrum, mit dem Ihre Distributed Cloud-Hardware zur Verwaltung verbunden wird, wird entsprechend seiner Nähe zu Ihrer mit Distributed Cloud verbundenen Installation ausgewählt.
Eine mit Distributed Cloud verbundene Zone besteht aus allen mit Distributed Cloud verbundenen Servern, die in Ihren Räumlichkeiten bereitgestellt werden. Sie können Ihren mit Distributed Cloud verbundenen Clustern Maschinen zuweisen.
Ihre Arbeitslasten werden weiterhin ausgeführt, auch wenn Distributed Cloud bis zu 7 Tage lang keine Verbindung zu Google Cloudherstellen kann. Danach muss Distributed Cloud mit Google Cloudkommunizieren, um Authentifizierungstokens und Speicherverschlüsselungsschlüssel zu aktualisieren und Hardwareverwaltungs- und Audit-Logging-Daten zu synchronisieren.
Abbildung 2 zeigt die logische Organisation von Distributed Cloud Connect-Entitäten.
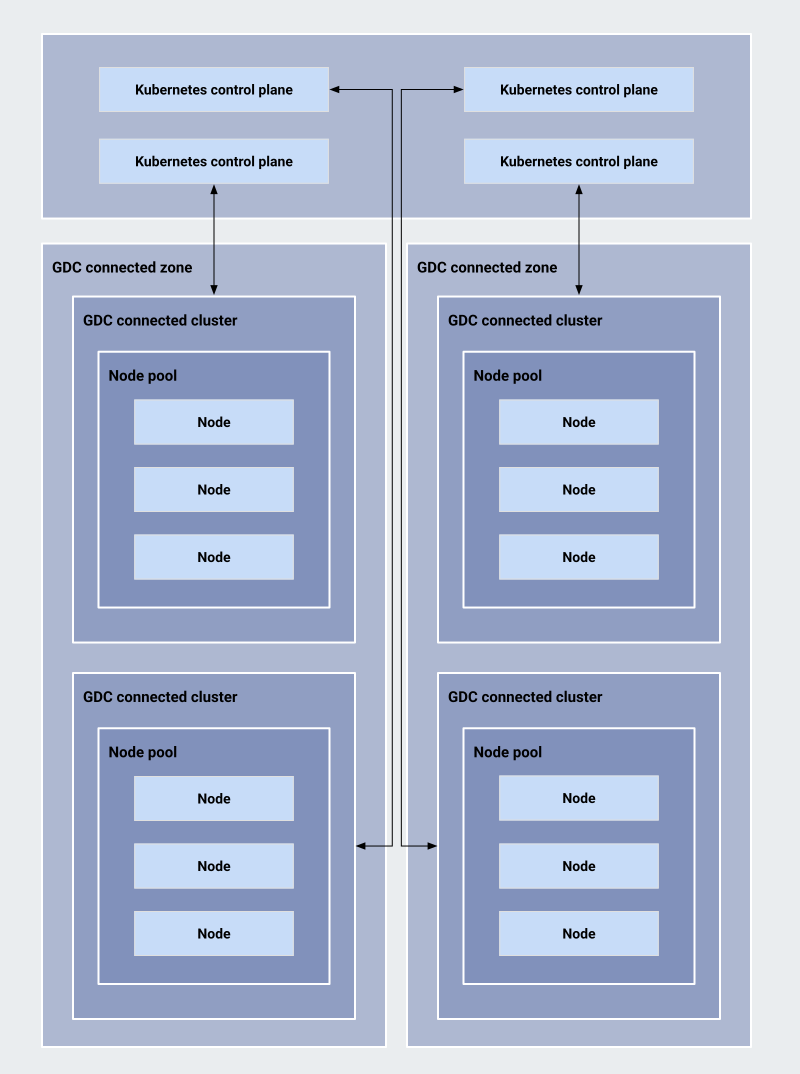
Die Entitäten sind:
Google Cloud region Die Google Cloud -Region für Ihre mit Distributed Cloud verbundene Zone wird durch den Standort des Google Cloud -Rechenzentrums bestimmt, das Ihrer Distributed Cloud-Installation am nächsten ist.
Lokale Kubernetes-Steuerungsebene: Die Kubernetes-Steuerungsebene für jeden Distributed Cloud Connected-Cluster wird direkt auf Ihrer Distributed Cloud-Hardware ausgeführt. Ein Cluster kann in den Notfallbetrieb wechseln, wenn die Verbindung zu Google Cloud vorübergehend unterbrochen wird. So können Ihre Arbeitslasten weiter ausgeführt werden, bis die Verbindung wiederhergestellt ist. Weitere Informationen finden Sie unter Überlebensmodus.
Distributed Cloud Connected-Zone: Eine logische Abstraktion, die die auf Ihrem Gelände bereitgestellte Hardware von Distributed Cloud Connected darstellt. Eine Distributed Cloud-Zone umfasst alle Distributed Cloud Connected-Server, die an Ihrem Standort bereitgestellt werden. Die physischen Maschinen in der Zone werden in der Google Cloud -Konsole als mit Distributed Cloud verbundene Maschinen instanziiert. Die Maschinen in einer mit Distributed Cloud verbundenen Zone nutzen eine einzelne Netzwerkstruktur oder eine einzelne Fehlerdomain.
angezeigt.Knoten: Ein Knoten ist eine Kubernetes-Ressource, die eine physische Maschine von Distributed Cloud Connected beim Erstellen eines Knotenpools in der Kubernetes-Umgebung instanziiert. Dadurch wird sie für die Ausführung von Arbeitslasten verfügbar, indem der Knotenpool einem Distributed Cloud Connected-Cluster zugewiesen wird.
Knotenpool: Eine logische Gruppierung von Distributed Cloud Connected-Knoten in einer einzelnen Distributed Cloud Connected-Zone, mit der Sie Distributed Cloud-Knoten Distributed Cloud-Clustern zuweisen können. Bei Distributed Cloud Connected-Servern werden Knotenpools automatisch instanziiert und gefüllt.
Cluster: Ein Distributed Cloud Connected-Cluster, der aus einer Steuerungsebene und einem oder mehreren Knotenpools besteht.
Distributed Cloud Connected-Projekte Google Cloud
Mit Distributed Cloud Connected können Sie mehrere Cluster in einer einzelnen Distributed Cloud Connected-Zone erstellen. Die Zone selbst ist zwar mit einem bestimmten Google Cloud Projekt verknüpft, einzelne Cluster, die in dieser Zone ausgeführt werden, können jedoch an verschiedeneGoogle Cloud Projekte angehängt werden, die unabhängig von der Projektzuordnung der Zone sind. Mit dieser Architektur können Sie die Infrastruktur der physischen Zone für verschiedene Teams oder Anwendungen freigeben, die aus Abrechnungs- oder Verwaltungsgründen möglicherweise unter separaten Projektstrukturen laufen.
Speicher
Distributed Cloud Connected bietet nutzbaren Speicherplatz auf jeder physischen Maschine, der über Rakuten Symcloud Storage verfügbar gemacht wird. Dieser Dienst fungiert als lokale Speicherebene auf jedem Distributed Cloud Connected-Knoten und macht den lokalen Speicher für Arbeitslasten verfügbar, die auf anderen Knoten ausgeführt werden. Weitere Informationen finden Sie unter Distributed Cloud Connected für Symcloud Storage konfigurieren.
Storage-Sicherheit
Distributed Cloud Connected verwendet Linux Unified Key Setup (LUKS), um den lokalen Maschinenspeicher zu verschlüsseln, und unterstützt kundenverwaltete Verschlüsselungsschlüssel (Customer-Managed Encryption Keys, CMEK) mit Cloud KMS. Weitere Informationen finden Sie unter Best Practices für Sicherheit.
Symcloud Storage-Integration
Bei ausgewählten Distributed Cloud-Konfigurationen können Sie Distributed Cloud so konfigurieren, dass Rakuten Symcloud Storage verwendet wird. Dies dient als lokale Speicherabstraktionsebene auf jedem mit Distributed Cloud verbundenen Knoten und macht den lokalen Speicher für Arbeitslasten verfügbar, die auf anderen Knoten ausgeführt werden. Weitere Informationen finden Sie unter Distributed Cloud Connected für Symcloud Storage konfigurieren.
Netzwerk
In diesem Abschnitt werden die Anforderungen an die Netzwerkverbindung und die Funktionen von Distributed Cloud Connected beschrieben.
Google konfiguriert einige der virtuellen Netzwerkkomponenten für Ihre Installation vor, bevor der von Google zertifizierte SI die Hardware für Distributed Cloud Connected an Sie versendet. Die vorkonfigurierten Einstellungen können nach der Lieferung der Hardware nicht mehr geändert werden.
Abbildung 3 zeigt die Topologie des virtuellen Netzwerks in einer Bereitstellung mit Distributed Cloud Connected.
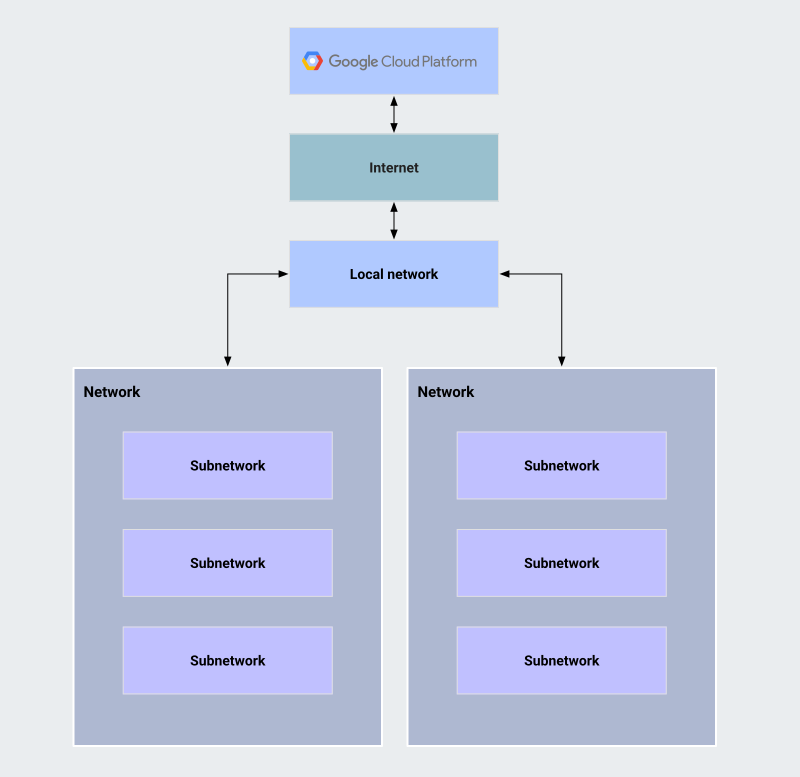
Die Komponenten des virtuellen Netzwerks in einer Bereitstellung mit Distributed Cloud Connected sind:
Netzwerk: Ein virtuelles Netzwerk mit einem privaten Adressbereich in Ihrer mit Distributed Cloud verbundenen Zone. Ein Netzwerk ist auf Layer 2 von anderen virtuellen Netzwerken in der Zone isoliert und kann ein oder mehrere Subnetzwerke enthalten. Das virtuelle Netzwerk umfasst alle physischen Maschinen in Ihrer Distributed Cloud Connected-Serverbereitstellung. Dieses Standardnetzwerk wird automatisch erstellt, wenn ein Cluster mit verbundenen Distributed Cloud-Servern instanziiert wird.
Subnetzwerk Ein Layer 2-VLAN-Subnetzwerk in einem Distributed Cloud-Netzwerk. Ein Subnetz hat eine eigene Broadcast-Domäne und einen oder mehrere IPv4-Adressbereiche Ihrer Wahl. Subnetze innerhalb desselben Netzwerks sind Layer 2-isoliert. Knoten in verschiedenen Subnetzwerken innerhalb desselben Netzwerks können über ihre IP-Adressen miteinander kommunizieren. Distributed Cloud Connected-Server unterstützen die Subnetzwerkverwaltung nur über VLAN-IDs.
Die Netzwerkkomponenten von Distributed Cloud Connected ähneln ihren Google Cloud -Entsprechungen, weisen aber die folgenden Unterschiede auf:
Mit Distributed Cloud verbundene Netzwerkkomponenten sind lokal für die mit Distributed Cloud verbundene Zone, in der sie instanziiert werden.
Ein Distributed Cloud-Netzwerk hat keine direkte Verbindung zu einem VPC-Netzwerk.
Standardmäßig haben Distributed Cloud-Netzwerke keine Verbindung zueinander über verschiedene Distributed Cloud Connected-Zonen hinweg. Sie haben die Möglichkeit, die zonenübergreifende Vernetzung explizit zu konfigurieren.
Ihr Netzwerkadministrator konfiguriert die mit Distributed Cloud verbundenen Netzwerkkomponenten. Ihr Netzwerkadministrator muss die Rolle „Edge Network Admin“ (roles/edgenetwork.admin) für das Zielprojekt Google Cloud haben, während Anwendungsentwickler, die Arbeitslasten in Distributed Cloud Connected bereitstellen, die Rolle „Edge Network Viewer“ (roles/edgenetwork.viewer) für das Zielprojekt Google Cloud haben müssen.
Verbindung zu Ihrem lokalen Netzwerk
Für ausgehenden Traffic zu Ressourcen in Ihrem lokalen Netzwerk verwenden Pods in einem mit Distributed Cloud verbundenen Cluster die Standardrouten, die von Ihren Peering-Edge-Routern beworben werden. Distributed Cloud Connected verwendet das integrierte NAT, um Pods mit diesen Ressourcen zu verbinden.
Für eingehenden Traffic von Ressourcen in Ihrem lokalen Netzwerk muss Ihr Netzwerkadministrator Routingrichtlinien konfigurieren, die Ihren geschäftlichen Anforderungen entsprechen, um den Zugriff auf Pods in jedem Ihrer mit Distributed Cloud verbundenen Cluster zu steuern. Das bedeutet, dass Sie mindestens die Schritte unter Firewallkonfiguration ausführen und zusätzliche Richtlinien konfigurieren müssen, die für Ihre Arbeitslasten erforderlich sind. Sie können beispielsweise „Zulassen“- oder „Ablehnen“-Richtlinien für einzelne Knoten-Subnetzwerke oder virtuelle IP-Adressen einrichten, die vom integrierten Load-Balancer in Distributed Cloud Connected bereitgestellt werden. Die CIDR-Blöcke für Distributed Cloud Connected-Pods und Distributed Cloud Connected-Dienste sind nicht direkt zugänglich.
Internetverbindung
Für ausgehenden Traffic zu Ressourcen im Internet verwenden Pods in einem mit Distributed Cloud verbundenen Cluster die Standardroute, die von Ihren Routern an die mit Distributed Cloud verbundenen ToR-Switches (Top-of-Rack) beworben wird. Das bedeutet, dass Sie mindestens die Schritte unter Firewallkonfiguration ausführen und zusätzliche Richtlinien konfigurieren müssen, die für Ihre Arbeitslasten erforderlich sind. Distributed Cloud Connected verwendet das integrierte NAT, um Pods mit diesen Ressourcen zu verbinden. Sie können optional eine eigene NAT-Ebene zusätzlich zur integrierten Ebene in Distributed Cloud Connected konfigurieren.
Für eingehenden Traffic müssen Sie Ihre WAN-Router entsprechend Ihren geschäftlichen Anforderungen konfigurieren. Diese Anforderungen bestimmen die Zugriffsebene, die Sie vom öffentlichen Internet auf die Pods in Ihren mit Distributed Cloud verbundenen Clustern bereitstellen müssen. Distributed Cloud Connected verwendet das integrierte NAT für Pod-CIDR-Blöcke und CIDR-Blöcke für die Dienstverwaltung. Diese CIDR-Blöcke sind also nicht über das Internet zugänglich.
Netzwerksicherheit
Die Schritte, die zum Sichern des Netzwerkverkehrs erforderlich sind, der in Ihre mit Distributed Cloud verbundene Installation ein- und ausgeht, werden durch Ihre geschäftlichen Anforderungen und die Netzwerksicherheitsrichtlinie Ihrer Organisation bestimmt. Weitere Informationen finden Sie unter Best Practices für Sicherheit.
Load Balancing
Distributed Cloud Connected unterstützt Layer 2-Load-Balancing basierend auf MetalLB. Weitere Informationen finden Sie unter Load-Balancing.
Unterstützung für High-Performance Networking
Distributed Cloud Connected unterstützt die Ausführung von Arbeitslasten, die die bestmögliche Netzwerkleistung erfordern. Dazu wird Distributed Cloud Connected mit einem speziellen Network Function-Operator und einer Reihe von benutzerdefinierten Ressourcendefinitionen (Custom Resource Definitions, CRDs) für Kubernetes ausgeliefert, die die für die Ausführung von Hochleistungsarbeitslasten erforderlichen Funktionen implementieren.
Unterstützung von VM-Arbeitslasten
Mit Distributed Cloud Connected können Arbeitslasten nicht nur in Containern, sondern auch in virtuellen Maschinen ausgeführt werden. Weitere Informationen finden Sie unter VMs verwalten.
Informationen dazu, wie virtuelle Maschinen als wesentliche Komponente der Google Distributed Cloud Connected-Plattform dienen, finden Sie unter GKE Enterprise erweitern, um Edge-VMs vor Ort zu verwalten.
Unterstützung von GPU-Arbeitslasten
Auf ausgewählten Hardwarekonfigurationen können mit Distributed Cloud Connected GPU-basierte Arbeitslasten auf NVIDIA L4-GPUs ausgeführt werden. Sie müssen diese Anforderung bei der Bestellung Ihrer mit Distributed Cloud verbundenen Hardware angeben. Weitere Informationen finden Sie unter GPU-Arbeitslasten verwalten.