


In Datastream können Sie mit Private Service Connect-Schnittstellen Daten privat replizieren und den Netzwerkverkehr vollständig innerhalb vonGoogle Cloudhalten. Eine Private Service Connect-Schnittstelle verbindet das VPC-Netzwerk (Virtual Private Cloud) eines Erstellers mit einem Netzwerkanhang in einem Nutzer-VPC-Netzwerk. Ersteller- und Nutzernetzwerke können sich in verschiedenen Projekten und Organisationen befinden.
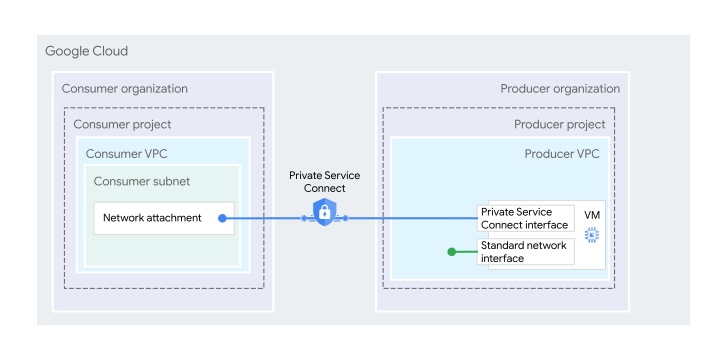
Abbildung 1. Mit Private Service Connect-Schnittstellen können Dienstersteller Verbindungen zu Dienstnutzern initiieren.
Bevor Sie Private Service Connect konfigurieren, sollten Sie sich die wichtigen Begriffe, Voraussetzungen, Preise und erforderlichen Rollen und Berechtigungen ansehen. Weitere Informationen finden Sie unter Private Service Connect in der VPC-Dokumentation.
Wichtige Begriffe
In diesem Abschnitt erhalten Sie einen Überblick über wichtige Begriffe und Konzepte für Private Service Connect.
Produzent: Eine Entität, in der Regel ein Dienst oder eine VM in einem VPC-Netzwerk, die die Verbindung zum Nutzernetzwerk initiiert. Der Ersteller stellt den Dienst bereit: Im Datastream-Kontext werden Daten abgerufen und an ein Ziel repliziert.
Nutzer: Eine Entität, in der Regel eine VM in einem VPC-Netzwerk, die die Verbindung vom Ersteller empfängt. Wenn der Nutzer die Verbindung akzeptiert, weistGoogle Cloud der Private Service Connect-Schnittstelle eine IP-Adresse aus einem Subnetz im Nutzer-VPC-Netzwerk zu, das vom Netzwerkanhang angegeben wird. Die VM der Private Service Connect-Schnittstelle hat eine zweite Netzwerkschnittstelle, die eine Verbindung zum VPC-Netzwerk des Erstellers herstellt.
Netzwerkanhang: Eine regionale Ressource, mit der ein Ersteller-VPC-Netzwerk über eine Private Service Connect-Schnittstelle Verbindungen zu einem Nutzer-VPC-Netzwerk initiieren kann. Im Nutzer-VPC-Netzwerk fungiert der Netzwerkanhang als designierter Einstiegspunkt für Verbindungen von Private Service Connect-Schnittstellen im Ersteller-Netzwerk. Wenn eine Private Service Connect-Schnittstelle für einen Netzwerkanhang eingerichtet wird, wird der Ersteller-VM eine IP-Adresse aus dem Subnetz des Netzwerkanhangs zugewiesen. Die VM-Instanz der Private Service Connect-Schnittstelle hat mindestens eine weitere reguläre Netzwerkschnittstelle, die eine Verbindung zu einem Ersteller-Subnetz herstellt. Weitere Informationen finden Sie unter Netzwerkanhänge.
Produzentenprojekt: Ein Google-eigenes Projekt, in dem die virtuellen Maschinen (VMs) gehostet werden, auf denen Datastream ausgeführt wird. Für den Zugriff auf Ressourcen in der Kunden-VPC verwenden die Datastream-VMs die IP-Adresse, die die Private Service Connect-Netzwerkschnittstelle aus ihrem Subnetz zuweist.
Voraussetzungen für Private Service Connect
Bevor Sie eine Konfiguration für private Konnektivität mit einer Private Service Connect-Schnittstelle erstellen, müssen Sie die folgenden Schritte ausführen, damit Datastream eine Verbindung zu Ihrem Projekt herstellen kann:
Sie haben ein VPC-Netzwerk, das Sie mit dem privaten Netzwerk von Datastream verbinden können. Weitere Informationen zum Erstellen eines VPC-Netzwerk finden Sie unter VPC-Netzwerke erstellen und verwalten.
Erstellen Sie einen Netzwerkanhang in Ihrem VPC-Projekt.
Achten Sie darauf, dass das mit Ihrem Netzwerkanhang verknüpfte Subnetzwerk sowie alle Ressourcen in Ihrem VPC-Netzwerk, die mit Datastream kommunizieren (z. B. NAT-VMs, interne Load Balancer oder Quell- und Zieldatenbanken), keine von Datastream reservierten IP-Adressbereiche (
10.1.0.0/16und10.2.2.0/24) verwenden. Die Verwendung dieser reservierten Bereiche kann zu Routingkonflikten mit der internen Infrastruktur von Datastream und unvorhersehbaren Verbindungsausfällen führen.Prüfen Sie, ob Google Cloud und die lokale Firewall Traffic aus dem IP-Adressbereich des Netzwerkanhangs zur Quelldatenbank zulassen, aus der Sie Daten streamen möchten. Informationen zum Erstellen von Firewallregeln finden Sie unter VPC-Firewallregeln verwenden.
Preise
Für eingehenden und ausgehenden Datentraffic über Private Service Connect fallen Gebühren an. Weitere Informationen finden Sie unter Private Service Connect-Preise.
Erforderliche Rollen und Berechtigungen
Bitten Sie Ihren Administrator, Ihnen die folgenden IAM-Rollen (Identity and Access Management) für Ihr Projekt zuzuweisen, um die Berechtigungen zu erhalten, die Sie zum Erstellen eines Netzwerkanhangs benötigen:
- Netzwerkanhänge erstellen, ansehen und löschen:
Compute-Netzwerkadministrator
(
roles/compute.networkAdmin)
Wenn sich Ihr Netzwerkanhang oder das zugrunde liegende Subnetzwerk in einem anderen Projekt als Datastream befindet (z. B. wenn Sie ein Hostprojekt für eine freigegebene VPC verwenden), müssen Sie dem Dienstkonto service-DATASTREAM-PROJECT-NUMBER@gcp-sa-datastream.iam.gserviceaccount.com die folgende Rolle zuweisen:
Lesezugriff auf Netzwerkressourcen: Compute-Netzwerkbetrachter (
roles/compute.networkViewer)Weisen Sie die Rolle für das Projekt zu, in dem sich der Netzwerkanhang oder das zugehörige Subnetzwerk befindet, und ersetzen Sie DATASTREAM-PROJECT-NUMBER durch die Nummer des Projekts, in dem Datastream bereitgestellt wird.
Weitere Informationen zum Zuweisen von Rollen finden Sie unter Zugriff verwalten.
Sie können die erforderlichen Berechtigungen auch über benutzerdefinierte Rollen oder andere vordefinierte Rollen erhalten.
Weitere Informationen zu den Optionen für die Zugriffssteuerung in Datastream finden Sie unter Zugriffssteuerung mit IAM.
Private Service Connect konfigurieren
So ermöglichen Sie Datastream, über eine Private Service Connect-Schnittstelle eine ausgehende Verbindung zu Ihrem Netzwerk herzustellen:
- Erstellen Sie einen Netzwerkanhang in Ihrem Projekt.
- Konfiguration für private Konnektivität erstellen
Netzwerkanhang erstellen
Wenn Sie Private Service Connect in Datastream konfigurieren möchten, müssen Sie zuerst einen Netzwerkanhang erstellen.
Console
Rufen Sie in der Google Cloud Console die Seite Netzwerkanhänge auf:
Klicken Sie auf Netzwerkanhang erstellen.
Geben Sie im Feld Name einen Namen für Ihr Netzwerkanhang ein.
Wählen Sie in der Liste Netzwerk ein VPC- oder ein freigegebene VPC-Netzwerk aus.
Wählen Sie in der Liste Region eine Google Cloud Region aus. Diese Region muss mit der Region übereinstimmen, die für das Subnetz des VPC-Netzwerk verwendet wird, das mit dem privaten Datastream-Netzwerk verbunden ist. Weitere Informationen finden Sie unter Voraussetzungen für Private Service Connect.
Wählen Sie in der Liste Subnetzwerk einen Subnetzwerkbereich aus.
Wählen Sie unter Verbindungseinstellung die Option Verbindungen für ausgewählte Projekte akzeptieren aus.
Datastream fügt das Producer-Projekt automatisch der Liste Akzeptierte Projekte hinzu, wenn Sie die Datastream-Ressource für private Konnektivität erstellen.
Fügen Sie keine Akzeptierten Projekte oder Abgelehnten Projekte hinzu.
Klicken Sie auf Netzwerkanhang erstellen.
gcloud
Erstellen Sie ein oder mehrere Subnetzwerke. Beispiel:
gcloud compute networks subnets create subnet-1 --network=network-0 --range=10.10.1.0/24 --region=REGIONDer Netzwerkanhang verwendet diese Subnetze in den folgenden Schritten. Achten Sie darauf, dass sich der Subnetzbereich nicht mit den von Datastream reservierten internen IP-Bereichen (
10.1.0.0/16und10.2.2.0/24) überschneidet.Erstellen Sie eine Netzwerkanhangsressource in derselben Region wie das Datastream-Projekt. Setzen Sie dabei das Attribut
connection-preferenceaufACCEPT_MANUAL:gcloud compute network-attachments create NAME --region=REGION --connection-preference=ACCEPT_MANUAL --subnets=SUBNETErsetzen Sie Folgendes:
NAME: der Name des Netzwerkanhangs.REGION: der Name der Google Cloud Region. Diese Region muss mit der Region des privaten Datastream-Netzwerks übereinstimmen.SUBNET: Name des Subnetzes
Die Ausgabe dieses Befehls ist eine Netzwerk-Anhang-URL im folgenden Format:
projects/PROJECT/locations/REGION/network-attachments/NETWORK_ATTACHMENT_ID.Notieren Sie sich diese URL, da Datastream sie für die Verbindung benötigt. Informationen zum Erstellen einer Konfiguration für private Konnektivität für eine Private Service Connect-Schnittstelle mit Google Cloudfinden Sie unter Konfigurationen für private Konnektivität verwalten.
Konfiguration für private Konnektivität erstellen
Nachdem Sie einen Netzwerkanhang in Ihrem Google Cloud -Projekt erstellt haben, müssen Sie Ihre private Konnektivität mithilfe von Private Service Connect-Schnittstellen einrichten. Wenn Sie die Konfiguration erstellen, setzen Sie das Projekt, das die Private Service Connect-Schnittstelle hostet, auf die Zulassungsliste. Anschließend geben Sie die URL des Netzwerkanhangs als Teil der Private Service Connect-Ressource an Datastream weiter.
Weitere Informationen finden Sie unter Konfiguration für private Konnektivität erstellen.
Nächste Schritte
- Informationen zum Aufrufen der Konfiguration für private Verbindungen
- Konfiguration für private Konnektivität löschen