


이 페이지에서는 PostgreSQL용 Cloud SQL로의 표준 동종 PostgreSQL 마이그레이션을 위한 네트워크 연결 구성과 관련된 개념을 간략하게 설명합니다. 빠른 시작 마이그레이션 연결에 대한 자세한 내용은 빠른 시작 마이그레이션 사용 가이드를 참조하세요.
네트워크 구성요소에서는 동종 PostgreSQL 마이그레이션의 엔드 투 엔드 네트워크 구성을 설명합니다.
메서드 가용성은 시나리오에 따라 사용할 수 있는 메서드를 설명합니다.
방법 비교에서는 사용 가능한 연결 방법을 비교한 표를 제공합니다.
사용 가능한 각 연결 방법에 대한 전용 섹션:
IP 허용 목록은 소스 데이터베이스의 공개 IP에 대한 네트워크 연결을 설명합니다.
역방향 SSH 터널은 전용 시큐어 셸(SSH) 터널에 대한 개요를 제공합니다.
Private Service Connect 인터페이스를 사용한 비공개 연결에서는 네트워크 연결을 사용하여 소스 비공개 IP에 연결하는 방법을 설명합니다.
PostgreSQL용 Cloud SQL 소스만 해당: 특수 VPC 피어링은 두 PSA Cloud SQL 인스턴스 간의 마이그레이션에 맞게 조정된 네트워킹 방법을 설명합니다.
VPC 피어링을 사용한 비공개 연결에서는 피어링된 VPC 네트워크를 통해 소스 데이터베이스의 비공개 IP에 대한 연결을 설정하는 방법을 설명합니다.
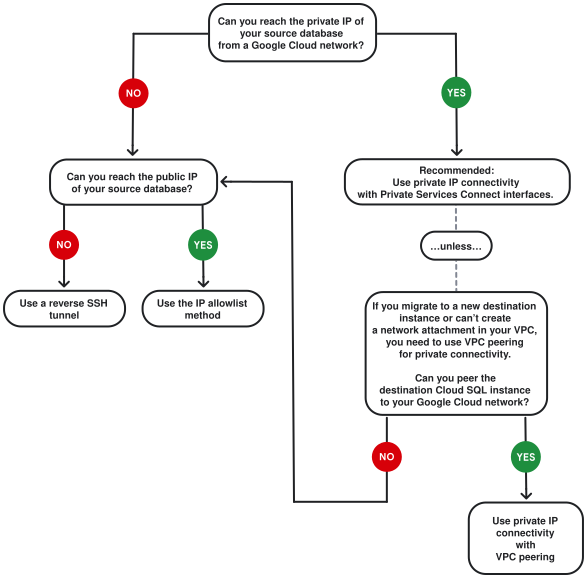
다양한 연결 방법과 요구사항을 숙지한 후 결정 트리 다이어그램을 사용하여 시나리오에 적합한 솔루션을 선택할 수 있습니다.
마이그레이션 프로세스에 관련된 네트워크 구성요소
Cloud SQL로의 동종 PostgreSQL 마이그레이션의 경우 Database Migration Service는 대상 PostgreSQL용 Cloud SQL 인스턴스에 연결한 후 대신 마이그레이션 프로세스를 관리합니다. Database Migration Service가 프로세스를 감독하는 동안 소스 인스턴스에 대한 연결을 설정하는 것은 대상 인스턴스입니다.
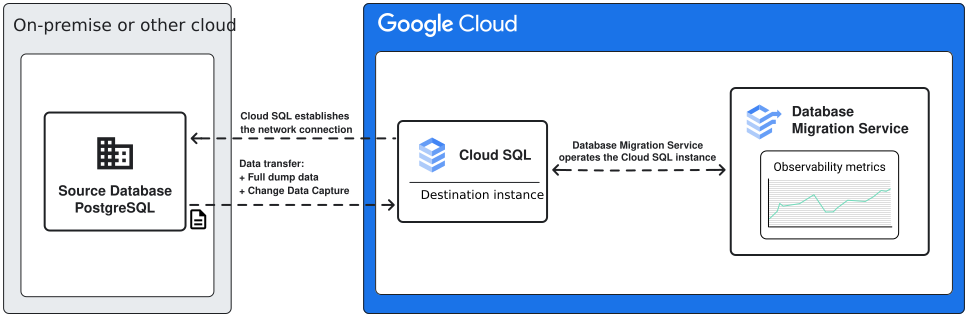
마이그레이션을 위한 네트워크 연결 설정을 계획할 때는 인프라 요구사항을 신중하게 고려하는 것이 중요합니다. 여기에는 네트워킹 결정으로 인해 마이그레이션된 데이터베이스 인스턴스의 최종 상태에 어떤 제한사항이 발생할 수 있는지가 포함됩니다. 예를 들어 네트워크 연결에 비공개 연결을 사용하려면 비공개 IP가 사용 설정된 대상 Cloud SQL 인스턴스를 사용해야 합니다.
연결 방법 사용 가능 여부
새 대상 인스턴스로 마이그레이션하는지 아니면 기존 대상 인스턴스로 마이그레이션하는지에 따라 다양한 소스 데이터베이스에 다양한 연결 방법을 사용할 수 있습니다. 다음 표에서는 어떤 시나리오가 어떤 메서드를 지원하는지 간략하게 보여줍니다.
| 소스 데이터베이스 제품 | 새 대상 인스턴스로 마이그레이션하는 방법 | 기존 대상 인스턴스로 마이그레이션하는 방법 |
|---|---|---|
| 자체 호스팅, Amazon Aurora, Amazon RDS, Azure Database for PostgreSQL | IP 허용 목록, 역방향 SSH 터널, VPC 피어링 | IP 허용 목록, 역방향 SSH 터널, VPC 피어링 (PSA 대상 인스턴스 필요), PSC 인터페이스 (PSC 지원 대상 인스턴스 필요) |
| PostgreSQL용 Cloud SQL | IP 허용 목록 (권장하지 않음), 특수 VPC 피어링 | IP 허용 목록 (권장하지 않음), 특수 VPC 피어링, PSC 인터페이스 (PSC 지원 대상 인스턴스 필요) |
연결 방법 비교
연결 방법마다 이점과 요구사항이 다릅니다. 다음 표를 사용하여 한눈에 비교한 후 각 방법에 대한 전용 섹션에서 자세한 내용을 알아보세요.
| 네트워킹 방법 | 장점 | 단점 |
|---|---|---|
| IP 허용 목록 |
|
|
| 역방향 SSH 터널 |
|
|
| Private Service Connect 인터페이스 |
|
|
| PostgreSQL용 Cloud SQL 소스만 해당: 특수 VPC 피어링 | 이 연결 방법은 공유 VPC를 사용하지 않고 PSA PostgreSQL용 Cloud SQL 인스턴스 간에 마이그레이션하는 데 특화되어 있습니다. | 두 인스턴스 모두 비공개 IP가 사용 설정된 PSA 인스턴스여야 합니다. PSC 지원 대상에는 지원되지 않습니다. |
| 가상 프라이빗 클라우드(VPC) 피어링을 통한 비공개 연결 | VPC 피어링을 통해 소스 데이터베이스의 비공개 IP 주소에 연결이 설정됩니다. VPC에 피어링 할당량이 충분하지 않으면 이 연결 방법을 사용하기 어려울 수 있습니다. PostgreSQL용 Cloud SQL 소스에서 마이그레이션하는 대부분의 시나리오에서는 대신 Private Service Connect 인터페이스를 사용한 비공개 연결을 사용하는 것이 좋습니다. |
|
소스 데이터베이스 연결을 위한 IP 허용 목록
IP 허용 목록 연결 방법을 사용하면 Cloud SQL은 PostgreSQL 포트 5432에서 소스 데이터베이스 서버의 공개적으로 사용 가능한 IP 주소에 연결을 설정하려고 시도합니다.
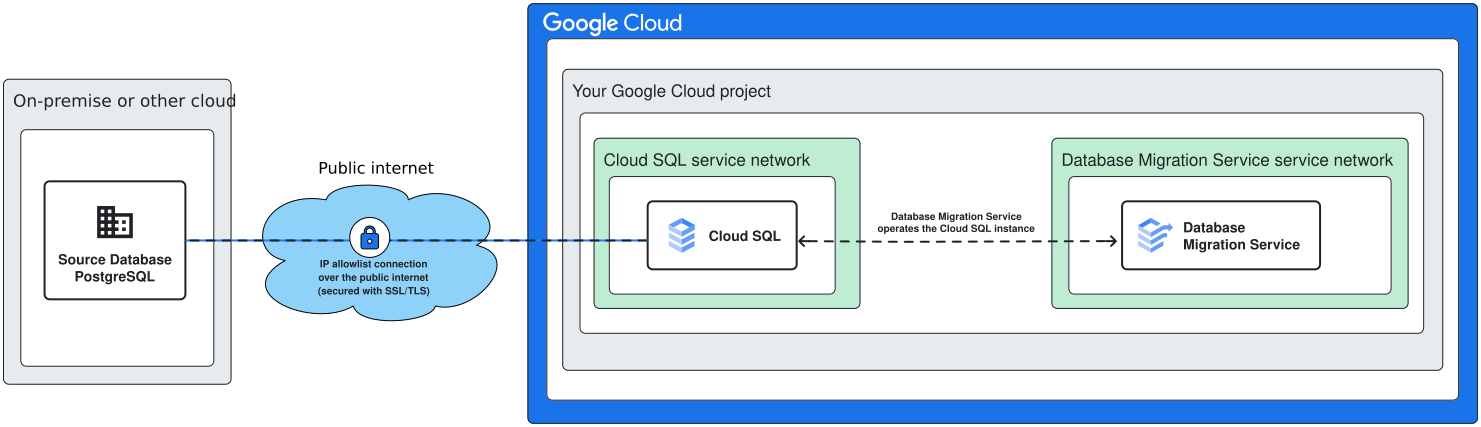
IP 허용 목록 연결 요구사항
이 연결 방법을 사용하려면 개략적으로 다음을 확인해야 합니다.
소스 데이터베이스 IP 주소를 공개 인터넷에 직접 또는 도메인 이름 서버(DNS)를 통해 공개적으로 인식되는 호스트 이름으로 노출해야 합니다.
대상 Cloud SQL 인스턴스에 공개 IP가 사용 설정되어 있어야 합니다. 소스 데이터베이스는 대상 인스턴스의 아웃바운드 공개 IP에서 수신되는 연결을 허용해야 합니다.
IP 허용 목록 연결 구성
공개 IP 연결을 구성하려면 소스 데이터베이스 유형에 따라 다른 단계가 필요합니다. 자세한 내용은 다음을 참고하세요.
역방향 SSH 터널 데이터베이스 연결
이 연결 방법은 공개 및 비공개 네트워크 연결이 혼합된 형태입니다.
연결 자체는 시큐어 셸 (SSH) 포트를 통해 터널 호스트 서버의 공개 IP 주소로 설정됩니다.
연결이 활성화되면 모든 트래픽이 보안 터널을 통해 포트 5432에 있는 소스 데이터베이스의 비공개 IP 주소로 이동합니다.
Google Cloud내에 있는 Cloud SQL 소스 또는 자체 호스팅 솔루션의 경우 Private Service Connect 인터페이스를 사용한 비공개 연결 또는 Virtual Private Cloud 피어링을 사용한 비공개 연결 방법을 사용하는 것이 좋습니다.
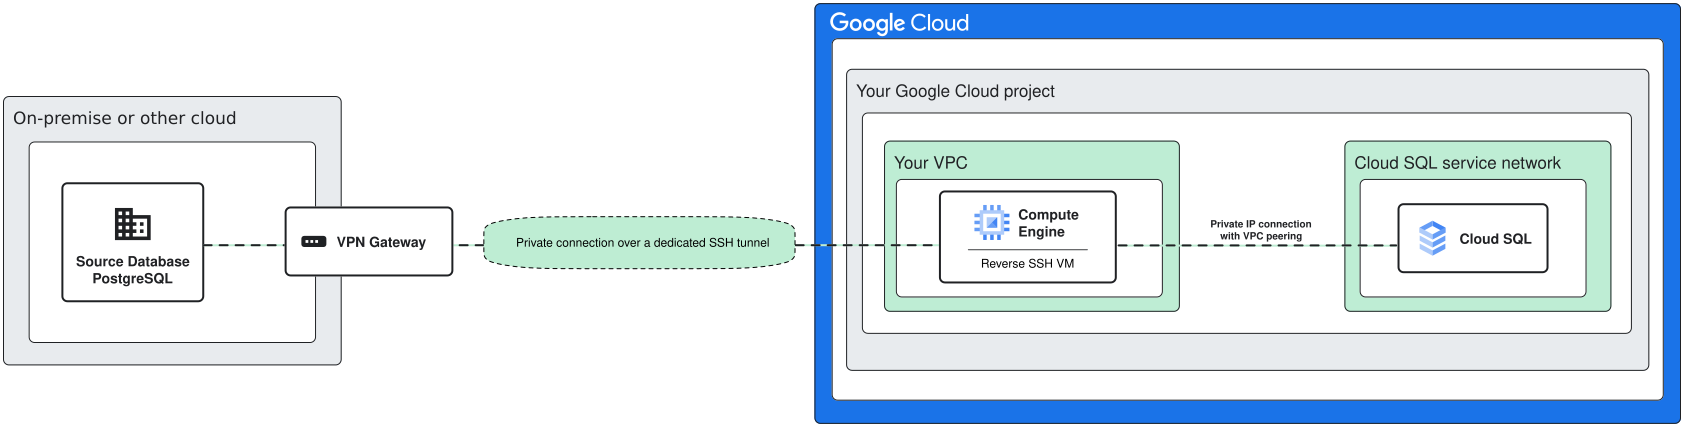
역방향 SSH 터널 요구사항
연결을 만들려면 터널 서버 (배스천 호스트라고도 함)에서 공개 인터넷에 SSH 포트를 노출해야 합니다. 연결이 설정되면 모든 트래픽이 비공개 터널 연결을 통해 라우팅됩니다.
이 방법에는 추가 네트워크 구성요소가 필요합니다.
- 역방향 SSH 머신 역할을 할 Google Cloud 의 가상 머신 (VM)
- 소스 데이터베이스에 연결된 네트워크의 추가 머신입니다.
역방향 SSH 터널 연결 구성
Database Migration Service는 역방향 SSH VM을 만들기 위한 설정 스크립트를 생성할 수 있지만 전체 엔드 투 엔드 프로세스는 소스 데이터베이스 유형에 따라 다릅니다. 자세한 내용은 역방향 SSH 연결 구성을 참조하세요.
Private Service Connect 인터페이스를 사용한 비공개 연결
이 연결 방법을 사용하면 VPC 피어링 할당량을 사용하지 않고 소스 데이터베이스의 비공개 IP에 연결할 수 있습니다. Private Service Connect 인터페이스는 비공개 IP 연결에 권장되는 방법이지만 기존 인스턴스로 마이그레이션하는 경우에만 사용할 수 있습니다.
Private Service Connect 인터페이스를 사용하면 대상 인스턴스에서 피어링 할당량을 더 이상 사용하지 않습니다. 대신 Private Service Connect 인터페이스를 활용하여 소스 데이터베이스의 비공개 IP에 연결할 수 있는 가상 프라이빗 클라우드에 연결합니다. 네트워크 아키텍처에 따라 Cloud VPN 또는 Cloud Interconnect와 같은 추가 구성요소를 사용해야 할 수 있습니다.
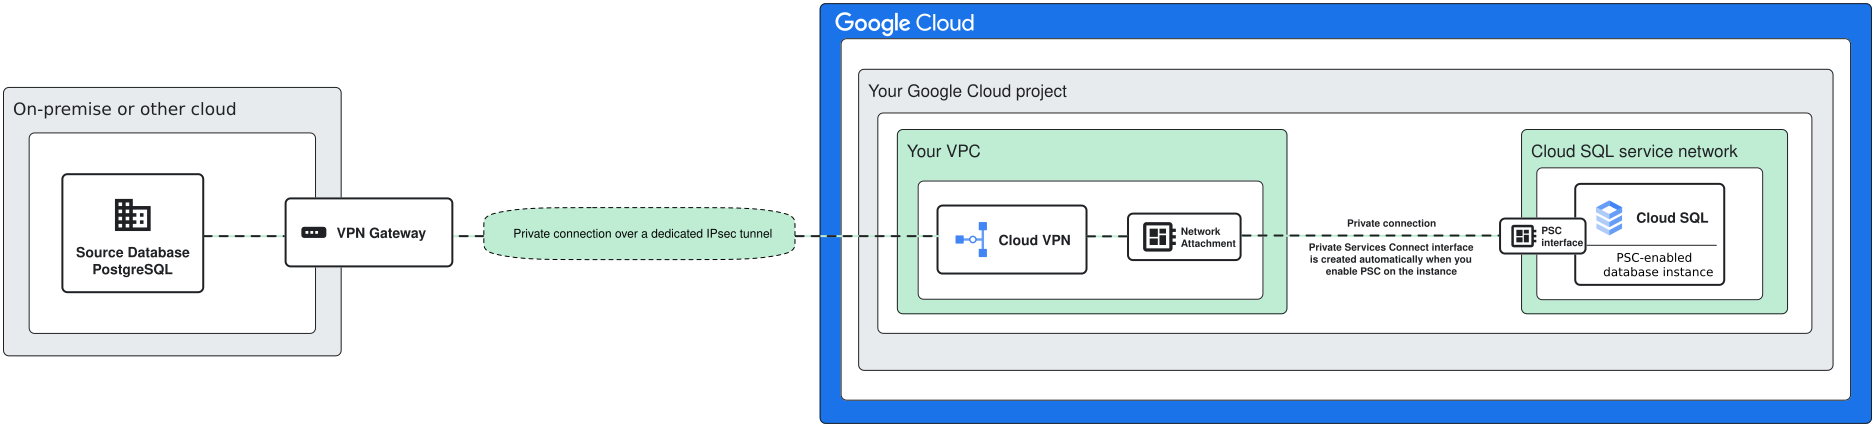
PostgreSQL용 Cloud SQL 인스턴스에서 마이그레이션하는 경우 소스 인스턴스에 비공개 서비스 액세스를 사용 설정하고 네트워크 연결을 만드는 가상 프라이빗 클라우드와 피어링해야 하지만 대상 PostgreSQL용 Cloud SQL 인스턴스는 피어링 할당량을 더 많이 사용하지 않습니다. 대신 Private Service Connect 인터페이스를 활용합니다.
Private Service Connect 인터페이스 요구사항
이 연결 방법에는 다음이 필요합니다.
대상 데이터베이스 인스턴스는 PSC가 사용 설정된 PostgreSQL용 Cloud SQL 인스턴스여야 합니다.
비공개 서비스 액세스가 사용 설정된 가상 프라이빗 클라우드 네트워크가 있어야 합니다.
네트워크 연결을 만드는 네트워크입니다. 소스 데이터베이스의 IP는 해당 가상 프라이빗 클라우드에서 연결할 수 있어야 합니다. 예를 들어 PostgreSQL용 Cloud SQL 소스의 경우 PSA 지원 소스 Cloud SQL 인스턴스와 피어링하는 네트워크입니다.
Private Service Connect 인터페이스를 사용하여 비공개 IP 연결 구성
Private Service Connect 인터페이스에서 비공개 IP 연결을 사용하려면 Virtual Private Cloud에서 소스 데이터베이스 비공개 IP에 연결할 수 있어야 합니다. 네트워크 아키텍처에 따라 Cloud VPN 또는 Cloud Interconnect와 같은 추가 구성요소를 사용해야 할 수 있습니다.
다양한 데이터베이스 소스에 대한 비공개 IP 연결을 구성하는 방법에 대한 자세한 내용은 다음을 참조하세요.
자체 호스팅 소스에 Private Service Connect 인터페이스를 사용하여 비공개 IP 연결을 구성합니다.
Amazon RDS 및 Amazon Aurora 소스에 대해 Private Service Connect 인터페이스를 사용하여 비공개 IP 연결을 구성합니다.
Azure Database for PostgreSQL 소스에 대해 Private Service Connect 인터페이스를 사용하여 비공개 IP 연결을 구성합니다.
PostgreSQL용 Cloud SQL 소스만 해당: 특수 VPC 피어링
이 방법은 PSA PostgreSQL용 Cloud SQL 인스턴스 간의 마이그레이션에 사용됩니다. 표준 네트워킹 시나리오에서 Virtual Private Cloud 피어링을 사용하여 두 개의 Cloud SQL 인스턴스를 연결하려면 공유 VPC를 사용해야 합니다. Database Migration Service를 사용하는 동종 PostgreSQL 마이그레이션의 경우 공유 VPC를 사용하지 않고 두 PSA 인스턴스를 연결할 수 있습니다.
특수 VPC 피어링 요구사항
이 연결 방법에는 다음이 필요합니다.
소스 데이터베이스 인스턴스는 PSA가 사용 설정된 PostgreSQL용 Cloud SQL 인스턴스여야 합니다.
대상 데이터베이스 인스턴스는 PSA가 사용 설정된 PostgreSQL용 Cloud SQL 인스턴스여야 합니다.
비공개 서비스 액세스가 사용 설정된 가상 프라이빗 클라우드 네트워크가 있어야 합니다.
Database Migration Service가 대상 Cloud SQL 인스턴스와 피어링하는 네트워크입니다. 필수 IP 범위를 할당할 수 있는 충분한 공간이 있어야 합니다.
비공개 IP 연결 특수 VPC 피어링 구성
소스 PSA PostgreSQL용 Cloud SQL 인스턴스에 특수 VPC 피어링을 구성하는 방법에 대한 자세한 내용은 PostgreSQL용 Cloud SQL에 특수 가상 프라이빗 클라우드 피어링 구성을 참조하세요.
VPC 피어링을 통한 비공개 연결
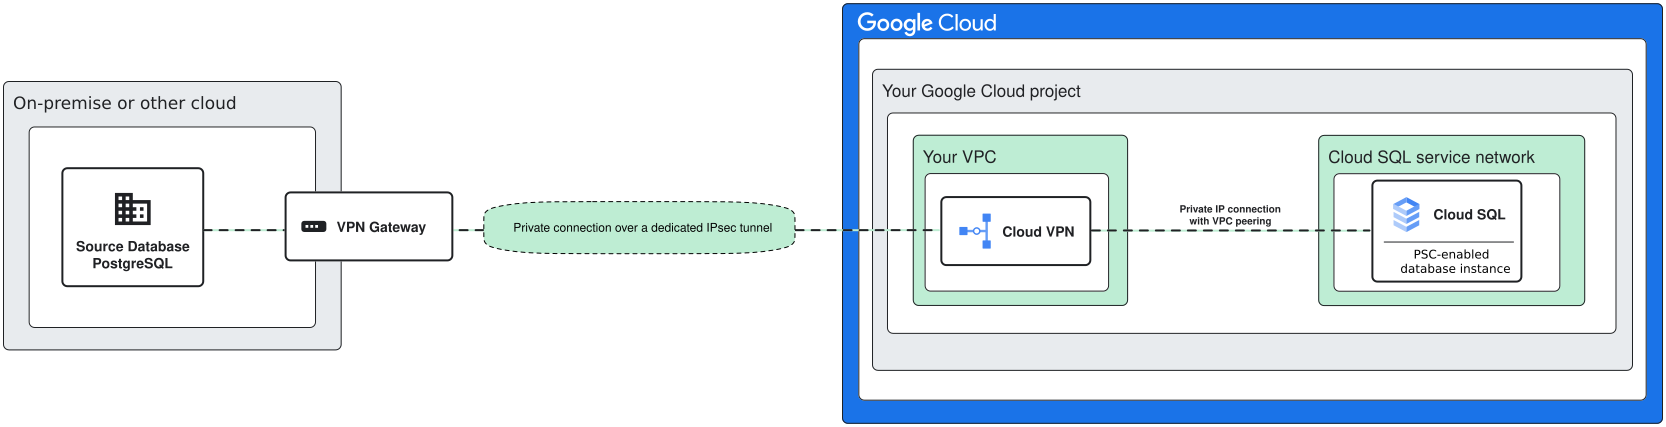
이 방법을 사용하면 가상 프라이빗 클라우드 (VPC)의 비공개 IP 주소를 통해 소스에 연결할 수 있습니다. 이 방법을 사용하기 위해 공개 인터넷에 인터페이스를 노출할 필요는 없지만 Google Cloud VPC에서 소스 데이터베이스 IP 주소 또는 호스트 이름에 연결할 수 있어야 합니다. Google Cloud외부에 있는 소스의 경우 Cloud VPN 또는 Cloud Interconnect와 같은 추가 네트워크 구성요소가 필요할 수 있습니다.
VPC 피어링을 통한 비공개 IP 연결 요구사항
VPC 피어링을 사용하는 비공개 IP 연결에는 다음이 필요합니다.
- 비공개 서비스 액세스가 사용 설정된 가상 프라이빗 클라우드 네트워크가 있어야 합니다. 해당 네트워크에서 소스 데이터베이스의 비공개 IP에 연결할 수 있어야 합니다.
VPC 피어링으로 비공개 IP 연결 구성
Virtual Private Cloud 피어링과 함께 비공개 IP 연결을 사용하려면 Virtual Private Cloud에서 소스 데이터베이스 비공개 IP에 연결할 수 있어야 합니다. 네트워크 아키텍처에 따라 Cloud VPN 또는 Cloud Interconnect와 같은 추가 구성요소를 사용해야 할 수 있습니다.
다양한 데이터베이스 소스에 대한 비공개 IP 연결을 구성하는 방법에 대한 자세한 내용은 다음을 참조하세요.
Amazon RDS 및 Amazon Aurora 소스에 대해 가상 프라이빗 클라우드 피어링을 사용하여 비공개 IP 연결 구성
PostgreSQL용 Azure 데이터베이스 소스에 대해 가상 프라이빗 클라우드(VPC) 피어링을 사용하여 비공개 IP 연결을 구성합니다.
네트워크 연결 결정 트리
지원되는 모든 연결 방법과 요구사항을 숙지한 후 다이어그램의 질문에 따라 시나리오에 적합한 연결 방법을 선택할 수 있습니다.
다음 단계
전체 단계별 마이그레이션 둘러보기는 PostgreSQL용 Cloud SQL 마이그레이션 시작하기를 참조하세요.
소스 데이터베이스 기본 요건 및 복제 권한을 구성하려면 소스 데이터베이스 구성을 참조하세요.