


Halaman ini memberikan ringkasan konsep yang terkait dengan konfigurasi konektivitas jaringan untuk migrasi PostgreSQL homogen standar ke Cloud SQL untuk PostgreSQL. Untuk mengetahui informasi tentang konektivitas migrasi mulai cepat, lihat panduan Menggunakan migrasi mulai cepat.
Komponen jaringan menjelaskan konfigurasi jaringan end-to-end untuk migrasi PostgreSQL homogen.
Ketersediaan metode menjelaskan metode mana yang tersedia, bergantung pada skenario Anda.
Perbandingan metode menyediakan tabel perbandingan untuk metode konektivitas yang tersedia.
Bagian khusus untuk setiap metode konektivitas yang tersedia:
Daftar IP yang diizinkan menjelaskan konektivitas jaringan ke IP publik database sumber Anda.
Tunnel SSH terbalik memberikan ringkasan untuk tunnel Secure Shell (SSH) khusus.
Konektivitas pribadi dengan antarmuka Private Service Connect menjelaskan cara terhubung ke IP pribadi sumber Anda dengan lampiran jaringan.
Khusus untuk sumber Cloud SQL untuk PostgreSQL: Peering VPC khusus menjelaskan metode jaringan yang disesuaikan untuk migrasi antara dua instance Cloud SQL PSA.
Konektivitas pribadi dengan peering VPC menjelaskan cara membuat koneksi ke IP pribadi database sumber Anda melalui jaringan VPC yang di-peering.
Setelah memahami berbagai metode konektivitas dan persyaratannya, Anda dapat menggunakan diagram hierarki keputusan untuk memilih solusi yang tepat untuk skenario Anda.
Komponen jaringan yang terlibat dalam proses migrasi
Untuk migrasi PostgreSQL homogen ke Cloud SQL, Database Migration Service terhubung ke instance Cloud SQL untuk PostgreSQL tujuan, lalu mengelola proses migrasi atas namanya. Instance tujuanlah yang membuat koneksi ke instance sumber, sementara Database Migration Service mengawasi prosesnya.
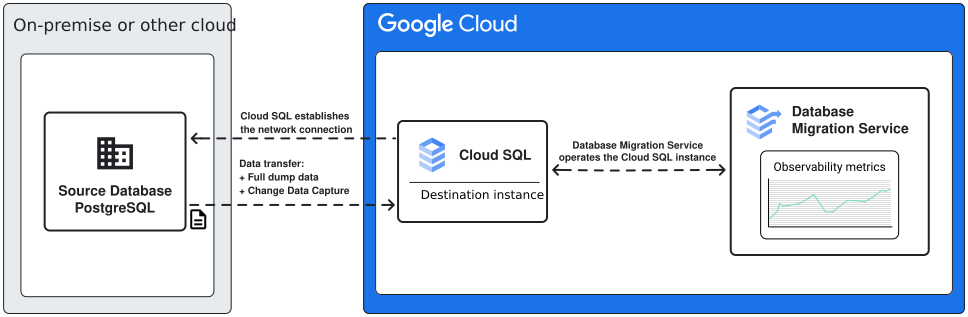
Saat Anda merencanakan penyiapan konektivitas jaringan untuk migrasi, penting untuk mempertimbangkan persyaratan infrastruktur dengan cermat, termasuk batasan yang mungkin ditimbulkan oleh keputusan jaringan Anda terhadap status akhir instance database yang dimigrasikan. Misalnya, jika ingin menggunakan koneksi pribadi untuk konektivitas jaringan, Anda harus menggunakan instance Cloud SQL tujuan dengan IP pribadi yang diaktifkan.
Ketersediaan metode konektivitas
Metode konektivitas yang berbeda tersedia untuk database sumber yang berbeda, bergantung pada apakah Anda bermigrasi ke instance tujuan baru atau yang sudah ada. Tabel berikut memberikan ringkasan tentang skenario yang mendukung metode tertentu:
| Penawaran database sumber | Metode untuk migrasi ke instance tujuan baru | Metode untuk migrasi ke instance tujuan yang ada |
|---|---|---|
| Dihosting sendiri, Amazon Aurora, Amazon RDS, Azure Database for PostgreSQL | Daftar IP yang diizinkan, tunnel SSH terbalik, peering VPC | Daftar IP yang diizinkan, tunnel SSH terbalik, peering VPC (memerlukan instance tujuan PSA), antarmuka PSC (memerlukan instance tujuan yang mendukung PSC) |
| Cloud SQL untuk PostgreSQL | Daftar IP yang diizinkan (tidak direkomendasikan), Peering VPC khusus | Daftar IP yang diizinkan (tidak direkomendasikan), Peering VPC khusus, Antarmuka PSC (memerlukan instance tujuan yang mendukung PSC) |
Perbandingan metode konektivitas
Setiap metode konektivitas memiliki manfaat dan persyaratan yang berbeda. Gunakan tabel berikut untuk membandingkannya secara sekilas, lalu pelajari lebih lanjut detailnya di bagian yang dikhususkan untuk setiap metode.
| Metode jaringan | Kelebihan | Kekurangan |
|---|---|---|
| Daftar IP yang diizinkan |
|
|
| Tunnel SSH terbalik |
|
|
| Antarmuka Private Service Connect |
|
|
| Khusus untuk sumber Cloud SQL untuk PostgreSQL: Peering VPC khusus | Metode konektivitas ini dikhususkan untuk bermigrasi antara instance Cloud SQL untuk PostgreSQL PSA tanpa menggunakan VPC Bersama. | Mengharuskan kedua instance merupakan instance PSA dengan IP pribadi yang diaktifkan. Tidak didukung untuk tujuan yang mengaktifkan PSC. |
| Konektivitas pribadi dengan peering Virtual Private Cloud | Koneksi dibuat ke alamat IP pribadi database sumber Anda melalui peering VPC. Jika VPC Anda tidak memiliki kuota peering yang cukup, mungkin akan sulit untuk menggunakan metode konektivitas ini. Untuk sebagian besar skenario saat Anda bermigrasi dari sumber Cloud SQL untuk PostgreSQL, sebaiknya gunakan Konektivitas pribadi dengan antarmuka Private Service Connect. |
|
Daftar IP yang diizinkan untuk konektivitas database sumber
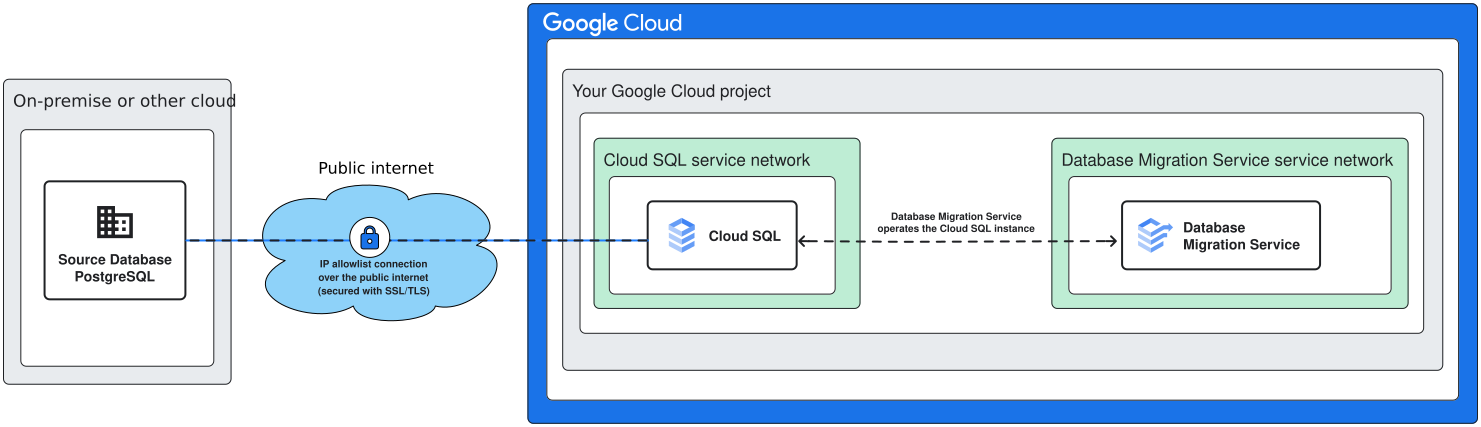
Saat Anda menggunakan metode konektivitas daftar IP yang diizinkan, Cloud SQL akan mencoba
membuat koneksi ke alamat IP yang tersedia secara publik dari server database sumber Anda
di port PostgreSQL 5432.
Persyaratan untuk konektivitas daftar IP yang diizinkan
Secara umum, untuk menggunakan metode konektivitas ini, Anda harus memastikan hal berikut:
Anda harus mengekspos alamat IP database sumber ke internet publik (baik secara langsung, atau dengan nama host yang dikenali secara publik melalui Server Nama Domain (DNS)).
Instance Cloud SQL tujuan Anda harus mengaktifkan IP publik. Database sumber Anda harus mengizinkan koneksi masuk dari IP publik keluar dari instance tujuan.
Mengonfigurasi konektivitas daftar IP yang diizinkan
Mengonfigurasi konektivitas IP publik memerlukan langkah-langkah yang berbeda, bergantung pada jenis database sumber Anda. Untuk informasi selengkapnya, lihat:
Mengonfigurasi konektivitas daftar IP yang diizinkan untuk sumber yang dihosting sendiri
Mengonfigurasi konektivitas daftar IP yang diizinkan untuk sumber Amazon RDS dan Amazon Aurora
Mengonfigurasi konektivitas daftar IP yang diizinkan untuk sumber Azure Database for PostgreSQL
Mengonfigurasi konektivitas daftar IP yang diizinkan untuk sumber Cloud SQL untuk PostgreSQL
Konektivitas database tunnel SSH terbalik
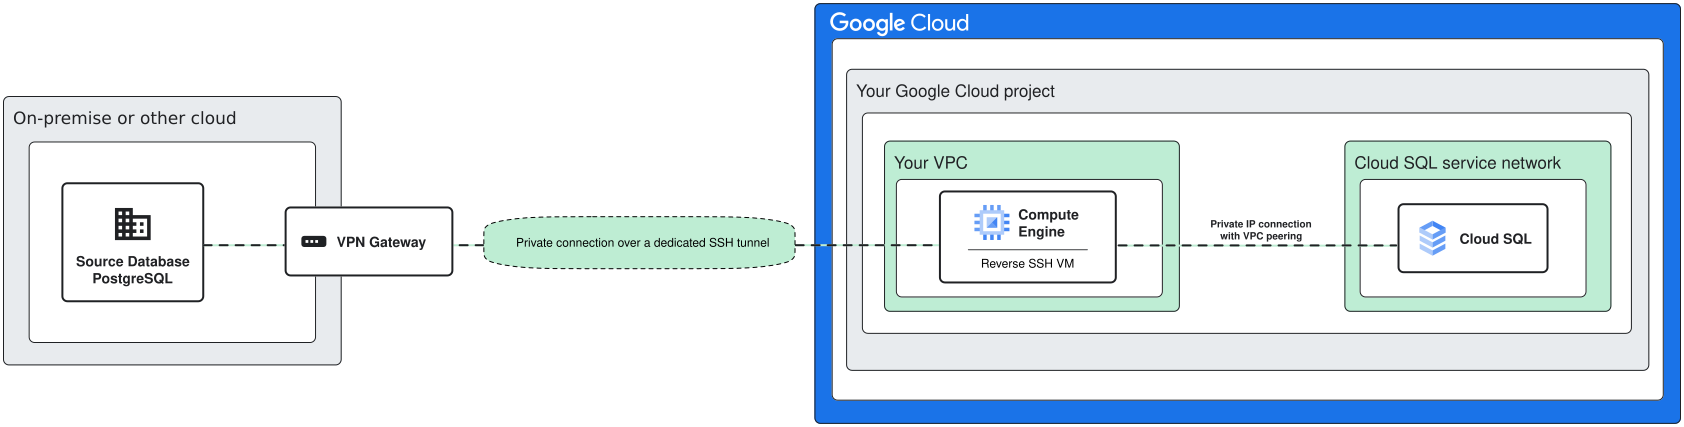
Metode konektivitas ini adalah campuran dari konektivitas jaringan publik dan pribadi.
Koneksi itu sendiri dibuat melalui port Secure Shell (SSH) ke alamat IP publik server host tunnel.
Setelah koneksi aktif, semua traffic akan dikirim melalui tunnel yang aman
ke alamat IP pribadi database sumber Anda di port 5432.
Untuk sumber Cloud SQL atau solusi yang dihosting sendiri yang berada di dalam Google Cloud, sebaiknya gunakan metode konektivitas pribadi dengan antarmuka Private Service Connect atau konektivitas pribadi dengan peering Virtual Private Cloud.
Persyaratan untuk tunnel SSH terbalik
Untuk membuat koneksi, Anda harus mengekspos port SSH ke internet publik di server tunnel (juga dikenal sebagai bastion host). Saat konektivitas dibuat, semua traffic dirutekan melalui koneksi tunnel pribadi.
Metode ini memerlukan komponen jaringan tambahan:
- Virtual Machine (VM) di Google Cloud untuk berfungsi sebagai mesin SSH terbalik.
- Mesin tambahan di jaringan Anda yang memiliki konektivitas ke database sumber.
Mengonfigurasi konektivitas tunnel SSH terbalik
Database Migration Service dapat membuat skrip penyiapan untuk membuat VM SSH terbalik, tetapi proses menyeluruhnya berbeda-beda, bergantung pada jenis database sumber Anda. Untuk mengetahui informasi selengkapnya, lihat Mengonfigurasi konektivitas SSH terbalik.
Konektivitas pribadi dengan antarmuka Private Service Connect
Metode konektivitas ini memungkinkan Anda terhubung ke IP pribadi database sumber tanpa menggunakan kuota peering VPC. Antarmuka Private Service Connect adalah metode yang direkomendasikan untuk konektivitas IP pribadi, tetapi hanya tersedia saat Anda melakukan migrasi ke instance yang ada.
Saat Anda menggunakan antarmuka Private Service Connect, instance tujuan Anda tidak menggunakan lebih banyak kuota peering. Sebagai gantinya, layanan ini memanfaatkan antarmuka Private Service Connect untuk menjangkau Virtual Private Cloud tempat IP pribadi database sumber Anda dapat dijangkau. Bergantung pada arsitektur jaringan, Anda mungkin perlu menggunakan komponen tambahan seperti Cloud VPN atau Cloud Interconnect.

Untuk migrasi dari instance Cloud SQL untuk PostgreSQL, instance sumber Anda harus diaktifkan untuk Akses Layanan Pribadi dan di-peering dengan Virtual Private Cloud tempat Anda membuat lampiran jaringan, tetapi instance Cloud SQL untuk PostgreSQL tujuan tidak menggunakan lebih banyak kuota peering. Sebagai gantinya, layanan ini memanfaatkan antarmuka Private Service Connect.
Persyaratan untuk antarmuka Private Service Connect
Metode konektivitas ini memerlukan hal-hal berikut:
Instance database tujuan Anda harus berupa instance Cloud SQL untuk PostgreSQL dengan PSC yang diaktifkan.
Anda harus memiliki jaringan Virtual Private Cloud dengan akses layanan pribadi yang diaktifkan.
Ini adalah jaringan tempat Anda membuat lampiran jaringan. IP database sumber Anda harus dapat dijangkau dari Virtual Private Cloud tersebut. Misalnya, untuk sumber Cloud SQL untuk PostgreSQL, ini adalah jaringan yang Anda peering dengan instance Cloud SQL sumber yang mendukung PSA.
Mengonfigurasi konektivitas IP pribadi dengan antarmuka Private Service Connect
Untuk menggunakan konektivitas IP pribadi dengan antarmuka Private Service Connect, IP pribadi database sumber Anda harus dapat dijangkau dari Virtual Private Cloud Anda. Bergantung pada arsitektur jaringan Anda, Anda mungkin perlu menggunakan komponen tambahan seperti Cloud VPN atau Cloud Interconnect.
Untuk mempelajari lebih lanjut cara mengonfigurasi konektivitas IP pribadi untuk berbagai sumber database, lihat:
Khusus sumber Cloud SQL untuk PostgreSQL: peering VPC khusus
Metode ini dikhususkan untuk migrasi antar-instance Cloud SQL untuk PostgreSQL PSA. Dalam skenario jaringan standar, menghubungkan dua instance Cloud SQL dengan peering Virtual Private Cloud mengharuskan Anda menggunakan VPC bersama. Untuk migrasi PostgreSQL homogen dengan Database Migration Service, Anda dapat menghubungkan dua instance PSA tanpa menggunakan VPC bersama.
Persyaratan untuk peering VPC khusus
Metode konektivitas ini memerlukan hal-hal berikut:
Instance database sumber Anda harus berupa instance Cloud SQL untuk PostgreSQL dengan PSA yang diaktifkan.
Instance database tujuan Anda harus berupa instance Cloud SQL untuk PostgreSQL dengan PSA yang diaktifkan.
Anda harus memiliki jaringan Virtual Private Cloud dengan akses layanan pribadi yang diaktifkan.
Ini adalah jaringan yang di-peering oleh Database Migration Service dengan instance Cloud SQL tujuan. Anda harus memiliki ruang yang cukup untuk mengalokasikan rentang IP yang diperlukan.
Mengonfigurasi peering VPC khusus konektivitas IP pribadi
Untuk mempelajari lebih lanjut cara mengonfigurasi peering VPC khusus untuk instance Cloud SQL untuk PostgreSQL PSA sumber, lihat Mengonfigurasi peering Virtual Private Cloud khusus untuk Cloud SQL untuk PostgreSQL.
Konektivitas pribadi dengan peering VPC
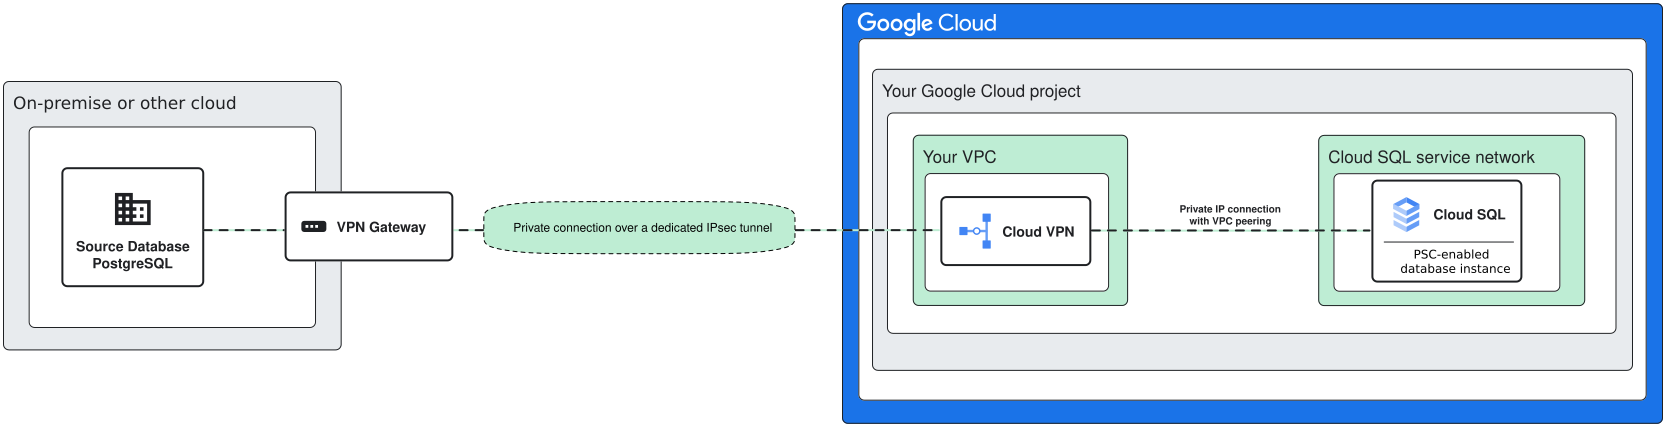
Metode ini memungkinkan Anda terhubung ke sumber melalui alamat IP pribadi di Virtual Private Cloud (VPC) Anda. Anda tidak perlu mengekspos antarmuka apa pun ke internet publik untuk menggunakan metode ini, tetapi alamat IP atau nama host database sumber Anda harus dapat dijangkau dari VPC Google Cloud Anda. Untuk sumber yang berada di luar Google Cloud, Anda mungkin memerlukan komponen jaringan tambahan, seperti Cloud VPN atau Cloud Interconnect.
Persyaratan untuk konektivitas IP pribadi dengan peering VPC
Konektivitas IP pribadi dengan peering VPC memerlukan hal berikut:
- Anda harus memiliki jaringan Virtual Private Cloud dengan akses layanan pribadi yang diaktifkan. IP pribadi database sumber Anda harus dapat dijangkau di jaringan tersebut.
Mengonfigurasi konektivitas IP pribadi dengan peering VPC
Untuk menggunakan konektivitas IP pribadi dengan peering Virtual Private Cloud, IP pribadi database sumber Anda harus dapat dijangkau dari Virtual Private Cloud Anda. Bergantung pada arsitektur jaringan, Anda mungkin perlu menggunakan komponen tambahan seperti Cloud VPN atau Cloud Interconnect.
Untuk mempelajari lebih lanjut cara mengonfigurasi konektivitas IP pribadi untuk berbagai sumber database, lihat:
Pohon keputusan konektivitas jaringan
Setelah memahami semua metode konektivitas yang didukung dan persyaratannya, Anda dapat mengikuti pertanyaan dalam diagram untuk membantu memilih metode konektivitas yang tepat untuk skenario Anda.

Langkah berikutnya
Untuk panduan migrasi langkah demi langkah yang lengkap, lihat Memulai migrasi Cloud SQL untuk PostgreSQL.
Untuk mengonfigurasi prasyarat database sumber dan izin replikasi, lihat Mengonfigurasi database sumber.