


本頁面概略說明相關概念,協助您設定網路連線,將標準同質 PostgreSQL 遷移至 PostgreSQL 適用的 Cloud SQL。如要瞭解快速入門遷移連線能力,請參閱「 使用快速入門遷移」指南。
網路元件:說明同質 PostgreSQL 遷移作業的端對端網路設定。
方法可用性說明哪些方法適用於您的情境。
方法比較:提供可用連線能力的比較表。
各連線方式的專屬部分:
IP 許可清單說明來源資料庫公開 IP 的網路連線。
反向 SSH 通道:提供專用安全殼層 (SSH) 通道的總覽。
使用 Private Service Connect 介面建立私人連線 說明如何使用網路連結連線至來源私人 IP。
僅適用於 PostgreSQL 適用的 Cloud SQL 來源: 特殊虛擬私有雲對接:說明專為在兩個 PSA Cloud SQL 執行個體之間遷移而設計的網路方法。
使用虛擬私有雲對等互連的私人連線能力說明如何透過對等互連的虛擬私有雲網路,建立與來源資料庫私人 IP 的連線。
熟悉不同的連線方法及其需求條件後,您可以使用 決策樹狀圖,挑選適合您情境的解決方案。
遷移程序涉及的網路元件
如要將同質 PostgreSQL 遷移至 Cloud SQL,資料庫遷移服務會連線至目的地 PostgreSQL 適用的 Cloud SQL 執行個體,然後代為管理遷移程序。目的地執行個體會建立與來源執行個體的連線,資料庫遷移服務則會監控這項程序。

規劃遷移作業的網路連線設定時,請務必仔細考量基礎架構需求,包括網路決策可能對遷移資料庫執行個體的最終狀態造成哪些限制。舉例來說,如果您想使用私人連線建立網路連線,則必須使用已啟用私人 IP 的目的地 Cloud SQL 執行個體。
連線方式可用性
視您要遷移至新的或現有的目的地執行個體而定,不同的來源資料庫可使用不同的連線方法。下表概略說明各種情境支援的方法:
| 來源資料庫產品 | 遷移至新目的地執行個體的方法 | 遷移至現有目的地執行個體的方法 |
|---|---|---|
| 自行託管、Amazon Aurora、Amazon RDS、Azure Database for PostgreSQL | IP 許可清單、反向 SSH 通道、虛擬私有雲對接 | IP 許可清單、反向 SSH 通道、虛擬私有雲對接 (須有 PSA 目的地執行個體)、PSC 介面 (須有已啟用 PSC 的目的地執行個體) |
| PostgreSQL 適用的 Cloud SQL | IP 許可清單 (不建議)、特殊虛擬私有雲對等互連 | IP 許可清單 (不建議)、特殊虛擬私有雲對接、PSC 介面 (需要啟用 PSC 的目的地執行個體) |
連線能力比較
每種連線方式都有不同的優點和要求。請參閱下表,快速比較這些方法,然後在各方法的專屬章節中瞭解詳情。
| 網路方法 | 優點 | 缺點 |
|---|---|---|
| IP 許可清單 |
|
|
| 反向 SSH 通道 |
|
|
| Private Service Connect 介面 |
|
|
| 僅適用於 PostgreSQL 適用的 Cloud SQL 來源: 特殊虛擬私有雲對接 | 這個連線方式專用於在 PSA PostgreSQL 適用的 Cloud SQL 執行個體之間遷移,不需使用 Shared VPC。 | 兩個執行個體都必須是啟用私人 IP 的 PSA 執行個體。 不支援已啟用 PSC 的目的地。 |
| 透過虛擬私有雲對等互連建立私人連線 | 系統會透過虛擬私有雲對等互連,建立與來源資料庫私人 IP 位址的連線。如果虛擬私有雲的對等互連配額不足,可能就難以使用這種連線方法。在大多數情況下,如果您要從 PostgreSQL 適用的 Cloud SQL 來源遷移,建議改用 採用 Private Service Connect 介面的私人連線。 |
|
來源資料庫連線的 IP 許可清單
使用 IP 許可清單連線方式時,Cloud SQL 會嘗試連線至來源資料庫伺服器的公開 IP 位址,並使用 PostgreSQL 通訊埠 5432。
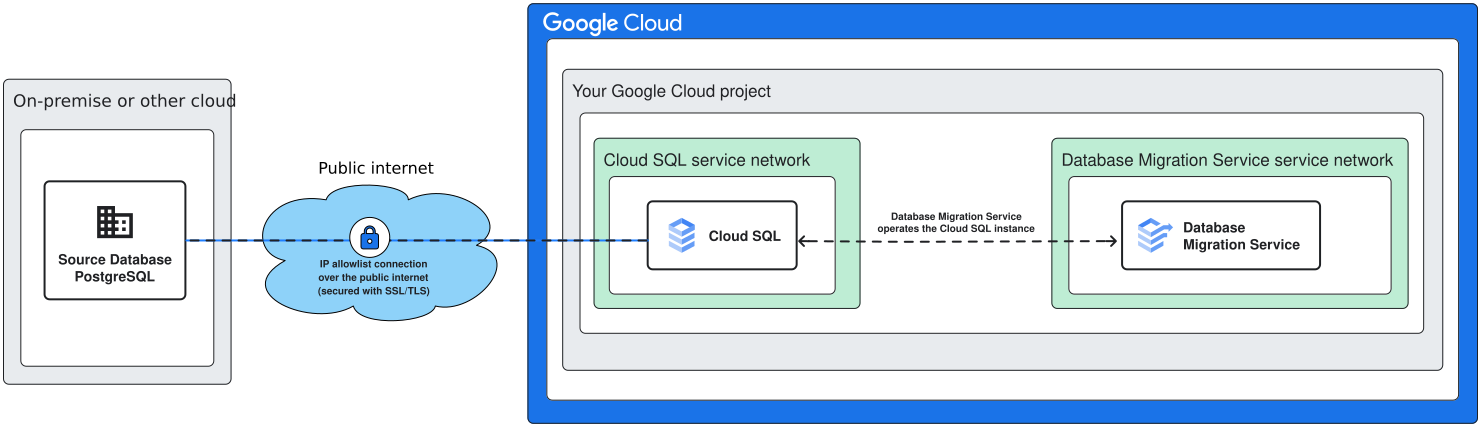
IP 許可清單連線能力規定
整體而言,如要使用這個連線能力方法,請務必確認下列事項:
您必須將來源資料庫 IP 位址公開至網際網路 (直接公開,或透過網域名稱伺服器 (DNS) 使用公開辨識的主機名稱)。
目的地 Cloud SQL 執行個體必須啟用公開 IP。來源資料庫必須允許來自目的地執行個體傳出公開 IP 的連入連線。
設定 IP 許可清單連線能力
設定公開 IP 連線能力的步驟會因來源資料庫類型而異。如需詳細資訊,請參閱:
反向 SSH 通道資料庫連線
這種連線方式結合了公用和私人網路連線。連線本身是透過安全殼層 (SSH) 通訊埠,連至通道主機伺服器的公開 IP 位址。連線啟用後,所有流量都會透過安全通道,傳輸至來源資料庫在通訊埠 5432 的私人 IP 位址。
如果 Cloud SQL 來源或自行託管解決方案位於 Google Cloud內,建議您使用 採用 Private Service Connect 介面的私人連線,或 採用虛擬私有雲對等互連的私人連線方法。

反向 SSH 通道相關規定
如要建立連線,您必須在通道伺服器 (也稱為堡壘主機) 上,將 SSH 通訊埠公開至網際網路。建立連線後,所有流量都會透過私人通道連線轉送。
這個方法需要額外的網路元件:
- Google Cloud 中的虛擬機器 (VM),做為反向 SSH 機器。
- 網路上的另一部機器,可連線至來源資料庫。
設定反向 SSH 通道連線能力
資料庫遷移服務可產生設定指令碼,建立反向 SSH VM,但完整的端對端程序會因來源資料庫類型而異。詳情請參閱「 設定反向 SSH 連線」。
透過 Private Service Connect 介面建立私人連線
這個連線方式可讓您連線至來源資料庫的私人 IP,而不會耗用 虛擬私有雲對等互連配額。建議使用 Private Service Connect 介面建立私人 IP 連線,但只有在 遷移至現有執行個體時,才能使用這項功能。
使用 Private Service Connect 介面時,目的地執行個體不會耗用更多對接配額。而是透過 Private Service Connect 介面連至虛擬私有雲,再連至來源資料庫的私人 IP。視網路架構而定,您可能需要使用其他元件,例如 Cloud VPN 或 Cloud Interconnect。

如要從 PostgreSQL 適用的 Cloud SQL 執行個體遷移,來源執行個體必須啟用私人服務存取權,並與您建立網路連結的虛擬私有雲對接,但目的地 PostgreSQL 適用的 Cloud SQL 執行個體不會耗用更多對接配額。而是使用 Private Service Connect 介面。
Private Service Connect 介面的需求條件
這個連線能力方法需要下列項目:
目的地資料庫執行個體必須是已啟用 PSC 的 PostgreSQL 適用的 Cloud SQL 執行個體。
您必須具備 已啟用私人服務存取權的虛擬私有雲網路。
您會在這個網路建立網路連結。來源資料庫的 IP 必須可從該虛擬私有雲連線。舉例來說,如果是 PostgreSQL 適用的 Cloud SQL 來源,這個網路會與已啟用 PSA 的來源 Cloud SQL 執行個體對接。
使用 Private Service Connect 介面設定私人 IP 連線
如要透過 Private Service Connect 介面使用私人 IP 連線,虛擬私有雲必須能連上來源資料庫的私人 IP。視網路架構而定,您可能需要使用其他元件,例如 Cloud VPN 或 Cloud Interconnect。
如要進一步瞭解如何為不同資料庫來源設定私人 IP 連線,請參閱:
使用 Private Service Connect 介面,為 Amazon RDS 和 Amazon Aurora 來源設定私人 IP 連線。
使用 Private Service Connect 介面,為 Azure Database for PostgreSQL 來源設定私人 IP 連線。
僅限 PostgreSQL 適用的 Cloud SQL 來源:專用虛擬私有雲對接
這個方法專用於在 PSA PostgreSQL 適用的 Cloud SQL 執行個體之間遷移。在標準網路情境中,如要透過虛擬私有雲對接連線兩個 Cloud SQL 執行個體,必須使用 Shared VPC。使用資料庫遷移服務執行同質 PostgreSQL 遷移作業時,您可以連結兩個 PSA 執行個體,不需使用 Shared VPC。
特殊虛擬私有雲對接的需求條件
這個連線能力方法需要下列項目:
來源資料庫執行個體必須是已啟用 PSA 的 PostgreSQL 適用的 Cloud SQL 執行個體。
目的地資料庫執行個體必須是已啟用 PSA 的 PostgreSQL 適用的 Cloud SQL 執行個體。
您必須具備 已啟用私人服務存取權的虛擬私有雲網路。
資料庫遷移服務會將這個網路與目的地 Cloud SQL 執行個體對接。您必須有足夠的空間,才能分配必要的 IP 範圍。
設定私人 IP 連線專用虛擬私有雲對等互連
如要進一步瞭解如何為來源 PSA PostgreSQL 適用的 Cloud SQL 執行個體設定特殊虛擬私有雲對接,請參閱「 為 PostgreSQL 適用的 Cloud SQL 設定特殊虛擬私有雲對接」。
透過虛擬私有雲對等互連建立私人連線
這個方法可讓您透過虛擬私有雲 (VPC) 中的私人 IP 位址連線至來源。使用這個方法時,您不必向公開網際網路公開任何介面,但來源資料庫 IP 位址或主機名稱必須可從 Google Cloud 虛擬私有雲連線。如果來源位於 Google Cloud外部,您可能需要額外的網路元件,例如 Cloud VPN 或 Cloud Interconnect。

透過虛擬私有雲對等互連建立私人 IP 連線的相關規定
如要透過虛擬私有雲對等互連使用私人 IP 連線,必須符合下列條件:
- 您必須擁有 已啟用私人服務存取權的虛擬私有雲網路。來源資料庫的私人 IP 必須可在該網路中連線。
透過虛擬私有雲對等互連設定私人 IP 連線
如要透過虛擬私有雲對等互連使用私人 IP 連線,虛擬私有雲必須能連上來源資料庫私人 IP。視網路架構而定,您可能需要使用其他元件,例如 Cloud VPN 或 Cloud Interconnect。
如要進一步瞭解如何為不同資料庫來源設定私人 IP 連線,請參閱:
網路連線決策樹狀圖
熟悉所有支援的連線方法及其需求條件後,您可以按照圖表中的問題,選擇適合您情境的連線方法。

後續步驟
如需完整的逐步遷移指南,請參閱「 開始使用 PostgreSQL 適用的 Cloud SQL 遷移功能」。
如要設定來源資料庫必要條件和複製權限,請參閱「 設定來源資料庫」。