


Questa pagina fornisce una panoramica dei concetti associati alla configurazione della connettività di rete per le migrazioni PostgreSQL omogenee standard a Cloud SQL per PostgreSQL. Per informazioni sulla connettività della migrazione rapida, consulta la guida Utilizza le migrazioni rapide.
Componenti di rete descrive la configurazione di rete end-to-end per le migrazioni PostgreSQL omogenee.
Disponibilità dei metodi spiega quali metodi sono disponibili a seconda dello scenario.
Confronto dei metodi fornisce una tabella di confronto per i metodi di connettività disponibili.
Sezione dedicata per ogni metodo di connettività disponibile:
Lista consentita IP descrive la connettività di rete all'IP pubblico del database di origine.
Tunnel SSH inverso fornisce una panoramica dei tunnel Secure Shell (SSH) dedicati.
Connettività privata con interfacce Private Service Connect descrive come connetterti all'IP privato di origine con i collegamenti di rete.
Solo per le origini Cloud SQL per PostgreSQL: Il peering VPC specializzato descrive un metodo di networking personalizzato per la migrazione tra due istanze Cloud SQL PSA.
Connettività privata con peering VPC descrive come stabilire una connessione all'IP privato del database di origine su reti VPC in peering.
Dopo aver acquisito familiarità con i diversi metodi di connettività e i relativi requisiti, puoi utilizzare il diagramma dell'albero decisionale per scegliere la soluzione giusta per il tuo scenario.
Componenti di rete coinvolti nel processo di migrazione
Per le migrazioni PostgreSQL omogenee a Cloud SQL, Database Migration Service si connette all'istanza Cloud SQL per PostgreSQL di destinazione e poi gestisce il processo di migrazione per suo conto. È l'istanza di destinazione che stabilisce la connessione all'istanza di origine, mentre Database Migration Service supervisiona il processo.
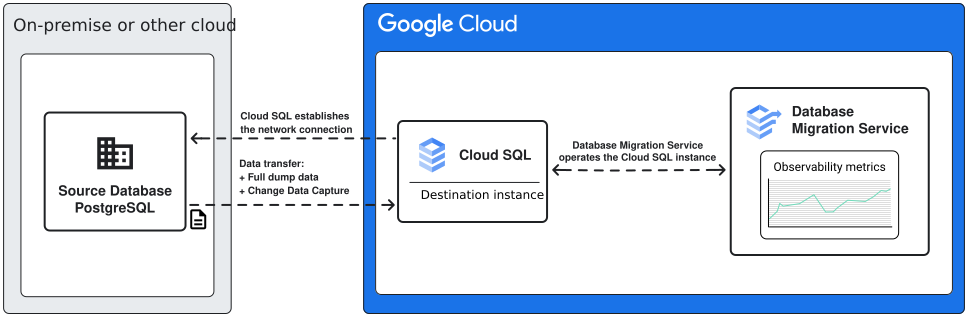
Quando pianifichi la configurazione della connessione di rete per la migrazione, è importante considerare attentamente i requisiti dell'infrastruttura, incluse le limitazioni che le tue decisioni di networking potrebbero introdurre nello stato finale dell'istanza del database di cui è stata eseguita la migrazione. Ad esempio, se vuoi utilizzare una connessione privata per la connettività di rete, devi utilizzare un'istanza Cloud SQL di destinazione con IP privato abilitato.
Disponibilità dei metodi di connettività
Sono disponibili diversi metodi di connettività per i vari database di origine, a seconda che tu stia eseguendo la migrazione a un'istanza di destinazione nuova o esistente. La tabella seguente fornisce una panoramica di quale scenario supporta quale metodo:
| Offerta di database di origine | Metodi per le migrazioni a nuove istanze di destinazione | Metodi per le migrazioni a istanze di destinazione esistenti |
|---|---|---|
| Self-hosted, Amazon Aurora, Amazon RDS, Azure Database for PostgreSQL | Lista consentita di IP, tunnel SSH inverso, peering VPC | Lista consentita di IP, tunnel SSH inverso, peering VPC (richiede un'istanza di destinazione PSA), interfacce PSC (richiede un'istanza di destinazione abilitata per PSC) |
| Cloud SQL per PostgreSQL | Lista consentita di IP (non consigliata), peering VPC specializzato | Lista consentita di IP (non consigliata), peering VPC specializzato, interfacce PSC (richiede un'istanza di destinazione abilitata per PSC) |
Confronto tra i metodi di connettività
Ogni metodo di connettività offre vantaggi e requisiti diversi. Utilizza le seguenti tabelle per confrontarli a colpo d'occhio e poi scopri maggiori dettagli nelle sezioni dedicate a ciascun metodo.
| Metodo di networking | Vantaggi | Svantaggi |
|---|---|---|
| Lista consentita di IP |
|
|
| Tunnel SSH inverso |
|
|
| Interfacce Private Service Connect |
|
|
| Solo per le origini Cloud SQL per PostgreSQL: Peering VPC specializzato | Questo metodo di connettività è specializzato per la migrazione tra istanze Cloud SQL per PostgreSQL PSA senza utilizzare un VPC condiviso. | Richiede che entrambe le istanze siano istanze PSA con IP privato abilitato. Non supportato per le destinazioni abilitate per PSC. |
| Connettività privata con peering Virtual Private Cloud | La connessione viene stabilita all'indirizzo IP privato del database di origine tramite peering VPC. Se il tuo VPC non ha una quota di peering sufficiente, potrebbe essere difficile utilizzare questo metodo di connettività. Per la maggior parte degli scenari in cui esegui la migrazione da un'origine Cloud SQL per PostgreSQL, ti consigliamo di utilizzare invece la connettività privata con le interfacce Private Service Connect. |
|
Lista consentita di IP per la connettività del database di origine
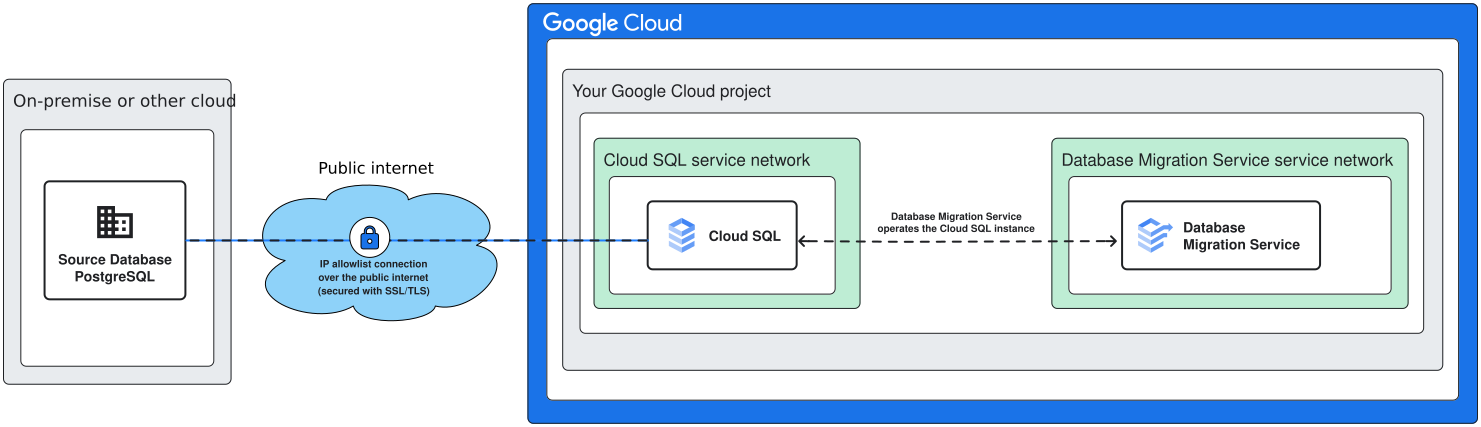
Quando utilizzi il metodo di connettività con lista consentita di IP, Cloud SQL tenta di stabilire una connessione a un indirizzo IP disponibile pubblicamente del server del database di origine sulla porta PostgreSQL 5432.
Requisiti per la connettività con lista consentita IP
In linea generale, per utilizzare questo metodo di connettività devi assicurarti di quanto segue:
Devi esporre l'indirizzo IP del database di origine alla rete internet pubblica (direttamente o con un nome host riconosciuto pubblicamente tramite un Domain Name Server (DNS)).
L'istanza Cloud SQL di destinazione deve avere un IP pubblico abilitato. Il database di origine deve consentire le connessioni in entrata dall'IP pubblico in uscita dell'istanza di destinazione.
Configura la connettività della lista consentita IP
La configurazione della connettività IP pubblica richiede passaggi diversi a seconda del tipo di database di origine. Per saperne di più, vedi:
Configura la connettività della lista consentita IP per le origini self-hosted
Configura la connettività con lista consentita IP per le origini Amazon RDS e Amazon Aurora
Configura la connettività della lista consentita di IP per le origini Azure Database for PostgreSQL
Configura la connettività della lista consentita di IP per le origini Cloud SQL per PostgreSQL
Connettività del database del tunnel SSH inverso
Questo metodo di connettività è una combinazione di connettività di rete pubblica e privata.
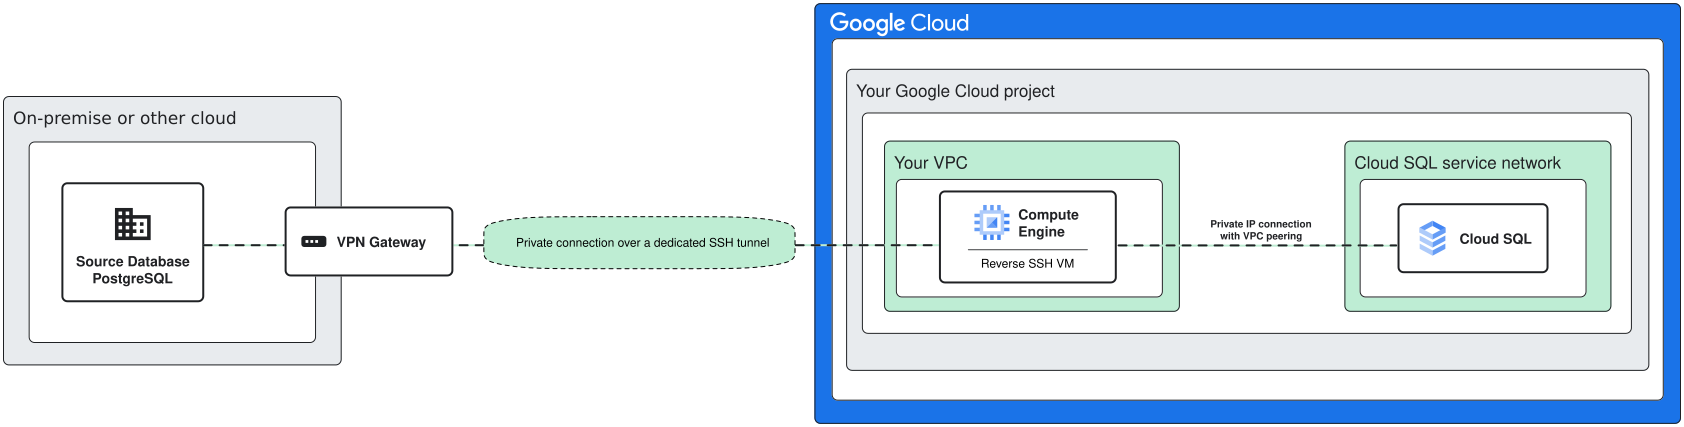
La connessione stessa viene stabilita tramite le porte Secure Shell (SSH) all'indirizzo IP pubblico del server host del tunnel.
Una volta attiva la connessione, tutto il traffico viaggia su un tunnel sicuro verso l'indirizzo IP privato del database di origine sulla porta 5432.
Per le origini Cloud SQL o le soluzioni self-hosted che si trovano all'interno di Google Cloud, ti consigliamo di utilizzare i metodi di connettività privata con interfacce Private Service Connect o di connettività privata con peering Virtual Private Cloud.
Requisiti per i tunnel SSH inversi
Per creare la connessione, devi esporre le porte SSH a internet pubblico sul server tunnel (noto anche come bastion host). Una volta stabilita la connettività, tutto il traffico viene instradato tramite la connessione del tunnel privato.
Questo metodo richiede componenti di rete aggiuntivi:
- Una macchina virtuale (VM) in Google Cloud che funga da macchina SSH inversa.
- Un computer aggiuntivo sulla tua rete con connettività al database di origine.
Configura la connettività del tunnel SSH inverso
Database Migration Service può generare uno script di configurazione per creare la VM SSH inversa, ma il processo end-to-end completo varia a seconda del tipo di database di origine. Per saperne di più, consulta Configura la connettività SSH inversa.
Connettività privata con le interfacce Private Service Connect
Questo metodo di connettività ti consente di connetterti all'IP privato del tuo database di origine senza consumare la quota di peering VPC. Le interfacce Private Service Connect sono il metodo consigliato per la connettività con connessione IP privata, ma sono disponibili solo quando esegui la migrazione a un'istanza esistente.
Quando utilizzi le interfacce Private Service Connect, l'istanza di destinazione non consuma più quota di peering. Utilizza invece l'interfaccia Private Service Connect per raggiungere il Virtual Private Cloud in cui è possibile raggiungere l'IP privato del database di origine. A seconda dell'architettura di rete, potrebbe essere necessario utilizzare componenti aggiuntivi come Cloud VPN o Cloud Interconnect.
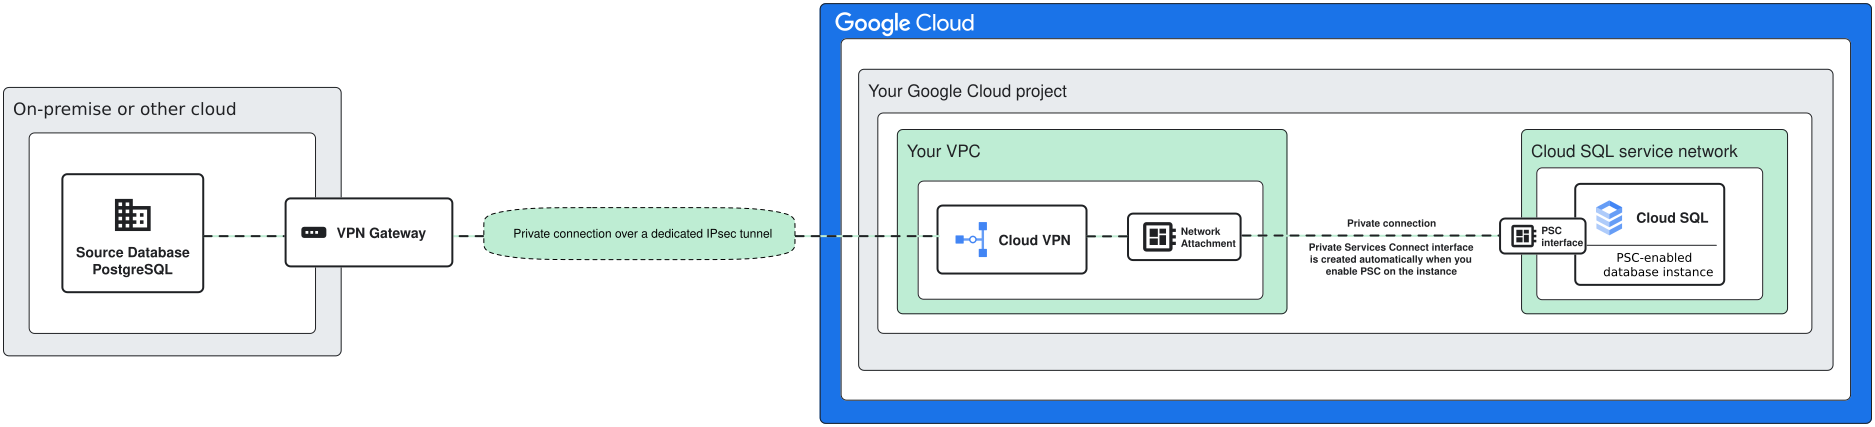
Per le migrazioni da istanze Cloud SQL per PostgreSQL, l'istanza di origine deve essere abilitata per l'accesso privato ai servizi e deve essere in peering con il Virtual Private Cloud in cui crei il collegamento di rete, ma l'istanza Cloud SQL per PostgreSQL di destinazione non consuma ulteriore quota di peering. Utilizza invece l'interfaccia Private Service Connect.
Requisiti per le interfacce Private Service Connect
Questo metodo di connettività richiede quanto segue:
L'istanza del database di destinazione deve essere un'istanza Cloud SQL per PostgreSQL con PSC abilitato.
Devi disporre di una rete Virtual Private Cloud con accesso privato ai servizi abilitato.
Questa è la rete in cui crei il collegamento di rete. L'IP del tuo database di origine deve essere raggiungibile da quel Virtual Private Cloud. Ad esempio, per le origini Cloud SQL per PostgreSQL, questa è la rete di cui esegui il peering con l'istanza Cloud SQL di origine abilitata per PSA.
Configura la connettività IP privato con le interfacce Private Service Connect
Per utilizzare la connettività con IP privato con le interfacce Private Service Connect, l'IP privato del database di origine deve essere raggiungibile dal tuo Virtual Private Cloud. A seconda dell'architettura di rete, potresti dover utilizzare componenti aggiuntivi come Cloud VPN o Cloud Interconnect.
Per scoprire di più sulla configurazione della connettività con IP privato per diverse origini di database, consulta:
Solo origini Cloud SQL per PostgreSQL: peering VPC specializzato
Questo metodo è dedicato alle migrazioni tra istanze Cloud SQL per PostgreSQL PSA. In scenari di networking standard, la connessione di due istanze Cloud SQL con il peering Virtual Private Cloud richiede l'utilizzo di un VPC condiviso. Per le migrazioni PostgreSQL omogenee con Database Migration Service, puoi connettere due istanze PSA senza utilizzare un VPC condiviso.
Requisiti per il peering VPC specializzato
Questo metodo di connettività richiede quanto segue:
L'istanza del database di origine deve essere un'istanza Cloud SQL per PostgreSQL con PSA abilitato.
L'istanza del database di destinazione deve essere un'istanza Cloud SQL per PostgreSQL con PSA abilitato.
Devi disporre di una rete Virtual Private Cloud con accesso privato ai servizi abilitato.
Questa è la rete che Database Migration Service accoppia con l'istanza Cloud SQL di destinazione. Devi disporre di spazio sufficiente per allocare gli intervalli IP richiesti.
Configura il peering VPC specializzato per la connettività con IP privato
Per scoprire di più sulla configurazione del peering VPC specializzato per le istanze Cloud SQL per PostgreSQL PSA di origine, consulta Configura il peering Virtual Private Cloud specializzato per Cloud SQL per PostgreSQL.
Connettività privata con peering VPC
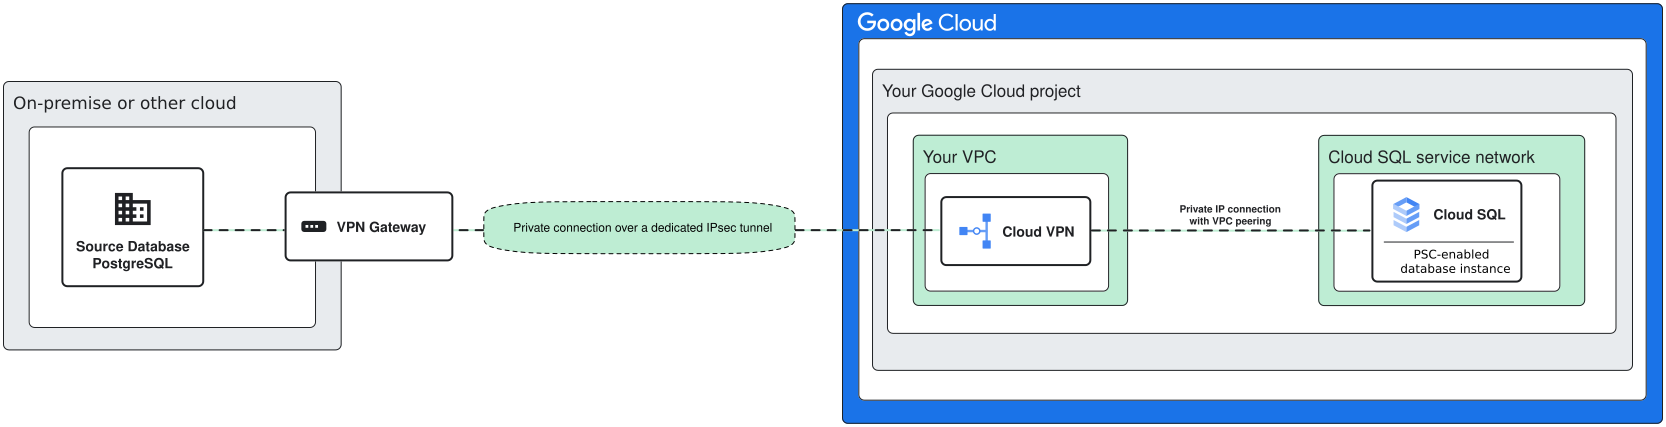
Questo metodo ti consente di connetterti all'origine tramite gli indirizzi IP privati nel tuo Virtual Private Cloud (VPC). Non è necessario esporre alcuna interfaccia a internet pubblico per utilizzare questo metodo, ma è necessario che l'indirizzo IP o il nome host del database di origine siano raggiungibili dal tuo VPC Google Cloud . Per le origini che si trovano al di fuori di Google Cloud, potresti aver bisogno di componenti di rete aggiuntivi, come Cloud VPN o Cloud Interconnect.
Requisiti per la connettività IP privata con peering VPC
La connettività con IP privato con peering VPC richiede quanto segue:
- Devi disporre di una rete Virtual Private Cloud con accesso privato ai servizi abilitato. L'IP privato del database di origine deve essere raggiungibile in quella rete.
Configura la connettività IP privato con il peering VPC
Per utilizzare la connettività IP privato con il peering Virtual Private Cloud, l'IP privato del database di origine deve essere raggiungibile dal tuo Virtual Private Cloud. A seconda dell'architettura di rete, potresti dover utilizzare componenti aggiuntivi come Cloud VPN o Cloud Interconnect.
Per scoprire di più sulla configurazione della connettività con IP privato per diverse origini di database, consulta:
Configura la connettività IP privato con il peering Virtual Private Cloud per le origini self-hosted.
Albero decisionale della connettività di rete
Una volta acquisita familiarità con tutti i metodi di connettività supportati e i relativi requisiti, puoi seguire le domande nel diagramma per scegliere il metodo di connettività giusto per il tuo scenario.

Passaggi successivi
Per una procedura dettagliata completa della migrazione, consulta Inizia a utilizzare le migrazioni di Cloud SQL per PostgreSQL.
Per configurare i prerequisiti del database di origine e le autorizzazioni di replica, consulta Configura il database di origine.