 Google は AI 技術を使用して、コンテンツをご希望の言語に翻訳しています。AI 翻訳には誤りが含まれる場合があります。
リバース SSH トンネルを使用して接続を構成する
コレクションでコンテンツを整理
必要に応じて、コンテンツの保存と分類を行います。
セキュアなリバース SSH トンネルを介して、宛先データベースからソース データベースへの接続を確立できます。この方法では、 Google Cloud プロジェクトの踏み台インスタンス VM と、ソース データベースに接続できるマシン(ネットワーク上のノートパソコンなど)が必要です。
Database Migration Service は、移行の作成時に必要な情報を収集し、すべてを設定するためのスクリプトを自動生成します。
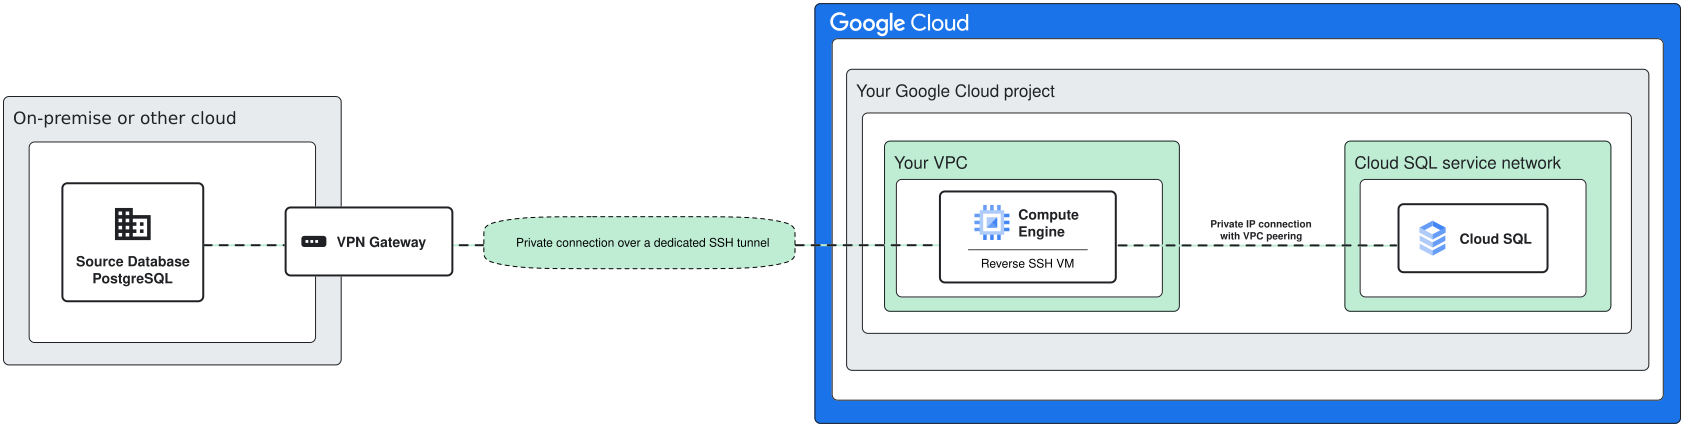 図 1. 移行ネットワーキングの例: SSH トンネルを介したソース接続。(クリックして拡大)
リバース SSH トンネルを設定する
次の手順は、
移行ジョブの作成の Database Migration Service フローで実行され、ソース データベースと Cloud SQL インスタンスの間にリバース SSH トンネルを設定します。いくつかのパラメータを指定したら、ソース データベースと Google Cloudの両方に接続できるマシンで一連の gcloud コマンドを実行します。
- ソース データベースと Cloud SQL インスタンス間の接続を確立するために使用する VM インスタンスを選択します。通常、これは、新しい Cloud SQL データベースにアクセスするアプリケーションが実行されている VPC で実行されている VM です。VM インスタンスは、SSH トンネルの踏み台サーバーとして機能します。
この目的には、既存の Compute Engine VM インスタンスを使用できます。
リストから Compute Engine VM インスタンスを選択します。
SSH トンネルで使用できる空きポートを指定します。
または、このステップで新しい VM を作成することもできます。CREATE A COMPUTE ENGINE VM INSTANCE を選択すると、生成されたスクリプトに作成手順が含まれます。
VM インスタンスの名前を指定します。
VM のマシンタイプを選択します。
VM のサブネットを指定する
[スクリプトを表示] をクリックして、生成されたスクリプトを表示します。
ソース データベースと Compute Engine VM の両方にアクセスできるマシンでスクリプトを実行します。このスクリプトは、次の操作を実行します。
Compute Engine VM を SSH トンネル踏み台サーバーとして構成します。
踏み台インスタンスのポートからソースの PostgreSQL データベース サーバー(ポート 5432)にトラフィックを転送する安全な SSH 接続を確立します。
新しい Compute Engine VM を作成する場合は、スクリプトを正常に実行した後、スクリプト出力から VM サーバーの IP をコピーし、指定されたテキスト フィールドに入力します。Cloud SQL インスタンスは、後で移行ジョブをテストまたは開始するときに、必要に応じて更新されます。
[構成して続行] をクリックします。
移行ジョブを確認して、移行元のデータベース インスタンスから移行先の Cloud SQL データベース インスタンスにデータが正しく移行されたことを確認します。
ネットワーク アーキテクチャによっては、システムに追加の VPN ゲートウェイを設定する必要があります。詳細については、Cloud VPN ドキュメントの
Google Cloud と AWS の間に HA VPN 接続を作成するまたは
Google Cloud と Azure の間に HA VPN 接続を作成するをご覧ください。
移行ジョブが構成され、接続性が確認され、必要に応じて VPN が正常に構成されたら、ジョブを実行できます。
特に記載のない限り、このページのコンテンツはクリエイティブ・コモンズの表示 4.0 ライセンスにより使用許諾されます。コードサンプルは Apache 2.0 ライセンスにより使用許諾されます。詳しくは、Google Developers サイトのポリシーをご覧ください。Java は Oracle および関連会社の登録商標です。
最終更新日 2026-10-24 UTC。
[[["わかりやすい","easyToUnderstand","thumb-up"],["問題の解決に役立った","solvedMyProblem","thumb-up"],["その他","otherUp","thumb-up"]],[["わかりにくい","hardToUnderstand","thumb-down"],["情報またはサンプルコードが不正確","incorrectInformationOrSampleCode","thumb-down"],["必要な情報 / サンプルがない","missingTheInformationSamplesINeed","thumb-down"],["翻訳に関する問題","translationIssue","thumb-down"],["その他","otherDown","thumb-down"]],["最終更新日 2026-10-24 UTC。"],[],[]]

