


このページでは、Oracle から AlloyDB for PostgreSQL への異種移行に向けたネットワーク接続の構成に関連するコンセプトの概要を説明します。
ネットワーク コンポーネントでは、移行元と移行先の接続が移行のエンドツーエンドのネットワーク構成をどのように構成するかについて説明します。
例のセクションでは、パブリックとプライベートの送信元と宛先の接続のさまざまな組み合わせを示しています。
移行プロセスに関係する Google Cloudサービス間の大まかな関係を検討したら、 ソース データベースの接続方法と 宛先データベースの接続方法の詳細を確認します。
移行プロセスに関与するネットワーク コンポーネント
ネットワーキングの観点から見ると、Database Migration Service と Cloud SQL は、 Google Cloud プロジェクトで使用する Virtual Private Cloud(VPC)ネットワークの外部にある独自の専用ネットワーク(サービス ネットワーク)に存在するサービス プロデューサーです。Database Migration Service を使用した移行プロセスのネットワーク接続を構成する目的は、Database Migration Service が移行元の Oracle データベース サーバーと移行先の AlloyDB for PostgreSQL クラスタにアクセスできるようにすることです。
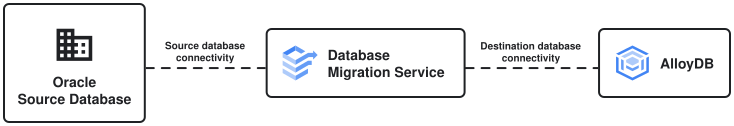
移行のネットワーク接続の設定を計画する際は、インフラストラクチャの要件を慎重に検討することが重要です。これには、ネットワークの決定によって、移行されたデータベース クラスタの最終状態にどのような制限が生じる可能性があるかも含まれます。たとえば、宛先データベース接続にプライベート接続を使用する場合は、プライベート IP を有効にして宛先 AlloyDB for PostgreSQL クラスタを作成する必要があります。AlloyDB for PostgreSQL クラスタでプライベート IP を後で無効にすることはできません。
必要なネットワーク接続を確立するには、複数の方法があります。 ソースと 宛先の両方の接続は、パブリック IP アドレスまたはプライベート IP アドレスを使用して確立できます。ソースと宛先の接続方法を自由に組み合わせて、インフラストラクチャの要件に最適な方法を選択できます。
例: パブリック IP ソース接続とプライベート IP 宛先接続
この例では、次のデータベースがあります。
- パブリック IP アドレスを持つセルフホスト型のソース Oracle データベース サーバー。
- プライベート IP アドレスが有効になっている AlloyDB for PostgreSQL の移行先クラスタ。
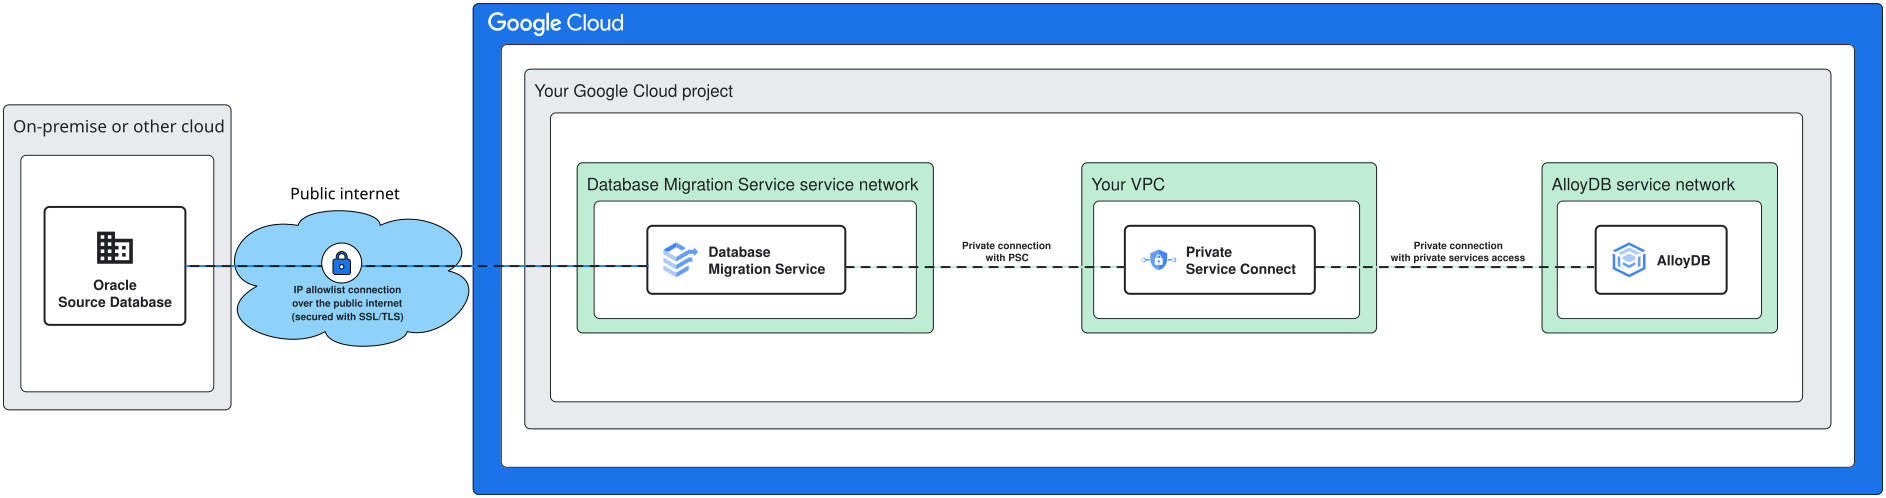
ソース データベース接続では、 IP 許可リスト方式を使用して、公共のインターネット経由で接続を確立します。この接続は SSL / TLS 証明書で保護します。
移行先データベースの接続には、 Private Service Connect を使用して Google Cloud ネットワーク経由でプライベート接続を確立します。この内部接続は、Database Migration Service によって自動的に暗号化されます。
例: Google Cloudの外部でホストされているソース データベースのプライベート IP 接続
この例では、次のコンポーネントがあります。
- 別のクラウドでホストされている Oracle ソース インスタンスと VPN ゲートウェイ
- Google Cloud VPC 内の Cloud VPN インスタンス
- パブリック IP アドレスが有効になっている AlloyDB for PostgreSQL の宛先クラスタ
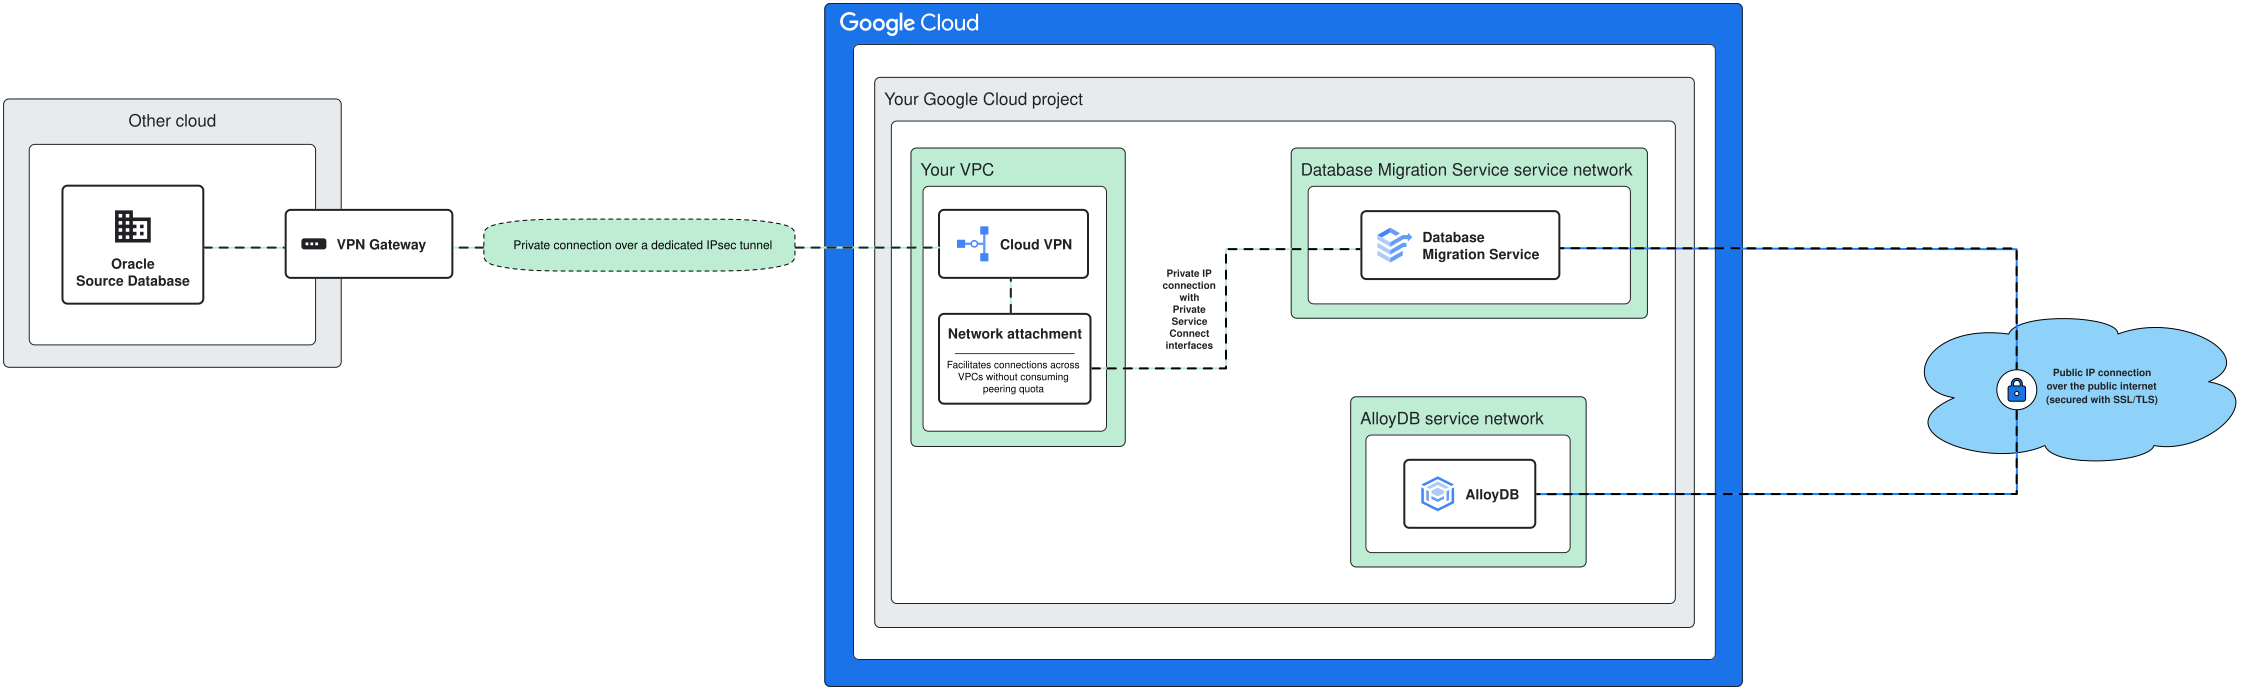
ソース データベース接続には、 プライベート接続構成を使用して、Database Migration Service と Cloud VPN インスタンスがある VPC の間に Private Service Connect 接続を確立します。Cloud VPN を使用して、 Google Cloud と、移行元の Oracle データベースがあるクラウド ネットワークの間に IPsec トンネルを作成します。
移行先データベースの接続には、 パブリック IP 接続方法を使用して、パブリック インターネット経由で接続を確立します。Database Migration Service は、SSL / TLS を使用してこの接続を自動的に保護します。
次のステップ
使用できる接続方法は多数あります。各メソッドは、プロキシ サーバー、SSH トンネル、踏み台 VM を使用してさらに調整できます。
- ソース データベースの接続方法の詳細を確認する。
- 移行先データベースの接続方法の詳細を確認する。