


Auf dieser Seite finden Sie eine Übersicht über die Konzepte, die mit der Konfiguration der Netzwerkverbindung für homogene MySQL-Migrationen zu Cloud SQL for MySQL verbunden sind:
Unter Netzwerkkomponenten wird die End-to-End-Netzwerkkonfiguration für homogene MySQL-Migrationen beschrieben.
Unter Verfügbarkeit von Methoden wird erläutert, welche Methoden je nach Szenario verfügbar sind.
Unter Methodenvergleich finden Sie eine Vergleichstabelle für verfügbare Verbindungsmethoden.
Einen eigenen Abschnitt für jede verfügbare Verbindungsmethode:
IP-Zulassungsliste beschreibt die Netzwerkverbindung zur öffentlichen IP Ihrer Quelldatenbank.
Unter Umgekehrter SSH-Tunnel finden Sie eine Übersicht über dedizierte Secure Shell (SSH)-Tunnel.
Private Konnektivität mit Private Service Connect-Schnittstellen wird beschrieben, wie Sie mit Netzwerkanhängen eine Verbindung zu Ihrer privaten Quell-IP-Adresse herstellen.
Nur für Cloud SQL for MySQL-Quellen: Spezialisiertes VPC-Peering beschreibt eine Netzwerkverbindungsmethode, die für die Migration zwischen zwei PSA-Cloud SQL-Instanzen entwickelt wurde.
Private Konnektivität mit VPC-Peering beschreibt, wie Sie über VPC-Netzwerke eine Verbindung zur privaten IP-Adresse Ihrer Quelldatenbank herstellen.
Nachdem Sie sich mit den verschiedenen Verbindungsmethoden und ihren Anforderungen vertraut gemacht haben, können Sie anhand des Entscheidungsbaumdiagramms die richtige Lösung für Ihr Szenario auswählen.
Netzwerkkomponenten, die am Migrationsprozess beteiligt sind
Bei homogenen MySQL-Migrationen zu Cloud SQL stellt Database Migration Service eine Verbindung zur Ziel-Cloud SQL-Instanz her und verwaltet dann den Migrationsprozess in ihrem Namen. Die Verbindung zu Ihrer Quellinstanz wird von der Zielinstanz hergestellt, aber Database Migration Service überwacht den Prozess.
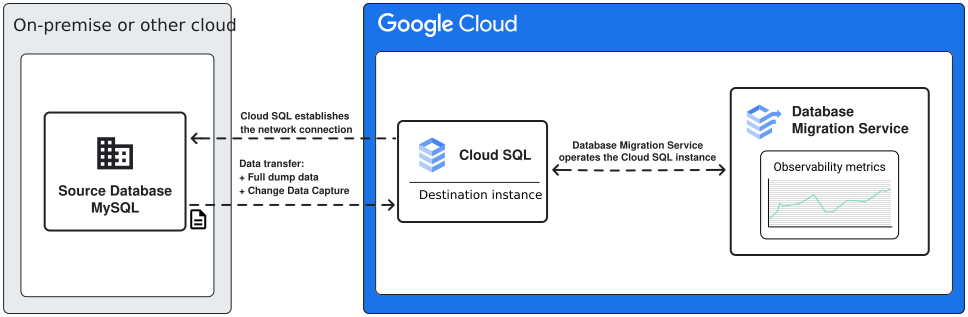
Wenn Sie die Einrichtung der Netzwerkverbindung für Ihre Migration planen, ist es wichtig, die Infrastrukturanforderungen sorgfältig zu prüfen. Dazu gehört auch, welche Einschränkungen Ihre Netzwerkentscheidungen für den Endzustand der migrierten Datenbankinstanz mit sich bringen. Wenn Sie beispielsweise eine private Verbindung für Ihre Netzwerkverbindung verwenden möchten, müssen Sie eine Cloud SQL-Zielinstanz verwenden, bei der die private IP-Adresse aktiviert ist. Sie können die private IP-Adresse später in Ihrer Cloud SQL-Instanz deaktivieren.
Verfügbarkeit von Verbindungsmethoden
Je nachdem, ob Sie zu einer neuen oder einer vorhandenen Zielinstanz migrieren, sind für verschiedene Quelldatenbanken unterschiedliche Verbindungsmethoden verfügbar. In der folgenden Tabelle finden Sie eine Übersicht darüber, welche Methode in welchem Szenario unterstützt wird:
| Quelldatenbankangebot | Methoden für Migrationen zu neuen Zielinstanzen | Methoden für Migrationen zu vorhandenen Zielinstanzen |
|---|---|---|
| Selbst gehostet, Amazon Aurora, Amazon RDS, verwaltete Microsoft Azure SQL-Instanz | IP-Zulassungsliste, umgekehrter SSH-Tunnel, VPC-Peering | IP-Zulassungsliste, umgekehrter SSH-Tunnel, VPC-Peering (erfordert eine PSA-Zielinstanz), PSC-Schnittstellen (erfordert eine PSC-fähige Zielinstanz) |
| Cloud SQL for MySQL | IP-Zulassungsliste (nicht empfohlen), spezialisiertes VPC-Peering | IP-Zulassungsliste (nicht empfohlen), spezialisiertes VPC-Peering, PSC-Schnittstellen (erfordert eine PSC-fähige Zielinstanz) |
Vergleich von Verbindungsmethoden
Jede Verbindungsmethode hat unterschiedliche Vorteile und Anforderungen. In den folgenden Tabellen können Sie sie auf einen Blick vergleichen. Weitere Informationen finden Sie in den Abschnitten zu den einzelnen Methoden.
| Netzwerkverbindungsmethode | Vorteile | Nachteile |
|---|---|---|
| IP-Zulassungsliste |
|
|
| Umgekehrter SSH-Tunnel |
|
|
| Private Service Connect-Schnittstellen |
|
|
| Nur für Cloud SQL for MySQL-Quellen nur: Spezialisiertes VPC-Peering | Diese Verbindungsmethode ist speziell für die Migration zwischen PSA-Cloud SQL for MySQL-Instanzen ohne Verwendung einer gemeinsam genutzten VPC vorgesehen. | Erfordert, dass beide Instanzen PSA-Instanzen mit aktivierter privater IP-Adresse sind. Wird für PSC-fähige Ziele nicht unterstützt. |
| Private Konnektivität mit Virtual Private Cloud-Peering | Die Verbindung wird über VPC-Peering zur privaten IP-Adresse Ihrer Quelldatenbank hergestellt. Wenn Ihre VPC nicht genügend Peering Kontingent hat, ist es möglicherweise schwierig, diese Verbindungsmethode zu verwenden. In den meisten Szenarien, in denen Sie von einer Cloud SQL for MySQL-Quelle migrieren, empfehlen wir stattdessen die Verwendung von Private Konnektivität mit Private Service Connect-Schnittstellen. |
|
IP-Zulassungsliste für die Verbindung zur Quelldatenbank
Wenn Sie die Verbindungsmethode mit der IP-Zulassungsliste verwenden, versucht Cloud SQL, eine Verbindung zu einer öffentlich verfügbaren IP-Adresse Ihres Quelldatenbankservers herzustellen.
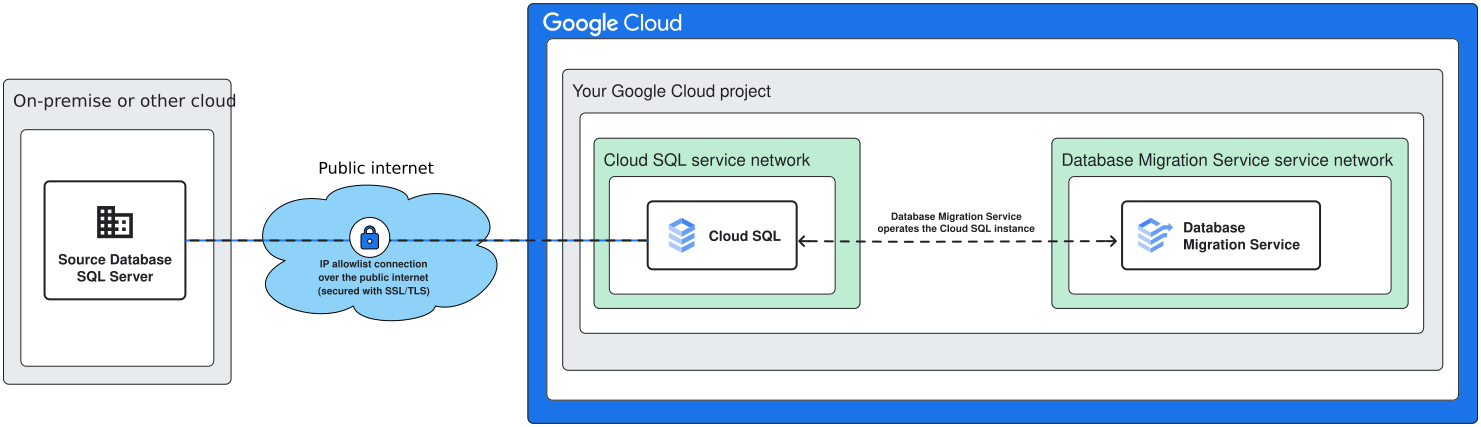
Anforderungen für die Verbindung mit IP-Zulassungsliste
Im Allgemeinen müssen Sie für die Verwendung dieser Verbindungsmethode Folgendes sicherstellen:
Sie müssen die IP-Adresse Ihrer Quelldatenbank im öffentlichen Internet verfügbar machen (entweder direkt oder mit einem öffentlich anerkannten Hostnamen über einen Domain Name Server (DNS)).
Für Ihre Cloud SQL-Zielinstanz muss eine öffentliche IP-Adresse aktiviert sein. Sie müssen eingehende Verbindungen von der öffentlichen ausgehenden IP-Adresse der Zielinstanz zulassen.
Verbindung mit IP-Zulassungsliste konfigurieren
Die Konfiguration der öffentlichen IP-Verbindung erfordert je nach Quelldatenbanktyp unterschiedliche Schritte. Weitere Informationen finden Sie unter:
Verbindung mit IP-Zulassungsliste für selbst gehostete Quellen konfigurieren
Verbindung mit IP-Zulassungsliste für Amazon RDS- und Amazon Aurora-Quellen konfigurieren
Verbindung mit IP-Zulassungsliste für verwaltete Microsoft Azure SQL-Instanzquellen konfigurieren
Verbindung mit IP-Zulassungsliste für Cloud SQL for MySQL-Quellen konfigurieren
Datenbankverbindung mit umgekehrtem SSH-Tunnel
Diese Verbindungsmethode ist eine Mischung aus öffentlicher und privater Netzwerkverbindung. Die Verbindung selbst wird über Secure Shell-Ports (SSH) zur öffentlichen IP-Adresse des Tunnel-Hostservers hergestellt. Sobald die Verbindung aktiv ist, wird der gesamte Traffic über einen sicheren Tunnel zur privaten IP-Adresse Ihrer Quelldatenbank übertragen.
Für Cloud SQL-Quellen oder selbst gehostete Lösungen, die sich in befinden Google Cloud, empfehlen wir die Verwendung von private Konnektivität mit Private Service Connect-Schnittstellen oder private Konnektivität mit Virtual Private Cloud-Peering.
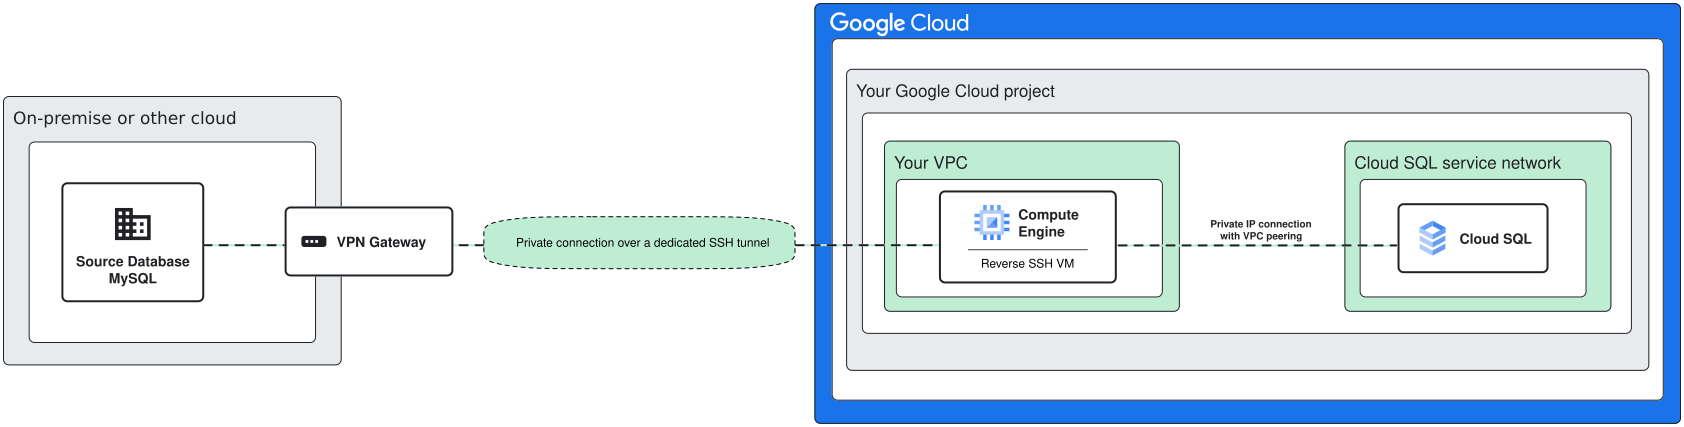
Anforderungen für umgekehrte SSH-Tunnel
Um die Verbindung herzustellen, müssen Sie SSH-Ports auf Ihrem Tunnelserver (auch Bastion-Host genannt) im öffentlichen Internet verfügbar machen. Sobald die Verbindung hergestellt ist, wird der gesamte Traffic über die private Tunnelverbindung weitergeleitet.
Für diese Methode sind zusätzliche Netzwerkkomponenten erforderlich:
- Eine Virtual Machine (VM) Google Cloud , die als umgekehrte SSH-Maschine dient.
- Eine zusätzliche Maschine in Ihrem Netzwerk, die eine Verbindung zur Quelldatenbank hat.
Verbindung mit umgekehrtem SSH-Tunnel konfigurieren
Database Migration Service kann ein Setupscript zum Erstellen der umgekehrten SSH-VM generieren. Der vollständige End-to-End-Prozess unterscheidet sich jedoch je nach Quelldatenbanktyp. Weitere Informationen finden Sie unter Umgekehrte SSH-Verbindung konfigurieren.
Private Konnektivität mit Private Service Connect-Schnittstellen
Mit dieser Verbindungsmethode können Sie eine Verbindung zur privaten IP-Adresse Ihrer Quell datenbank herstellen, ohne das VPC-Peering-Kontingent zu verbrauchen. Private Service Connect-Schnittstellen sind die empfohlene Methode für die private IP-Verbindung, aber sie sind nur verfügbar, wenn Sie zu einer vorhandenen Instanz migrieren.
Wenn Sie Private Service Connect-Schnittstellen verwenden, verbraucht Ihre Zielinstanz kein zusätzliches Peering-Kontingent. Stattdessen wird die Private Service Connect-Schnittstelle verwendet, um die Virtual Private Cloud zu erreichen, in der die private IP-Adresse Ihrer Quelldatenbank erreichbar ist. Je nach Ihrer Netzwerkarchitektur müssen Sie möglicherweise zusätzliche Komponenten wie Cloud VPN oder Cloud Interconnect verwenden.

Bei Migrationen von Cloud SQL for MySQL-Instanzen muss für Ihre Quellinstanz der Zugriff auf private Dienste aktiviert und mit der Virtual Private Cloud verbunden sein, in der Sie den Netzwerkanhang erstellen. Die Cloud SQL for MySQL-Zielinstanz verbraucht jedoch kein zusätzliches Peering-Kontingent. Stattdessen wird die Private Service Connect-Schnittstelle verwendet.

Anforderungen für Private Service Connect-Schnittstellen
Für diese Verbindungsmethode ist Folgendes erforderlich:
Ihre Zieldatenbankinstanz muss eine Cloud SQL for MySQL-Instanz mit aktiviertem PSC sein.
Sie benötigen ein Virtual Private Cloud-Netzwerk mit aktiviertem Zugriff auf private Dienste.
In diesem Netzwerk erstellen Sie den Netzwerkanhang. Die IP-Adresse Ihrer Quelldatenbank muss von dieser Virtual Private Cloud aus erreichbar sein. Bei Cloud SQL for MySQL-Quellen ist dies beispielsweise das Netzwerk, mit dem Sie die PSA-fähige Cloud SQL-Quellinstanz verbinden.
Private IP-Verbindung mit Private Service Connect-Schnittstellen konfigurieren
Wenn Sie die private IP-Verbindung mit Private Service Connect-Schnittstellen verwenden möchten, muss die private IP-Adresse Ihrer Quelldatenbank von Ihrer Virtual Private Cloud aus erreichbar sein. Je nach Ihrer Netzwerkarchitektur müssen Sie möglicherweise zusätzliche Komponenten wie Cloud VPN oder Cloud Interconnect verwenden.
Weitere Informationen zum Konfigurieren der privaten IP-Verbindung für verschiedene Datenbankquellen finden Sie unter:
Nur für Cloud SQL for MySQL-Quellen: spezialisiertes VPC-Peering
Diese Methode ist speziell für Migrationen zwischen PSA-Cloud SQL for MySQL-Instanzen vorgesehen. In Standardszenarien für Netzwerke ist für die Verbindung von zwei Cloud SQL-Instanzen mit Virtual Private Cloud-Peering eine gemeinsam genutzte VPC erforderlich. Bei homogenen MySQL-Migrationen mit Database Migration Service können Sie zwei PSA-Instanzen verbinden, ohne eine gemeinsam genutzte VPC zu verwenden.
Anforderungen für spezialisiertes VPC-Peering
Für diese Verbindungsmethode ist Folgendes erforderlich:
Ihre Quelldatenbankinstanz muss eine Cloud SQL for MySQL-Instanz mit aktiviertem PSA sein.
Ihre Zieldatenbankinstanz muss eine Cloud SQL for MySQL-Instanz mit aktiviertem PSA sein.
Sie benötigen ein Virtual Private Cloud-Netzwerk mit aktiviertem Zugriff auf private Dienste.
Dies ist das Netzwerk, mit dem Database Migration Service eine Verbindung zur Cloud SQL-Zielinstanz herstellt. Sie benötigen genügend Speicherplatz, um die erforderlichen IP-Bereiche zuzuweisen.
Spezialisiertes VPC-Peering für private IP-Verbindung konfigurieren
Weitere Informationen zum Konfigurieren des spezialisierten VPC-Peerings für PSA-Cloud SQL for MySQL-Quellinstanzen finden Sie unter Spezialisiertes Virtual Private Cloud-Peering für Cloud SQL for MySQL konfigurieren.
Private Konnektivität mit VPC-Peering
Mit dieser Methode können Sie über die privaten IP-Adressen in Ihrer Virtual Private Cloud (VPC) eine Verbindung zu Ihrer Quelle herstellen. Sie müssen keine Schnittstellen im öffentlichen Internet verfügbar machen, um diese Methode zu verwenden. Die IP-Adresse oder der Hostname Ihrer Quelldatenbank muss jedoch von Ihrer Google Cloud VPC aus erreichbar sein. Für Quellen außerhalb von Google Cloudmüssen Sie möglicherweise zusätzliche Netzwerk komponenten verwenden, z. B. Cloud VPN oder Cloud Interconnect.
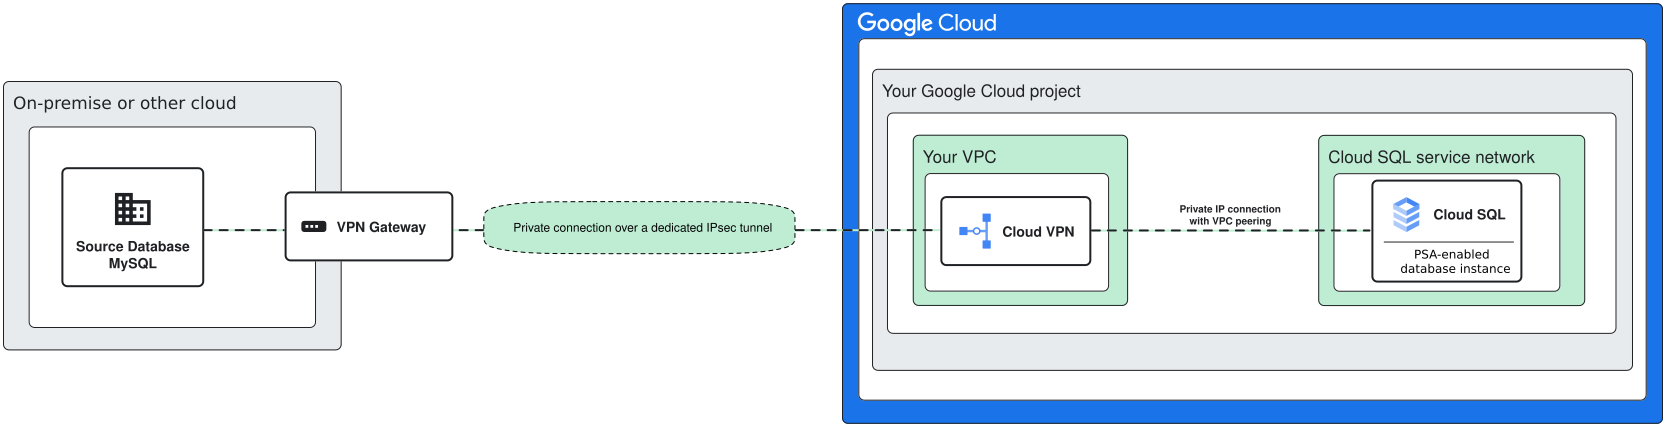
Anforderungen für die private IP-Verbindung mit VPC-Peering
Für die private IP-Verbindung mit VPC-Peering ist Folgendes erforderlich:
- Sie benötigen ein Virtual Private Cloud-Netzwerk mit aktiviertem Zugriff auf private Dienste. Die private IP-Adresse Ihrer Quelldatenbank muss in diesem Netzwerk erreichbar sein.
Private IP-Verbindung mit VPC-Peering konfigurieren
Wenn Sie die private IP-Verbindung mit Virtual Private Cloud-Peering verwenden möchten, muss die private IP-Adresse Ihrer Quelldatenbank von Ihrer Virtual Private Cloud aus erreichbar sein. Je nach Ihrer Netzwerkarchitektur müssen Sie möglicherweise zusätzliche Komponenten wie Cloud VPN oder Cloud Interconnect verwenden.
Weitere Informationen zum Konfigurieren der privaten IP-Verbindung für verschiedene Datenbankquellen finden Sie unter:
Sie benötigen Cloud VPN oder Cloud Interconnect, um die Verbindung zur privaten IP-Adresse Ihrer Quelldatenbank herzustellen.
Entscheidungsbaum für Netzwerkverbindungen
Wenn Sie mit allen unterstützten Verbindungsmethoden und ihren Anforderungen vertraut sind, können Sie anhand der Fragen im Diagramm die richtige Verbindungsmethode für Ihr Szenario auswählen.
