


Artifact Analysis は、ソフトウェア構成分析、メタデータの保存、取得を提供するサービス ファミリーです。検出ポイントは、Artifact Registry や Google Kubernetes Engine(GKE)などの多数の Google Cloud プロダクトに組み込まれており、迅速に有効化できます。このサービスは、 Google Cloudのファーストパーティ プロダクトと連携し、サードパーティのソースからの 情報を保存することもできます。スキャンサービスは一般的な脆弱性ストアを利用してファイルを既知の脆弱性と照合します
このサービスは以前、Container Analysis と呼ばれていました。新しい名前は既存のプロダクトや API を変更するものではありませんが、コンテナ以外にも拡張されたプロダクトの機能範囲を反映したものです。
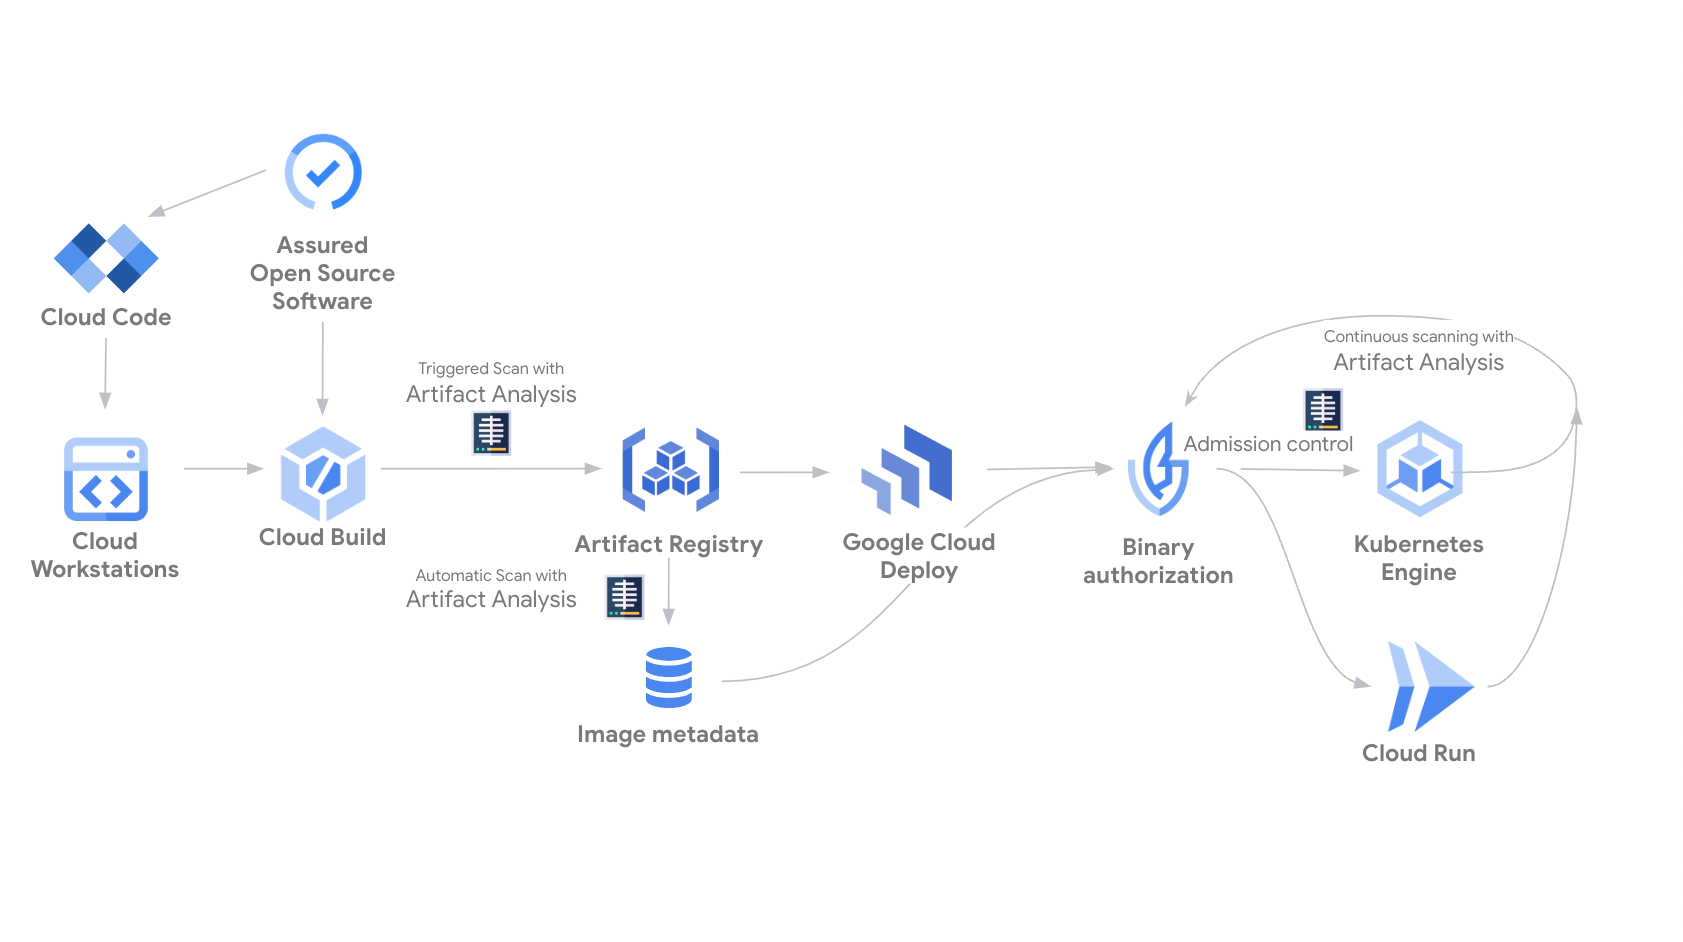
図 1. Artifact Analysis がソース、ビルド、ストレージ、デプロイ、ランタイムの各環境でメタデータを作成して操作する様子を示す図。
レジストリ スキャン
このセクションでは、Artifact Registry に基づく Artifact Analysis の脆弱性スキャン機能の概要と、セキュリティ ポスチャーをサポートする補完機能を有効にできる関連 Google Cloudプロダクトについて説明します。
Artifact Registry での自動スキャン
- スキャン プロセスは、新しいイメージを Artifact Registry に push するたびに自動的にトリガーされます。 脆弱性情報は、新しい脆弱性が発見されるたびに更新されます。Artifact Registry には、アプリケーション言語パッケージのスキャンが含まれています。まず、 自動スキャンを有効にします。
Security Command Center による一元的なリスク管理
- Security Command Center は、クラウド セキュリティを一元化し、脆弱性スキャン、脅威検出、ポスチャー モニタリング、データ管理を提供します。 Security Command Center は、Artifact Registry スキャンからの脆弱性の検出結果を集約します。これにより、実行中のワークロード内のコンテナ イメージの脆弱性を、Security Command Center の他のセキュリティ リスクとともに、すべてのプロジェクトで確認できます。これらの検出結果を BigQuery にエクスポートして、詳細な分析と長期保存を行うこともできます。 詳細については、 Artifact Registry の脆弱性評価をご覧ください。
オンデマンド スキャン
- このサービスは継続的なものではありません。コマンドを実行して手動でスキャンを開始する必要があります。スキャン結果は、スキャンが完了してから最大 48 時間利用できます。脆弱性情報は、スキャンが終了すると更新されません。最初に Artifact Registry または GKE ランタイムに push することなく、ローカルに保存されているイメージをスキャンできます。詳細については、オンデマンド スキャンをご覧ください。
メタデータにアクセスする
Artifact Analysis は、リソースの構造化メタデータの保存と取得ができる Google Cloud インフラストラクチャ コンポーネントです。 Google Cloudリリース プロセスのさまざまな段階で、アクティビティの結果を記述するメタデータを人の手や自動システムによって追加できます。たとえば、イメージが統合テストスイートまたは脆弱性スキャンに合格したことを示すメタデータをイメージに追加できます。
Artifact Analysis を CI/CD パイプラインに統合すると、メタデータに基づいて意思決定を行うことができます。たとえば、 Binary Authorization を使用して、信頼できるレジストリからの準拠イメージに対してのみデプロイを許可するデプロイ ポリシー を作成できます。
Artifact Analysis は、メモとオカレンスを使用してメタデータをイメージに関連付けます。これらのコンセプトの詳細については、 メタデータ管理のページをご覧ください。
Artifact Analysis 機能の費用については、 Artifact Analysis の料金をご覧ください。
次のステップ
- 自動スキャンを使ってみる。
- オンデマンド スキャンを使ってみる。
- スキャンのコンセプトの詳細を確認する。
- サポートされているメタデータ型の詳細を確認する。