


Esta página aplica-se ao Apigee e ao Apigee Hybrid.
Veja a documentação do
Apigee Edge.

O tipo de concessão de palavra-passe do proprietário do recurso (ou "palavra-passe") é usado principalmente em casos em que a app é altamente fidedigna. Nesta configuração, o utilizador fornece as credenciais do servidor de recursos (nome de utilizador/palavra-passe) à app cliente, que as envia num pedido de token de acesso ao Apigee. Um servidor de identidade valida as credenciais e, se forem válidas, o Apigee continua a gerar um token de acesso e devolve-o à app.
Acerca deste tópico
Este tópico oferece uma descrição geral do fluxo do tipo de concessão de palavra-passe do proprietário do recurso OAuth 2.0 e explica como implementar este fluxo no Apigee.
Exemplos que podem ser úteis
- Use o tipo de autorização de palavra-passe: mostra como formar um pedido de token, configurar a política OAuthV2 para o tipo de autorização de palavra-passe e como configurar um ponto final para a política no Apigee.
- oauth-validate-key-secret: um exemplo de proxy no GitHub que pode implementar no Apigee e experimentar. É um exemplo ponto a ponto com o tipo de concessão de palavra-passe. Demonstra uma prática recomendada, que consiste em autenticar as credenciais (chave/segredo) da app cliente antes de enviar as credenciais do utilizador a um fornecedor de identidade.
Vídeo
Vídeo: veja este vídeo sobre a implementação do tipo de concessão de palavra-passe.
Exemplos de utilização
Este tipo de concessão destina-se a apps altamente fidedignas ou privilegiadas, porque o utilizador tem de dar as respetivas credenciais do servidor de recursos à app. Normalmente, a app apresenta um ecrã de início de sessão onde o utilizador introduz as respetivas credenciais.
Diagrama de fluxo
O diagrama de fluxo seguinte ilustra o fluxo do tipo de concessão de palavra-passe do proprietário do recurso com o Apigee a funcionar como o servidor de autorização.
Sugestão: para ver uma versão maior deste diagrama, clique com o botão direito do rato no mesmo e abra-o num novo separador ou guarde-o e abra-o num visualizador de imagens.
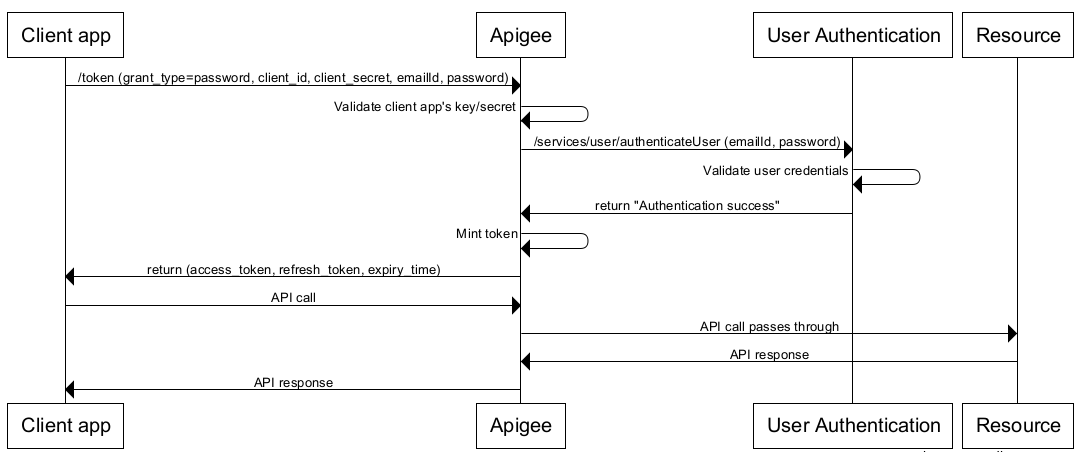
Passos no fluxo do tipo de autorização de palavra-passe
Segue-se um resumo dos passos necessários para implementar o tipo de concessão de palavra-passe em que o Apigee funciona como o servidor de autorizações.
Pré-requisito: a app cliente tem de estar registada no Apigee para obter o ID de cliente e as chaves secretas do cliente. Consulte o artigo Registar apps de cliente para ver detalhes.
1. O utilizador inicia o fluxo e introduz as credenciais
Quando a app precisa de aceder aos recursos protegidos do utilizador (por exemplo, o utilizador clica num botão na app), o utilizador é redirecionado para um formulário de início de sessão.
2. A app pede um token de acesso ao Apigee
A app envia um pedido de token de acesso, incluindo as credenciais do utilizador, para um ponto final GenerateAccessToken no Apigee.
Segue-se um pedido POST de exemplo, que inclui os parâmetros necessários para este tipo de autorização:
$ curl -i \
  -X POST \
  -H 'Content-Type: application/x-www-form-urlencoded' \
  -H 'Authorization: Basic c3FIOG9vSGV4VHo4QzAySVg5T1JvNnJoZ3ExaVNyQWw6WjRsanRKZG5lQk9qUE1BVQ' \
  -d 'grant_type=password&username=the-user-name&password=the-users-password' \
  https://docs-test.apigee.net/oauth/token
Em alternativa, esse comando pode ser executado da seguinte forma, usando a opção -u para o curl para criar o cabeçalho de autenticação básica codificado em base64.
$ curl -i \
  -X POST \
  -H 'Content-Type: application/x-www-form-urlencoded' \
  -u sqH8ooHexTz8C02IX9ORo6rhgq1iSrAl:Z4ljtJdneBOjPMAU \
  -d 'grant_type=password&username=the-user-name&password=the-users-password' \
  https://docs-test.apigee.net/oauth/token
(Cada um desses comandos deve estar numa única linha.)
As credenciais do utilizador estão contidas nos parâmetros do formulário, enquanto as credenciais do cliente estão codificadas no cabeçalho de autenticação básica HTTP. Para uma descrição detalhada desta chamada API, incluindo detalhes sobre o cabeçalho de autenticação básica necessário, consulte a secção de concessão de palavra-passe de "Obtenha tokens OAuth 2.0".
3. O Apigee valida a app cliente
Antes de enviar o nome de utilizador e a palavra-passe do utilizador a um fornecedor de identidade, o Edge tem de saber que a app cliente que está a fazer o pedido é uma app válida e fidedigna. Uma forma de o fazer é usar a autenticação de chaves de API na chamada da API. Em alguns casos, pode querer validar a chave de cliente e o segredo. Existe um exemplo de proxy que ilustra esta técnica alternativa no repositório api-platform-samples no GitHub.
4. O Apigee processa as credenciais de início de sessão
Depois de a app cliente ser validada, pode usar um apelo de serviço ou uma política de JavaScript para chamar o serviço de identidade, enviando as credenciais do utilizador. Por exemplo, pode ser um serviço LDAP ou qualquer serviço que queira usar para validar as credenciais. Para ver detalhes sobre estas políticas, consulte a Política de Extração de Variáveis e a Política de JavaScript.
Se o serviço de identidade validar as credenciais e devolver uma resposta 200, o Apigee continua a processar o pedido. Caso contrário, o Apigee interrompe o processamento e devolve um erro à app cliente.
5. A política OAuthV2 é executada
Se as credenciais forem válidas, o passo de processamento seguinte é executar uma política OAuthV2 configurada para o tipo de concessão de palavra-passe. Segue-se um exemplo. Os elementos <UserName> e <PassWord> são obrigatórios e pode obtê-los a partir das variáveis de fluxo que foram guardadas com a política ExtractVariables. Para obter informações de referência detalhadas sobre esta política, consulte a Política OAuthV2.
<OAuthV2 name="GetAccessToken">
  <Operation>GenerateAccessToken</Operation>
  <ExpiresIn>360000000</ExpiresIn>
  <SupportedGrantTypes>
     <GrantType>password</GrantType>
  </SupportedGrantTypes>
  <GrantType>request.queryparam.grant_type</GrantType>
  <UserName>login</UserName>
  <PassWord>password</PassWord>
  <GenerateResponse/>
</OAuthV2>
Se esta política for bem-sucedida, é gerada uma resposta para o cliente que contém um token de acesso. A resposta está no formato JSON. Segue-se um exemplo. Tenha em atenção que access_token é um dos elementos:
{
    "issued_at": "1420258685042",
    "scope": "READ",
    "application_name": "ce1e94a2-9c3e-42fa-a2c6-1ee01815476b",
    "refresh_token_issued_at": "1420258685042",
    "status": "approved",
    "refresh_token_status": "approved",
    "api_product_list": "[PremiumWeatherAPI]",
    "expires_in": "1799",
    "developer.email": "tesla@weathersample.com",
    "organization_id": "0",
    "token_type": "BearerToken",
    "refresh_token": "IFl7jlijYuexu6XVSSjLMJq8SVXGOAAq",
    "client_id": "5jUAdGv9pBouF0wOH5keAVI35GBtx3dT",
    "access_token": "I6daIgMSiUgYX1K2qgQWPi37ztS6",
    "organization_name": "docs",
    "refresh_token_expires_in": "0",
    "refresh_count": "0"
}
6. O cliente chama a API protegida
Agora, com um código de acesso válido, o cliente pode fazer chamadas para a API protegida. Neste cenário, os pedidos são feitos ao Apigee (o proxy), e o Apigee é responsável por validar o token de acesso antes de transmitir a chamada da API ao servidor de recursos de destino. Os tokens de acesso são transmitidos num cabeçalho de autorização. Por exemplo:
$ curl -H "Authorization: Bearer I6daIgMSiUgYX1K2qgQWPi37ztS6
" http://{org_name}-test.apigee.net/weather/forecastrss?w=12797282