本页面介绍了使用
RPM 编排器 部署选项的 AlloyDB Omni 版本
18.1.0 。
选择其他部署选项。
 Google 会使用 AI 技术将内容翻译成您偏好的语言。AI 翻译可能包含错误。
AlloyDB Omni 如何使用 TLS
使用集合让一切井井有条
根据您的偏好保存内容并对其进行分类。
选择文档版本:
AlloyDB Omni 使用传输层安全协议 (TLS) 来保护自身与外部组件(例如 PostgreSQL 客户端、备份服务器和数据库应用)之间的通信。如果您不自行配置 TLS,AlloyDB Omni 会使用自签名证书为您配置 TLS。
如需详细了解如何配置 AlloyDB Omni 所需的 TLS 证书,请参阅配置 TLS 证书。
下图展示了 AlloyDB Omni 中使用的通信和网络路径。
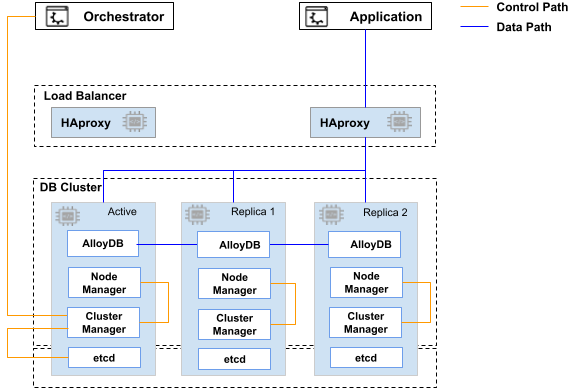
下表列出了每条通信路径及其所需的证书。
| 通信路径 |
必需的证书 |
etcd <--> etcd |
etcd SSL 证书 |
| AlloyDB Omni 编排器 <--> 集群管理器 |
控制路径 SSL 证书 |
集群管理器 <--> etcd |
etcd SSL 证书 |
| 集群管理器 <--> 节点管理器 |
控制路径 SSL 证书 |
| PostgreSQL 客户端 <--> HAProxy <--> AlloyDB Omni |
数据路径 SSL 证书 |
|
PostgreSQL 客户端 <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
|
数据路径 SSL 证书 |
| AlloyDB Omni <--> pgBackRest 仓库服务器 |
数据路径 SSL 证书 |
| AlloyDB Omni <--> 日志服务器 (ELK 堆栈) |
数据路径 SSL 证书 |
后续步骤
如未另行说明,那么本页面中的内容已根据知识共享署名 4.0 许可获得了许可,并且代码示例已根据 Apache 2.0 许可获得了许可。有关详情,请参阅 Google 开发者网站政策。Java 是 Oracle 和/或其关联公司的注册商标。
最后更新时间 (UTC):2026-10-06。
[[["易于理解","easyToUnderstand","thumb-up"],["解决了我的问题","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["很难理解","hardToUnderstand","thumb-down"],["信息或示例代码不正确","incorrectInformationOrSampleCode","thumb-down"],["没有我需要的信息/示例","missingTheInformationSamplesINeed","thumb-down"],["翻译问题","translationIssue","thumb-down"],["其他","otherDown","thumb-down"]],["最后更新时间 (UTC):2026-10-06。"],[],[]]

