O Google usa tecnologia de IA na tradução de conteúdos para seu idioma de preferência. As traduções com IA podem ter erros.
Envie comentários
Como o AlloyDB Omni usa o TLS
Mantenha tudo organizado com as coleções
Salve e categorize o conteúdo com base nas suas preferências.
Selecione uma versão da documentação:
18.1.0keyboard_arrow_down
O AlloyDB Omni usa o Transport Layer Security (TLS) para proteger as comunicações entre ele e componentes externos, como clientes PostgreSQL, servidores de backup e aplicativos de banco de dados. Se você não configurar o TLS, o AlloyDB Omni vai fazer isso usando certificados autoassinados.
Para mais informações sobre como configurar os certificados TLS necessários para o
AlloyDB Omni, consulte
Configurar certificados TLS .
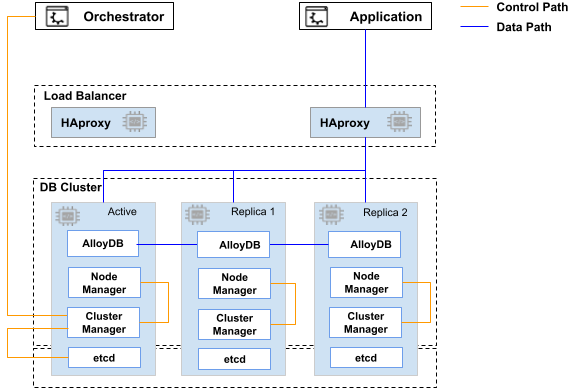
O diagrama a seguir ilustra os caminhos de comunicação e de rede usados no AlloyDB Omni.
A tabela a seguir lista cada caminho de comunicação e o certificado necessário.
Caminho de comunicação
Certificado necessário
etcd <--> etcdCertificado SSL etcd
Orquestrador do AlloyDB Omni <--> Gerenciador de clusters
Certificado SSL do caminho de controle
Gerenciador de clusters <--> etcd
Certificado SSL etcd
Gerenciador de clusters <--> Gerenciador de nós
Certificado SSL do caminho de controle
Cliente PostgreSQL <--> HAProxy <--> AlloyDB Omni
Certificado SSL do caminho de dados
Cliente PostgreSQL <--> PgBouncer <--> HAProxy <--> AlloyDB Omni
Certificado SSL do caminho de dados
AlloyDB Omni <--> Servidor de repositório pgBackRest
Certificado SSL do caminho de dados
AlloyDB Omni <--> Servidor de registros (stack ELK)
Certificado SSL do caminho de dados
A seguir
Envie comentários
Exceto em caso de indicação contrária, o conteúdo desta página é licenciado de acordo com a Licença de atribuição 4.0 do Creative Commons , e as amostras de código são licenciadas de acordo com a Licença Apache 2.0 . Para mais detalhes, consulte as políticas do site do Google Developers . Java é uma marca registrada da Oracle e/ou afiliadas.
Última atualização 2026-10-11 UTC.
Quer enviar seu feedback?
[[["Fácil de entender","easyToUnderstand","thumb-up"],["Meu problema foi resolvido","solvedMyProblem","thumb-up"],["Outro","otherUp","thumb-up"]],[["Difícil de entender","hardToUnderstand","thumb-down"],["Informações incorretas ou exemplo de código","incorrectInformationOrSampleCode","thumb-down"],["Não contém as informações/amostras de que eu preciso","missingTheInformationSamplesINeed","thumb-down"],["Problema na tradução","translationIssue","thumb-down"],["Outro","otherDown","thumb-down"]],["Última atualização 2026-10-11 UTC."],[],[]]